MedShield
تفاصيل العمل
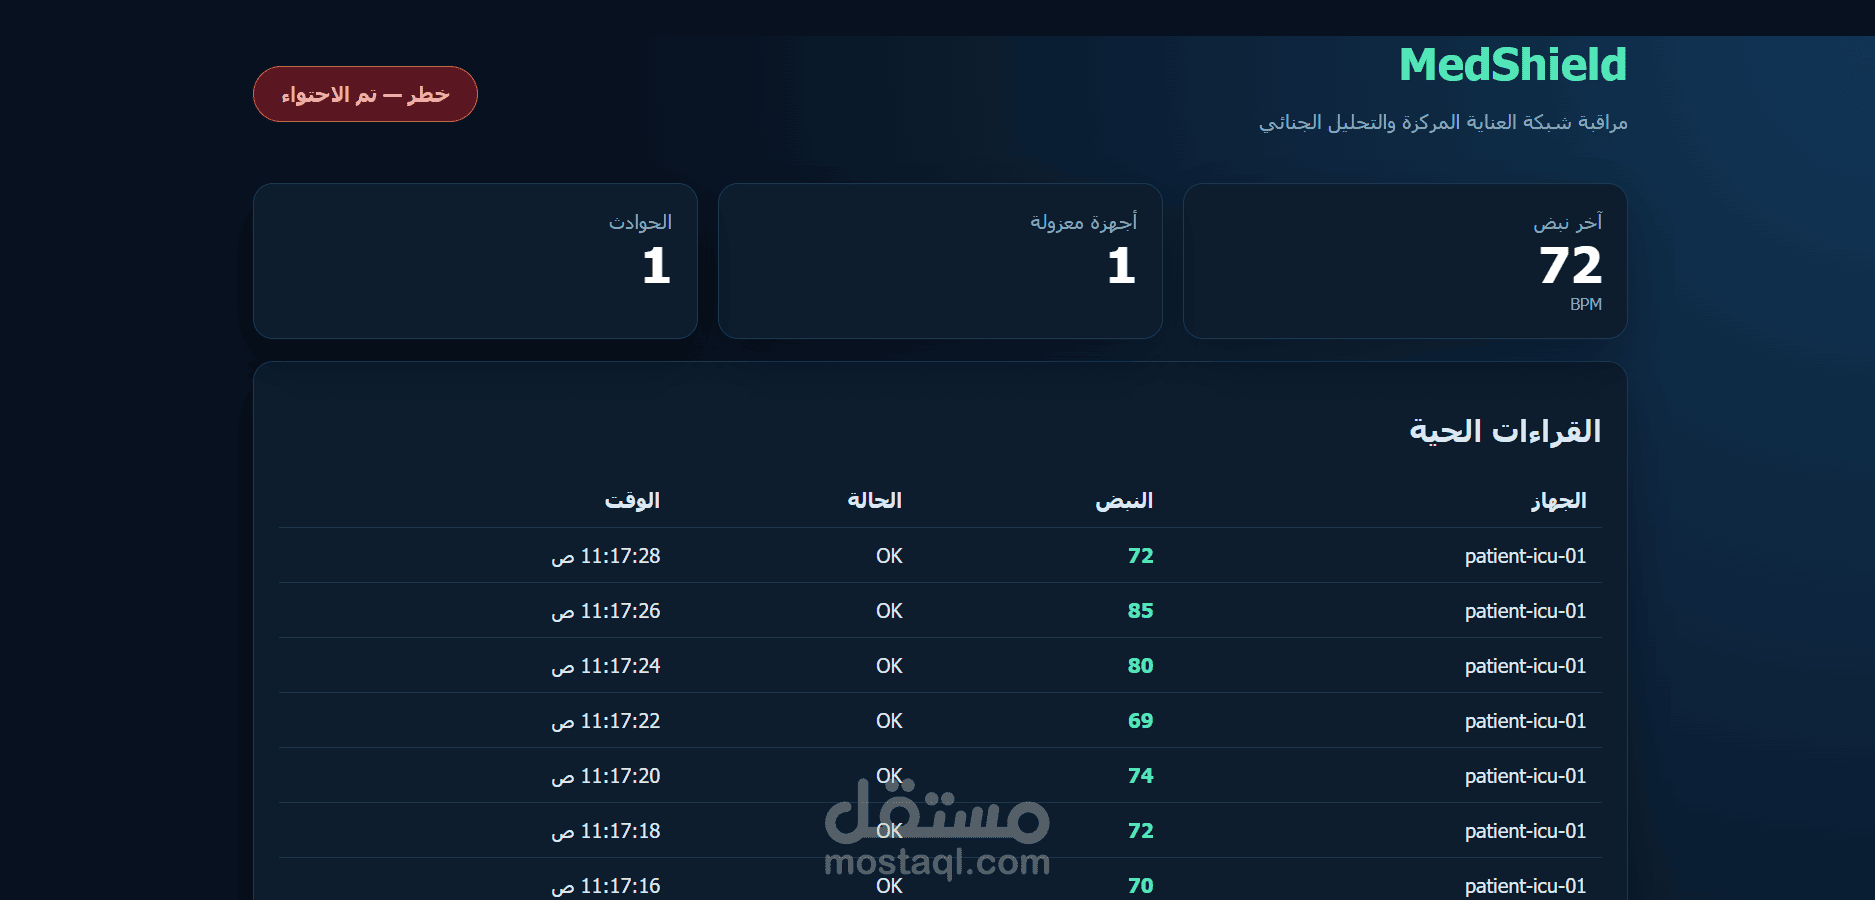
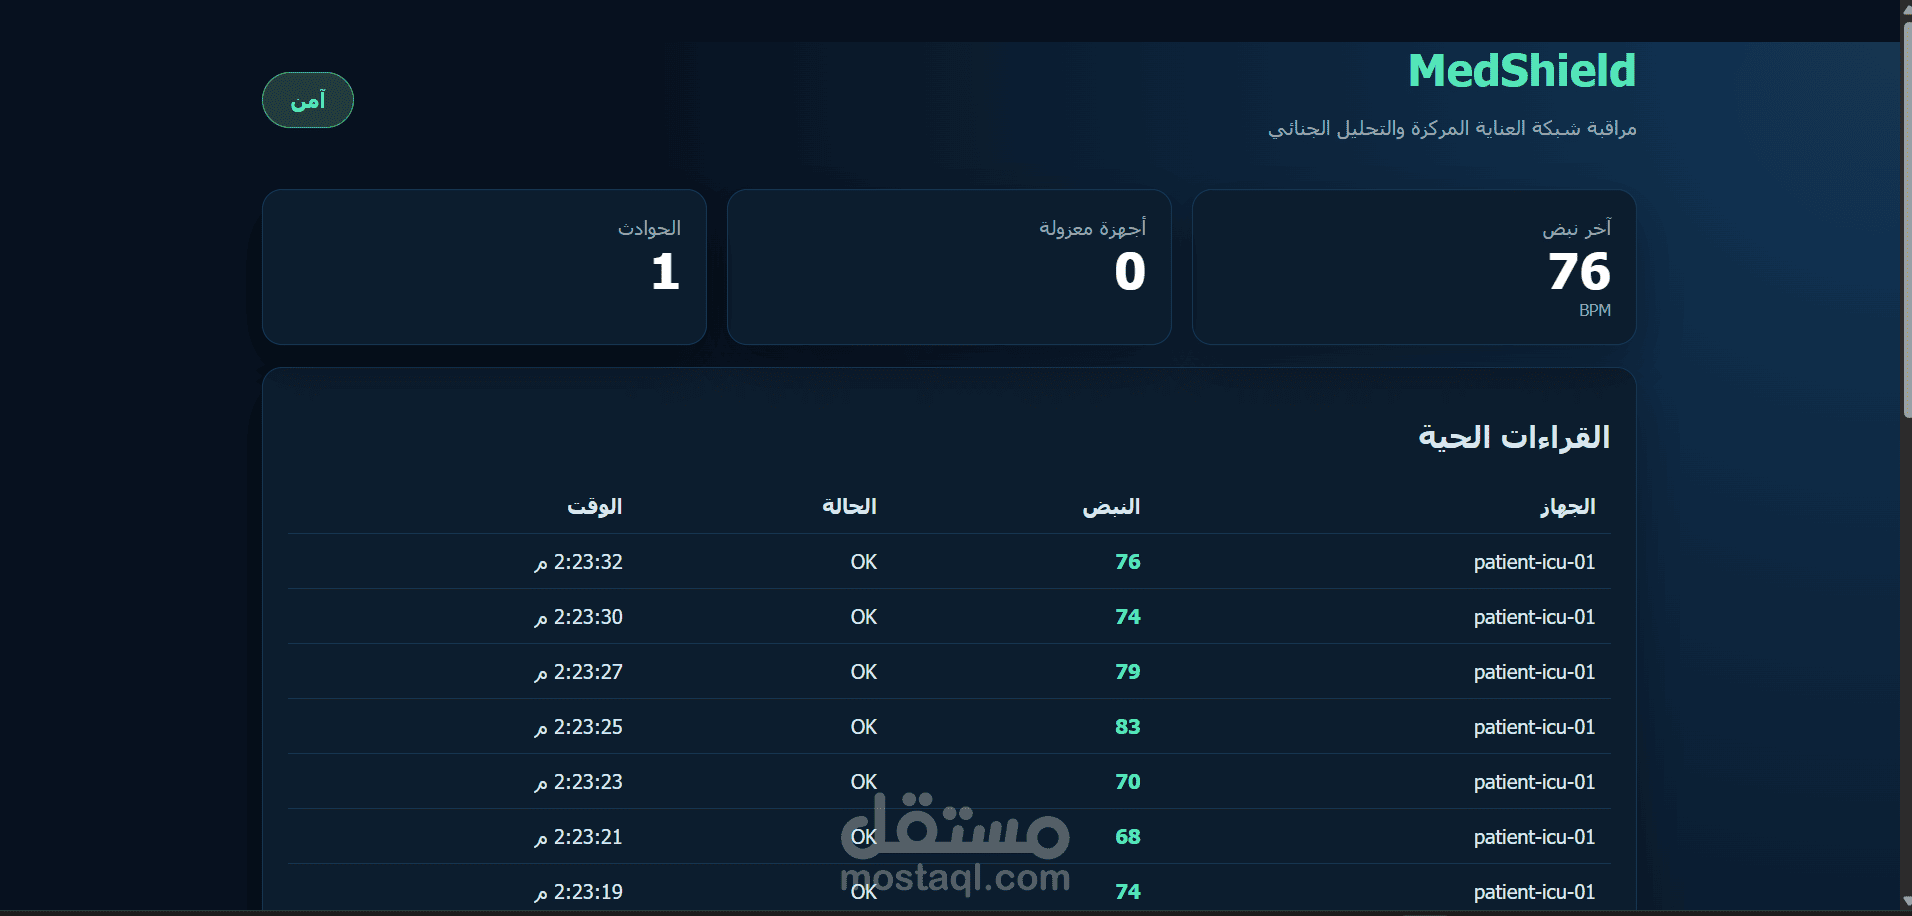
MedShield – نظام كشف التسلل والتحليل الجنائي الرقمي لحماية الشبكات الطبية الذكية
مشروع تخرج متكامل (محاكاة حية) يحاكي شبكة مستشفى ذكي مزوّدة بجهاز طبي حساس (مراقب نبضات قلب)، ويوضّح عملياً كيف يمكن لهذه الأجهزة أن تتعرض لهجوم سيبراني يهدد سلامة المريض، وكيف يتصدى لها نظام دفاعي وتحليلي ذكي تم بناؤه بالكامل.
اللغة والأدوات المستخدمة:
Python كلغة برمجة أساسية لكل مكونات النظام.
Flask وFlask-SocketIO لبناء سيرفر الويب والبث اللحظي (Real-time) بين الأجهزة.
SQLite لتخزين قراءات المريض وسجل التنبيهات.
Scapy لالتقاط وتحليل حزم الشبكة واكتشاف هجمات ARP Spoofing (Man-in-the-Middle).
ReportLab لتوليد تقارير PDF جنائية رسمية تلقائياً.
HTML/CSS/JavaScript وChart.js لبناء لوحة تحكم (Dashboard) لحظية.
بيئة اختبار معزولة عبر VirtualBox (ثلاثة أجهزة افتراضية: سيرفر، جهاز مريض، جهاز مهاجم بنظام Kali Linux).
أهم المزايا:
مراقبة لحظية لقراءات نبضات القلب على لوحة تحكم تفاعلية، مع رسم بياني حي (ECG).
محرك كشف تسلل (IDS) يرصد تلاعب الشبكة أو حقن بيانات غير منطقية خلال أجزاء من الثانية.
تحول تلقائي للوحة التحكم إلى وضع إنذار (لون أحمر + صوت تنبيه) فور اكتشاف أي اختراق.
توليد تقرير جنائي رقمي (PDF) تلقائياً عند كل حادثة، موثّق ببصمة تشفير SHA-256 تثبت عدم التلاعب بالأدلة.
محاكاة فعلية لهجوم ARP Spoofing من جهاز مهاجم منفصل لإثبات الثغرة والدفاع ضدها عملياً.