Cyber Fraud Detection & Analysis باستخدام Python وMachine Learning
تفاصيل العمل
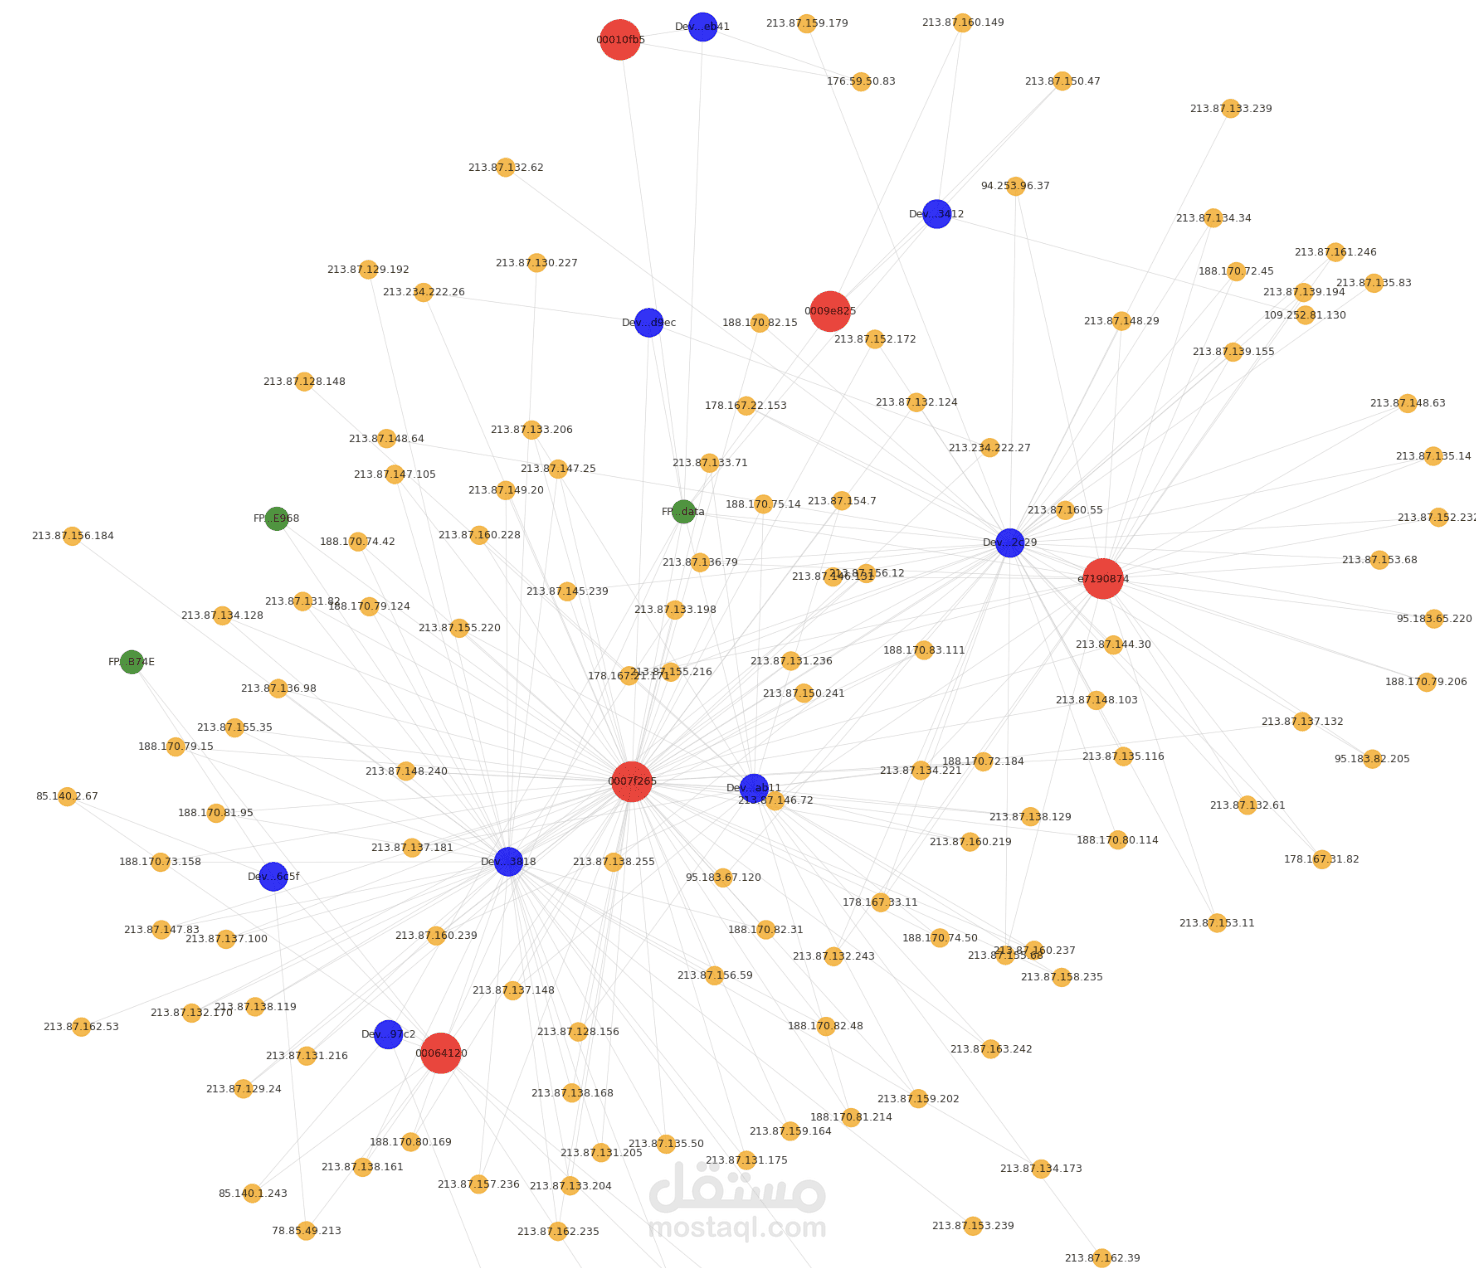
مشروع لتحليل بيانات الاحتيال الإلكتروني (Cyber Fraud) بهدف اكتشاف المعاملات المشبوهة وتحليل الأنماط التي تؤدي إلى عمليات الاحتيال، باستخدام تقنيات تحليل البيانات والتعلم الآلي.
ركز المشروع على تنظيف البيانات، وإجراء التحليل الاستكشافي (EDA)، واستخراج أهم العوامل المؤثرة في حدوث الاحتيال، ثم بناء نموذج قادر على التمييز بين المعاملات السليمة والاحتيالية.
مراحل تنفيذ المشروع
تنظيف البيانات ومعالجة القيم المفقودة.
التحليل الاستكشافي للبيانات (EDA).
تحليل توزيع العمليات الاحتيالية.
تحليل الارتباط بين المتغيرات.
معالجة عدم توازن البيانات (Imbalanced Data).
تدريب وتقييم نماذج التعلم الآلي.
مقارنة أداء النماذج باستخدام مؤشرات التقييم المناسبة.
التقنيات المستخدمة
Python
Pandas
NumPy
Matplotlib
Seaborn
Scikit-learn
Jupyter Notebook
المهارات التي يبرزها المشروع
Data Cleaning
Exploratory Data Analysis (EDA)
Feature Engineering
Machine Learning
Fraud Detection
Data Visualization
Model Evaluation
القيمة التي يقدمها المشروع
يساعد هذا النموذج المؤسسات المالية وشركات التقنية على اكتشاف المعاملات المشبوهة في وقت مبكر، وتقليل الخسائر الناتجة عن عمليات الاحتيال، ودعم فرق الأمن السيبراني في اتخاذ قرارات مبنية على البيانات.