SOC Threat Detection & Incident Monitoring Platform
تفاصيل العمل

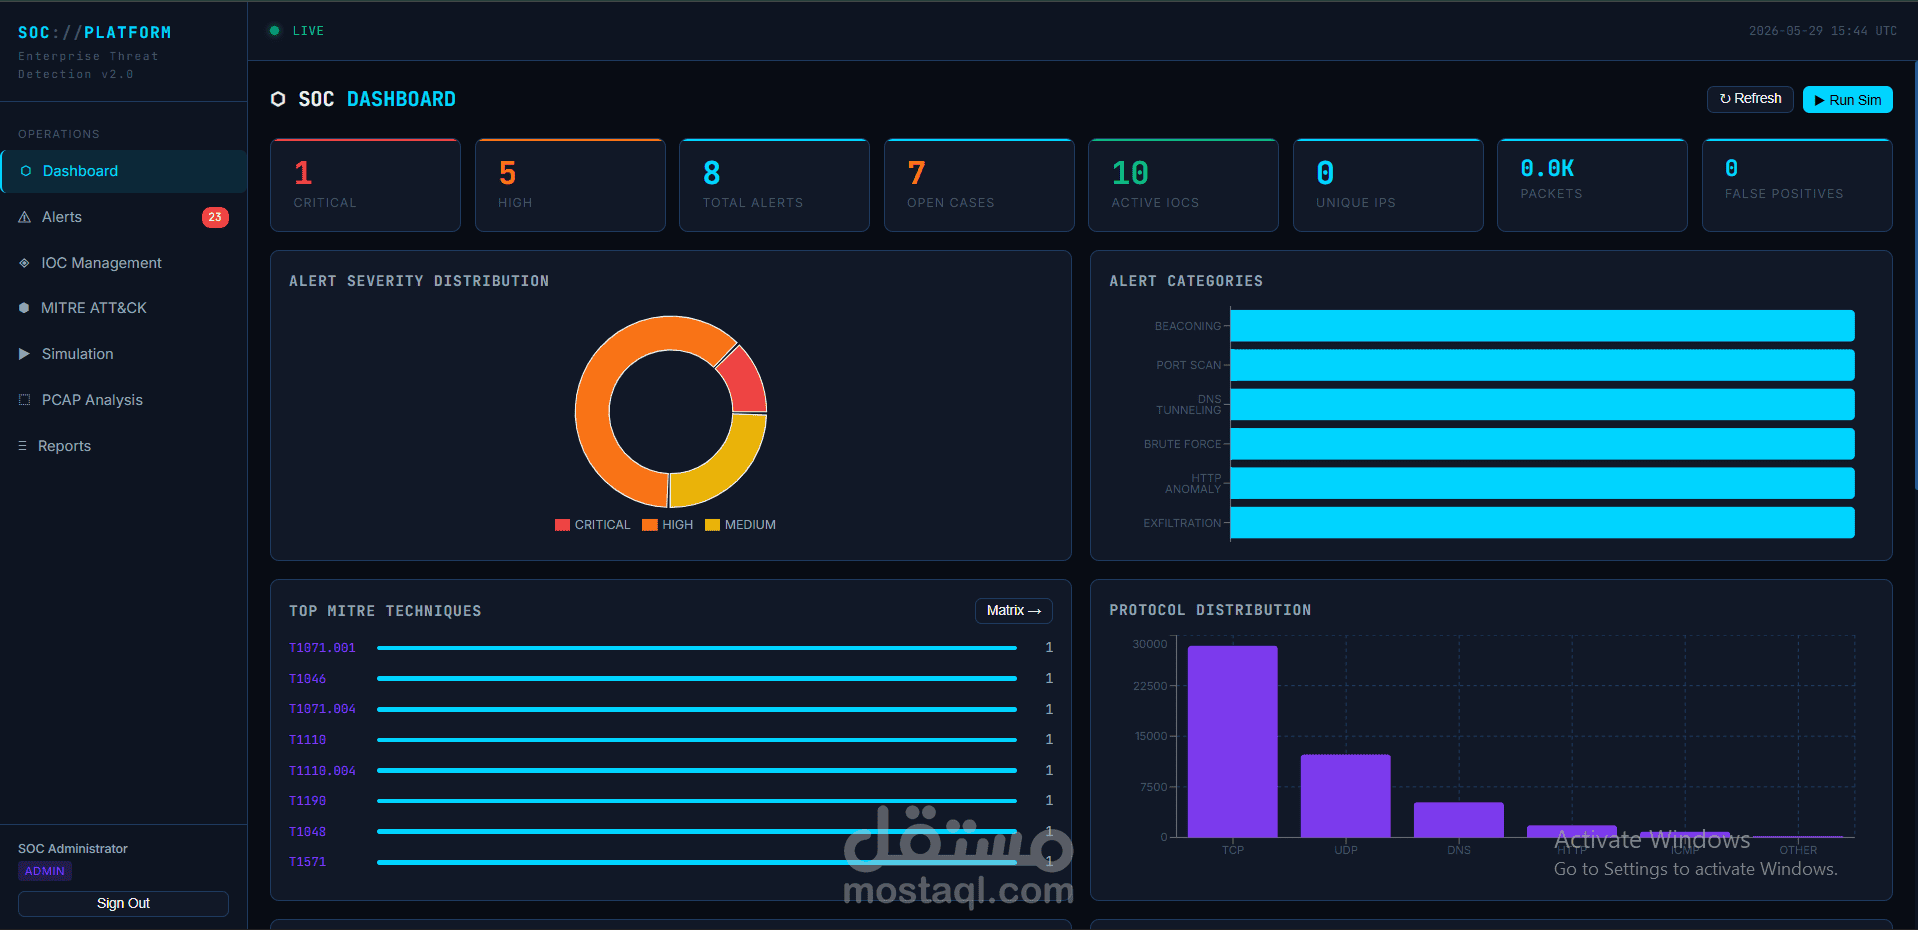
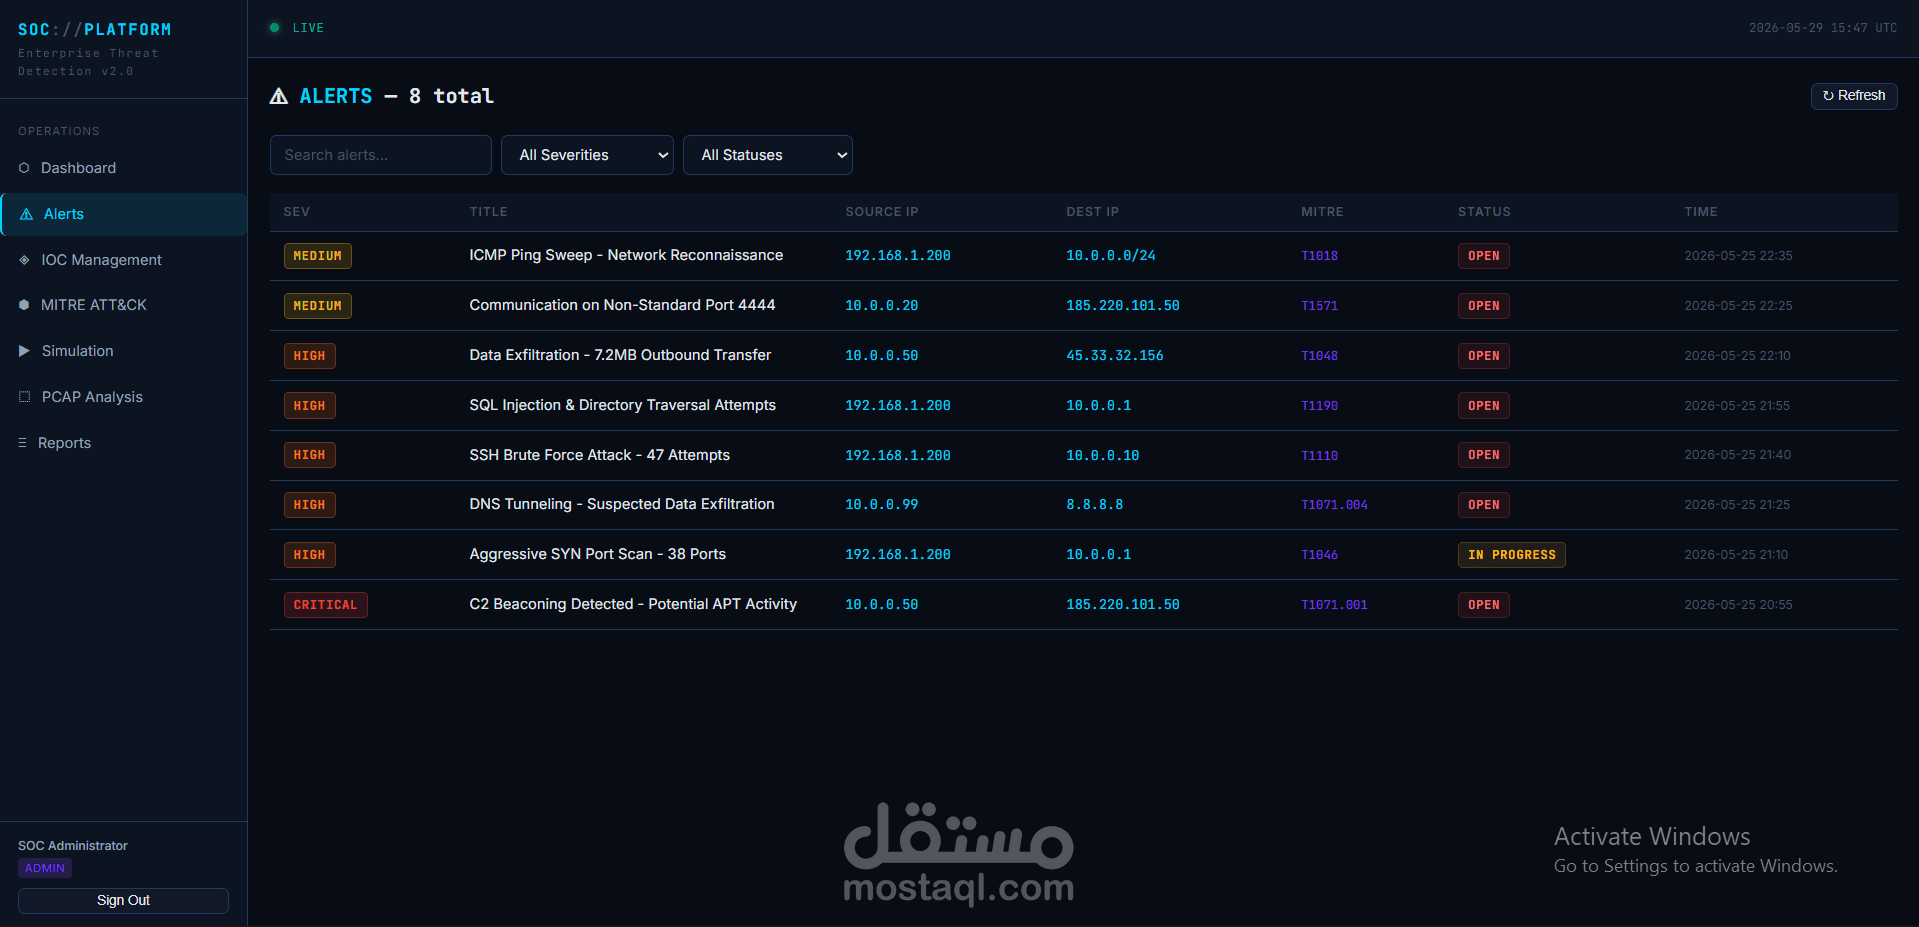
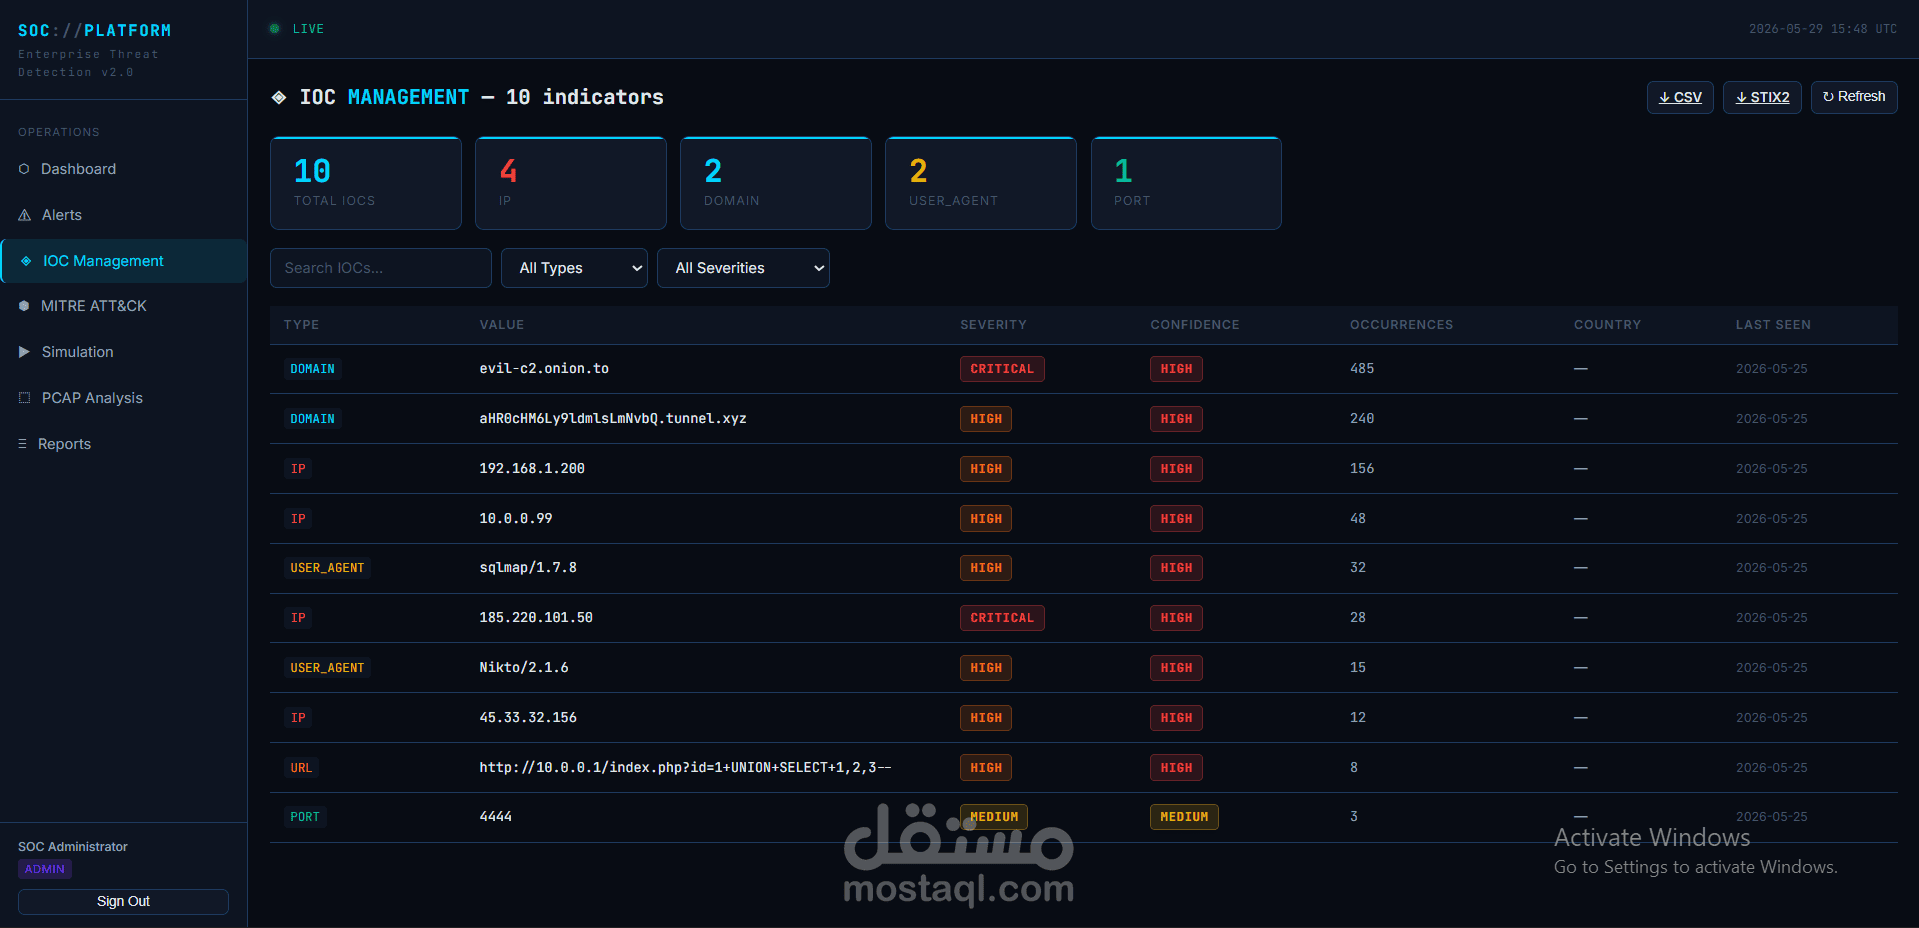
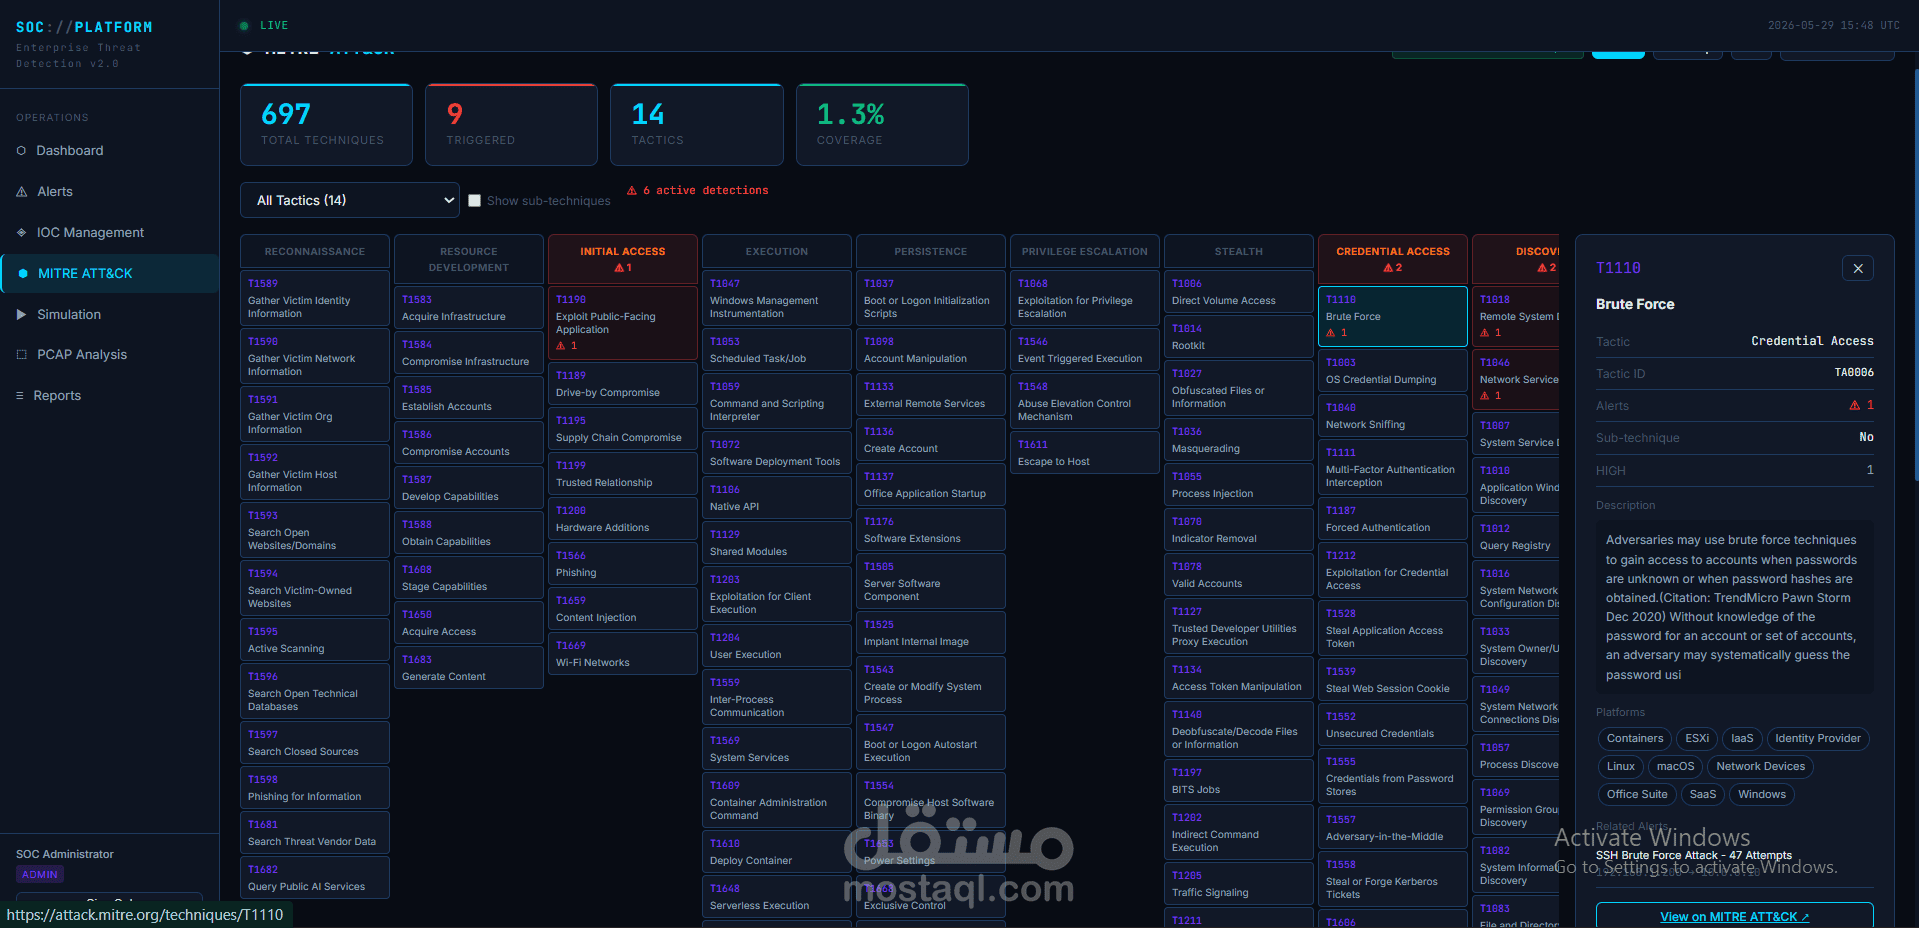
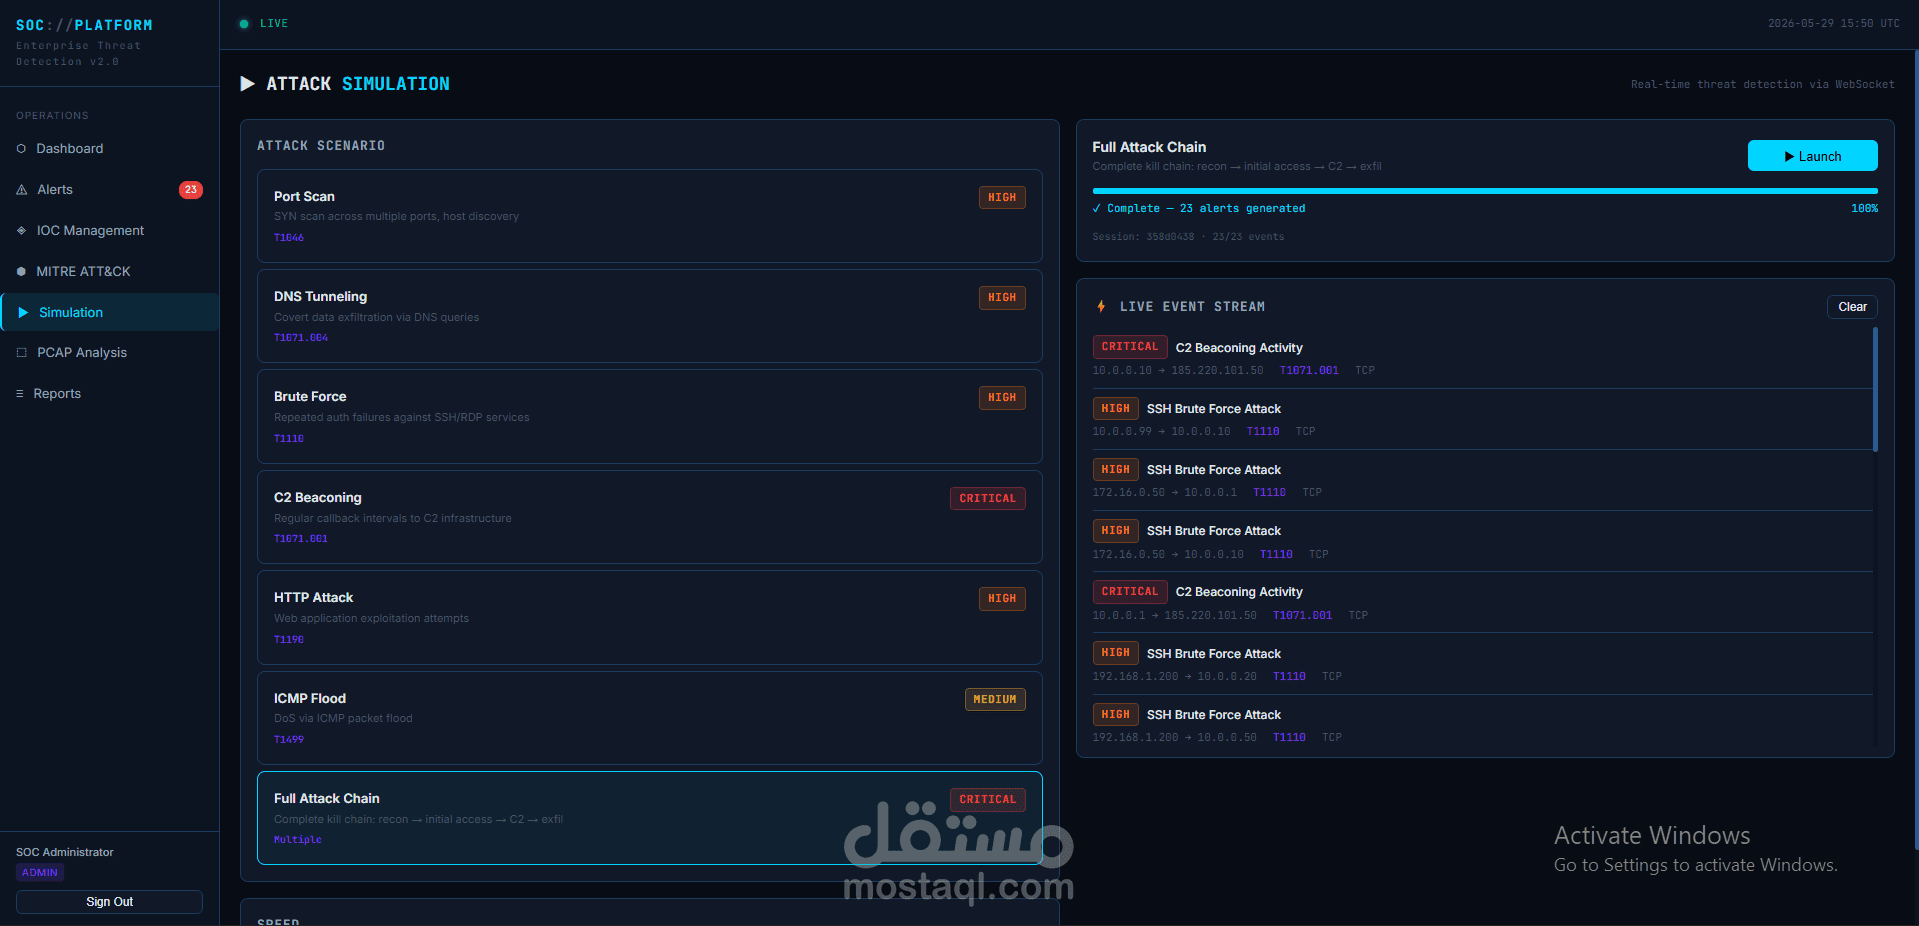
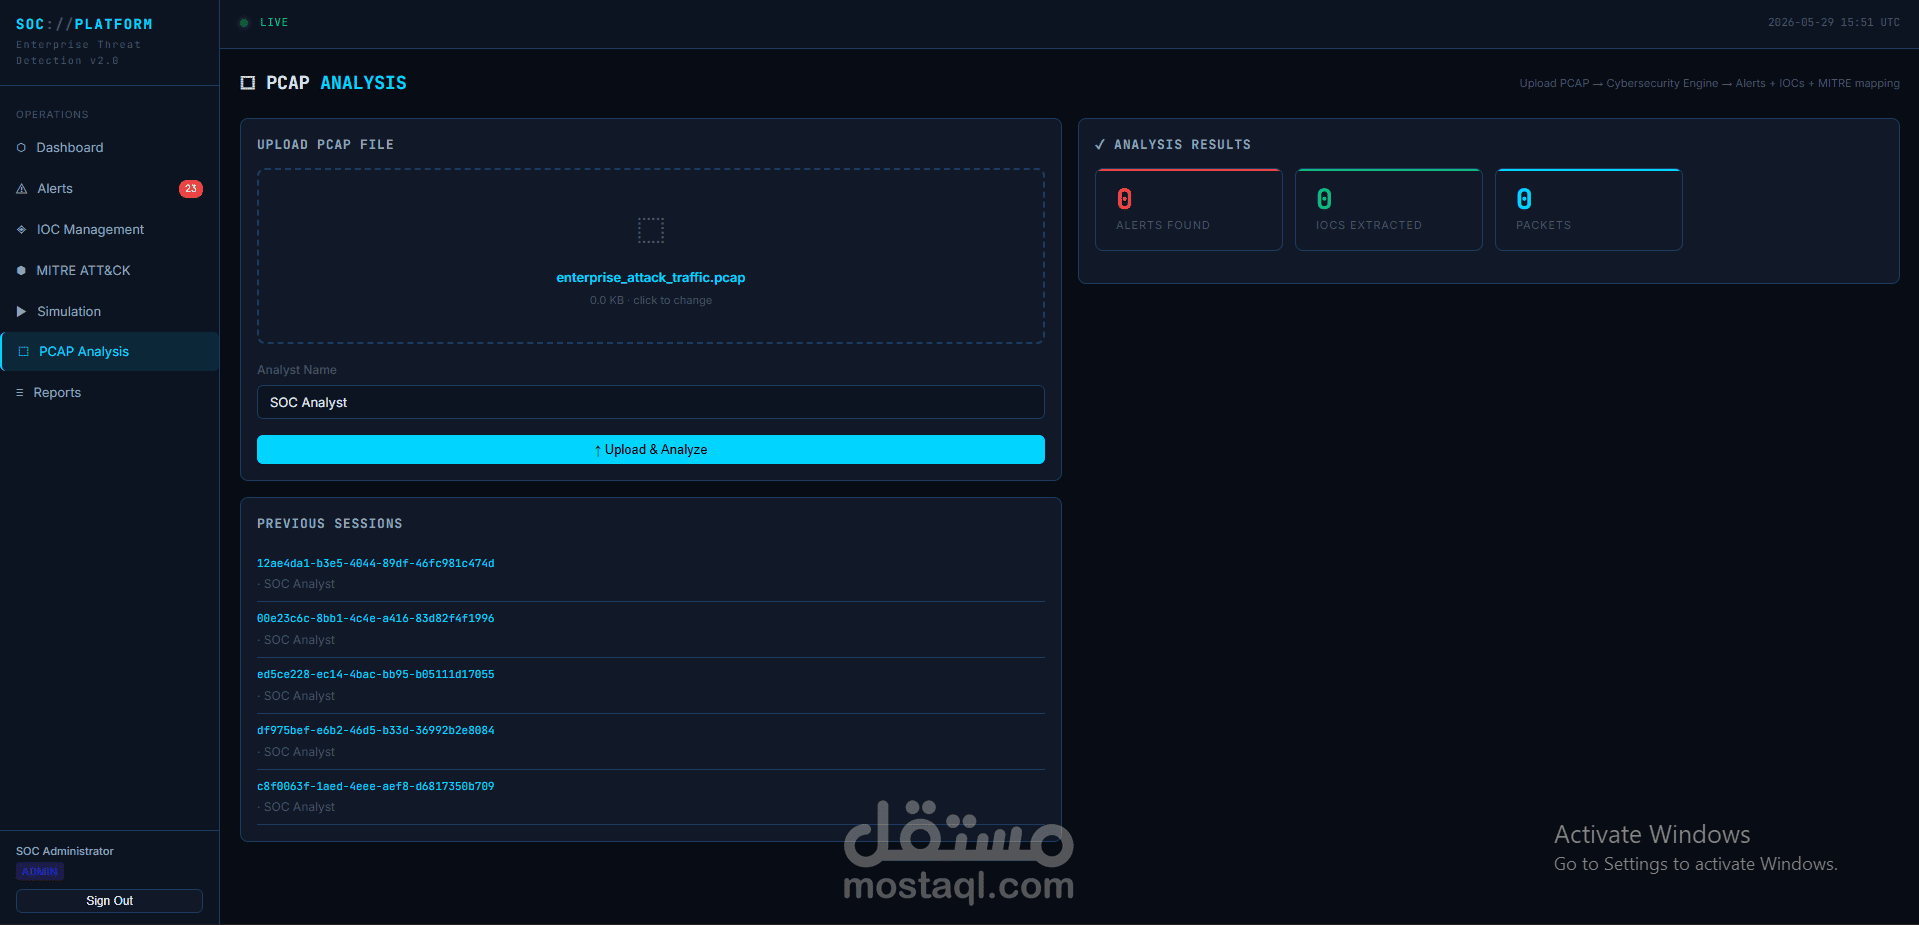
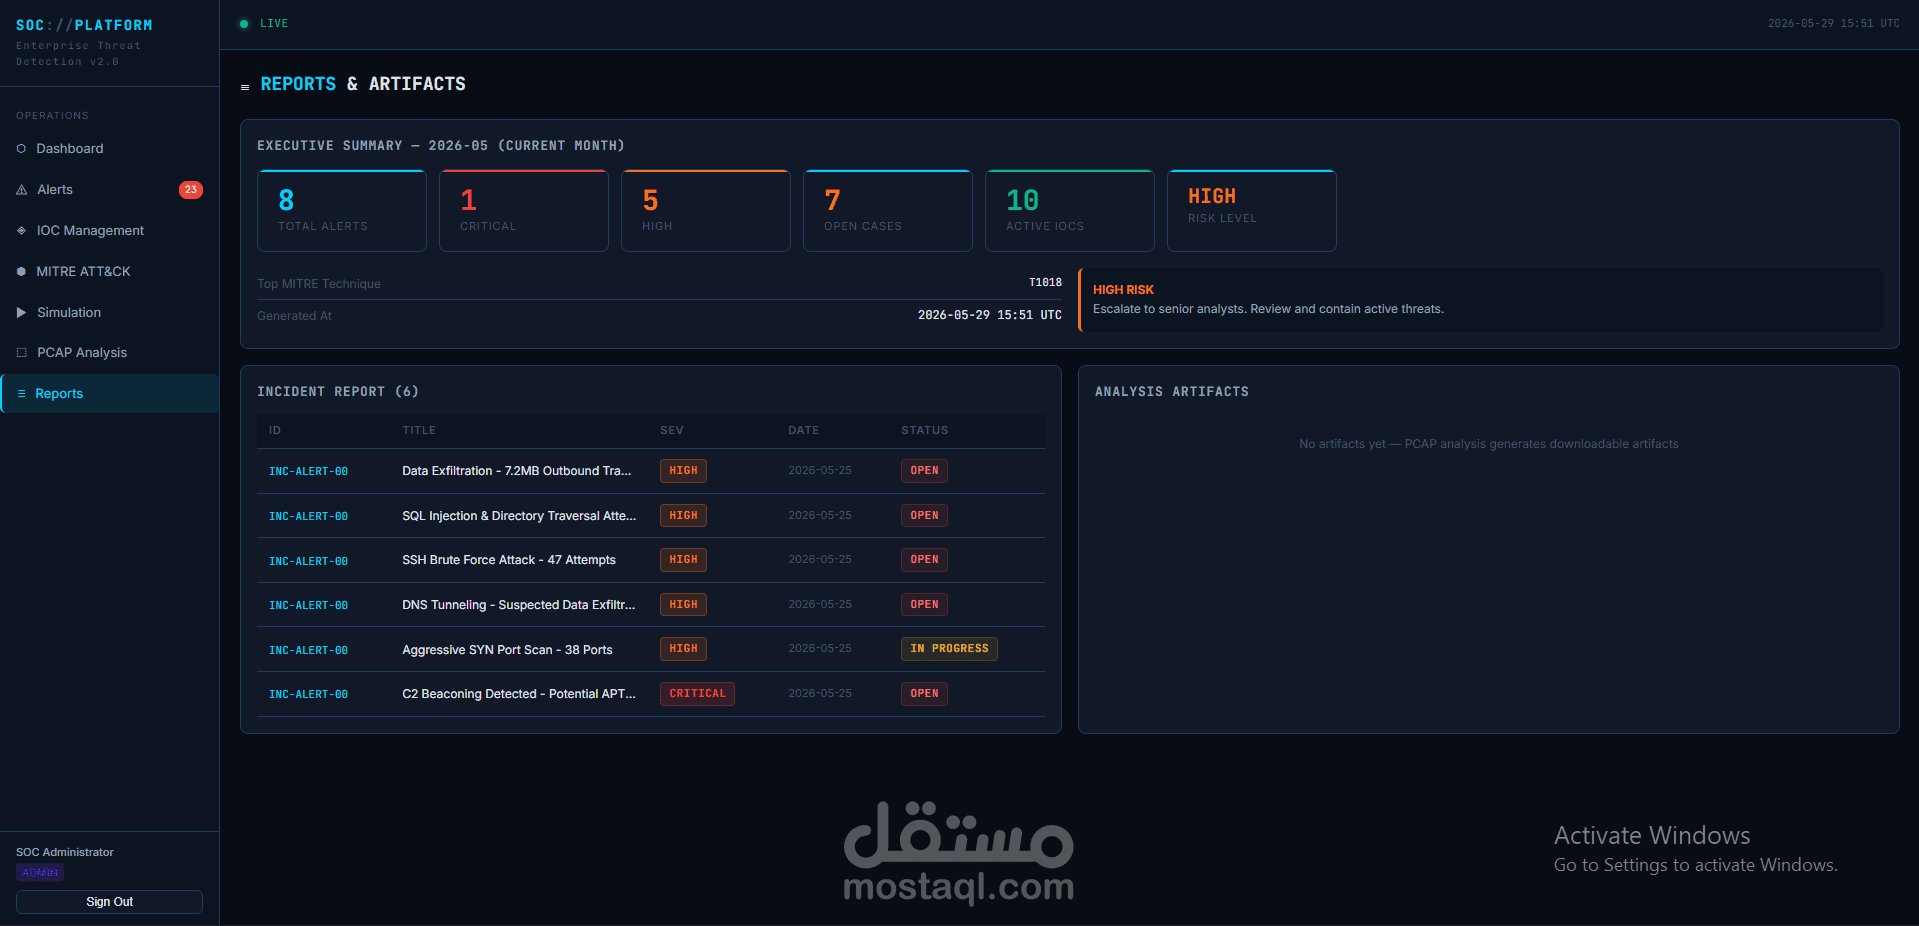
منصة SOC متكاملة للكشف عن التهديدات والاستجابة للحوادث الأمنية تم تطويرها لمحاكاة بيئة عمل حقيقية داخل مراكز العمليات الأمنية (SOC) وتوفير رؤية مركزية للحوادث والتهديدات السيبرانية في الوقت الفعلي.
تتضمن المنصة لوحة تحكم تفاعلية لمراقبة التنبيهات الأمنية، وإدارة مؤشرات الاختراق (IOCs)، وتحليل ملفات PCAP، وإنشاء التقارير الأمنية، بالإضافة إلى نظام محاكاة للهجمات السيبرانية لتمكين فرق الأمن من اختبار آليات الكشف والاستجابة.
من أبرز مميزات المشروع التكامل المباشر مع MITRE ATT&CK عبر بيانات STIX2 الحقيقية، حيث يتم جلب أحدث التقنيات والتكتيكات الأمنية مباشرة من المصدر الرسمي لـ MITRE ATT&CK مع إمكانية تحديث البيانات بشكل فوري وعرضها داخل Matrix و Heatmap تفاعلية، مما يوفر تجربة قريبة من الأدوات المستخدمة في المؤسسات الكبرى.
أهم المميزات:
• لوحة تحكم أمنية تفاعلية مع إحصائيات ورسوم بيانية لحظية.
• إدارة ومتابعة التنبيهات الأمنية (Security Alerts).
• إدارة وتحليل مؤشرات الاختراق (IOC Management).
• تكامل مباشر مع MITRE ATT&CK باستخدام بيانات STIX2 الحقيقية.
• عرض Matrix و Heatmap وتقنيات ATT&CK بشكل تفاعلي.
• تحليل ملفات PCAP واستخراج التهديدات ومؤشرات الاختراق.
• محاكاة سيناريوهات هجومية متعددة مع بث مباشر للأحداث.
• إنشاء تقارير تنفيذية وتقارير حوادث أمنية.
• دعم WebSocket للتحديثات اللحظية.
• نظام مصادقة وإدارة مستخدمين باستخدام JWT.
التقنيات المستخدمة:
React.js, TypeScript, FastAPI, PostgreSQL, WebSocket, Docker, JWT Authentication, STIX2, MITRE ATT&CK, REST API.
تم تصميم المشروع وفق معايير حديثة لمحاكاة بيئة SOC احترافية وتقديم تجربة عملية في اكتشاف التهديدات وتحليلها والاستجابة لها.