مشروع التخرج من درجة الدبلوم
تفاصيل العمل
قمت بانجاز هذا العمل بحيث كنت قائد الفريق .
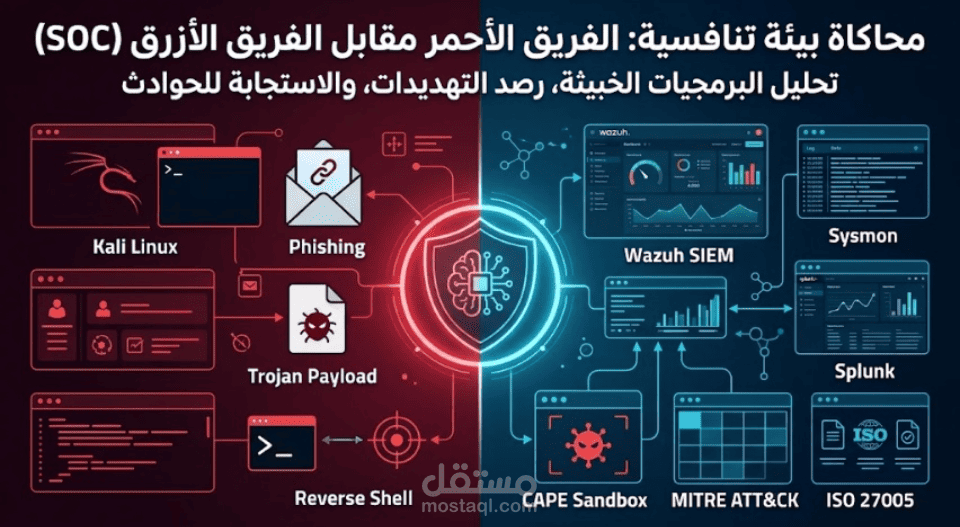
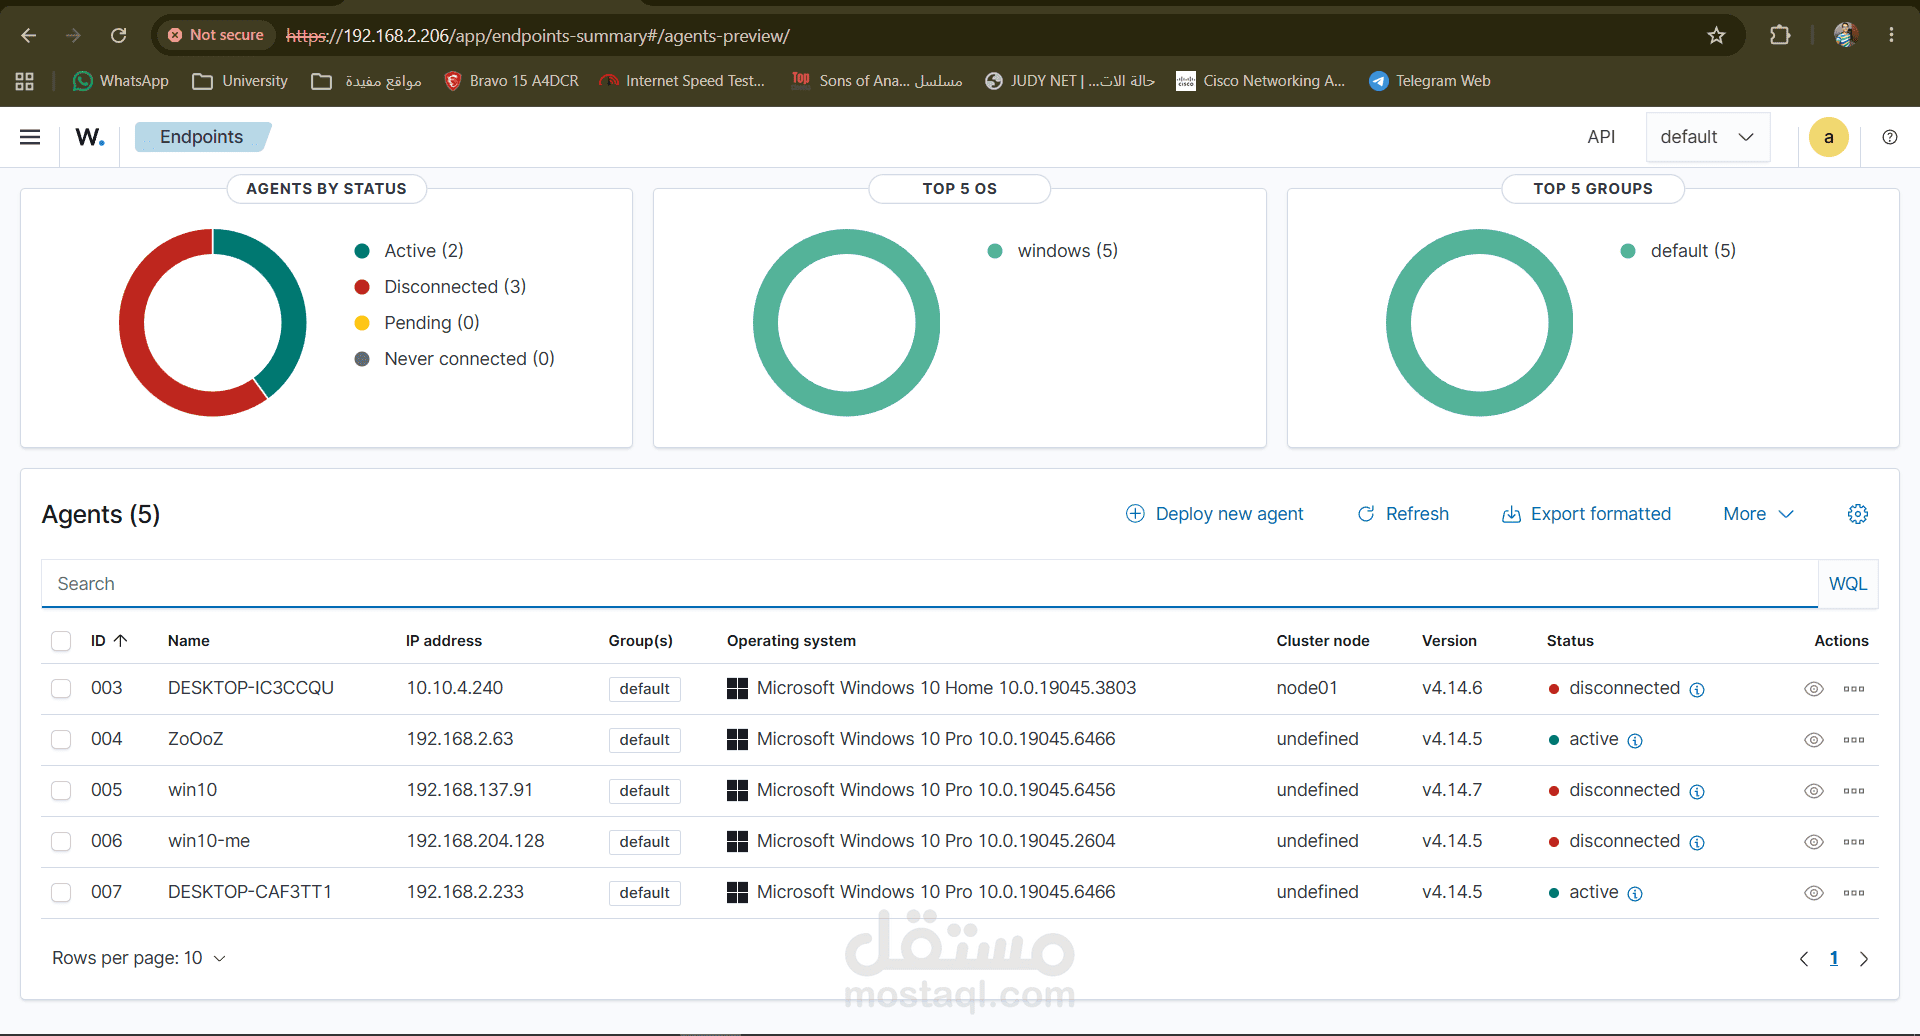
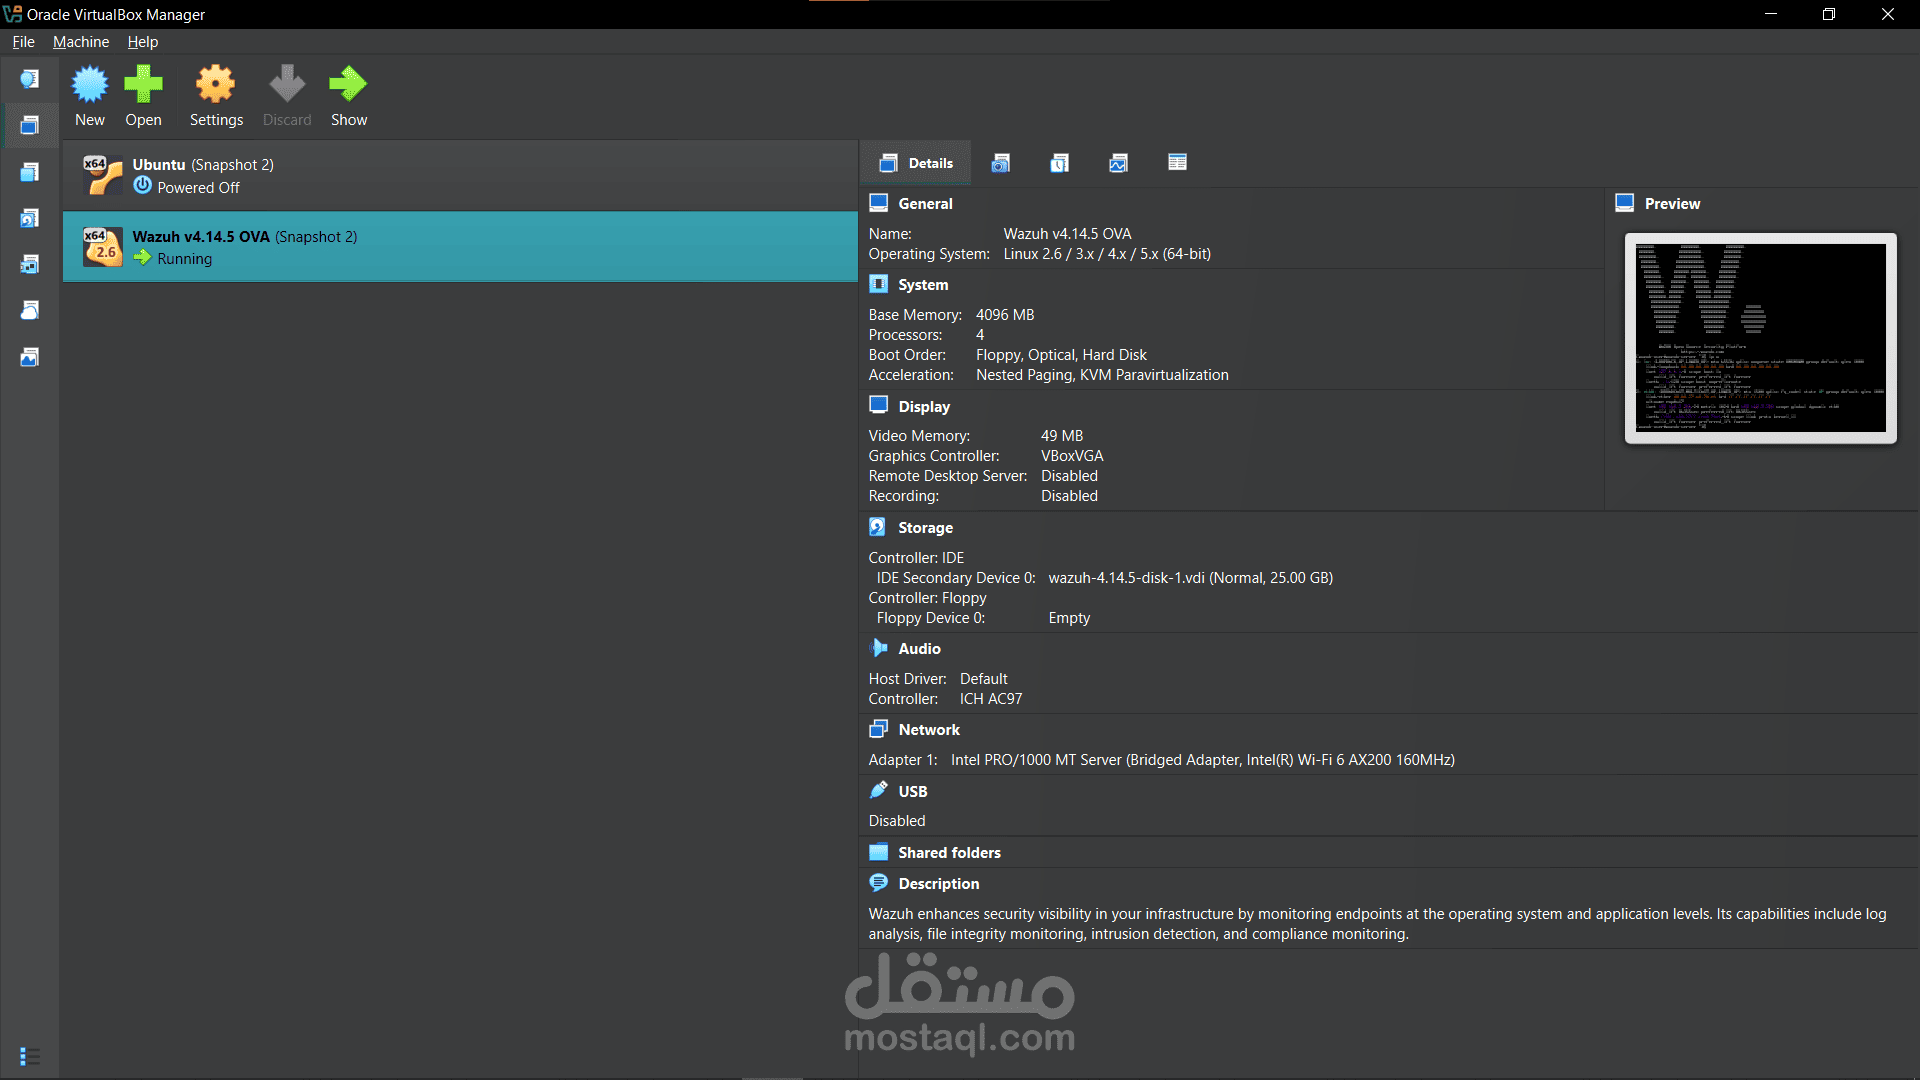
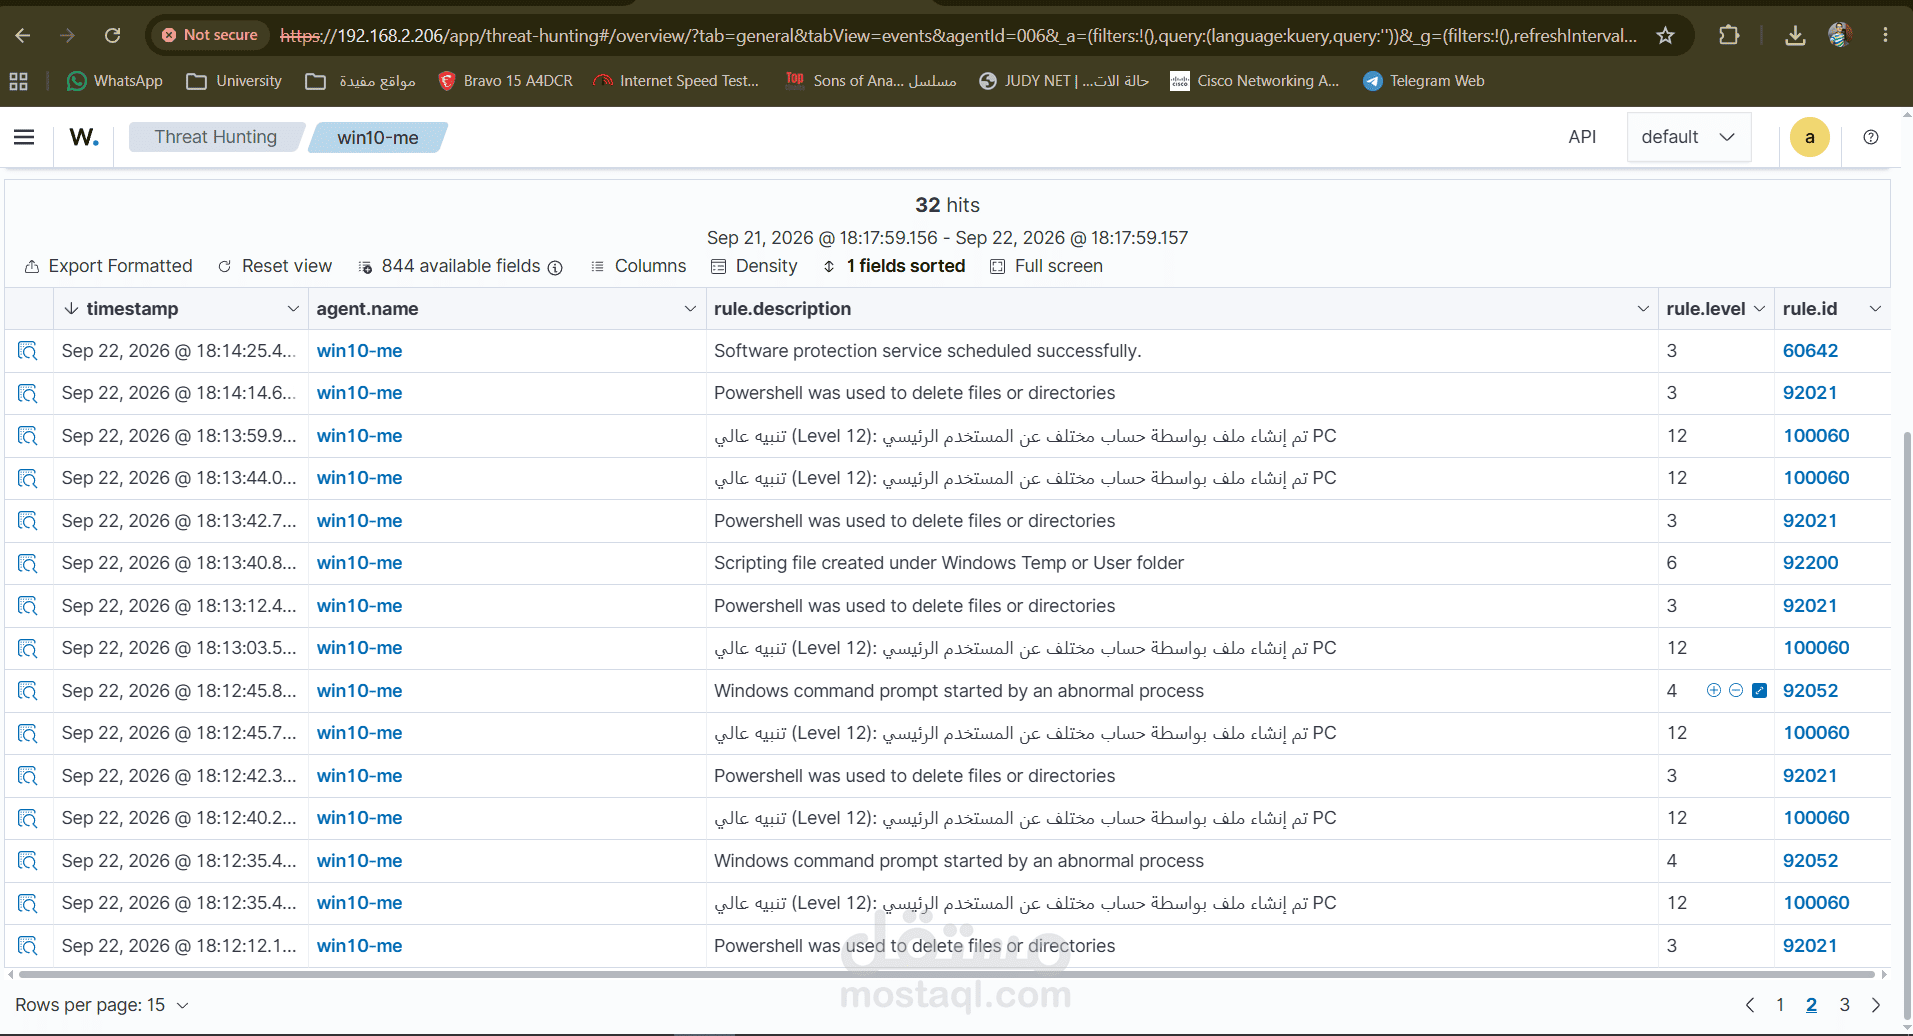
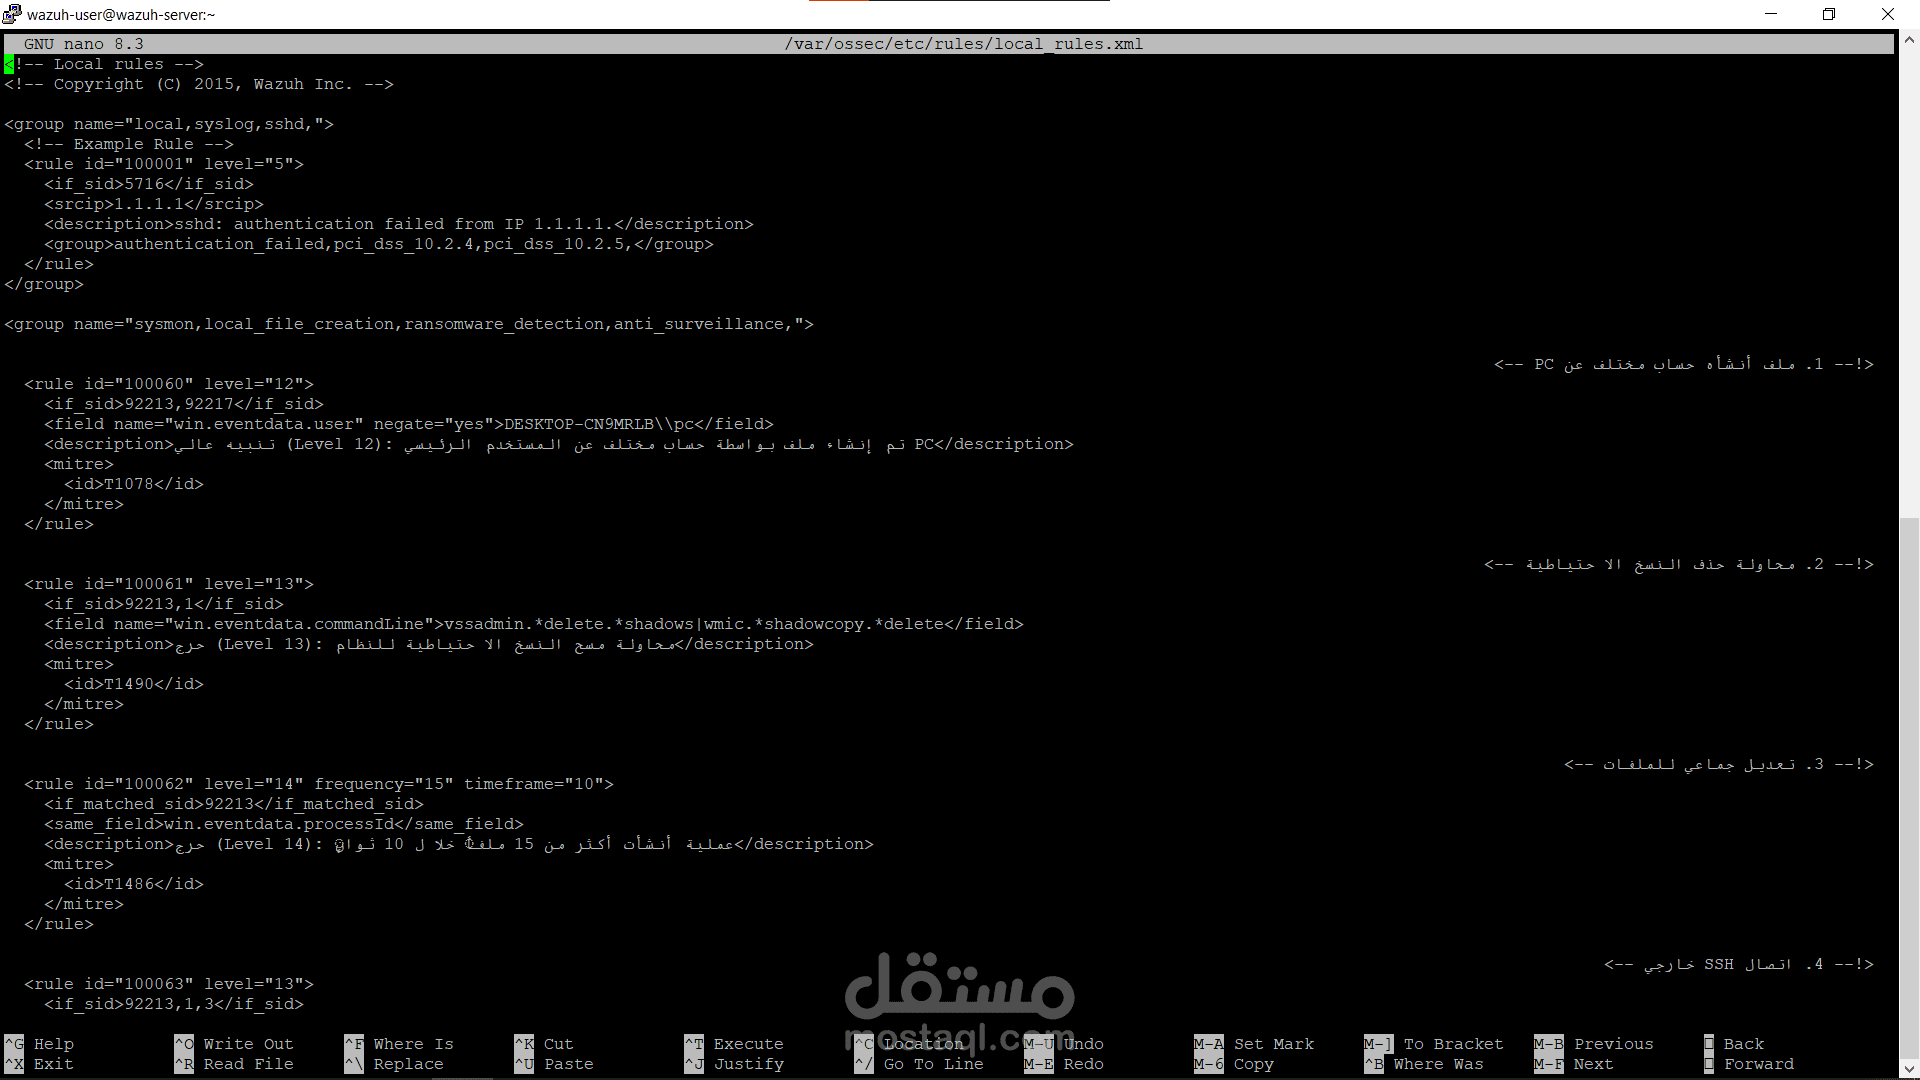
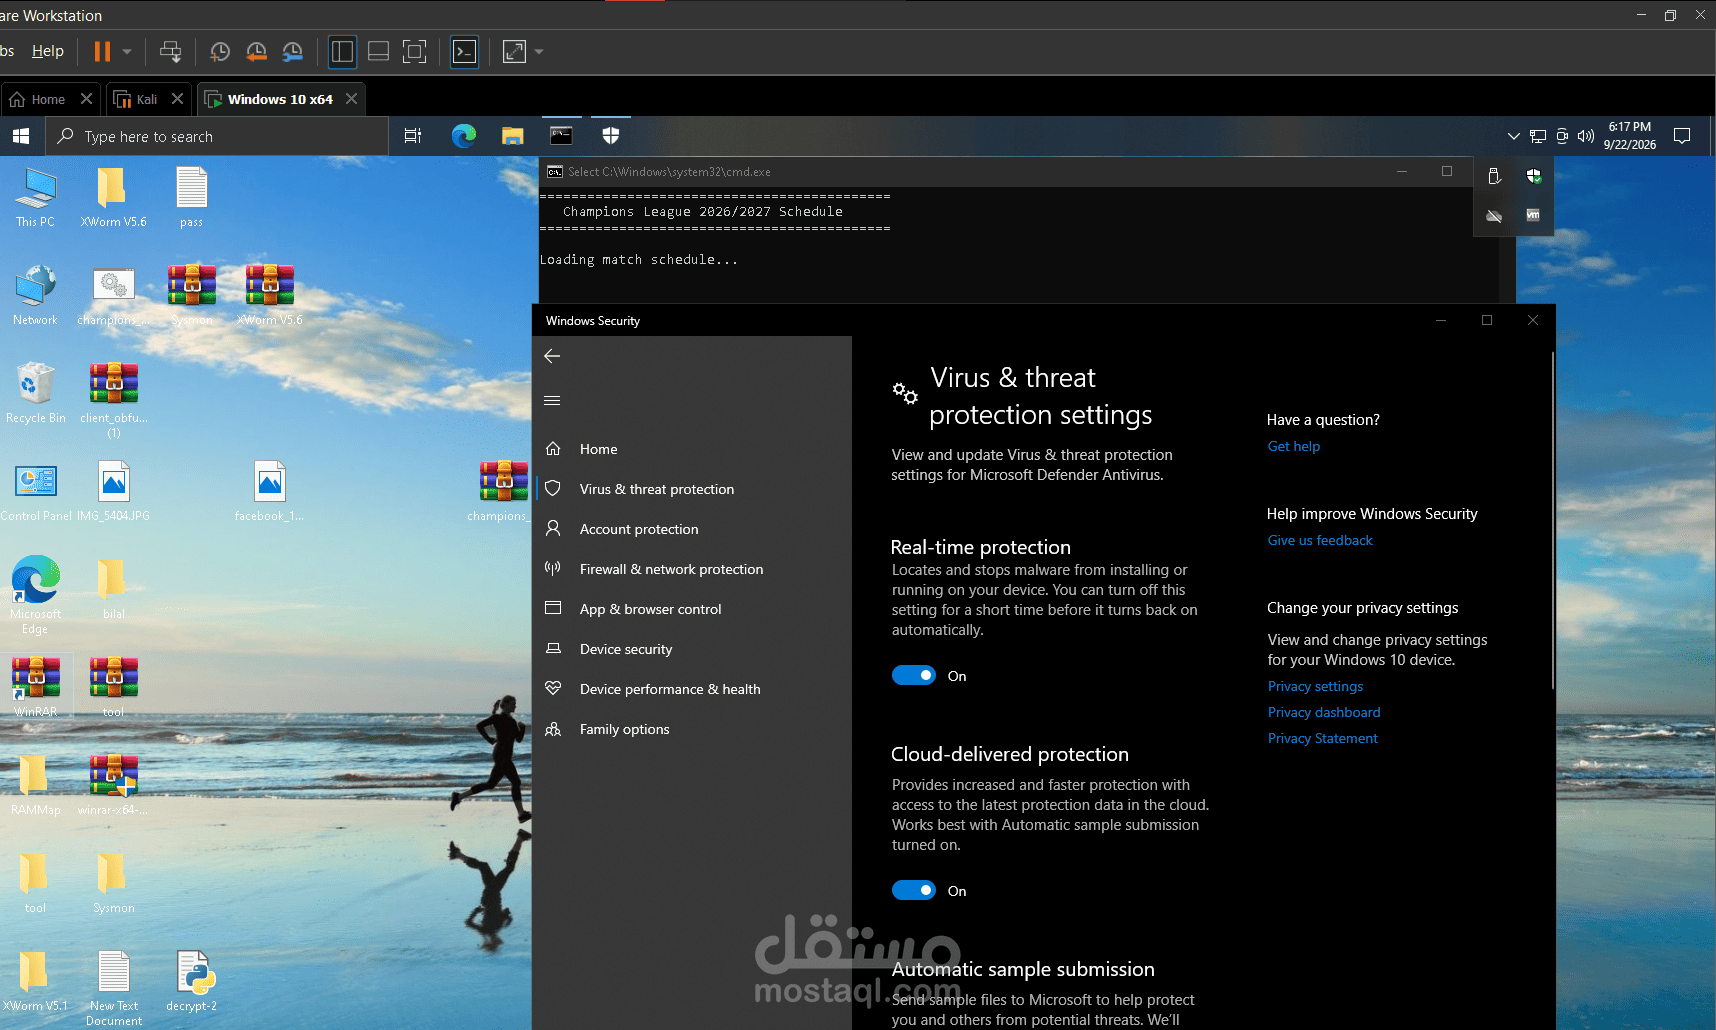
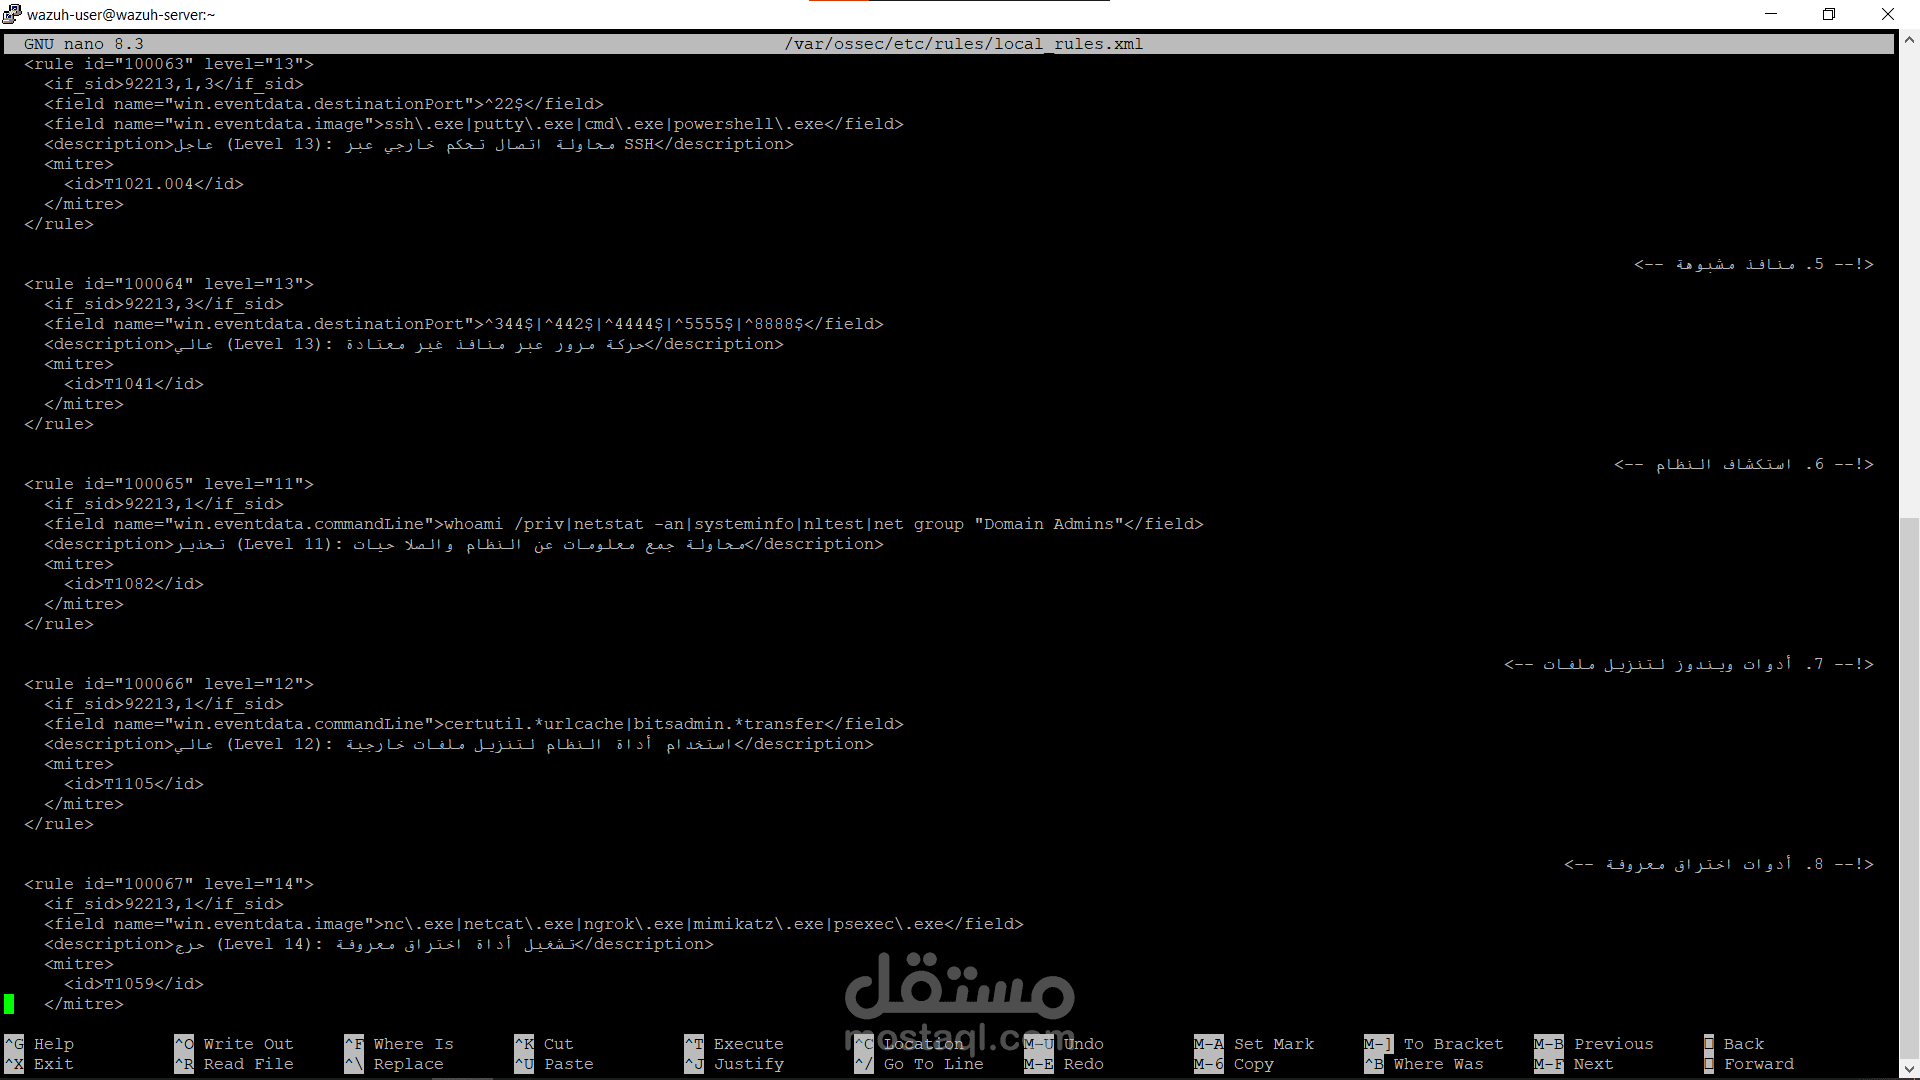
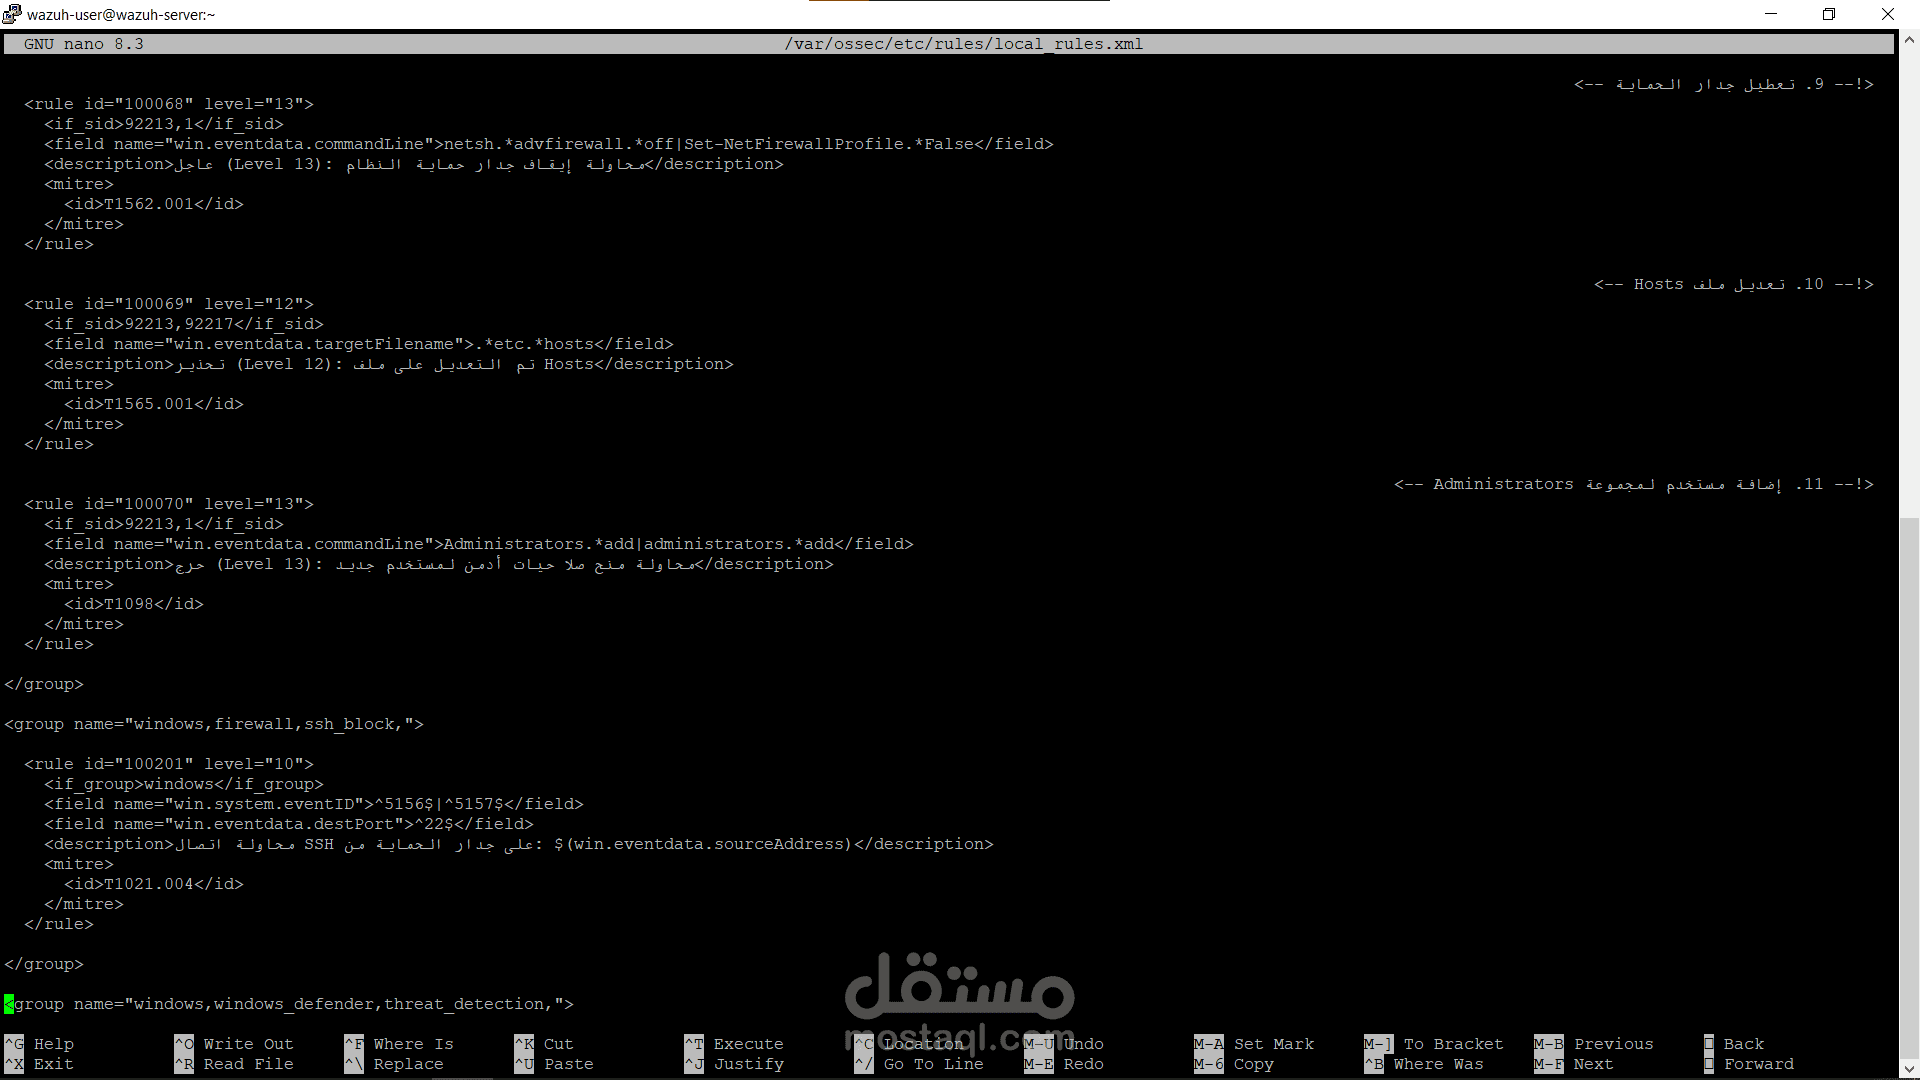
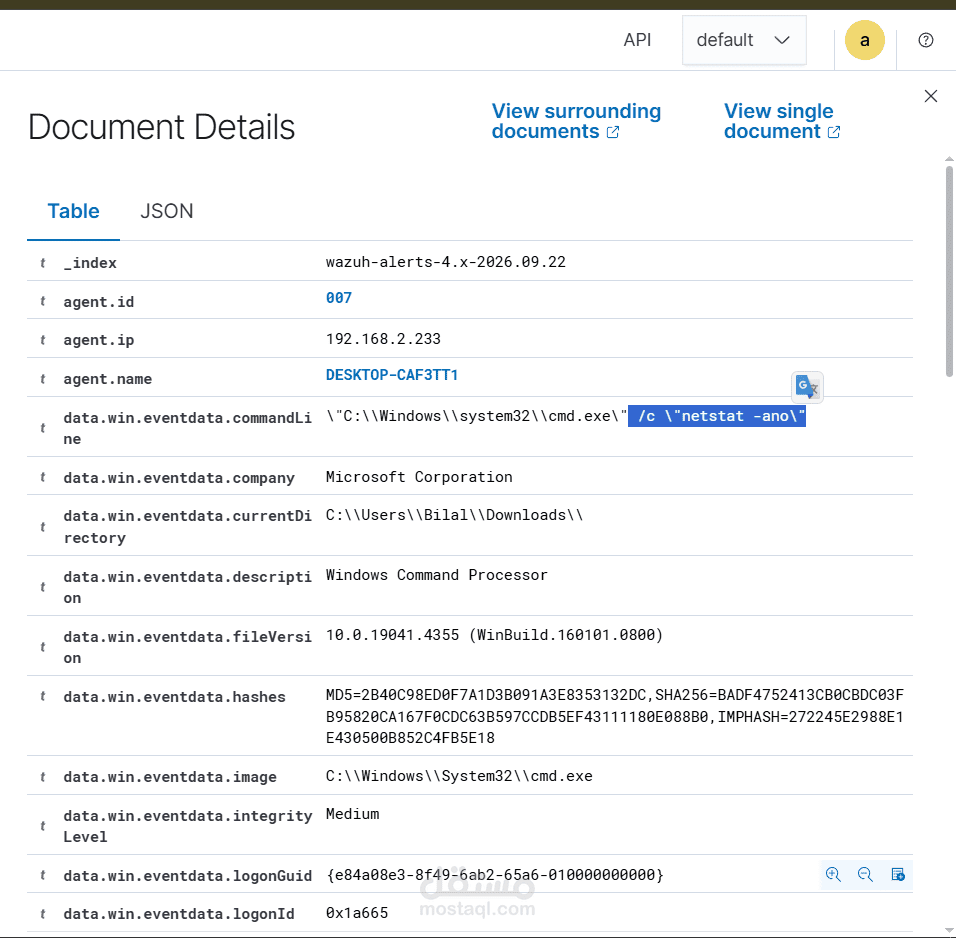
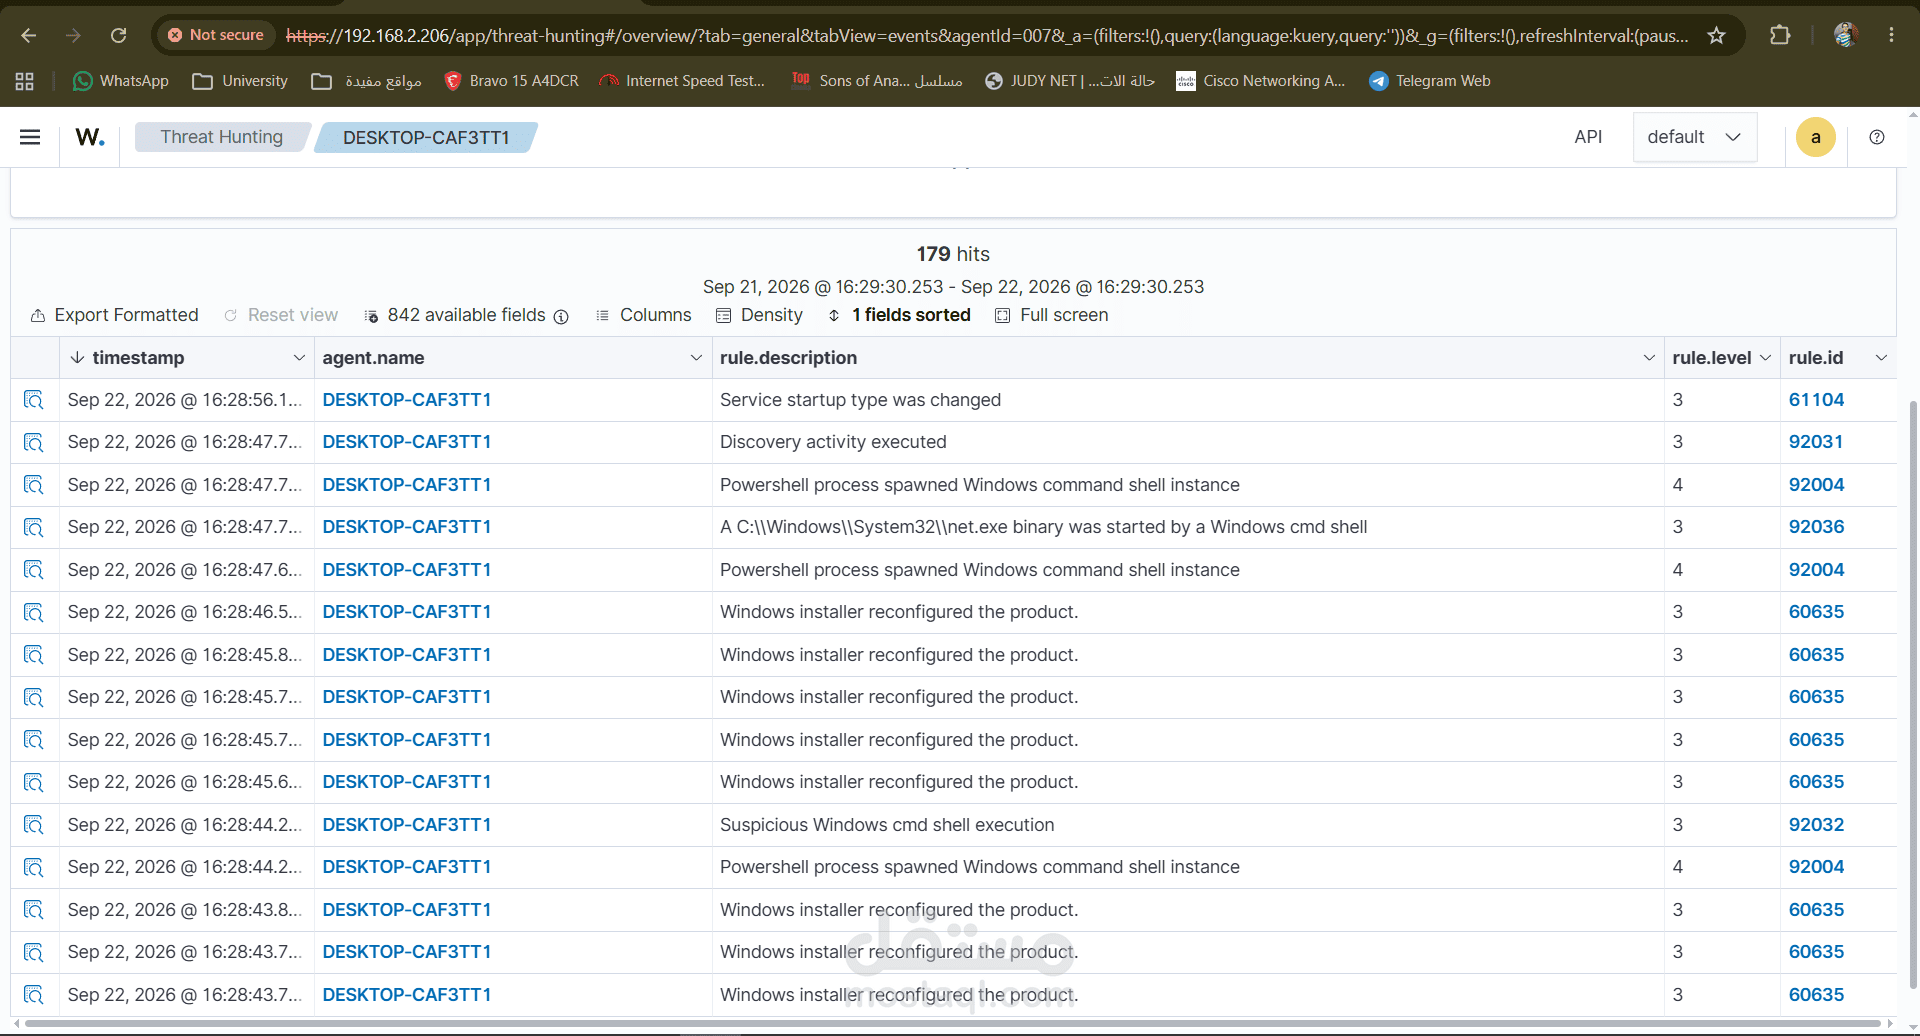
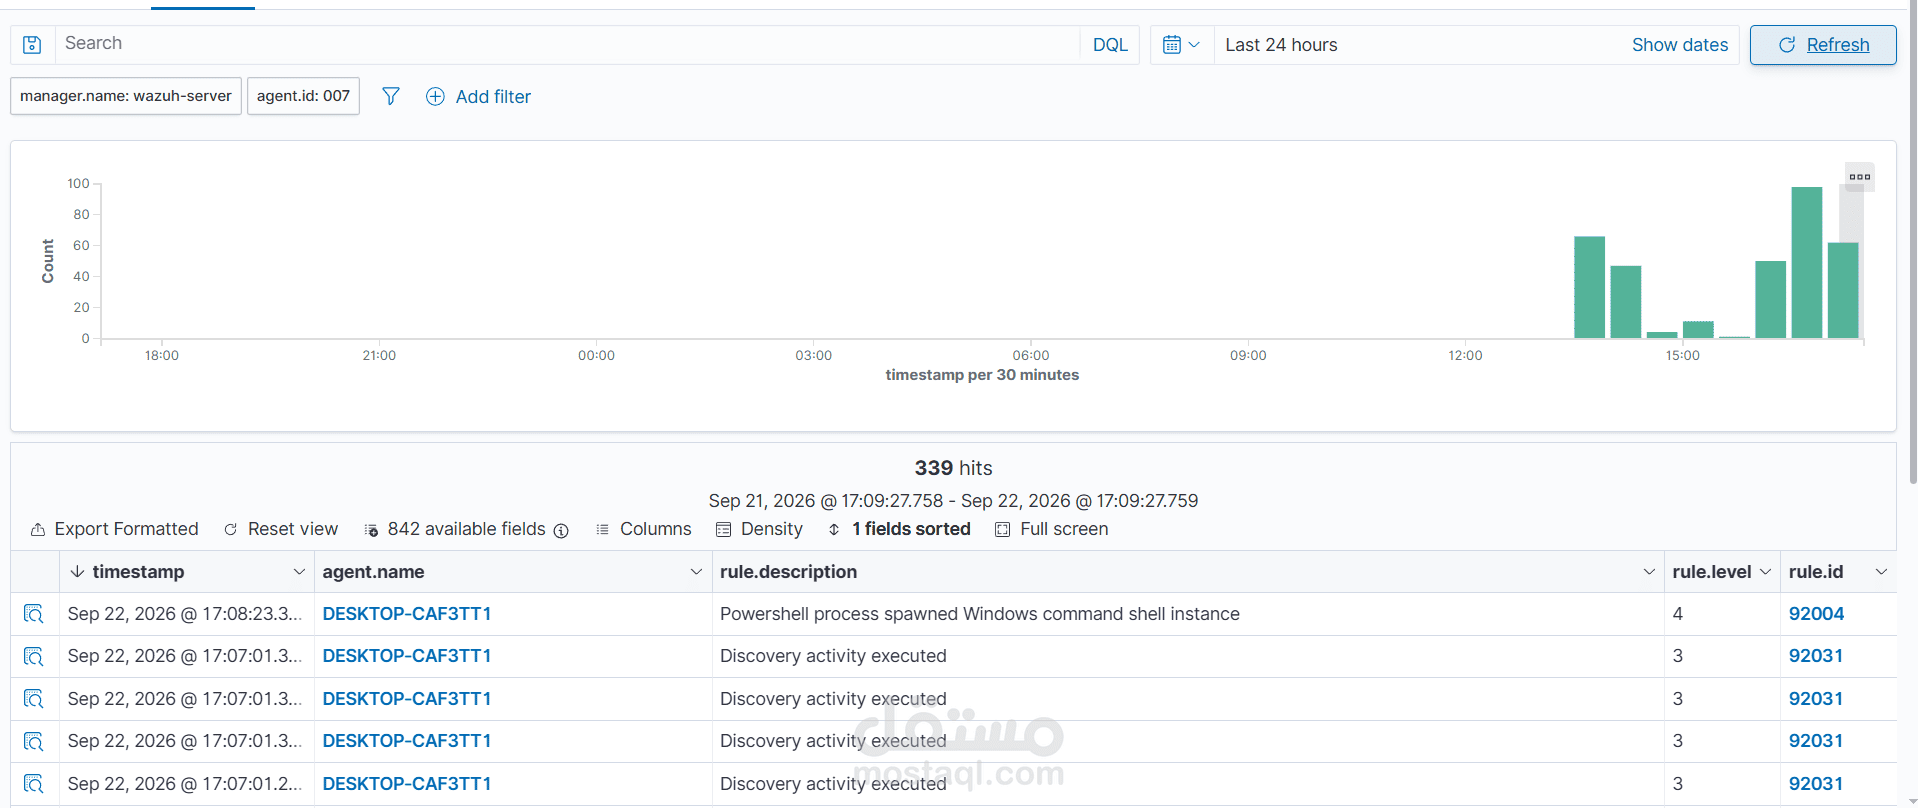
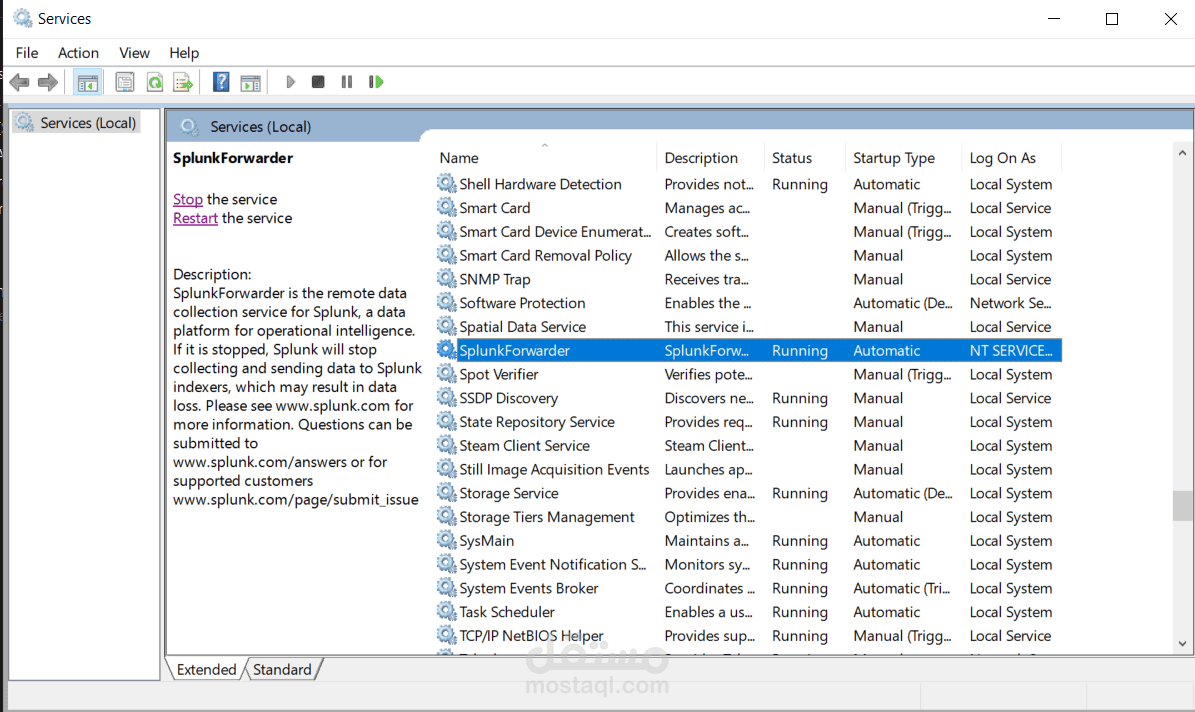
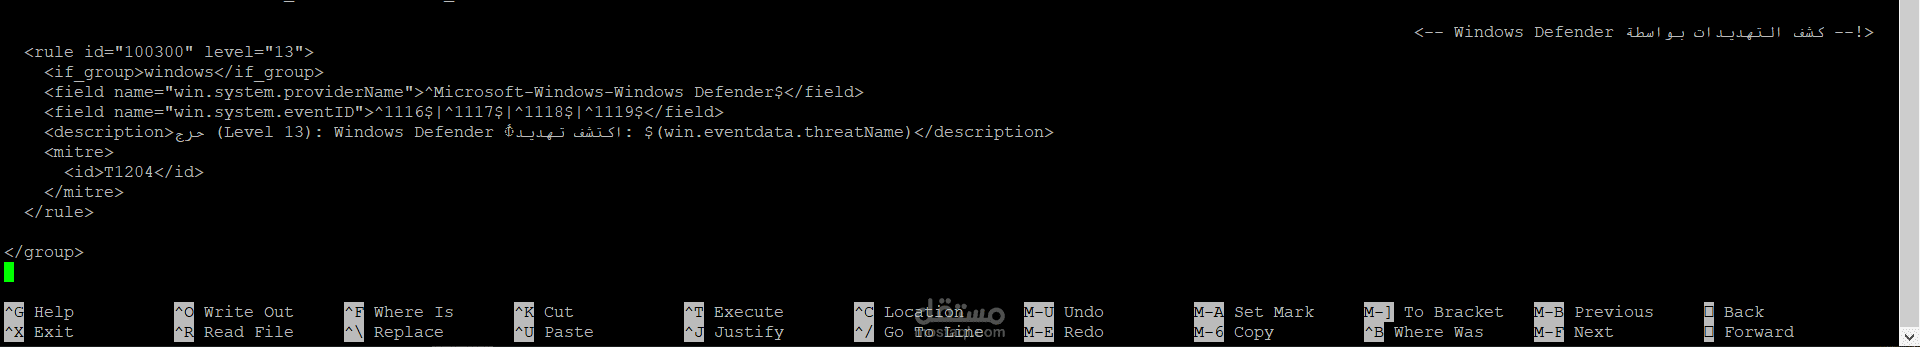
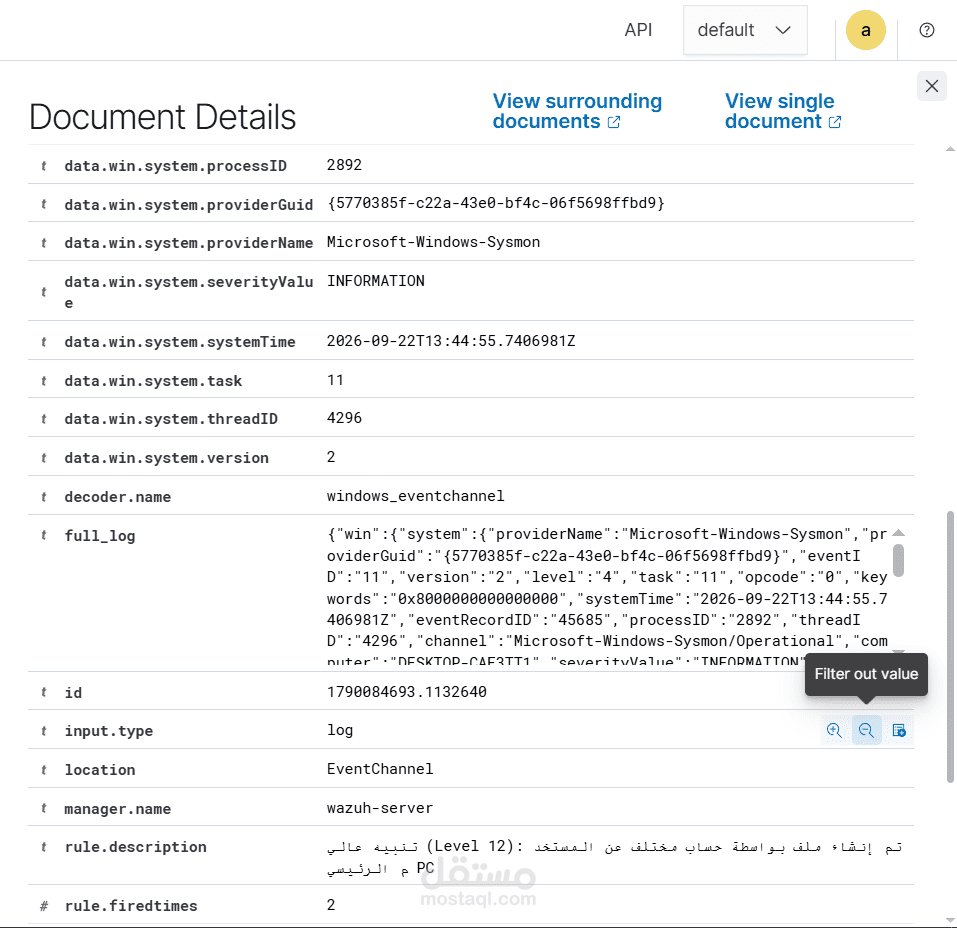
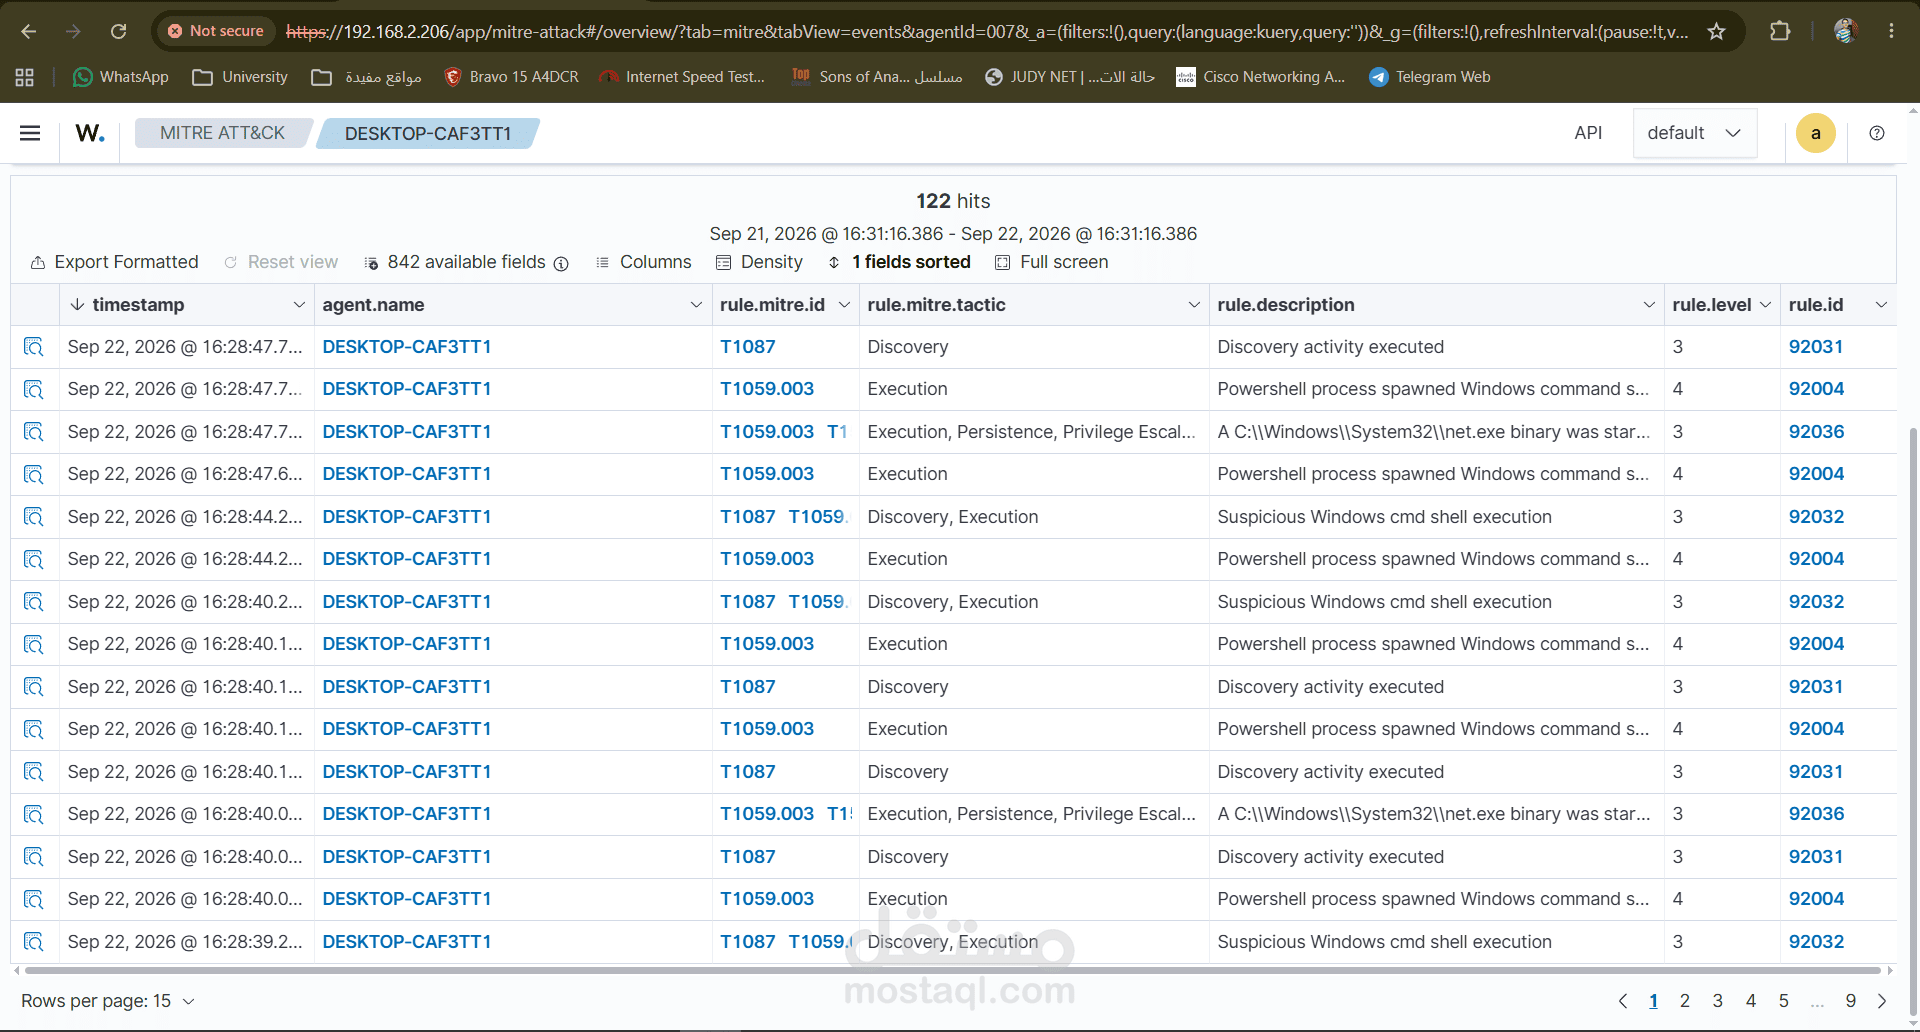
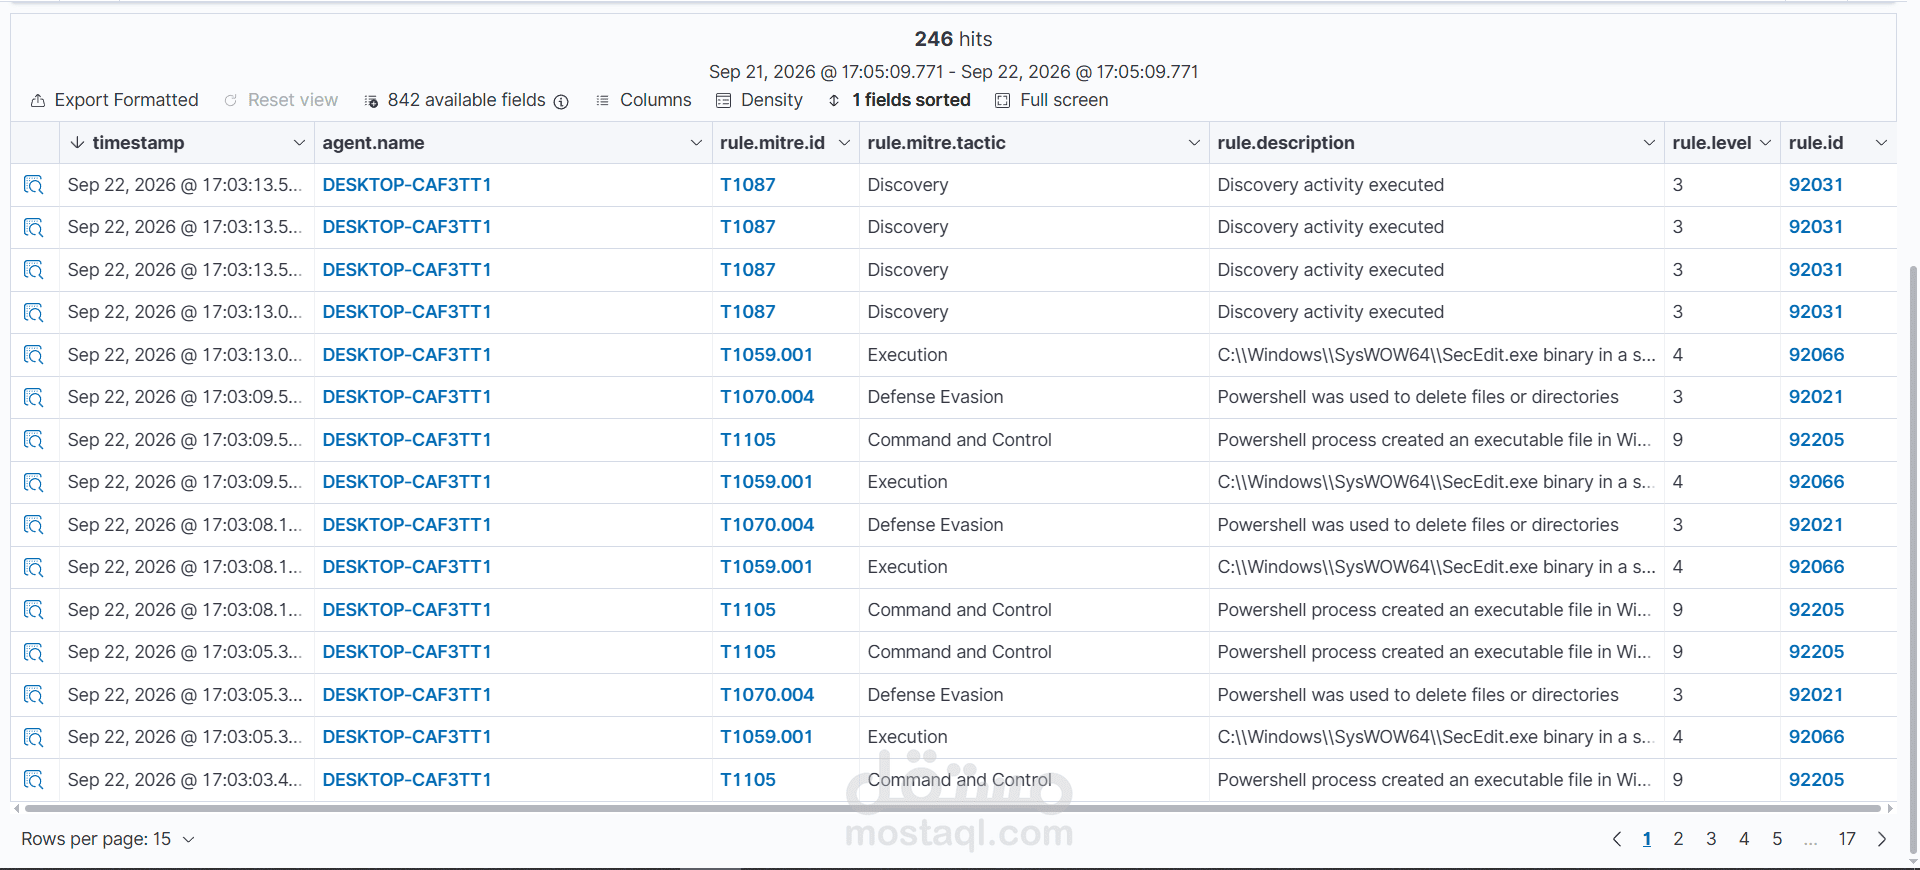
يستهدف هذا المشروع بناء وتطوير بيئة محاكاة افتراضية معزولة وآمنة تحاكي عمليات الفرق الأمنية الهجومية والدفاعية (Red Team vs. Blue Team)، وذلك من خلال تطبيق سيناريو اختراق واقعي يبدأ بمراحل الاستطلاع والهندسة الاجتماعية وتوليد برمجية خبيثة، في مقابل بناء منظومة دفاعية متكاملة لمراقبة الهجمات واكتشافها في الوقت الفعلي وتحليلها والاستجابة للحوادث وفق السياسات الأمنية المعتمدة للمؤسسة. ولتحقيق أهداف البيئة الافتراضية، تم الاعتماد على برنامج (VMware) حاضناً للمختبر، وتجهيز جهاز ضحية يعمل بنظام التشغيل ويندوز 10 مُثبت عليه أداة (Sysmon) ووكيل (Wazuh Agent)، إلى جانب خادم مراقبة مركزي لنظام (Wazuh) مدمجاً مع واجهة برمجة التطبيقات (VirusTotal API)، بالإضافة إلى تخصيص نظام (Kali Linux) ممثلاً لجانب المهاجم ومزوداً بأدوات الاستطلاع مثل (Nmap) وأدوات التشفير البرمجي. وقد اعتمدت منهجية البحث على التطبيق العملي وتقسيم أدوار فريق العمل إلى فريق أحمر لتنفيذ الهجمات واختبار الثغرات، وفريق أزرق لبناء خطوط الدفاع ورصد السجلات وتحليلها، فضلاً عن توظيف الأطر المعيارية العالمية مثل (NIST) و(ISO) في صياغة سياسات أمن المعلومات وإدارة المخاطر التنظيمية. وقد أسفرت الدراسة عن نجاح البيئة الافتراضية في رصد وتتبع السلوكيات الخبيثة بدقة عالية عبر التحليل السلوكي وربط السجلات المركزية، ومثلت أهم التوصيات في ضرورة تفعيل أنظمة المراقبة الاستباقية، والالتزام بتطبيق سياسات الحد الأدنى من الصلاحيات، والتحديث المستمر لأطر حماية المؤسسات