AI-Powered Network Intrusion Detection and Prevention System (NIDS/IPS)
تفاصيل العمل
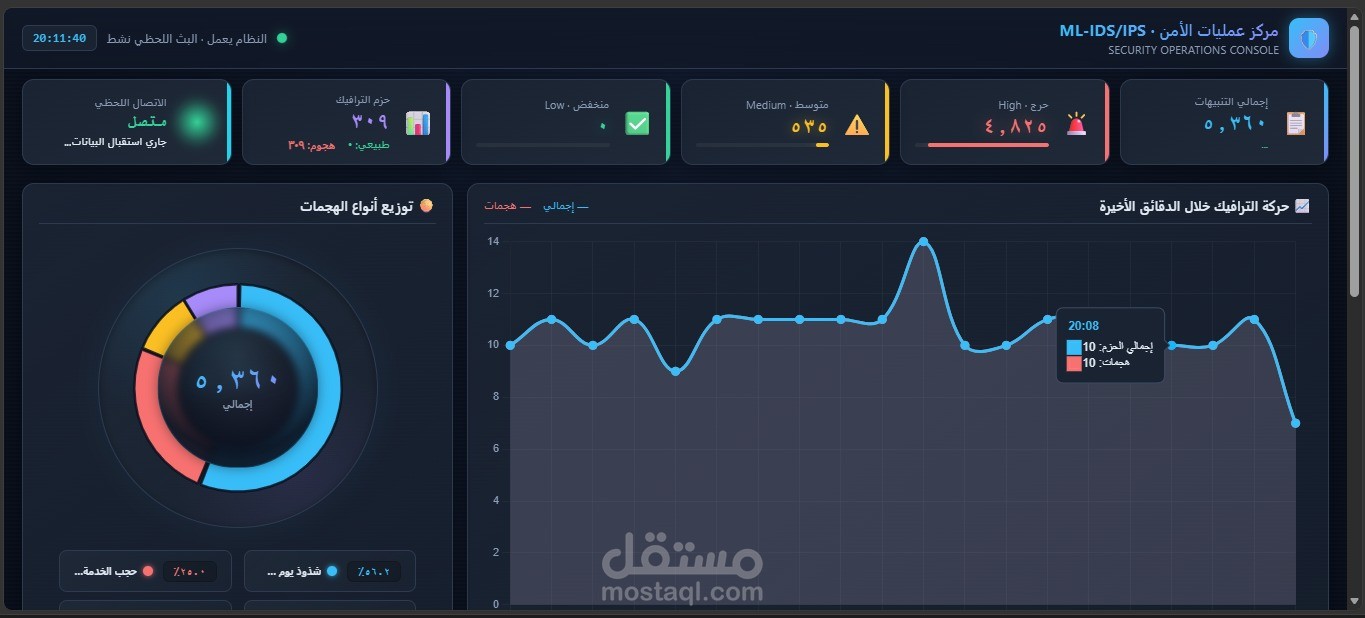
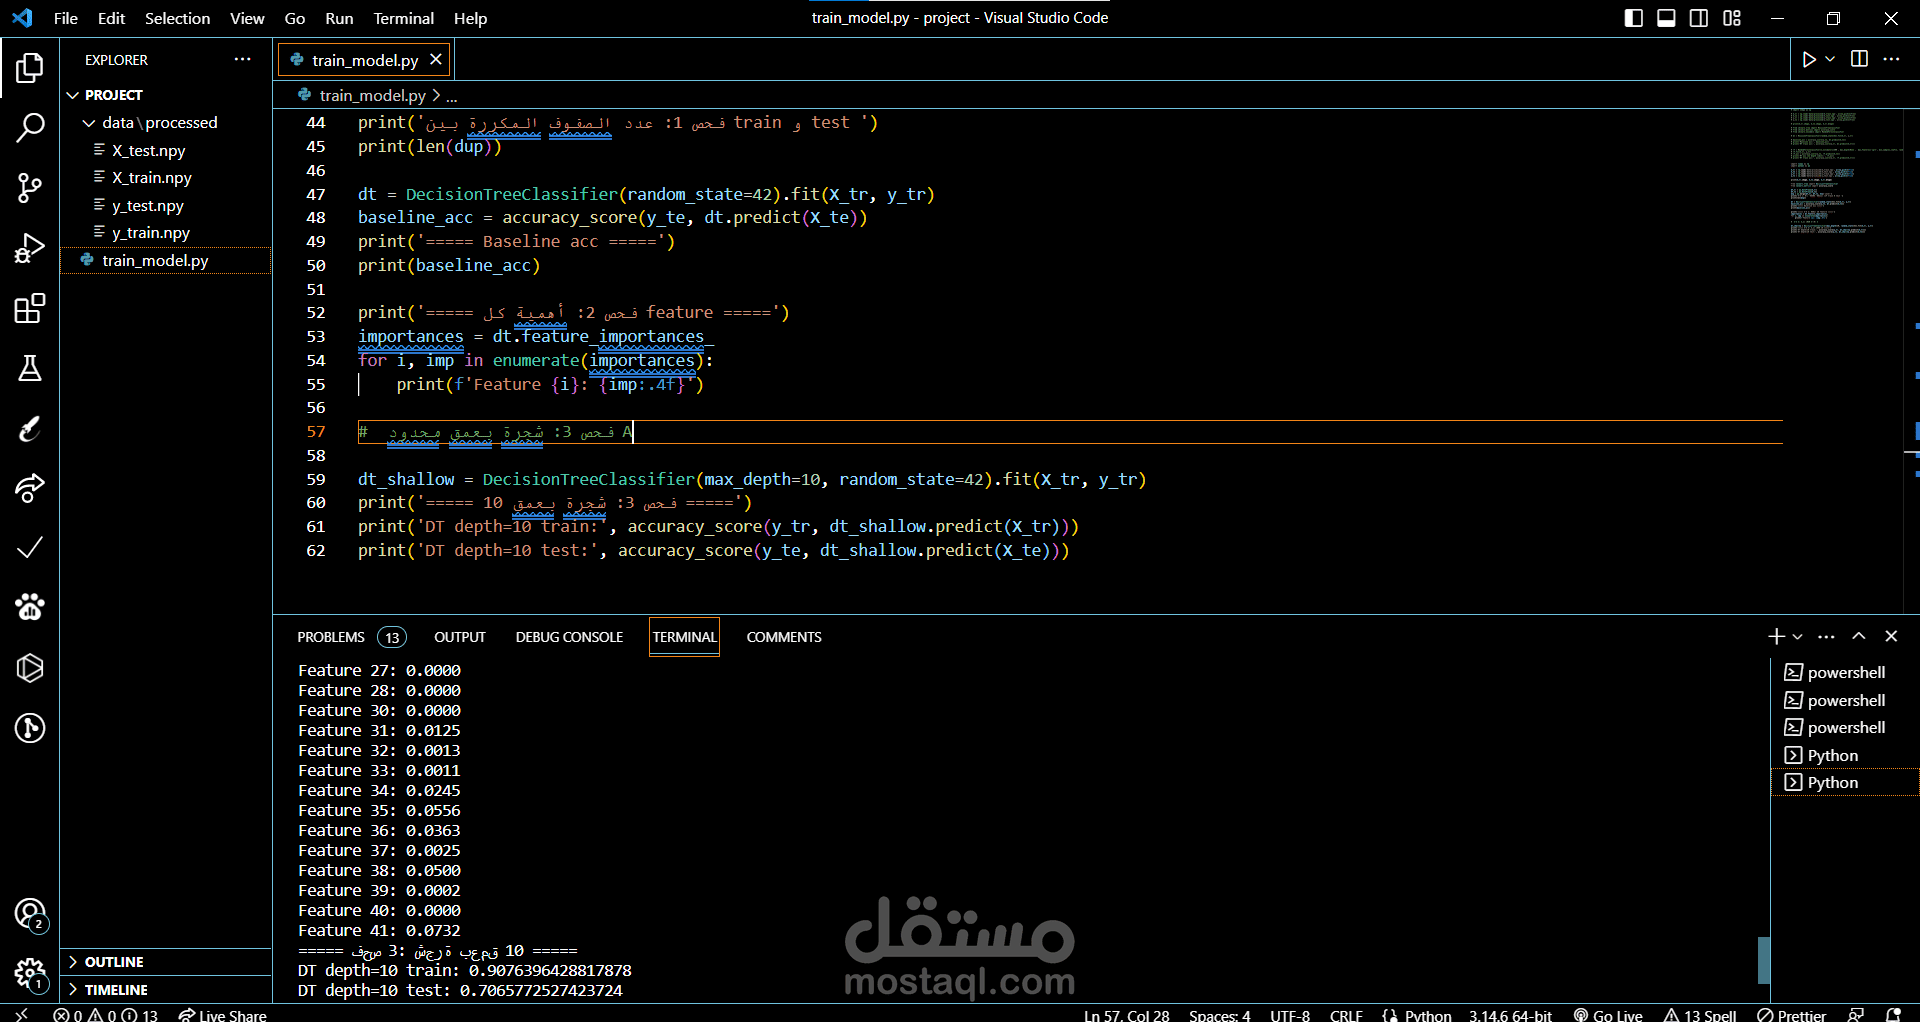
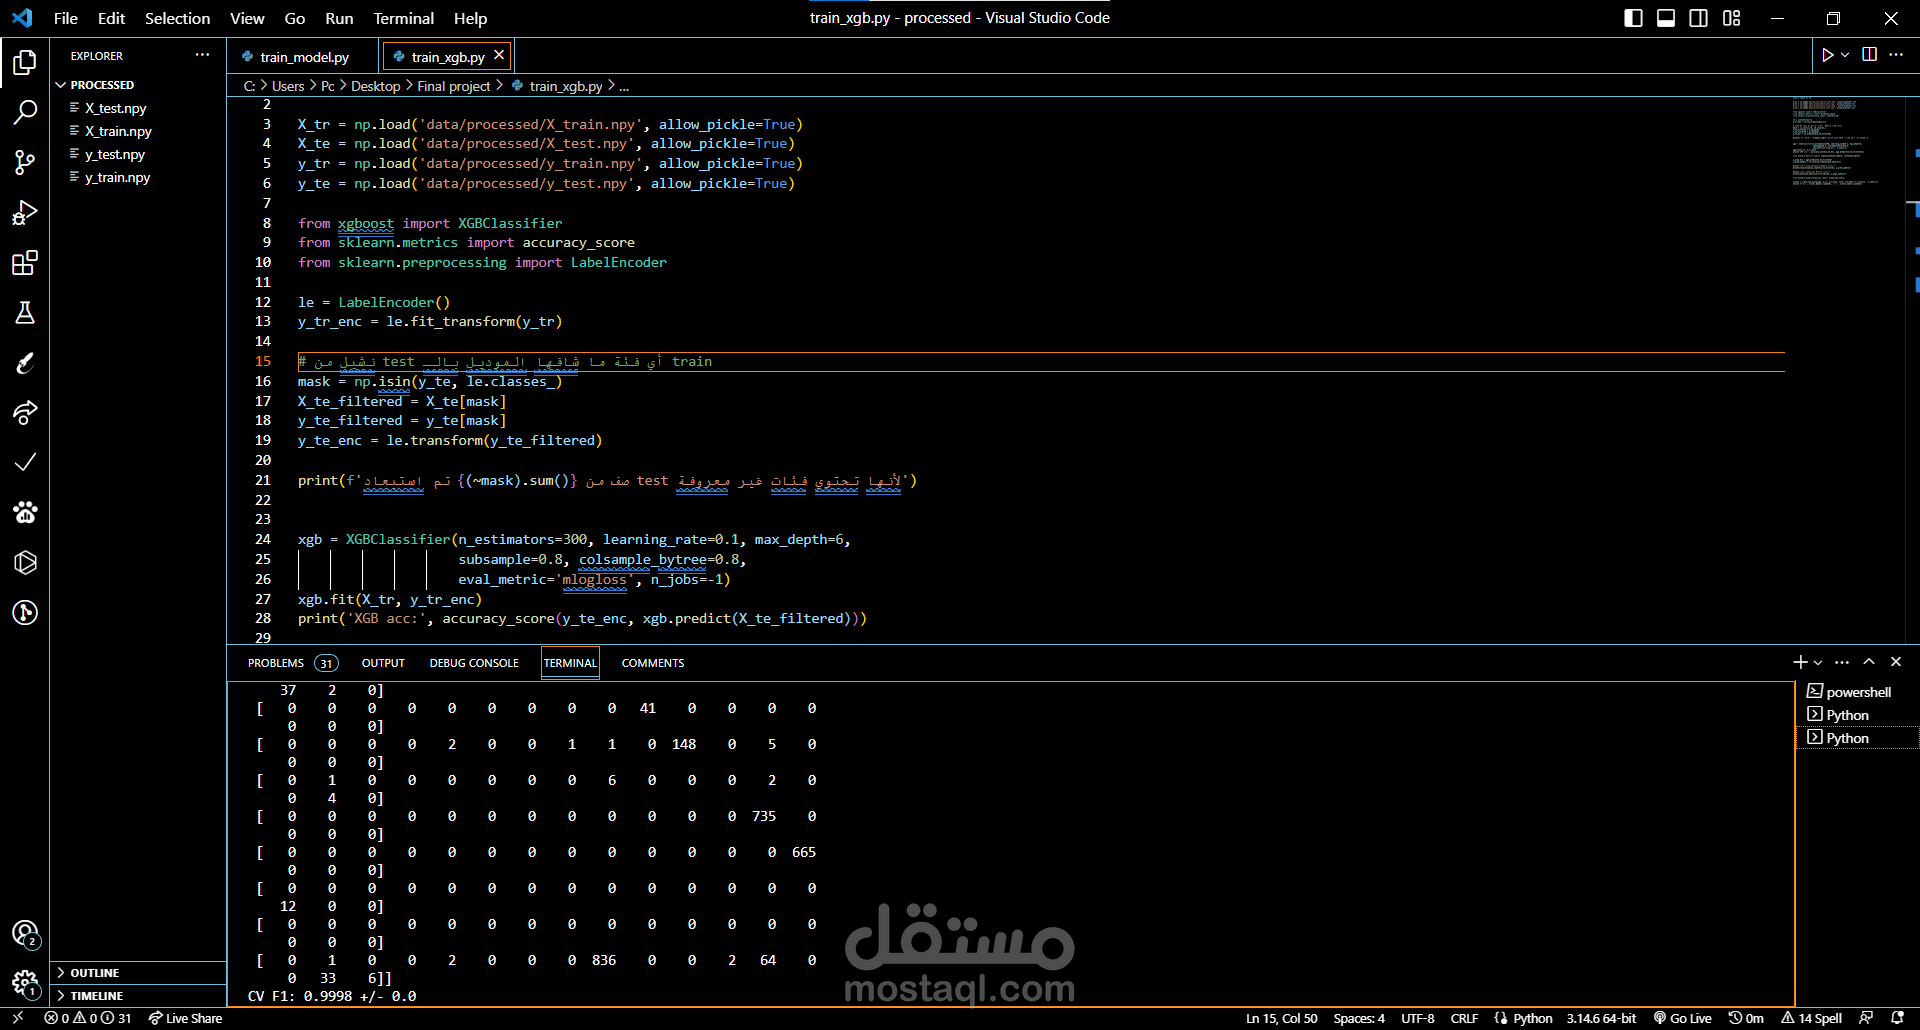
لقد قمت بالمشاركة في تطوير نظام ذكي لاكتشاف ومنع الاختراقات والهجمات المتنوعة في الشبكات (NIDS/IPS) ، حيث اعتمدت على تقنيات الذكاء الاصطناعي وتعلم الآلة (Machine Learning)
يهدف المشروع إلى مراقبة حركة مرور الشبكة الترافيك (Network Traffic) ، وتحليل البيانات للكشف عن الأنشطة المشبوهة والهجمات السيبرانية، والتمييز بين حركة المرور الطبيعية والهجمات، مثل هجمات حجب الخدمة الموزعة (DDoS) وغيرها من العديد من الهجمات .
أبرز محتويات وانجازات هذا النظام هي كالتالي ...
- تحليل حركة مرور الشبكة والترافيك والعمل على استخراج المعلومات المهمة منها .
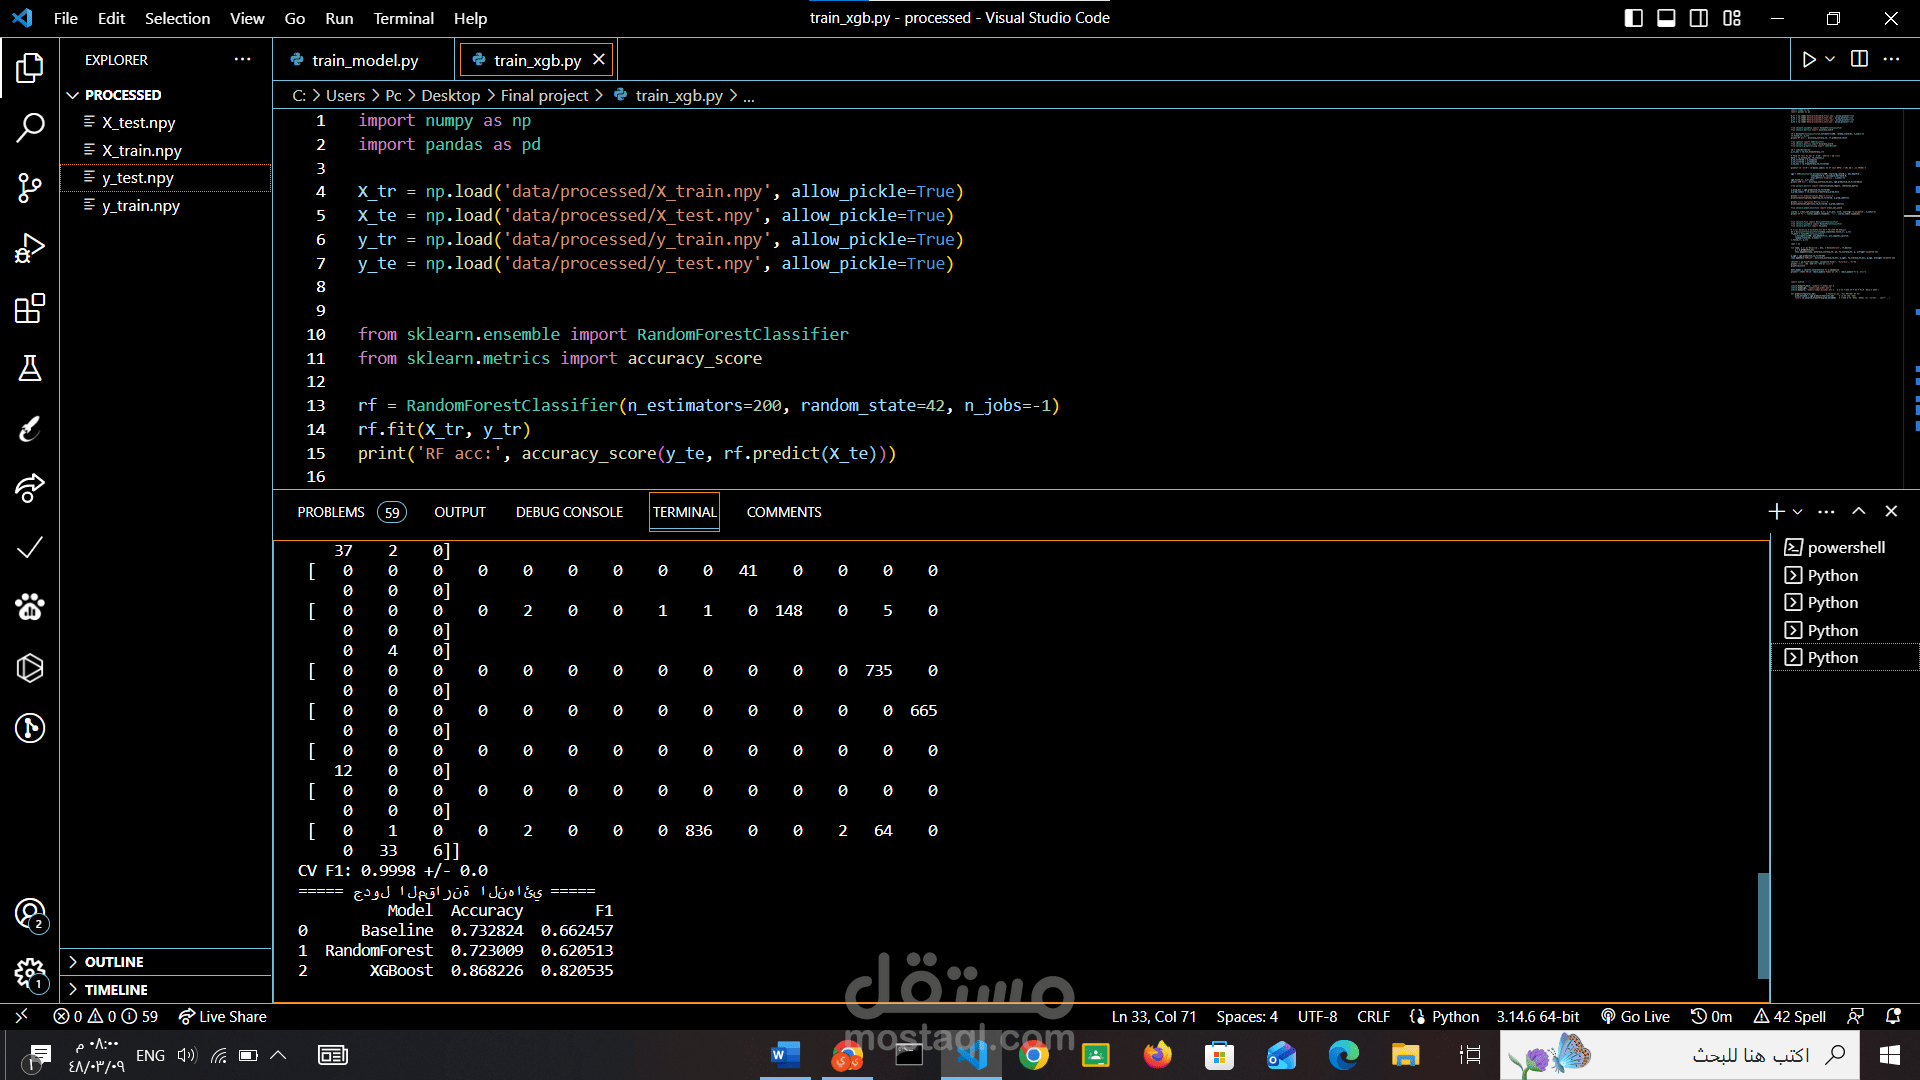
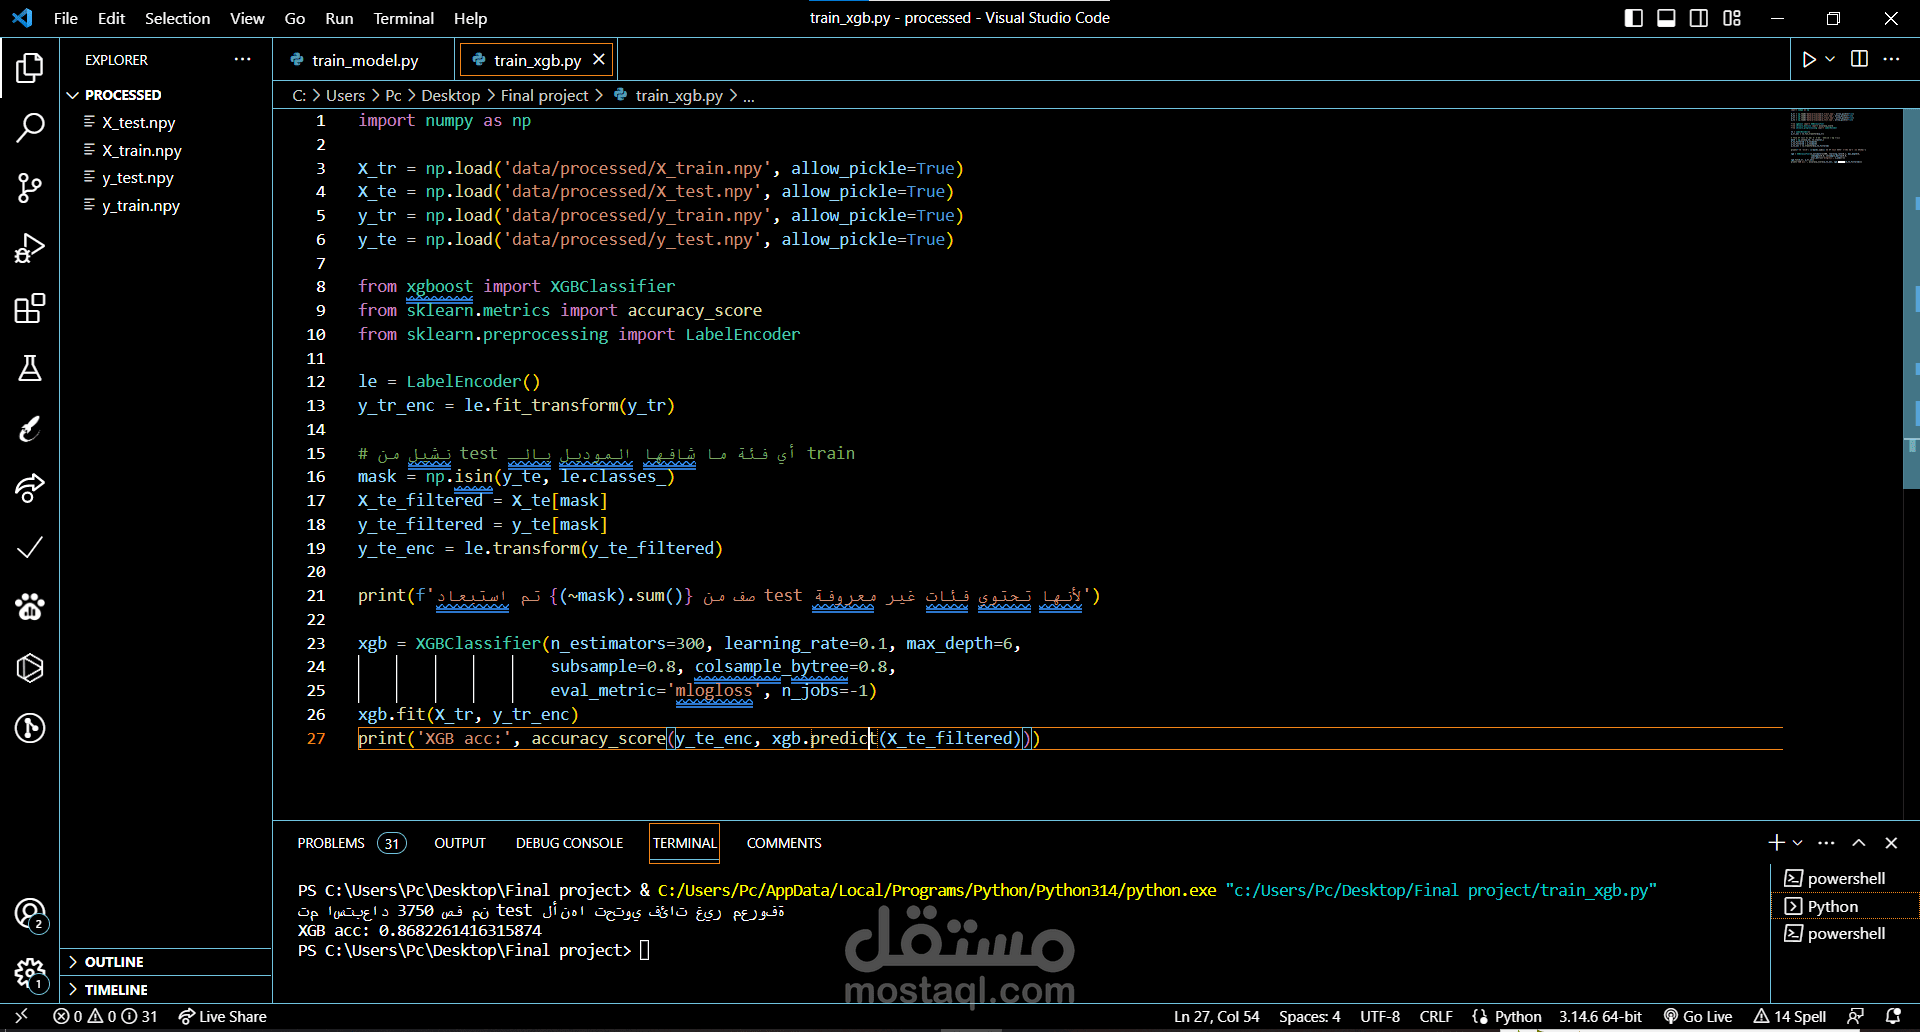
- صنفت حركة المرور إلى طبيعية أو غير طبيعية (ضارة) باستخدام نماذج تعلم الآلة
- النظام يصدر تنبيهات عند اكتشاف الأنشطة المشبوهة والغير طبيعية .
- توفير إمكانية حظر عناوين IP الضارة .
- عرض النتائج والتنبيهات من خلال لوحة وواجهة تحكم تفاعلية .
حيث استخدمت العديد من الادوات في بناء هذا المشروع وهي :
Python, Machine Learning , Scikit-learn , XGBoost , FastAPI , Streamlit , SQLite
يمثل هذا المشروع تطبيق عملي تام لمفاهيم الأمن السيبراني وامن المعلومات ، وتحليل حركة الشبكات ، وأنظمة كشف ومنع الاختراقات .