Bug Bounty & Web Application Security – YesWeHack (Private Programs)
تفاصيل العمل
Private Bug Bounty Hunter على YesWeHack من سبتمبر 2025، بكتشف وببلّغ عن ثغرات حقيقية في تطبيقات ويب إنتاجية (Production) ضمن برامج خاصة، مع تقارير واضحة فيها Proof of Concept وتقييم CVSS وخطوات إصلاح.
أبرز الثغرات المقبولة:
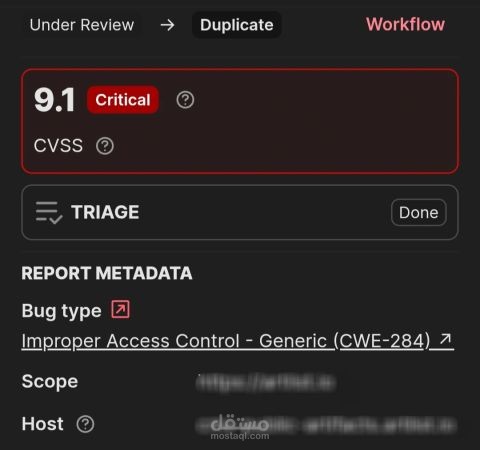
1) Improper Access Control (Broken Access Control), CVSS 9.1 Critical
- لقيت إن مسار المحتوى المدفوع على المنصة مش بيتحقق من الاشتراك أو تسجيل الدخول.
- النتيجة: أي مستخدم غير مسجّل كان يقدر يحمّل المحتوى المدفوع مباشرة، وده بيتخطى نظام الدفع والاشتراك بالكامل.
- الأثر: خسارة إيرادات مباشرة وتسريب محتوى مدفوع.
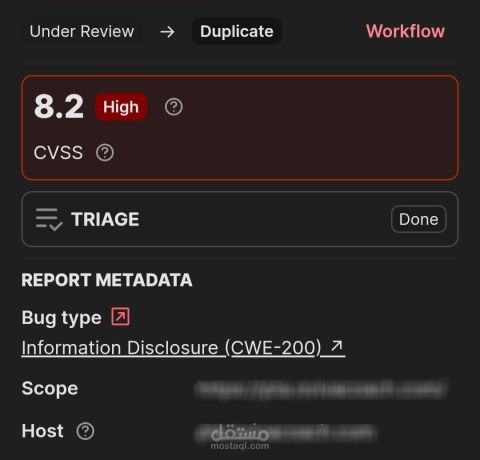
2) Information Disclosure, CVSS 8.2 High
- Endpoint عام في الـ API كان بيكشف Access Token خاص بخدمة الـ CMS بدون أي مصادقة.
- الأثر: تسريب بيانات اعتماد حساسة ممكن تتستخدم للوصول لمحتوى النظام.
اللي بقدمه للعميل:
- فحص أمني لتطبيقات الويب والـ APIs (Access Control، Authentication، Information Disclosure، IDOR، وغيرها).
- طريقة تفكير المهاجم مع خلفية في تأمين البنية التحتية، فبشوف الثغرة من ناحية الاستغلال والإصلاح.
- تقارير احترافية: وصف الثغرة، خطوات التكرار، الأثر، CVSS، والتوصيات.
الأدوات:Burp Suite, Nmap, Nikto, Acunetix, Python, Bash.