تحليل ثغرة SQL Injection باستخدام Burp Suite
تفاصيل العمل
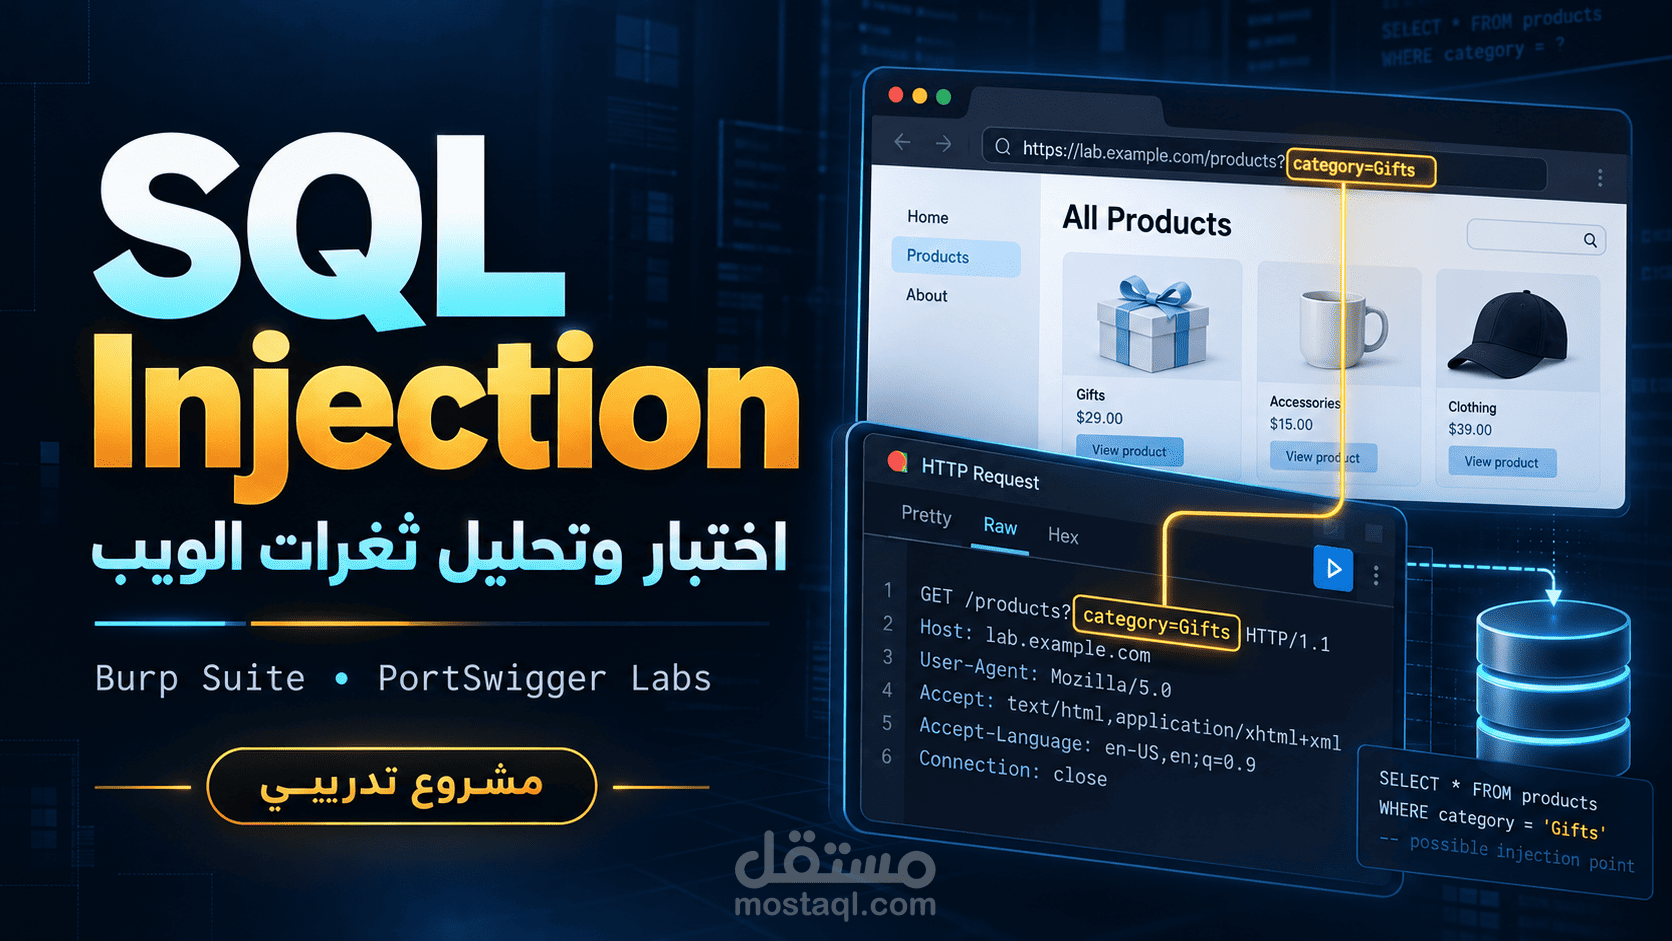
مشروع تدريبي لاختبار ثغرة SQL Injection وتحليلها في تطبيق ويب ضمن مختبرات PortSwigger Web Security Academy.
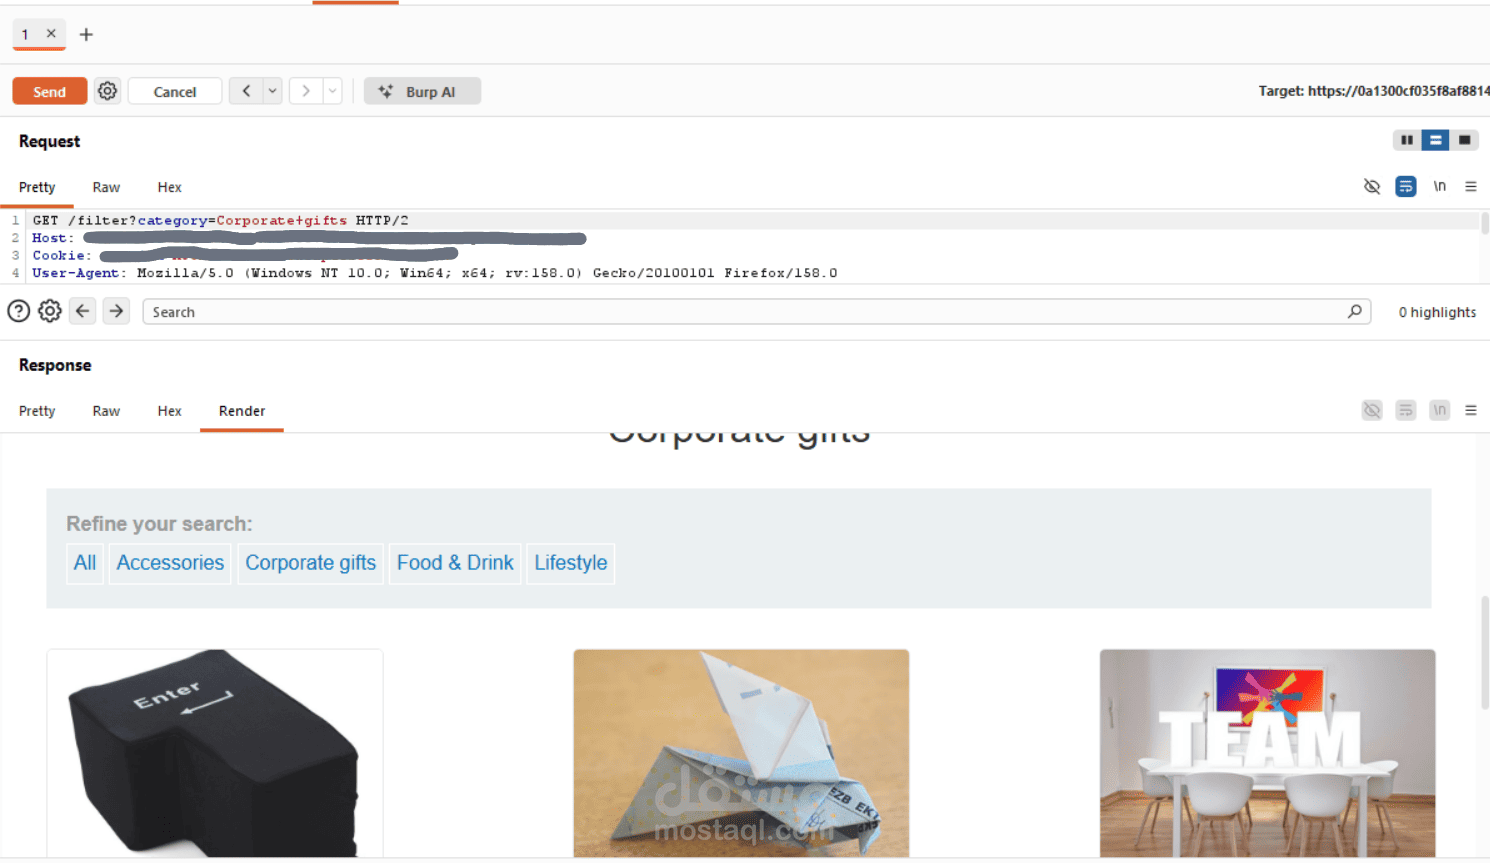
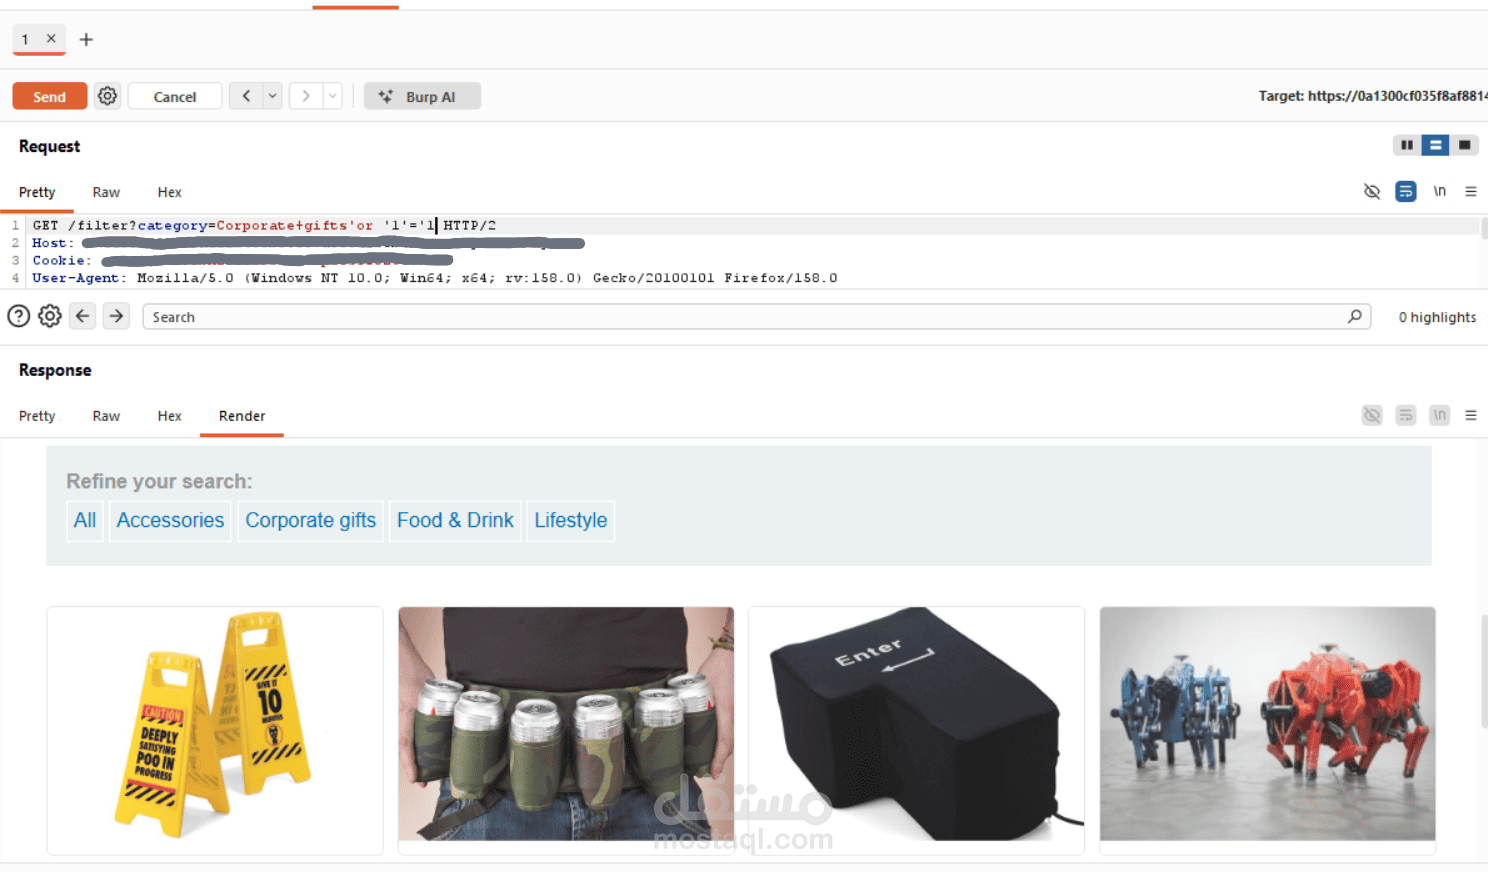
استخدمت Burp Suite لاعتراض طلبات HTTP وتحليلها، واختبرت مدخلات تصفية المنتجات لمعرفة إمكانية تعديل استعلام قاعدة البيانات من خلالها. بعد تغيير قيمة معامل `category`، قارنت النتائج قبل الاختبار وبعده، ولاحظت ظهور منتجات إضافية لم تكن ضمن نتائج التصنيف الأصلي، وهو ما أثبت وجود الثغرة.
وثّقت خطوات الاختبار، وحلّلت التأثير الأمني للثغرة، ووضّحت طريقة معالجتها باستخدام الاستعلامات المجهزة (Parameterized Queries).
نُفّذ العمل بالكامل داخل مختبر مخصص للتدريب على اختبار أمان تطبيقات الويب.