Cyber-Guard-Messenger
تفاصيل العمل
عنوان العمل المقترح:
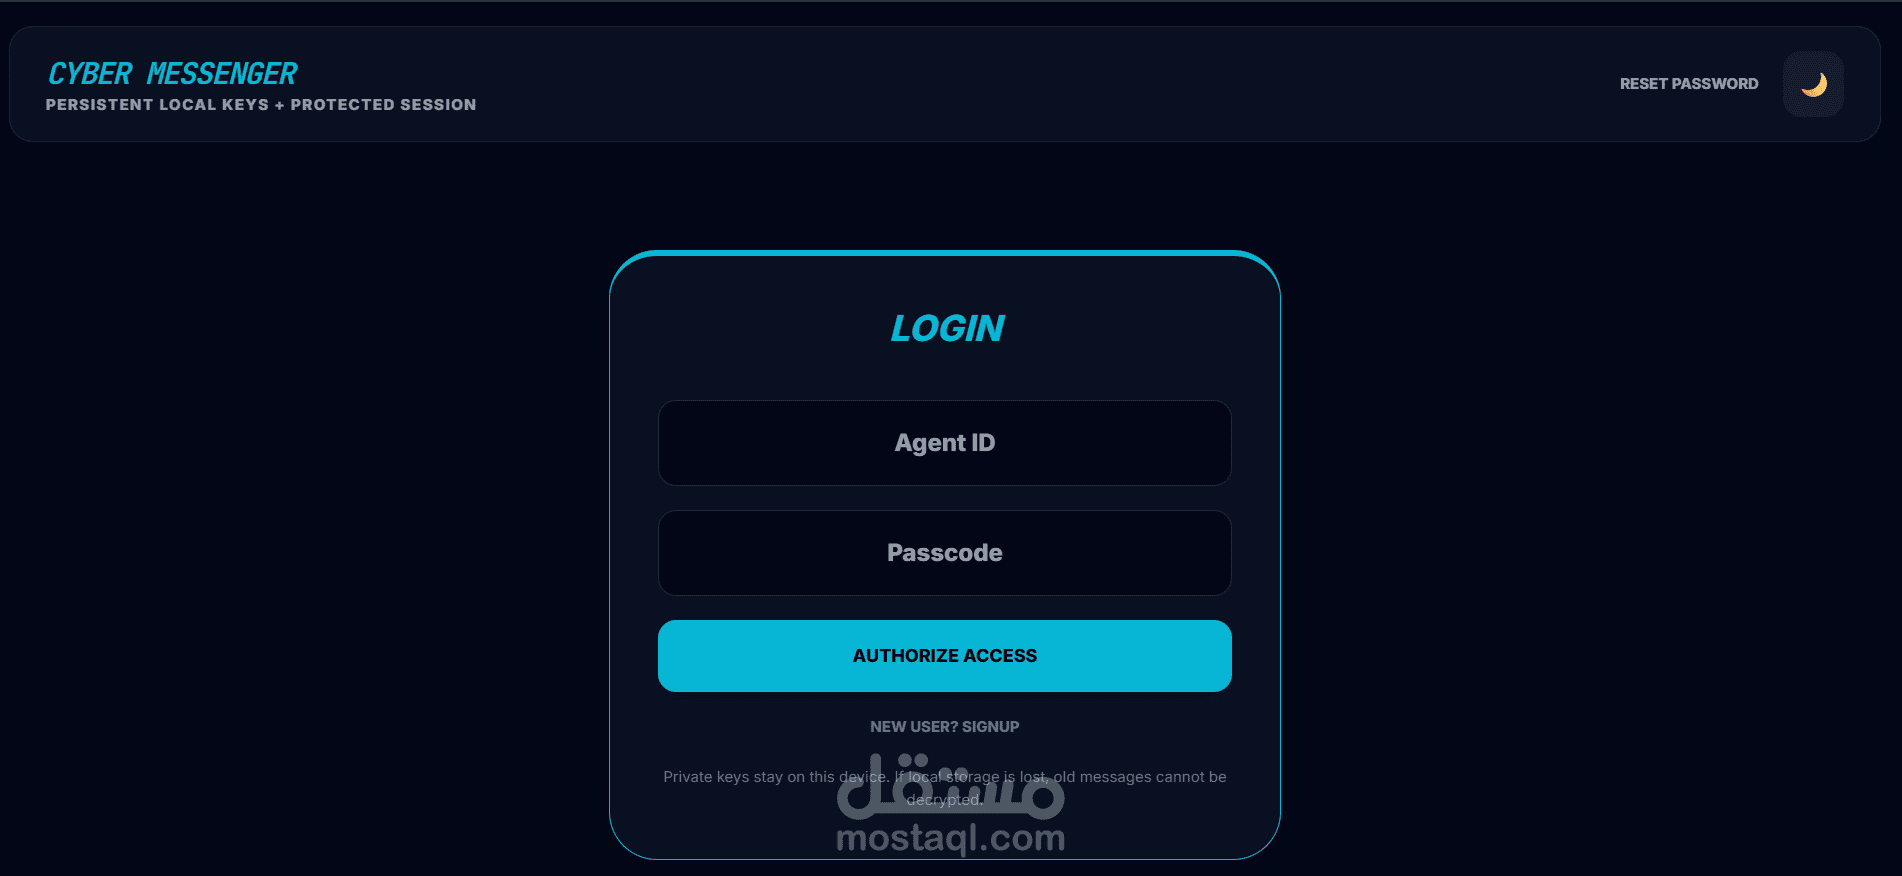
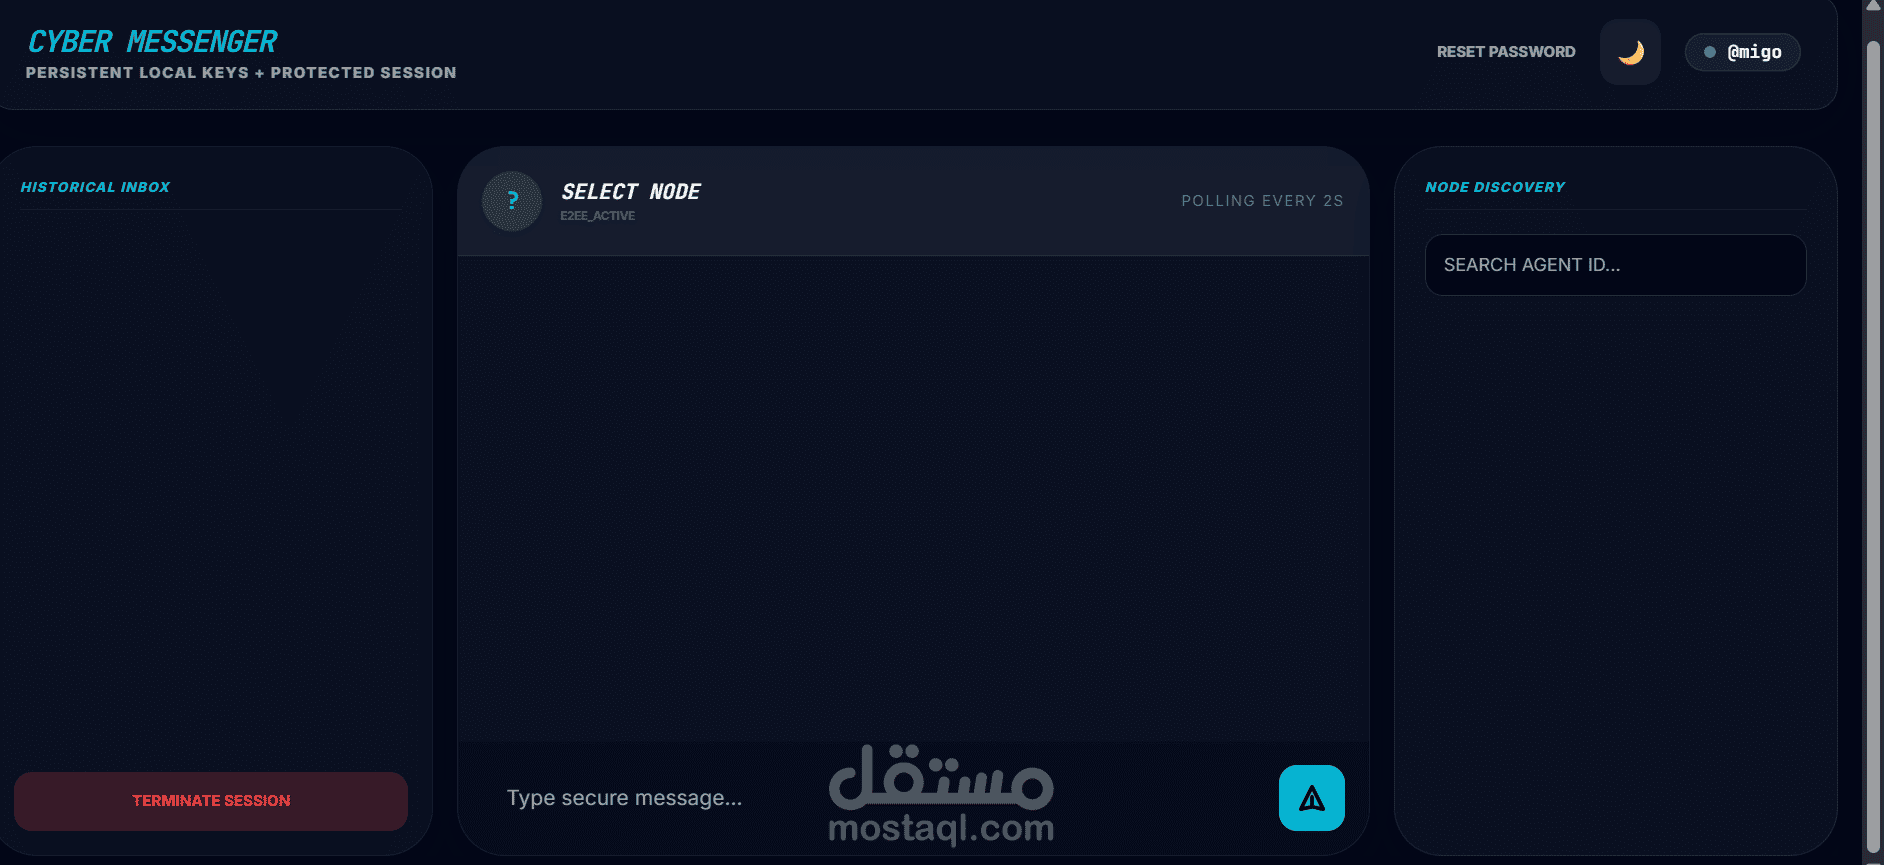
تطوير منصة محادثة ويب مشفرة من طرف إلى طرف (Cyber Messenger)
وصف العمل:
نبذة عن المشروع:
منصة ويب تفاعلية للمحادثة الفورية تركز بشكل أساسي على أمان البيانات والخصوصية الصارمة، مبنية على مبدأ "عدم الثقة" (Zero-Trust Model) والتشفير غير المتماثل من طرف العميل (Client-Side E2EE). تهدف المنصة إلى ضمان ألا يطّلع أي طرف ثالث—بما في ذلك السيرفر وقاعدة البيانات—على محتوى الرسائل المتبادلة.
أبرز التحديات والحلول التقنية المنفذة:
تشفير كامل من جهة العميل (Client-Side RSA):
توليد مفاتيح التشفير (Public/Private Keys) بقوة 1024-bit محلياً داخل المتصفح باستخدام مكتبة Node-Forge.
الاحتفاظ بالمفتاح الخاص (Private Key) على جهاز المستخدم فقط وعدم إرساله مطلقاً إلى الخادم.
بنية الإرسال المزدوج لحفظ السجل (Dual-Payload Architecture):
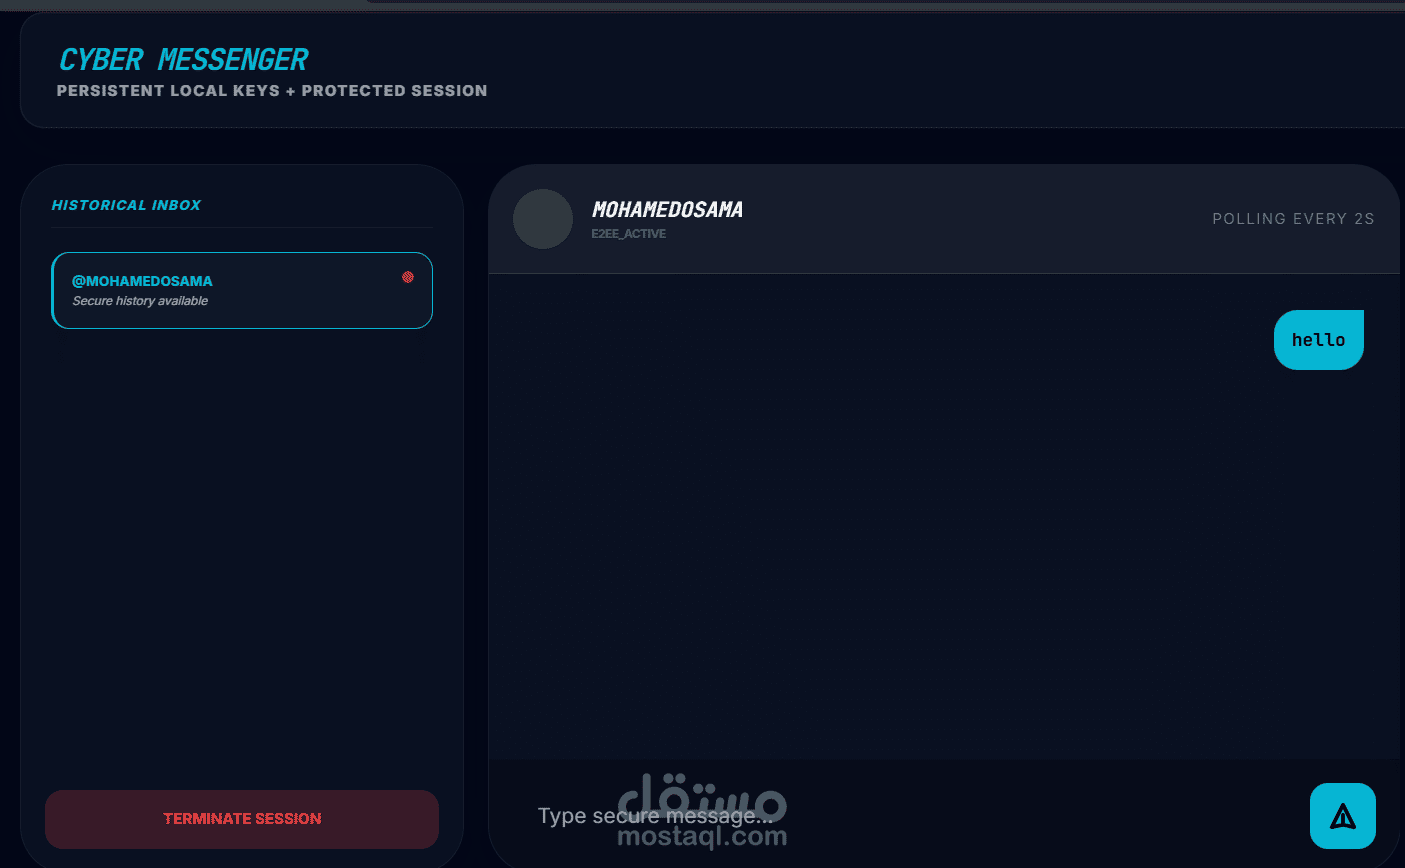
حل مشكلة عرض الأرشيف للطرفين عبر تشفير نسختين من الرسالة؛ نسخة موجهة للمستلم بمفتاحه العام، ونسخة إضافية للمرسل بمفتاحه العام ليتمكن من استرجاع سجل محادثاته وفك تشفيره لاحقاً بأمان.
حماية التوثيق والمصادقة (Hardened Authentication):
ترقية خوارزميات تخزين كلمات المرور من التجزئة التقليدية إلى خوارزمية scrypt المقاومة لهجمات القوة الغاشمة (Brute Force).
تأمين جلسات تسجيل الدخول والمسارات الحساسة بالاعتماد على Signed Session Cookies.
تزامن البيانات الحي (Real-Time Sync):
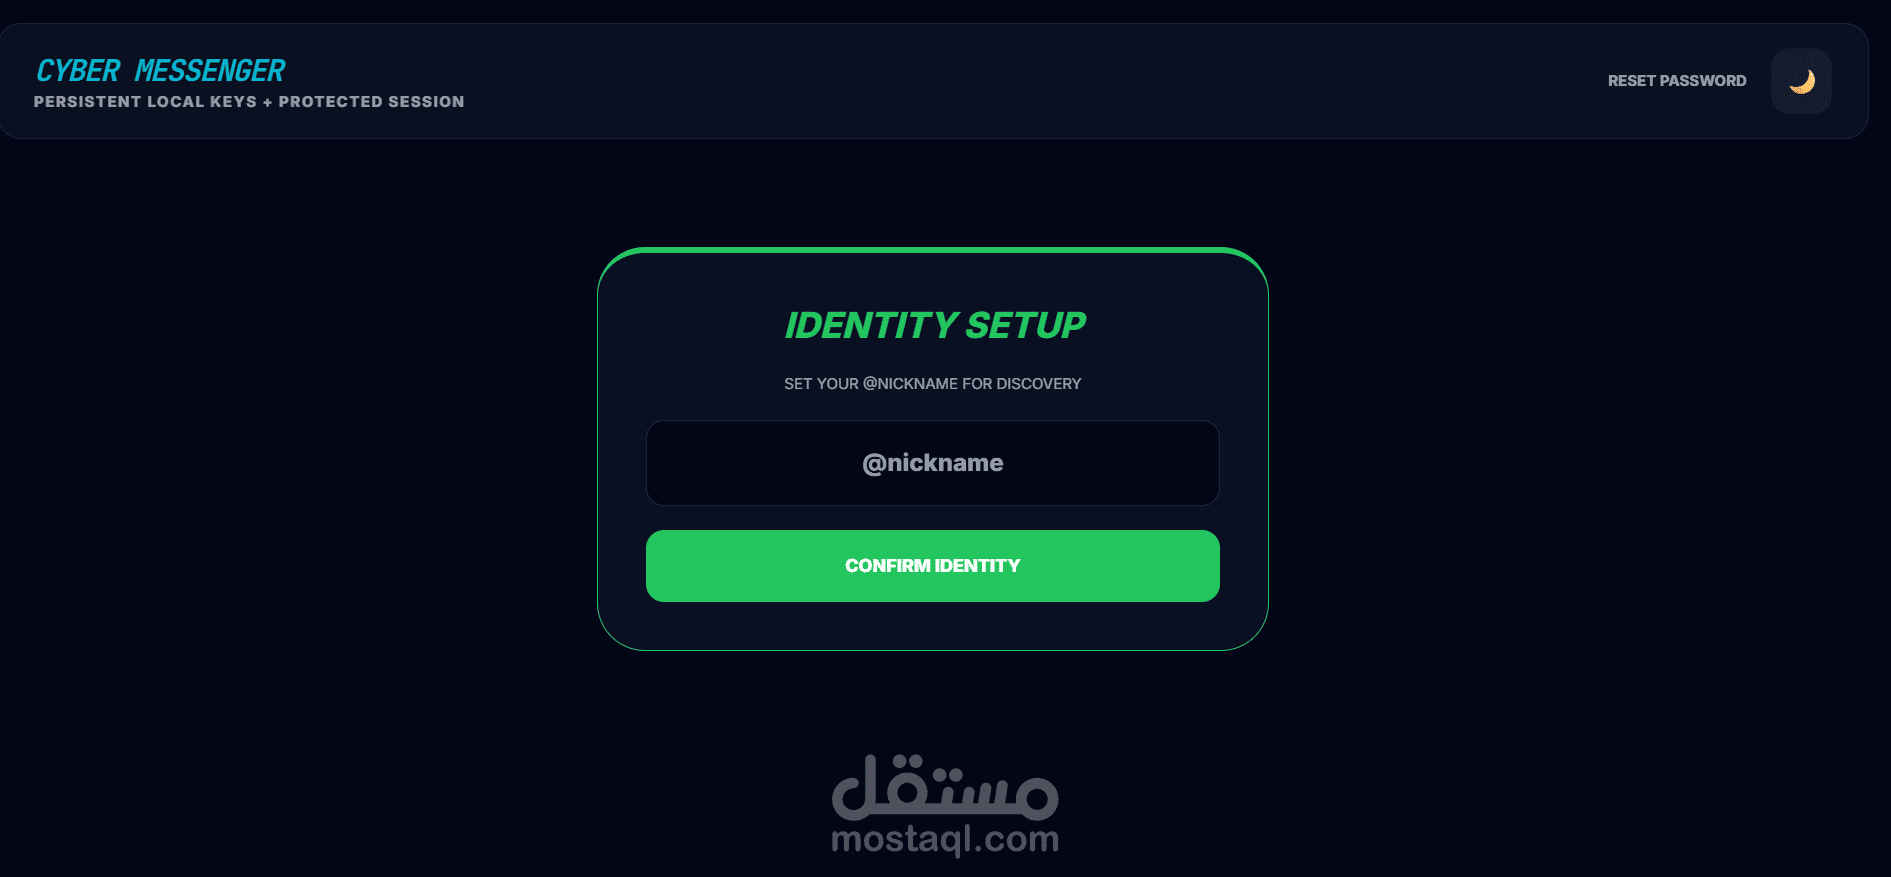
ربط قاعدة بيانات Firebase Realtime Database بخادم Express لمعالجة الإشعارات الفورية، البحث عن المستخدمين (Node Discovery)، وحالة الاتصال المباشر (Online Status).
واجهة مستخدم عصرية (UI/UX):
تصميم متجاوب يعتمد على Tailwind CSS بنمط الـ Glassmorphism الداكن لتوفير تجربة استخدام سريعة ومريحة مع دعم الوضع الليلي.
التقنيات المستخدمة (Tech Stack):
الواجهة الأمامية: JavaScript (ES6+), HTML5, Tailwind CSS.
الأمان والتشفير: Client-Side RSA, scrypt, Signed Cookies, E2EE Protocols.
الواجهة الخلفية: Node.js, Express.js.
قواعد البيانات والسحابة: Firebase Realtime Database, Firebase Admin SDK