AI Network Anomaly Detection – Cybersecurity ML
تفاصيل العمل
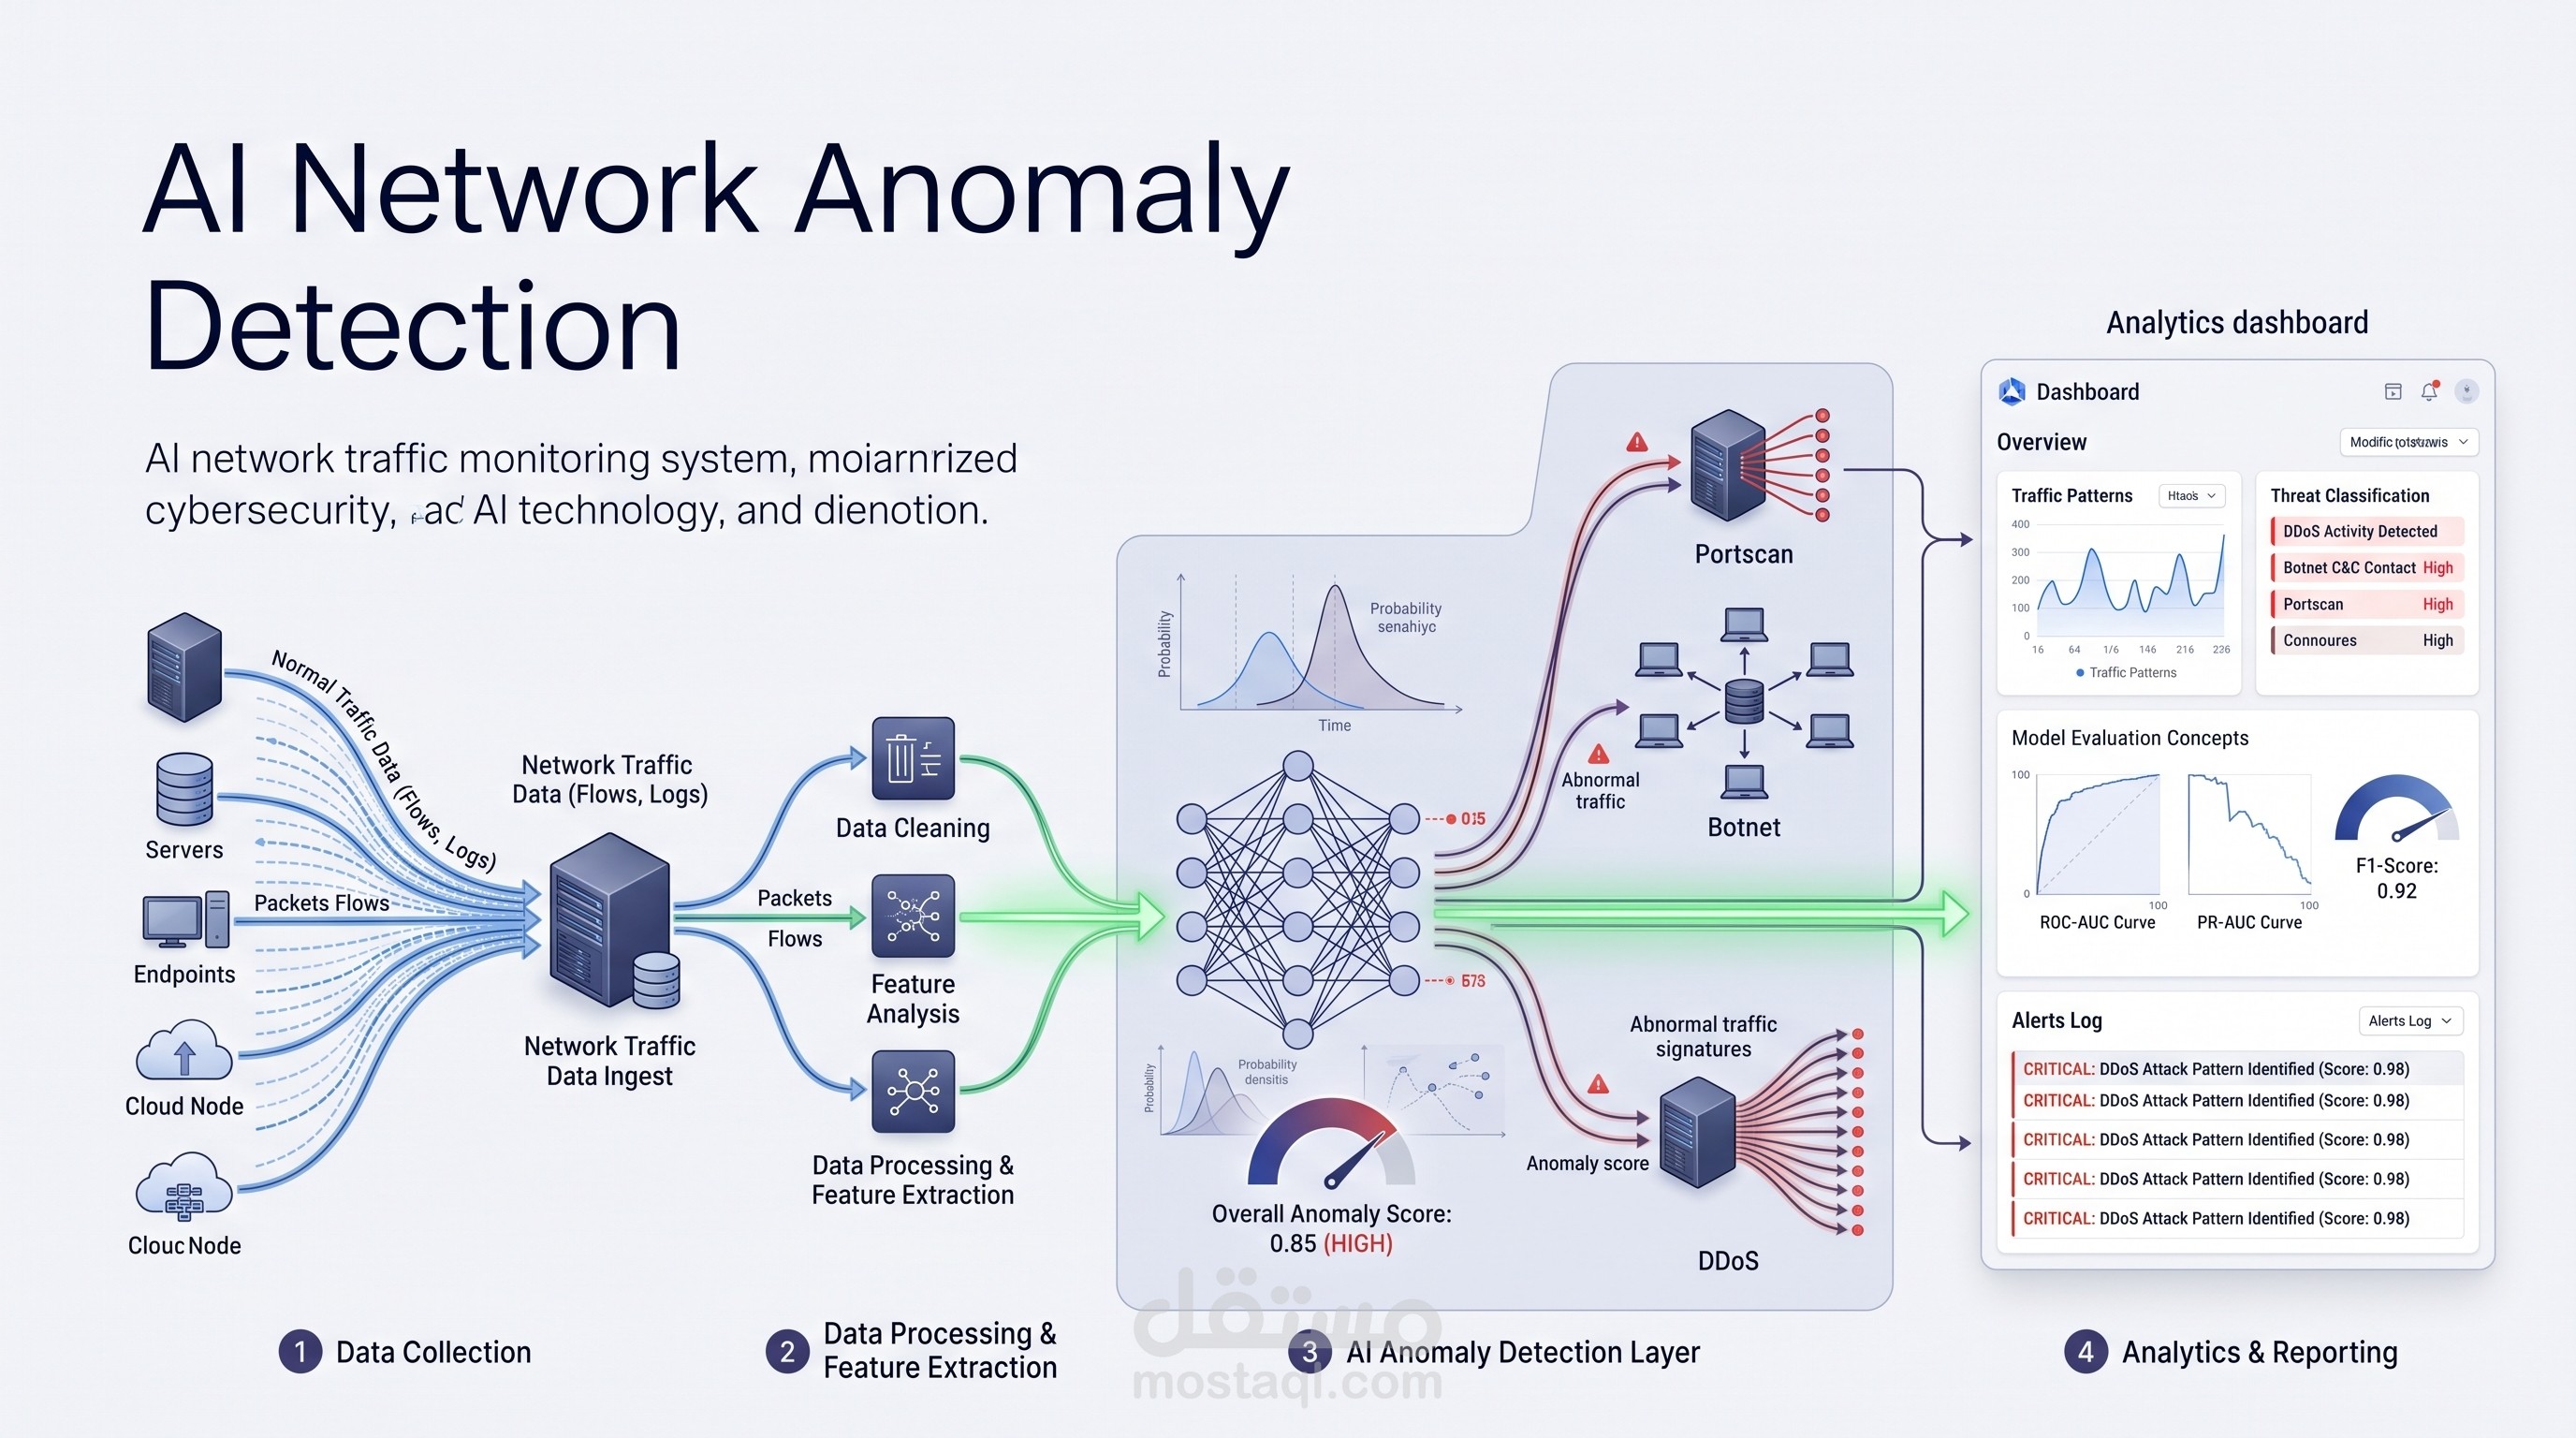
طورت حلول Machine Learning لتحليل بيانات الشبكات واكتشاف الأنشطة غير الطبيعية والهجمات السيبرانية، مع التركيز على تقييم أداء النماذج وليس الاعتماد على Accuracy فقط.
تم تطبيق وتقييم نماذج للكشف عن عدة أنواع من الأنشطة والهجمات، من بينها Portscan وBotnet وDDoS.
أهم ما تم التركيز عليه:
• تحليل بيانات Network Traffic.
• بناء Machine Learning pipeline للكشف عن الأنشطة غير الطبيعية.
• التعامل مع مشكلة عدم توازن الفئات.
• تقييم النماذج باستخدام ROC-AUC وPR-AUC وF1-score.
• تحليل False Positives وFalse Negatives.
• مقارنة أداء النموذج على أنواع مختلفة من الهجمات والبيانات.
• التركيز على اختيار Metrics مناسبة لمشكلات Anomaly Detection بدل الاعتماد على Accuracy فقط.
التقنيات المستخدمة:
Python, Pandas, Scikit-learn, Machine Learning, Anomaly Detection, Network Traffic Analysis.
النتيجة: تطوير وتقييم نماذج Machine Learning قادرة على التمييز بين الأنشطة الطبيعية والأنشطة والهجمات غير الطبيعية مع تحليل شامل لجودة النتائج.