Network Vulnerability Assessment & Security Testing
تفاصيل العمل
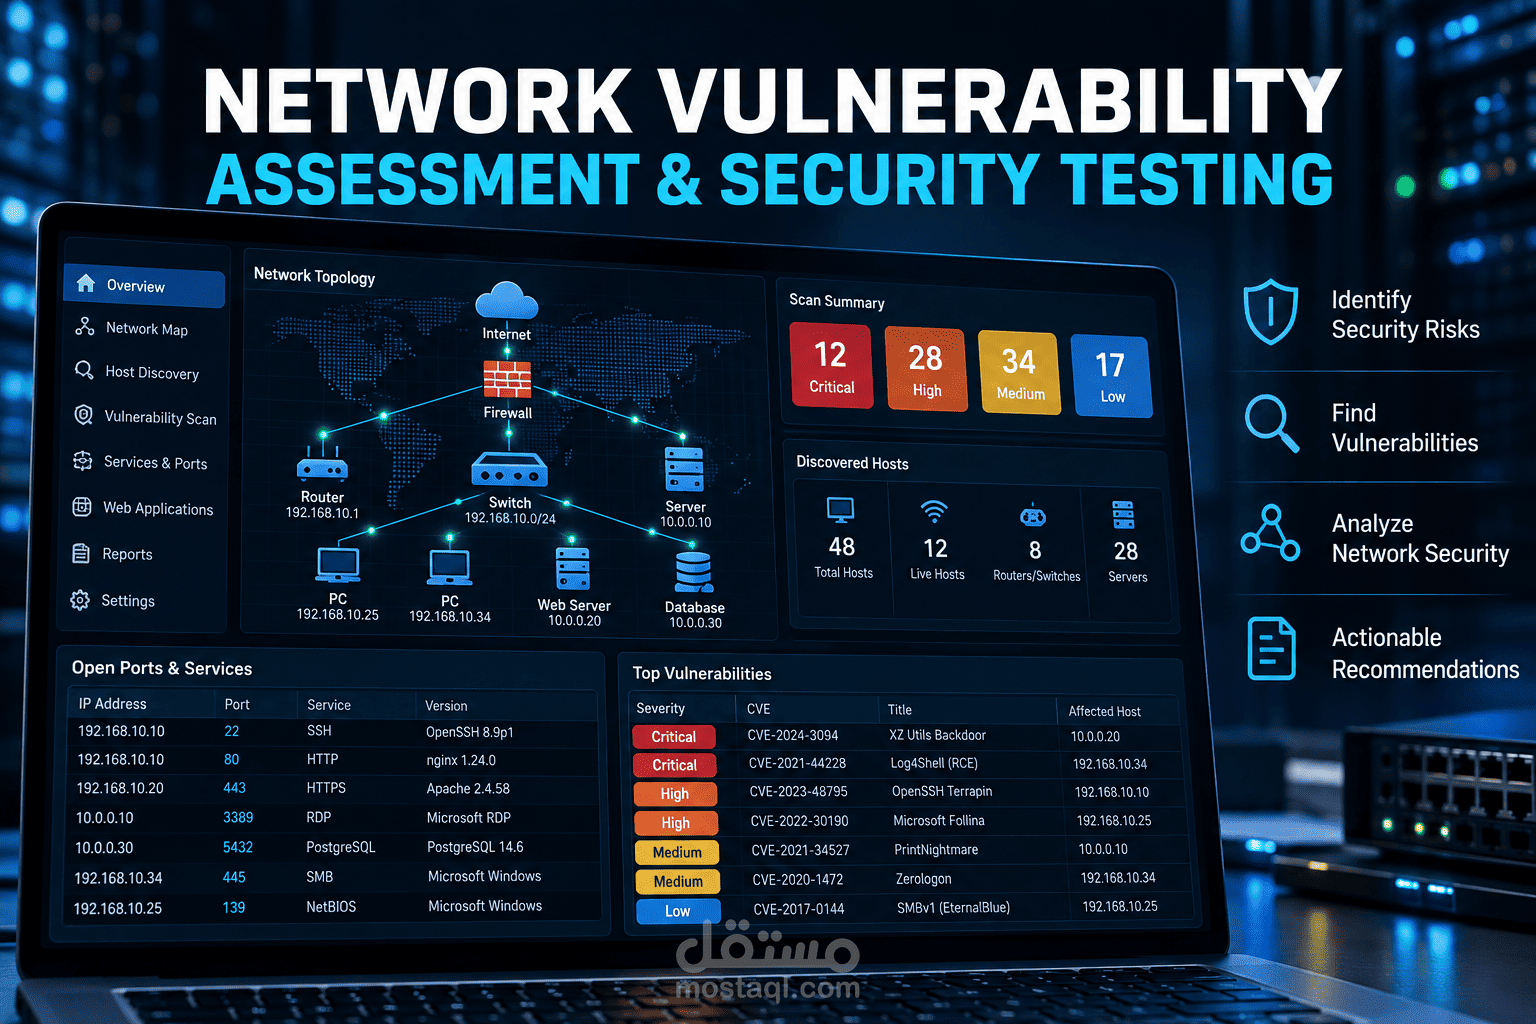
مشروع تطبيقي في مجال Network Security يركز على اكتشاف وتحليل نقاط الضعف في بيئة شبكية محكومة.
بدأ العمل بمرحلة Reconnaissance وجمع المعلومات عن الأجهزة والخدمات المتاحة، ثم تحليل المنافذ والخدمات والإصدارات واكتشاف المشكلات الأمنية المحتملة.
تم استخدام أدوات مثل Nmap وNessus وKali Linux لتحليل الشبكة والخدمات، مع التحقق من النتائج وتحليل مستوى المخاطر المرتبطة بالأصول والخدمات المكتشفة.
تم تنظيم النتائج في تقرير أمني يوضح الأصول المتأثرة، الثغرات أو نقاط الضعف المكتشفة، مستوى الخطورة، الأدلة، والتوصيات المناسبة للتخفيف من المخاطر.
المشروع جزء من أعمالي التطبيقية في مجال Network Security وVulnerability Assessment.