Web Application Security Assessment & Vulnerability Testing
تفاصيل العمل
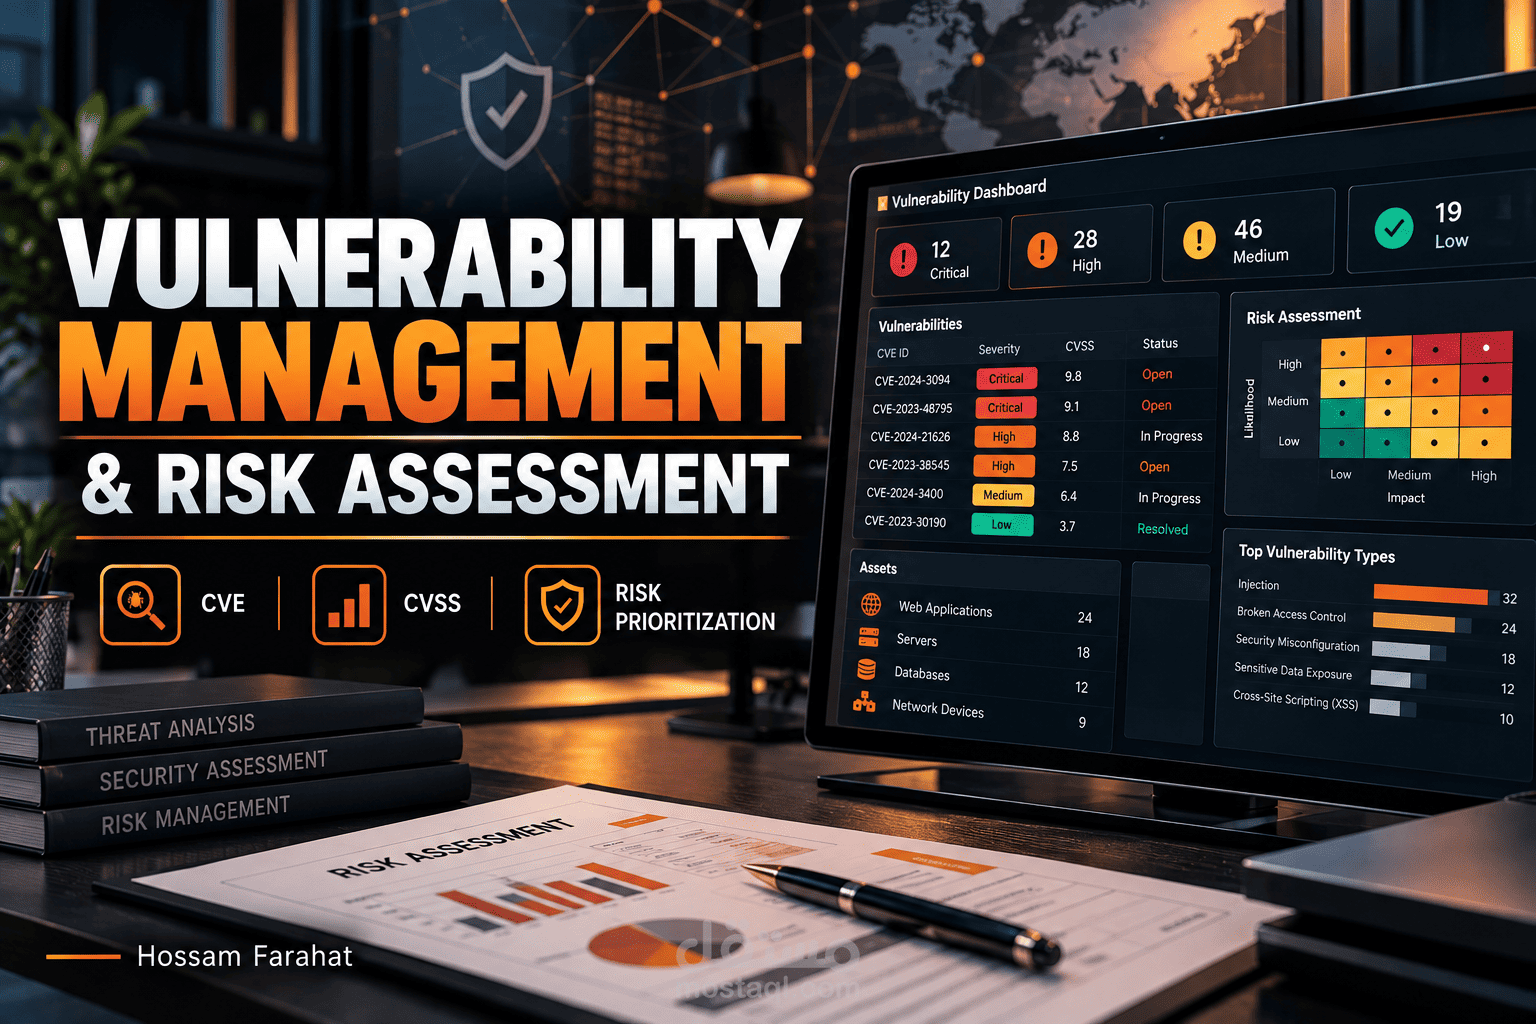
مشروع تطبيقي قمت بتنفيذه لتقييم أمان تطبيقات الويب واكتشاف وتحليل الثغرات الأمنية المحتملة.
شمل المشروع تنفيذ مراحل عملية من Security Assessment بدأت بجمع المعلومات وتحليل Attack Surface، ثم اختبار الجوانب الأمنية المختلفة في التطبيق، بما في ذلك SQL Injection وXSS وIDOR وBroken Access Control، بالإضافة إلى Authentication وAuthorization وSession Security وSecurity Misconfigurations.
استخدمت أدوات مثل Burp Suite وNmap وOWASP ZAP وNuclei وffuf وSQLMap، مع الاعتماد على الاختبار والتحقق اليدوي للنتائج قدر الإمكان.
تم توثيق النتائج في Security Assessment Report يتضمن الثغرات المكتشفة، مستوى الخطورة، الأدلة، التأثير المحتمل، والتوصيات المقترحة للمعالجة.
المشروع جزء من أعمالي التطبيقية في مجال Cybersecurity وWeb Application Security.