Security Code Review -
تفاصيل العمل
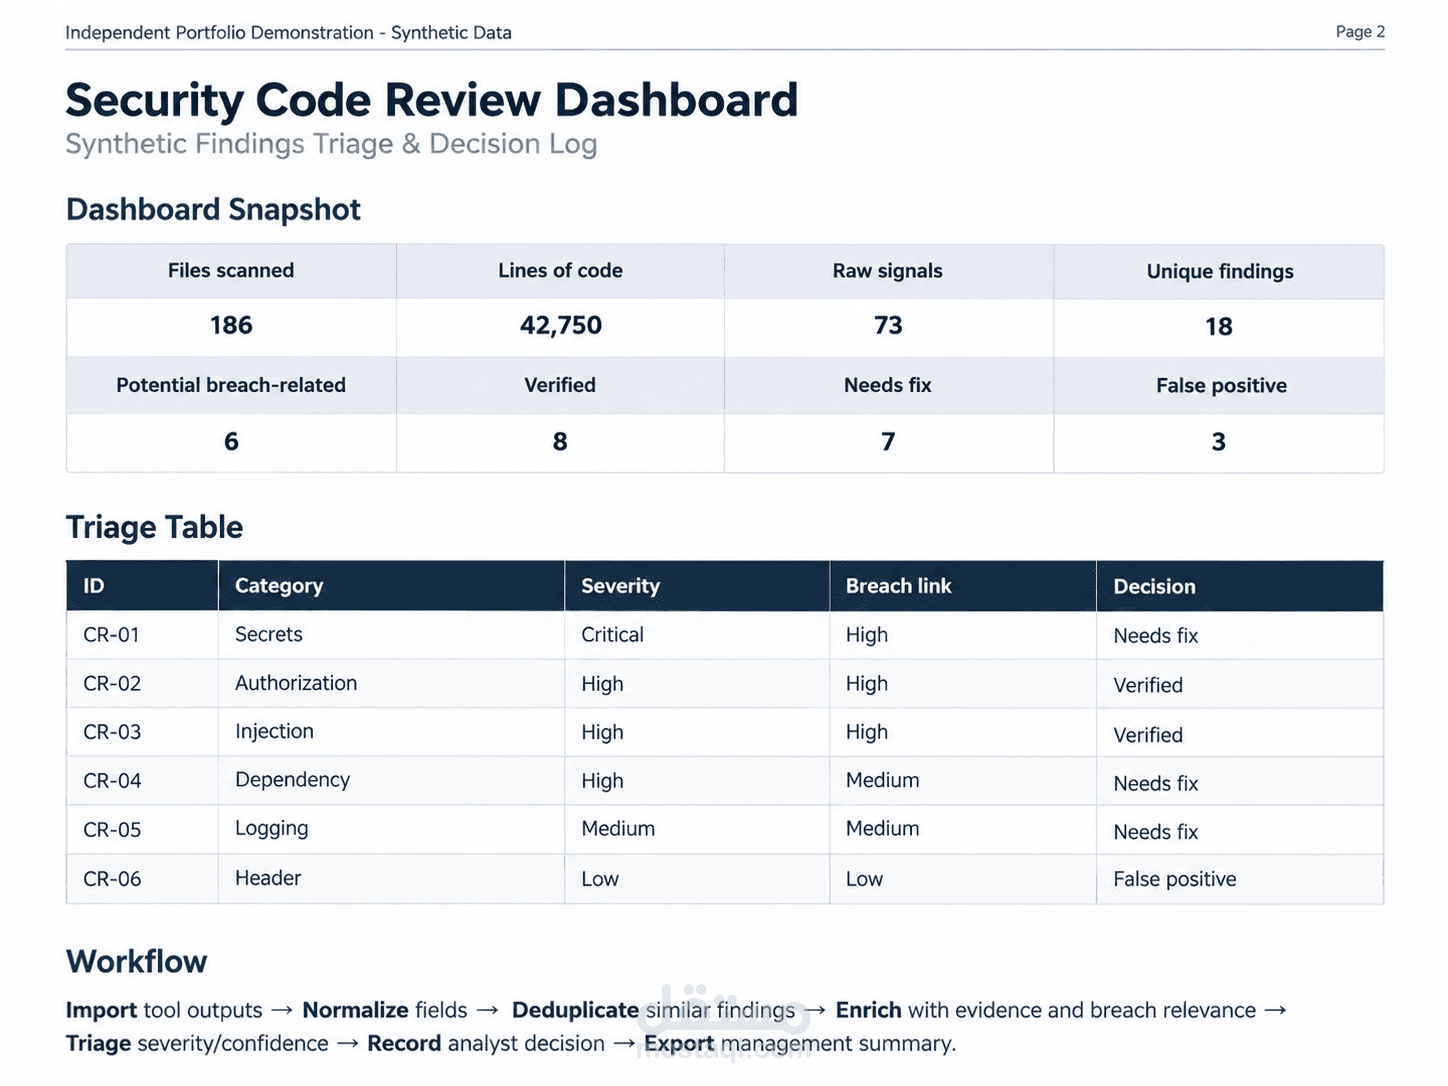
نموذج عملي لمراجعة وتحليل نتائج فحص الشفرة المصدرية من منظور أمني، باستخدام بيانات تجريبية.
شمل العمل تجميع نتائج الفحص وتوحيدها، إزالة النتائج المكررة، تصنيف الثغرات حسب مستوى الخطورة، وتحديد النتائج التي قد ترتبط بتسرب البيانات.
كما تم إجراء عملية Triage للنتائج، والتحقق من الأدلة، وتصنيف كل نتيجة إلى Verified أو Needs Fix أو False Positive، مع توثيق القرار وأسبابه بشكل واضح.
يوضح العمل منهجية تنظيم وتحليل نتائج الفحص الأمني وتحويلها إلى نتائج فريدة وقابلة للمراجعة والمعالجة.
جميع البيانات والنتائج المعروضة افتراضية ولا تخص أي جهة أو نظام حقيقي.