Reverso_Malware_DLL_Injection
تفاصيل العمل
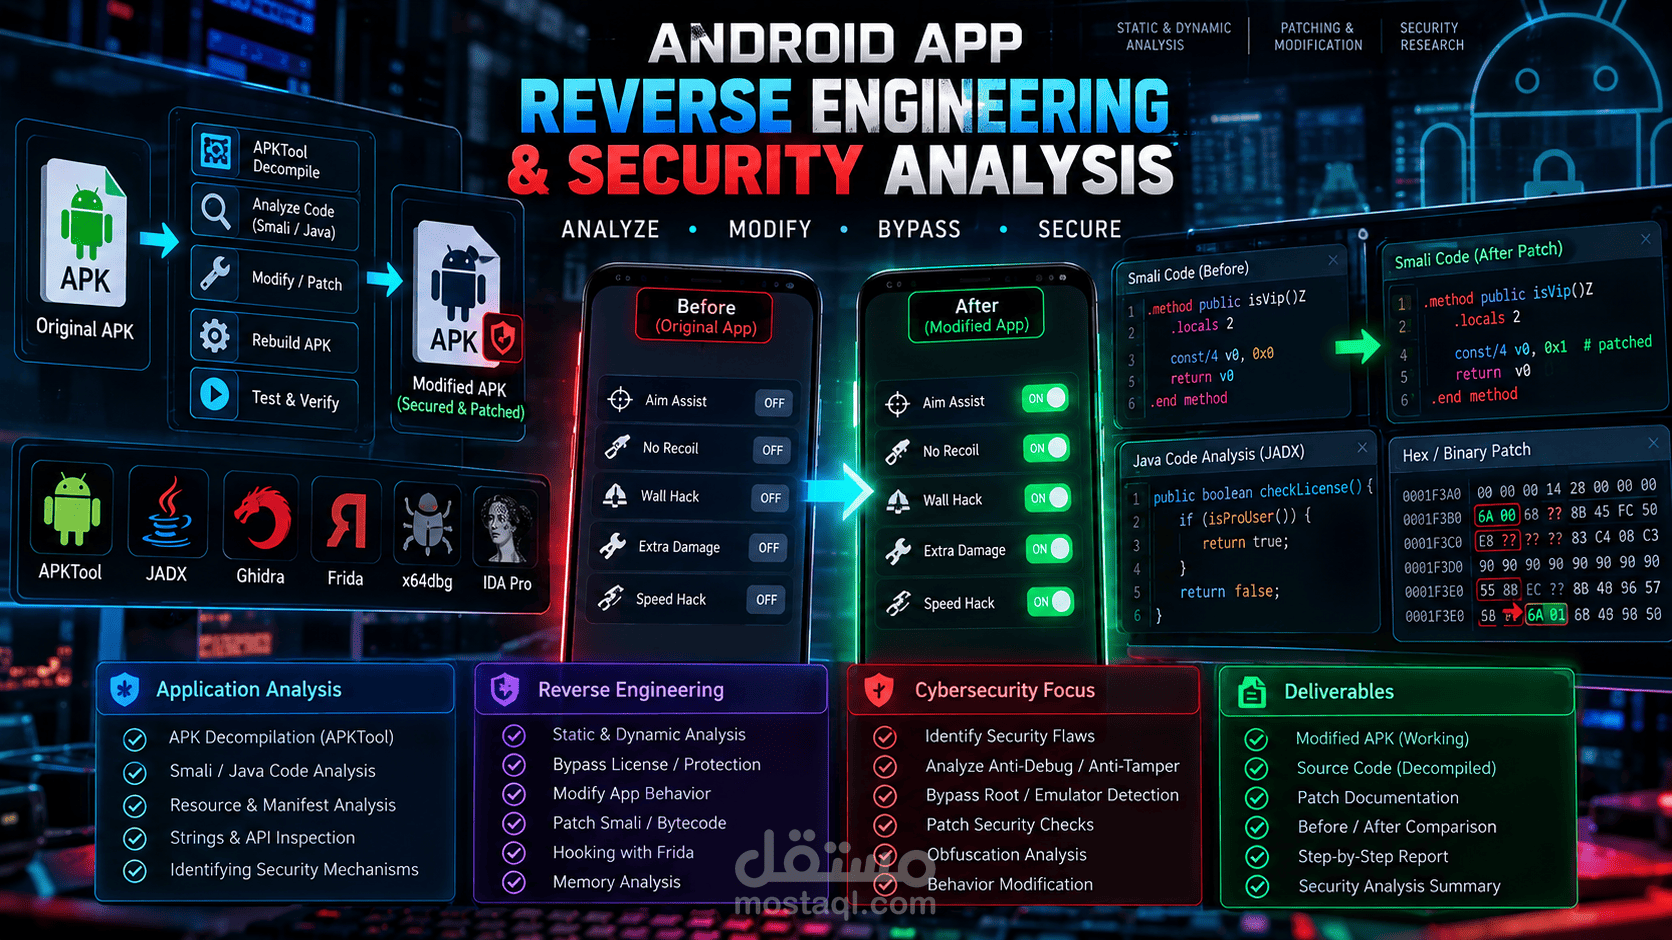
Reverse Engineering & Cybersecurity Research — تحليل تطبيقات ويندوز
مشروع بحث أمني عملي تركّز على تحليل تطبيق Windows x86 وفهم آلية تحميل وتشغيل مكوناته، مع دراسة سلوك DLL Injection وسلسلة التنفيذ داخل بيئة VMware معزولة.
شملت العملية تحليل بنية التطبيق والـPE/DLL، ودراسة آلية تحميل المكتبات، وتحليل سلوك الذاكرة وواجهات Windows API، وبناء أدوات مساعدة باستخدام Python وC# لفحص ومعالجة مكونات المشروع. كما تم تحليل مشاكل التوافق المعماري (Architecture Compatibility)، وقفل المُحمِّل (Loader Lock)، والتنفيذ الزمني (Runtime Execution)، والانتقالات في حماية الذاكرة (Memory Protection Transitions)، والتحقق من استقرار التطبيق أثناء الاختبار.
نُفِّذ المشروع بالكامل داخل مختبر VMware معزول بهدف البحث الأمني والتجربة العملية، مع توثيق مراحل التحليل، والمشاكل التقنية، والنتائج، وآليات الكشف والدفاع المقترحة.
كما تضمّن المشروع جانبًا دفاعيًا عبر دراسة مؤشرات الكشف، وبيانات تتبع Sysmon، وسلامة الـDLL، والكشف القائم على YARA، والاستجابة للحوادث، لتحويل نتائج الهندسة العكسية إلى فهم عملي لكيفية اكتشاف هذه الأنماط والدفاع ضدها.
تنويه: تم تنفيذ هذا المشروع لأغراض تعليمية وبحثية وأمنية فقط، وفي بيئة مختبرية معزولة ومصرح بها. يهدف المشروع إلى تطوير مهارات الهندسة العكسية والبحث الأمني وتحليل التهديدات وآليات الكشف والدفاع. لا يُقصد بالمشروع استخدام أي من التقنيات أو النتائج بشكل غير قانوني أو غير أخلاقي، ولا أتحمل مسؤولية أي استخدام غير مصرح به للمعلومات أو التقنيات الواردة فيه.