secure_coding_review_repot
تفاصيل العمل
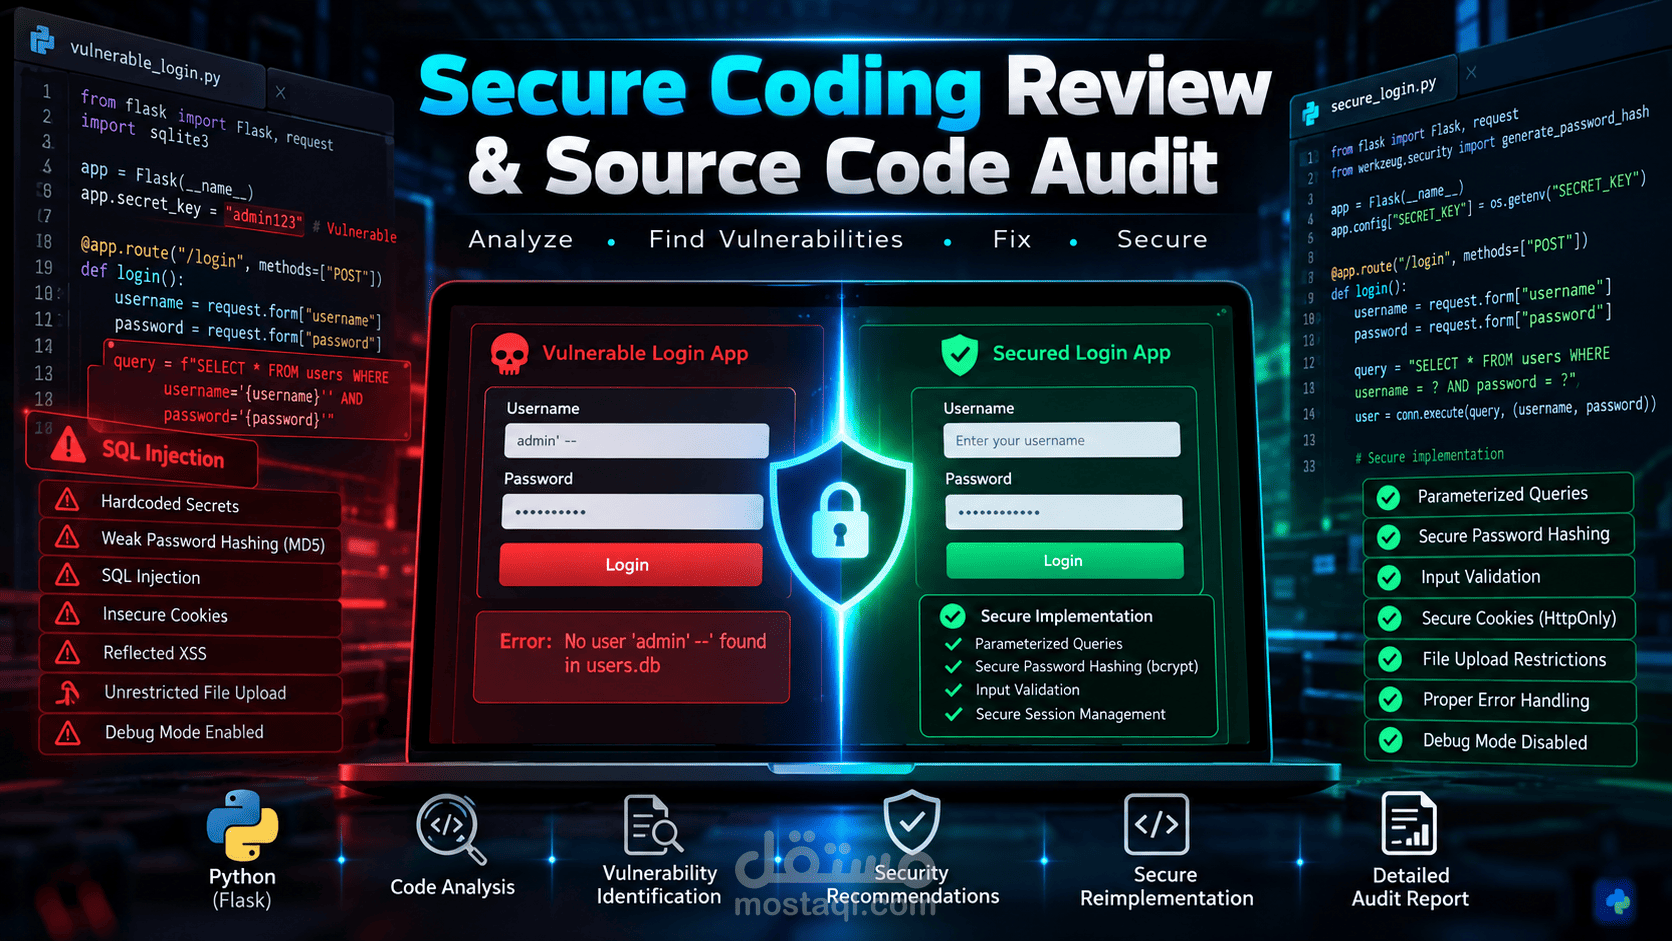
قمت بمراجعة وتحليل تطبيق ويب مصمم بلغة Python وإطار Flask، بهدف اكتشاف الثغرات الأمنية وتقييم تأثيرها، ثم بناء نسخة محسّنة تعالج نقاط الضعف التي تم تحديدها.
أسفر التحليل عن كشف مجموعة من الثغرات والمشكلات الأمنية، أبرزها SQL Injection، وضعف تخزين كلمات المرور، ووجود Hardcoded Secrets، واستخدام Insecure Cookies، وثغرات XSS، ورفع الملفات دون قيود (Unrestricted File Upload)، وضعف التحقق من المدخلات، وتسريب معلومات حساسة، بالإضافة إلى تفعيل وضع التصحيح (Debug Mode).
بعد تحديد نقاط الضعف، تم تنفيذ إعادة هيكلة آمنة (Secure Refactoring) للتطبيق باستخدام استعلامات معلّمة (Parameterized Queries)، وتشفير آمن لكلمات المرور (Secure Password Hashing)، وإدارة جلسات آمنة (Secure Session Management)، والتحقق من المدخلات (Input Validation)، ومعالجة آمنة لرفع الملفات (Secure File Upload Handling)، وتكوين يعتمد على البيئة (Environment-based Configuration)، ومعالجة أخطاء عامة (Generic Error Handling)، والتحكم الآمن في وضع Debug.
كان الهدف من المشروع تحويل نتائج التحليل الأمني إلى إصلاحات عملية قابلة للتطبيق، مع توثيق الثغرات ومستوى خطورتها وسبب المشكلة وتأثيرها والحلول المقترحة ضمن تقرير أمني منظم.