AWS Multi-Tier Infrastructure with CloudFormation
تفاصيل العمل
# تصميم ونشر بنية تحتية متعددة الطبقات على AWS باستخدام CloudFormation
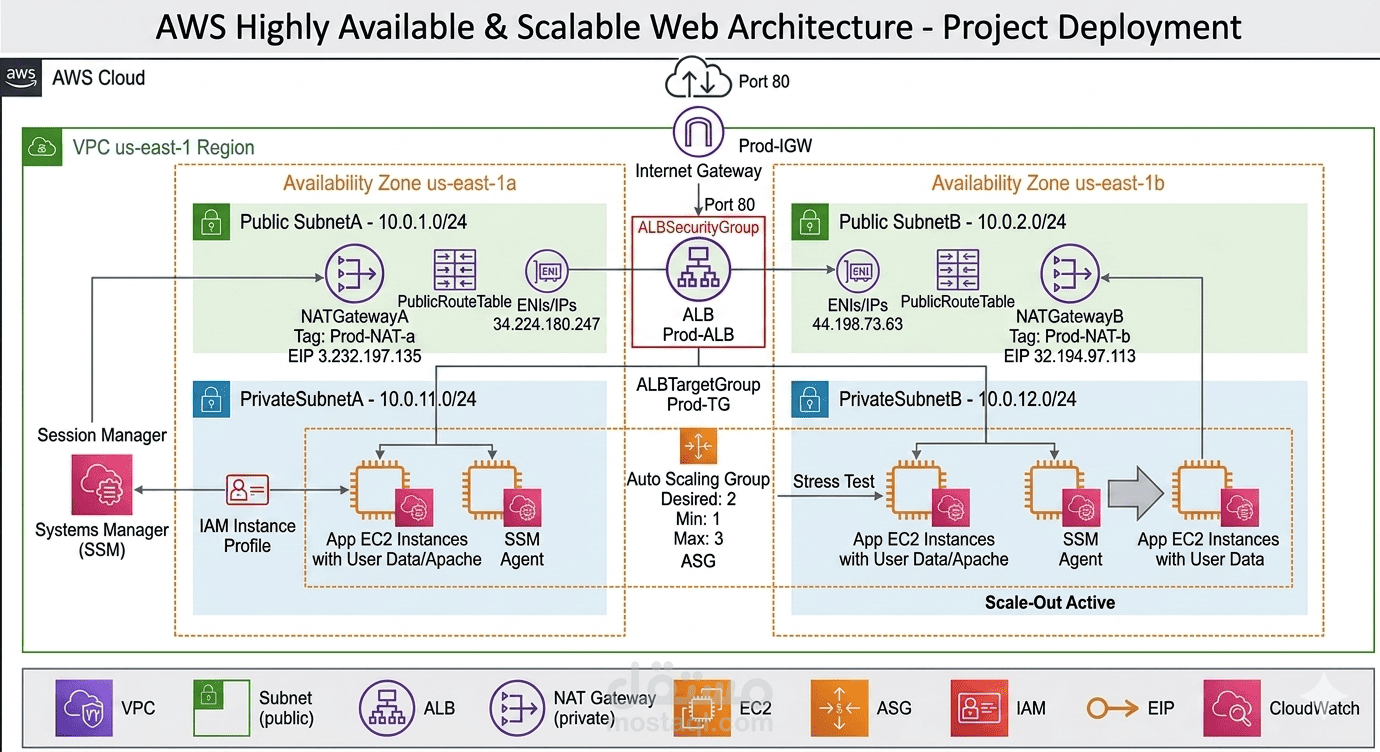
تصميم ونشر بنية تحتية لتطبيق ويب على AWS تعتمد على بنية متعددة الطبقات (Multi-Tier Architecture)، باستخدام AWS CloudFormation ومفهوم البنية التحتية ككود (Infrastructure as Code – IaC).
تم تصميم البنية لفصل طبقات الشبكة العامة والخاصة عبر منطقتي توافر (Availability Zones)، مع توفير اتصال إنترنت مُتحكم فيه، وموازنة أحمال، وخوادم تطبيقات خاصة، وإمكانية التوسع التلقائي لتحسين الاعتمادية والتوافر.
## البنية التحتية على AWS
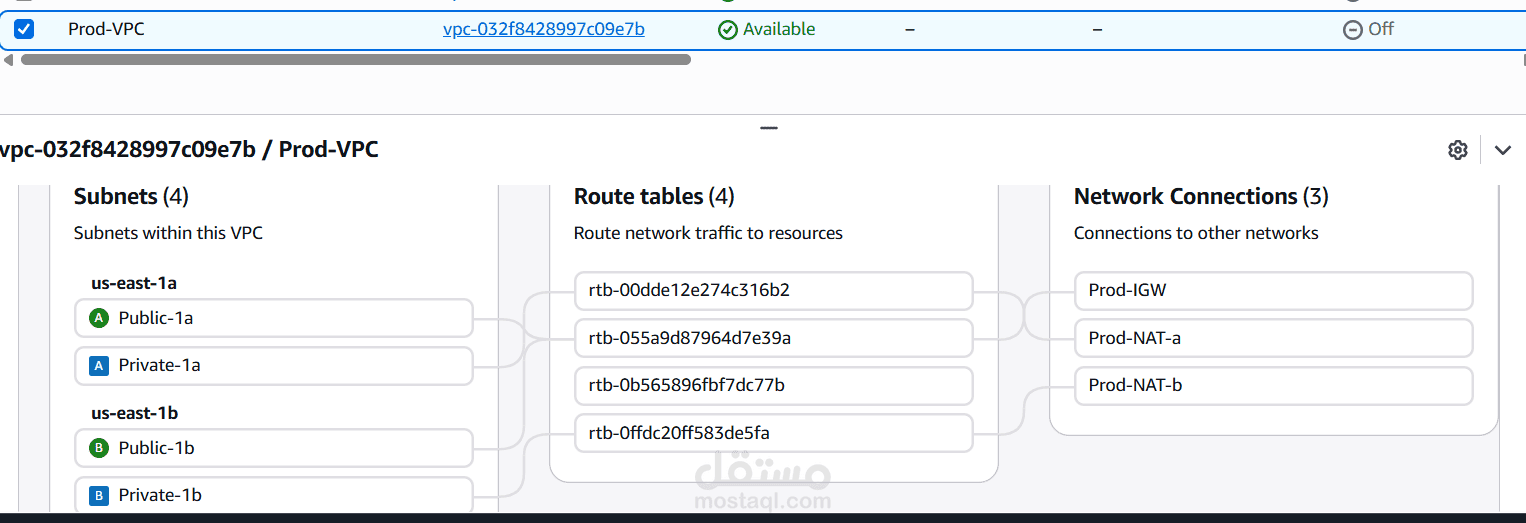
- إنشاء شبكة افتراضية VPC بنطاق عناوين `10.0.0.0/16`.
- توزيع الموارد على منطقتي توافر: `us-east-1a` و`us-east-1b`.
- إنشاء شبكتين فرعيتين عامتين (Public Subnets).
- إنشاء شبكتين فرعيتين خاصتين (Private Subnets).
- إعداد Internet Gateway لتوفير الاتصال بالإنترنت للموارد العامة.
- إنشاء NAT Gateway منفصل لكل منطقة توافر لتمكين الموارد الخاصة من الوصول إلى الإنترنت دون استقبال اتصالات مباشرة منه.
- إعداد جداول توجيه مستقلة للشبكات العامة والخاصة.
## موازنة الأحمال وطبقة التطبيقات
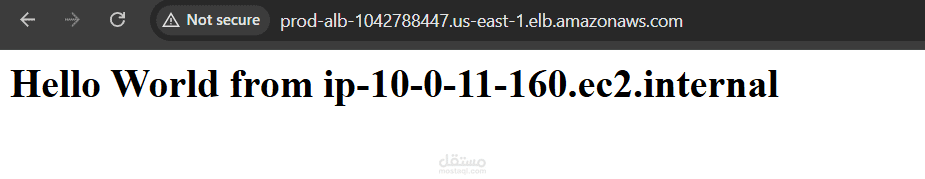
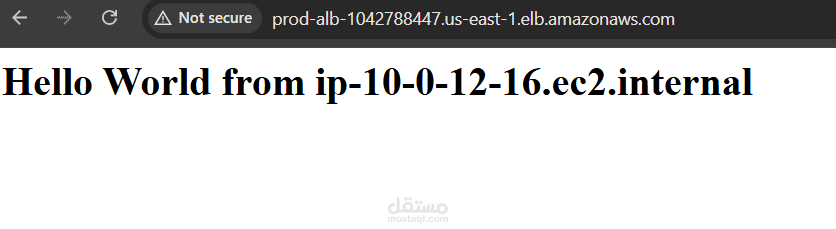
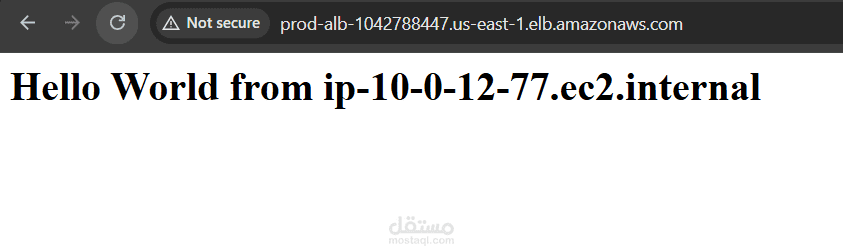
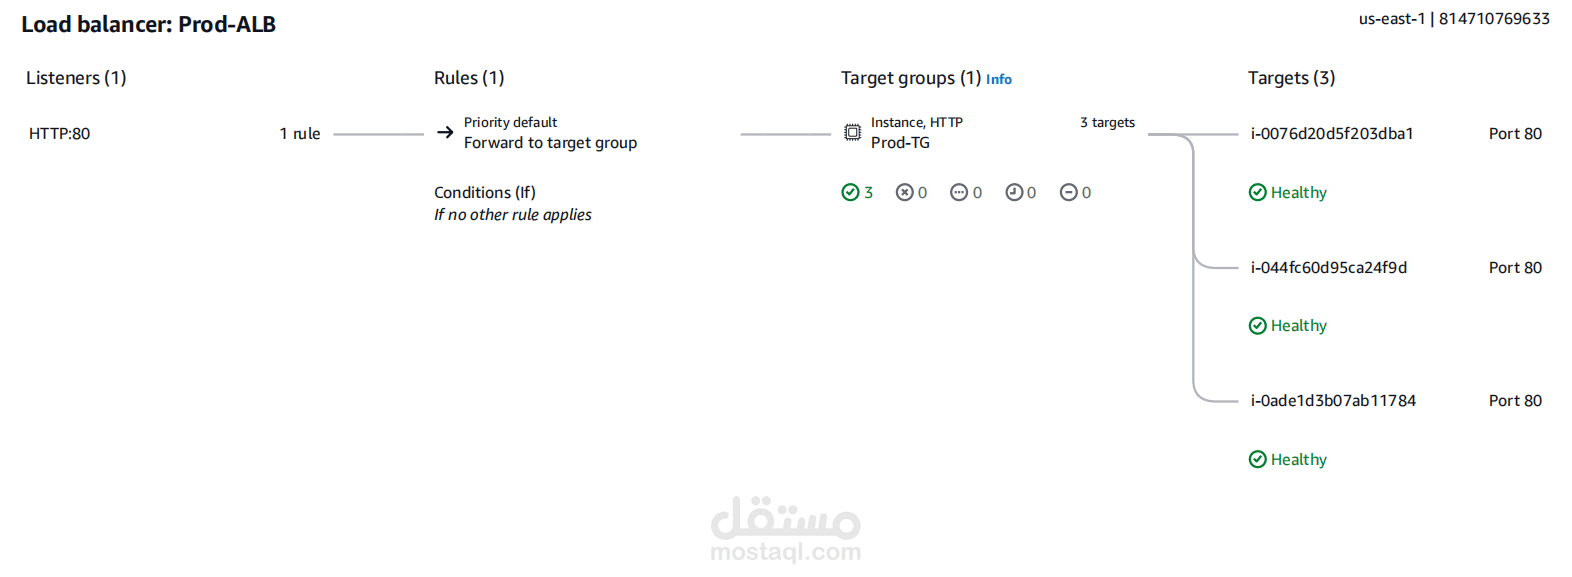
- إنشاء Application Load Balancer (ALB) لاستقبال طلبات HTTP من الإنترنت وتوزيعها على خوادم التطبيق.
- إعداد Target Group مع فحوصات HTTP للتحقق من سلامة الخوادم.
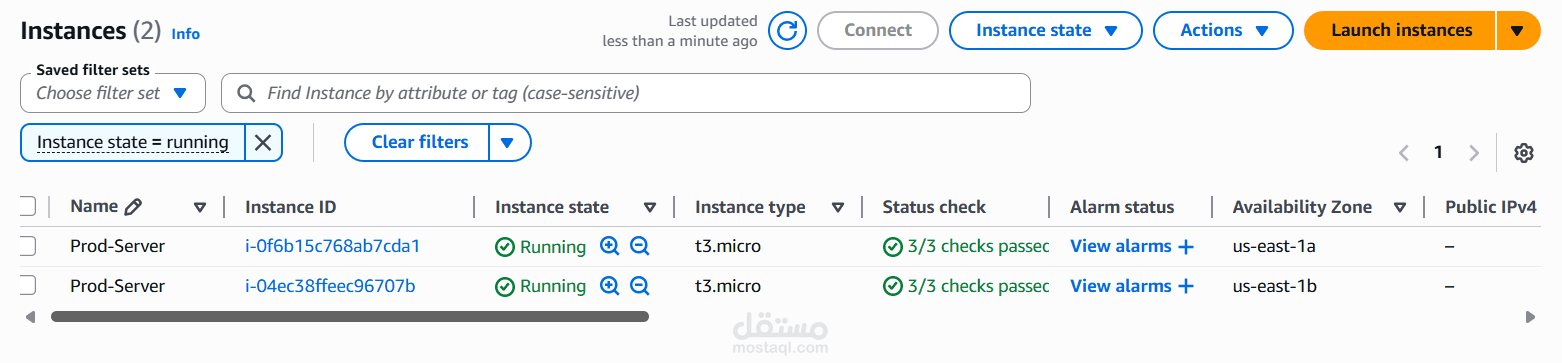
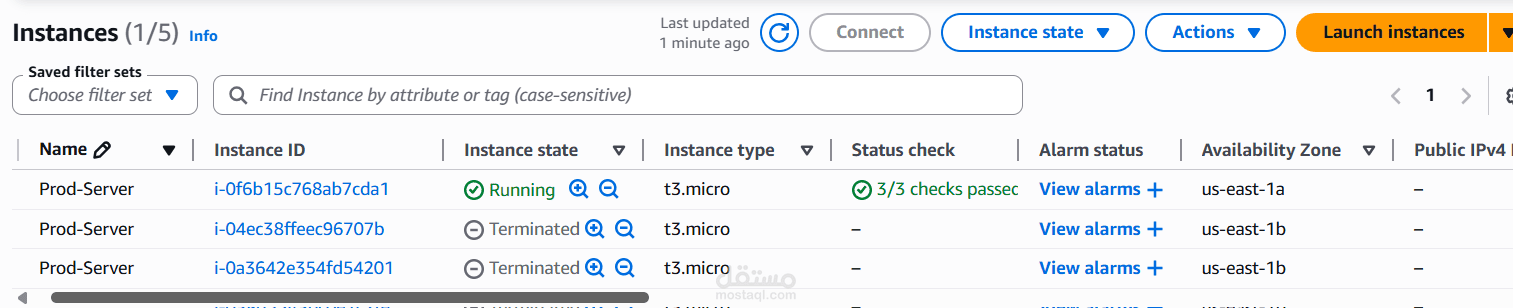
- تشغيل مثيلات EC2 داخل الشبكات الخاصة خلف موازن الأحمال.
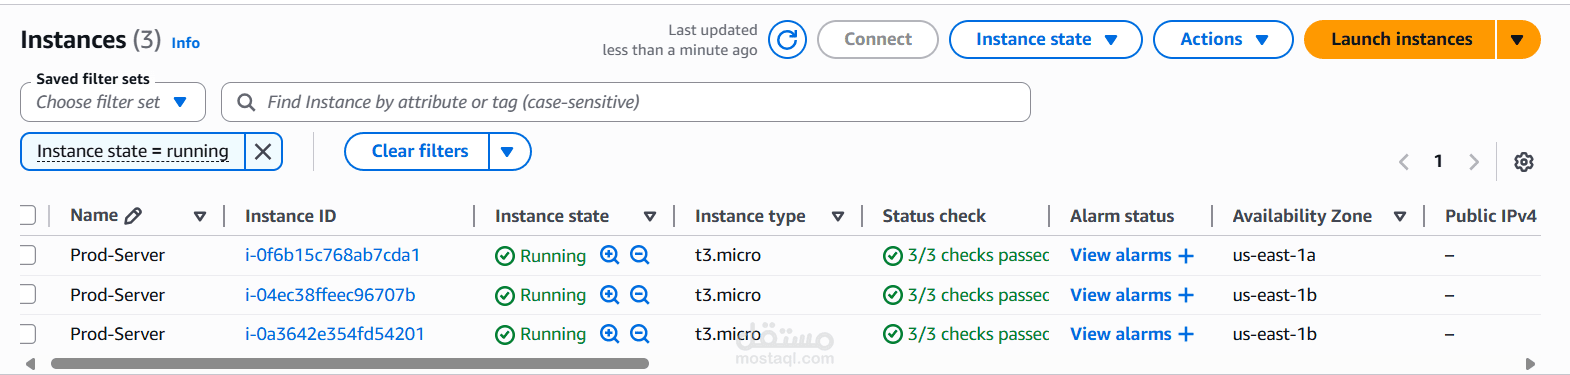
- إعداد Auto Scaling Group عبر الشبكتين الخاصتين.
- ضبط السعة المطلوبة على مثيلين، والحد الأدنى على مثيل واحد، والحد الأقصى على ثلاثة مثيلات.
- إعداد سياسة Target Tracking للتوسع والتقليص التلقائي بناءً على متوسط استهلاك المعالج.
- ضبط مستهدف استخدام CPU عند 40%.
## الأمان والتحكم في الوصول
تطبيق قواعد أمان متسلسلة باستخدام Security Groups لتقييد حركة المرور بين طبقات البنية التحتية.
- السماح لمجموعة أمان ALB باستقبال اتصالات HTTP من الإنترنت.
- السماح لمجموعة أمان خوادم الويب باستقبال اتصالات HTTP من مجموعة أمان ALB فقط.
- وضع مثيلات EC2 داخل الشبكات الخاصة دون إتاحة وصول عام مباشر إليها.
- إعداد دور IAM لمثيلات EC2 لدعم إدارتها من خلال AWS Systems Manager (SSM).
## البنية التحتية ككود (Infrastructure as Code)
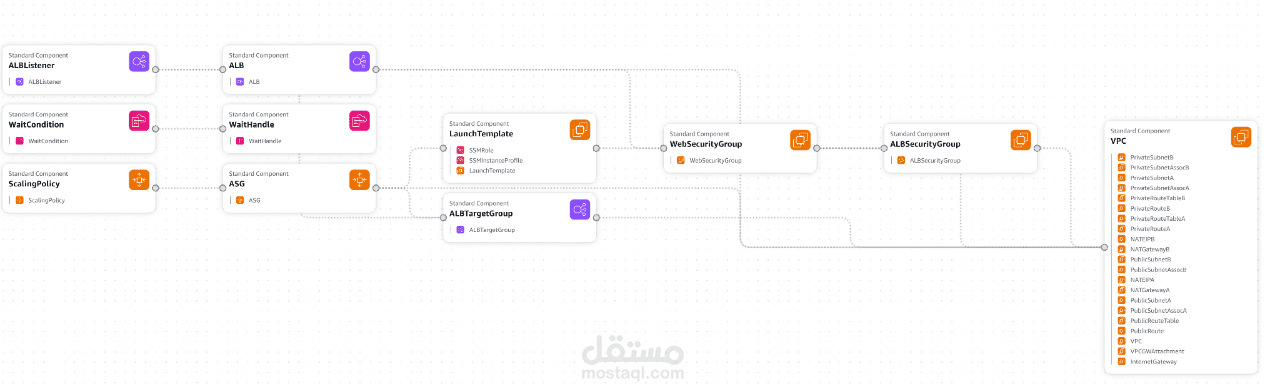
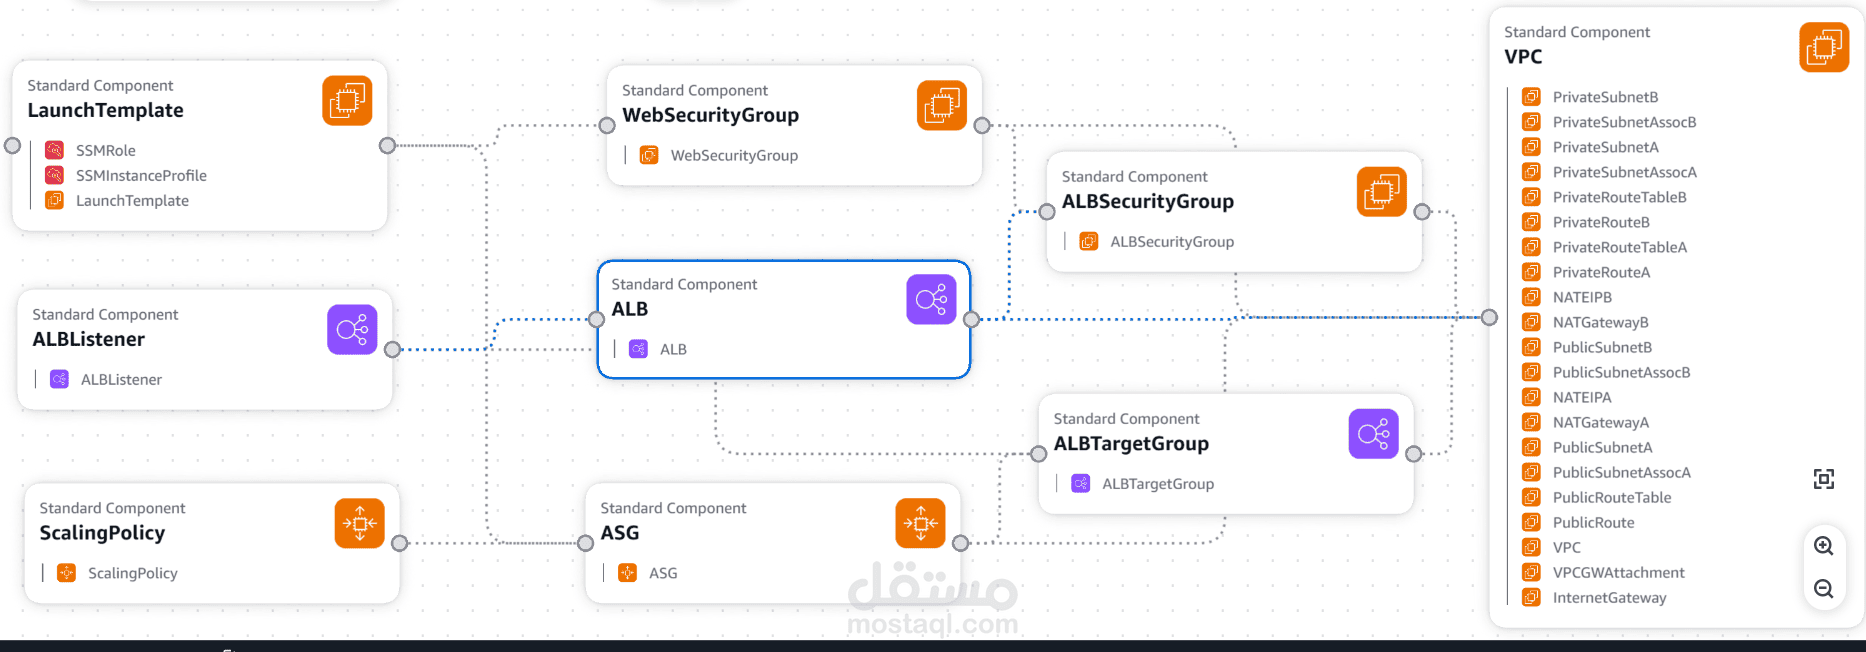
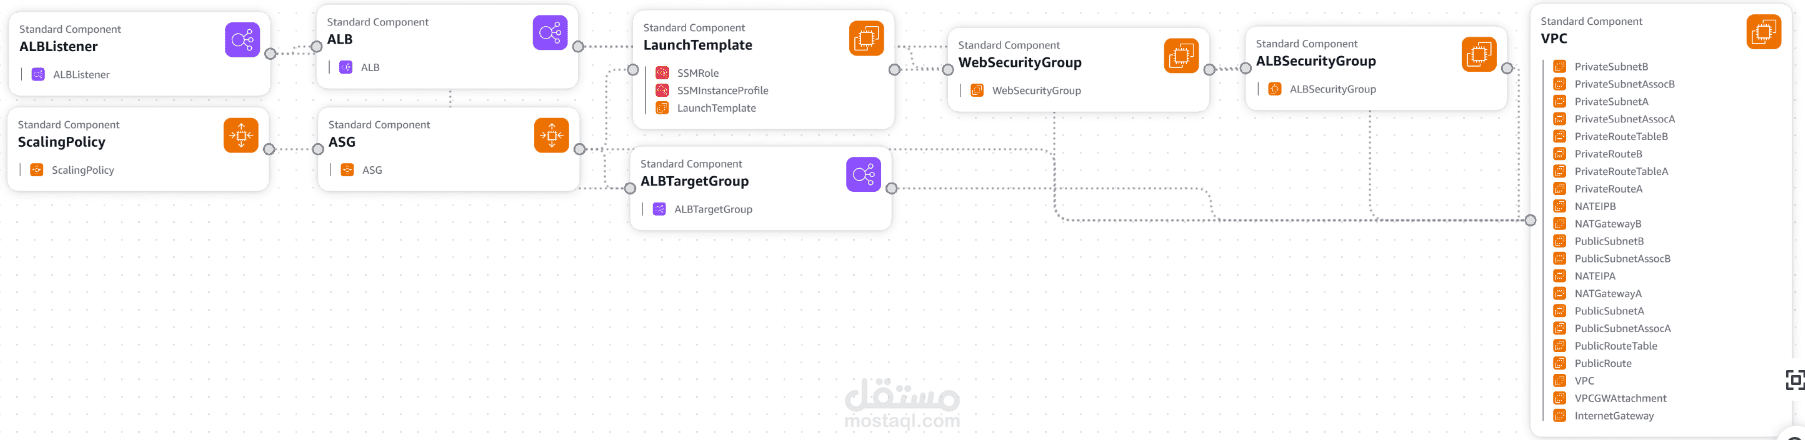
تعريف موارد البنية التحتية ونشرها باستخدام AWS CloudFormation، بما يشمل:
- موارد الشبكات والتوجيه وNAT Gateways.
- مجموعات الأمان وموارد IAM.
- Application Load Balancer وTarget Group وListener.
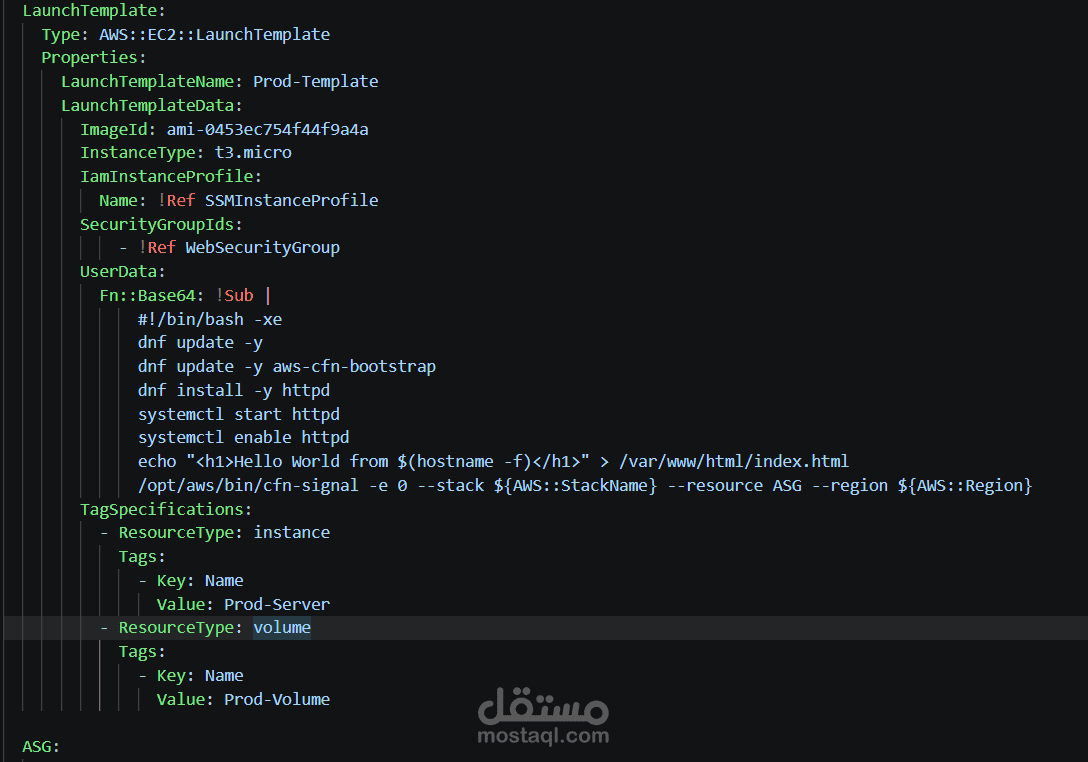
- Launch Template وAuto Scaling Group.
- سياسات التوسع التلقائي.
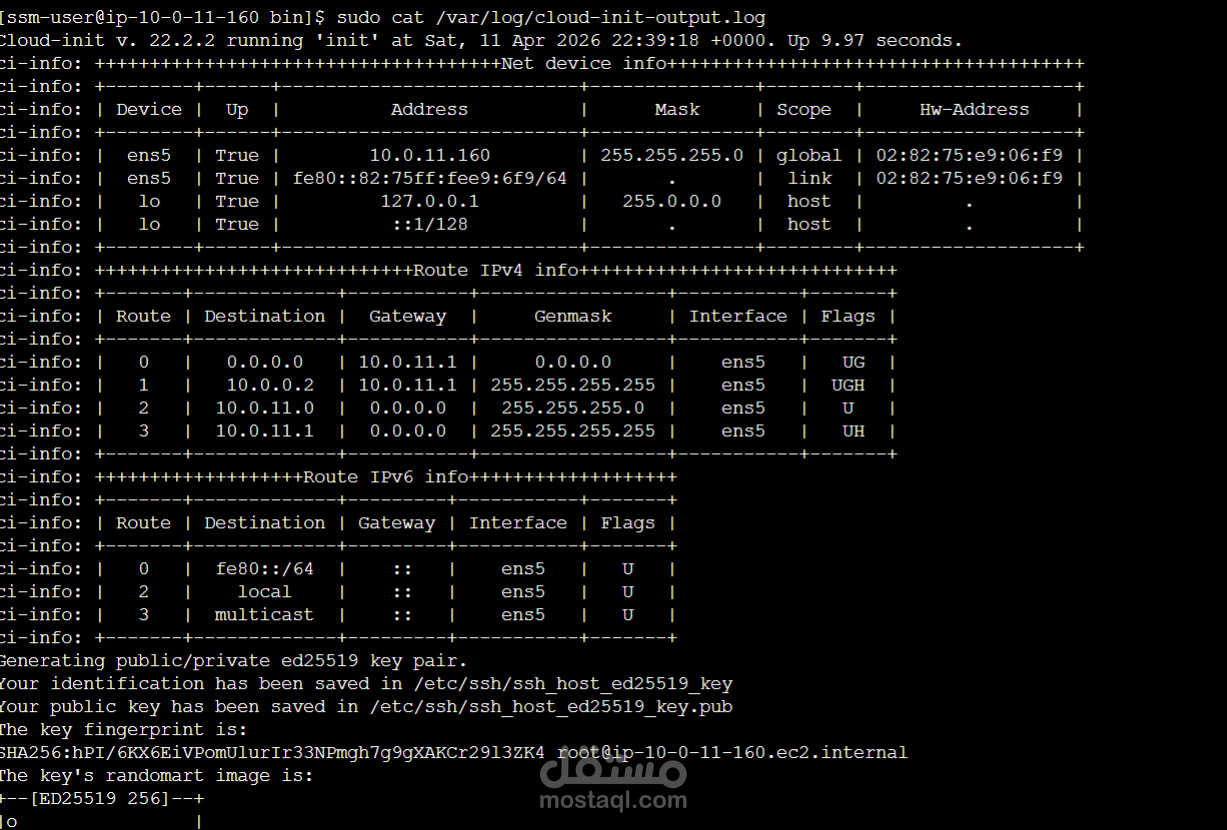
كما تم إعداد مثيلات EC2 تلقائيًا باستخدام User Data، بما في ذلك تثبيت خادم الويب Apache ونشر صفحة ويب أساسية.
## نتائج المشروع والمهارات المكتسبة
يوضح المشروع تطبيقًا عمليًا لمفاهيم تصميم البنية التحتية السحابية على AWS، بما يشمل الشبكات الافتراضية، والتوافر العالي عبر مناطق التوافر، وموازنة الأحمال، والتوسع التلقائي، وتصميم الشبكات الخاصة، وتوجيه حركة المرور عبر NAT Gateway، وإدارة الوصول باستخدام IAM وSSM، وتأمين الاتصالات بين طبقات النظام، وأتمتة إنشاء الموارد باستخدام CloudFormation.
**التقنيات المستخدمة:** Amazon VPC، EC2، Application Load Balancer، Auto Scaling، NAT Gateway، Internet Gateway، IAM، AWS Systems Manager، CloudFormation، Infrastructure as Code، Apache، User Data.