Secure AWS Web Platform
تفاصيل العمل
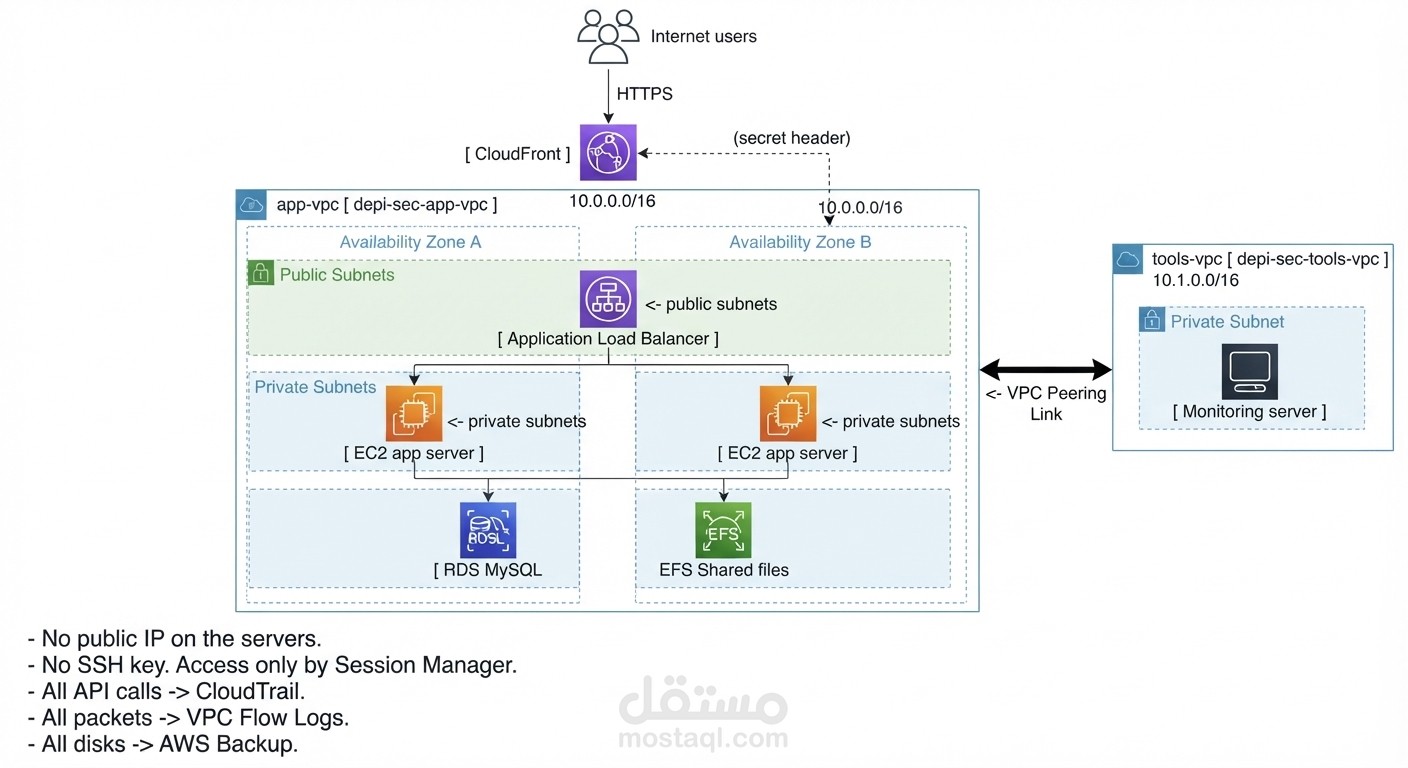
تمثل دوري الأساسي في تصميم وتنفيذ منصة ويب سحابية متكاملة وآمنة بالكامل على AWS باستخدام Terraform، حيث قمت ببناء شبكات افتراضية معزولة ومقسمة لشبكات فرعية عامة وخاصة لضمان بقاء الخوادم وقواعد البيانات مخفية تماماً عن الإنترنت. وطبقت مبدأ الدفاع بعمق من خلال إلغاء مفاتيح SSH وعناوين الـ IP العامة تماماً، والاعتماد حصرياً على AWS Systems Manager Session Manager للوصول الآمن للخوادم. شمل عملي أيضاً تطبيق سياسات الصلاحيات الدنيا عبر IAM، وتفعيل التشفير الشامل لجميع الأقراص وقواعد البيانات (RDS) وأنظمة الملفات المشتركة (EFS)، وتأمين دلاء التخزين (S3). ولتعزيز المراقبة والحوكمة، قمت بضبط أنظمة الرصد عبر CloudTrail وVPC Flow Logs وCloudWatch، إلى جانب بناء نظام استجابة تلقائية للتهديدات الأمنية عبر وظائف Lambda لمعالجة الأخطاء فوراً، وإنشاء خطط نسخ احتياطي يومية مؤمنة بـ Vault Lock لحماية البيانات من الحذف غير المصرح به.