Windows Server Infrastructure & Active Directory Administration
تفاصيل العمل
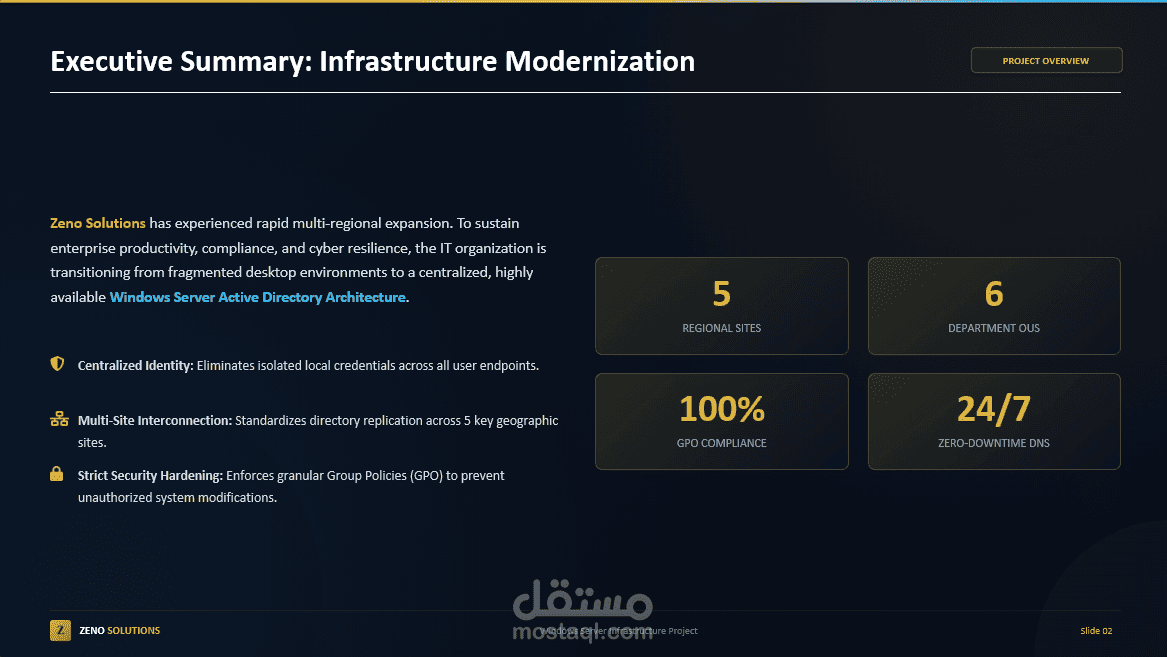
Designed and implemented a complete Windows Server infrastructure environment for a multi-site organization, focusing on centralized identity management, network services, security hardening, and file services.
Key Components Implemented:
Active Directory Domain Services (AD DS) with a centralized Domain Controller and structured authentication.
Parent & Child Domain Architecture within the same Active Directory forest, including delegated administration and policy separation.
Organizational Units (OUs) for six departments with dedicated security groups and domain users for role-based access control.
Active Directory Sites & Services with multiple branch sites and inter-site replication topology.
DHCP Server with scopes, exclusions, reservations, and automated IP address management.
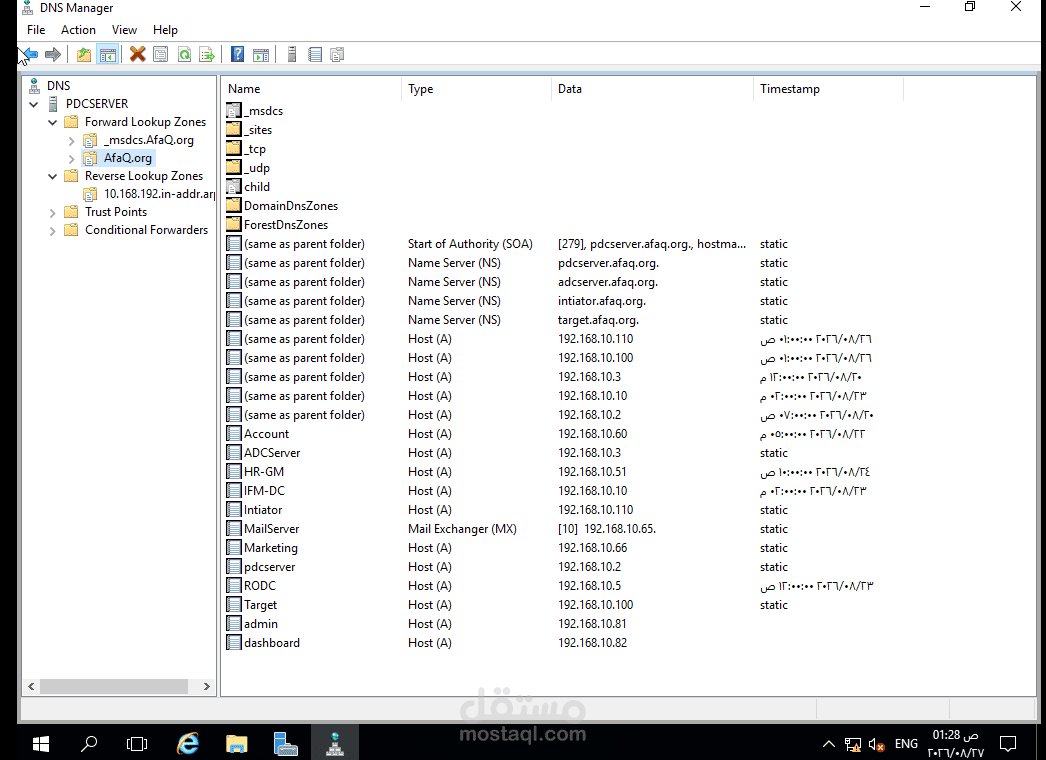
DNS Infrastructure with AD-integrated zones, forward/reverse lookups, conditional forwarding, and dynamic DNS updates.
Group Policy Objects (GPOs) for endpoint security hardening, including Control Panel, Command Prompt, Task Manager, Run dialog, and removable storage restrictions.
Target & Initiator Infrastructure demonstrating client/server resource access concepts such as SMB, iSCSI, LDAP, and Kerberos.
FTP File Service for centralized file transfer and controlled access using Active Directory groups and file permissions.
Security & Access Management using Active Directory groups, NTFS permissions, and centralized policy enforcement.
The project was designed to provide centralized administration, improved security, structured access control, automated network configuration, and reliable connectivity across multiple sites.