PKI & TLS Security
تفاصيل العمل
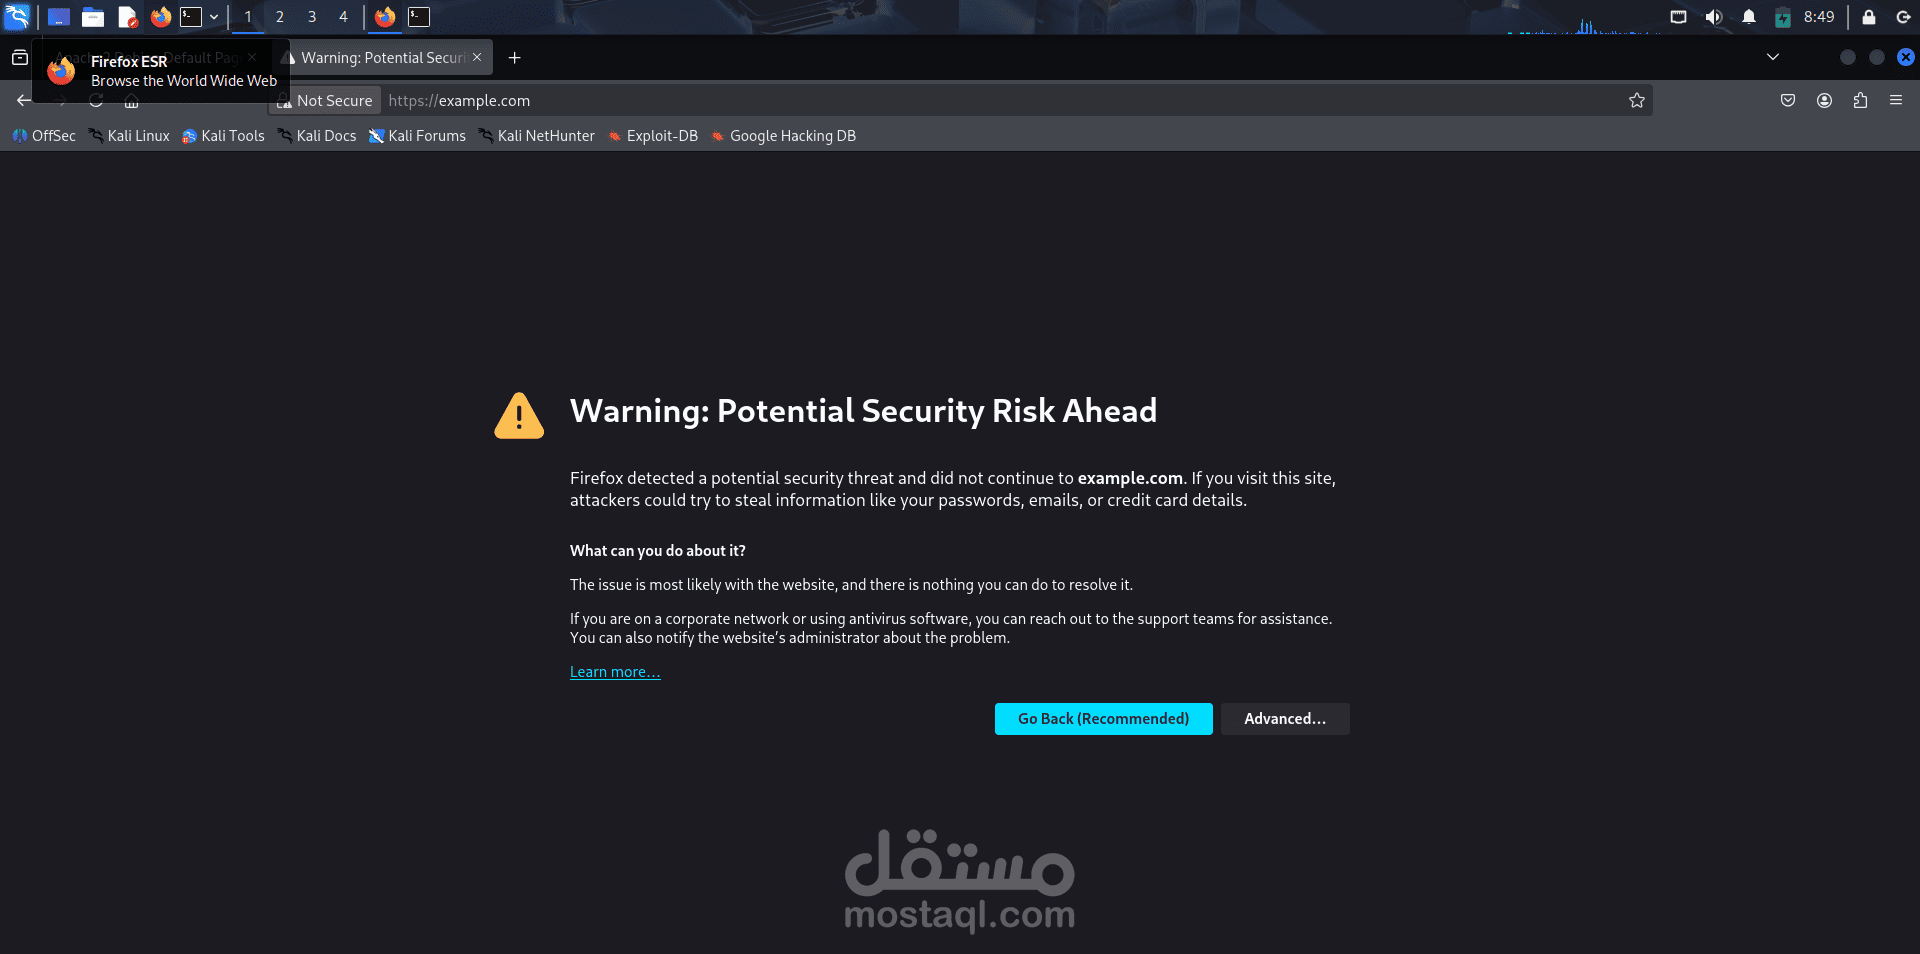
في هذا المشروع العملي، قمت ببناء بنية تحتية كاملة للمفاتيح العامة (PKI) من الصفر باستخدام OpenSSL على Linux، ثم اختبرت كيف تحمي شهادات SSL/TLS الاتصالات — وكيف يمكن اختراق هذه الحماية في حالة هجوم (Man-in-the-Middle (MITM
مراحل المشروع
١
إنشاء جهة إصدار الشهادات (Root CA)
بناء بيئة OpenSSL كاملة، وتوليد مفتاح RSA خاص وشهادة جذر موقَّعة ذاتيًا تعمل كمرجع ثقة أعلى في الشبكة.
٢
إصدار شهادة للخادم (Server Certificate)
إنشاء مفتاح خاص للخادم، وطلب توقيع CSR، ثم توقيع الشهادة بواسطة الـ Root CA لإثبات هوية الخادم للمتصفح.
٣
نشر الشهادة على Apache HTTPS
ضبط إعدادات Apache لتفعيل HTTPS على الدومين SEEDPKILab2020.com مع تكوين SSL وتشغيل الخادم بنجاح.
٤
محاكاة هجوم Man-in-the-Middle (MITM)
تسميم DNS لتحويل example.com إلى الخادم الخاص بنا، ثم رصد كيف اكتشف Firefox تناقض الشهادة وأظهر تحذير أمني — مما يثبت أهمية PKI في الحماية من هجمات الانتحال.
الدرس الأمني المستخلَص
أثبت المشروع أن شهادات SSL/TLS ليست مجرد قفل أخضر في المتصفح — بل هي نظام ثقة كامل. عندما تنتحل شهادة هوية دومين لا تملكه، يكتشف المتصفح التلاعب فورًا ويحمي المستخدم. هذا بالضبط ما يجعل PKI ركيزة أساسية في أمان الإنترنت.