Network Reconnaissance & Vulnerability Assessment
تفاصيل العمل
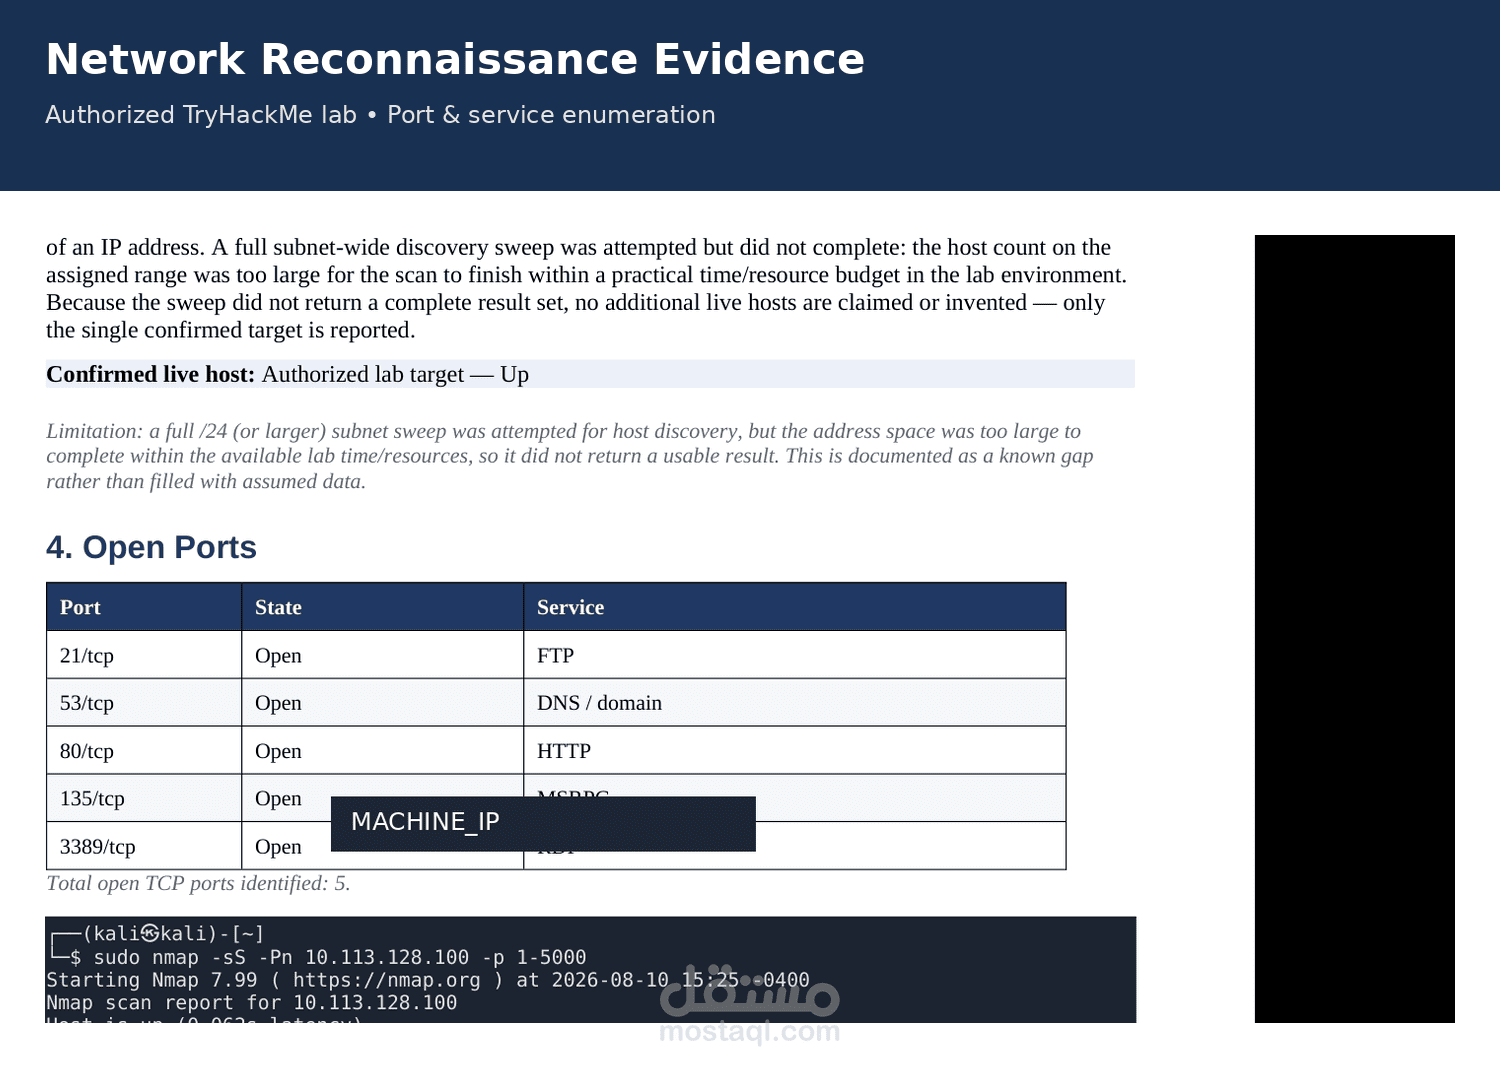
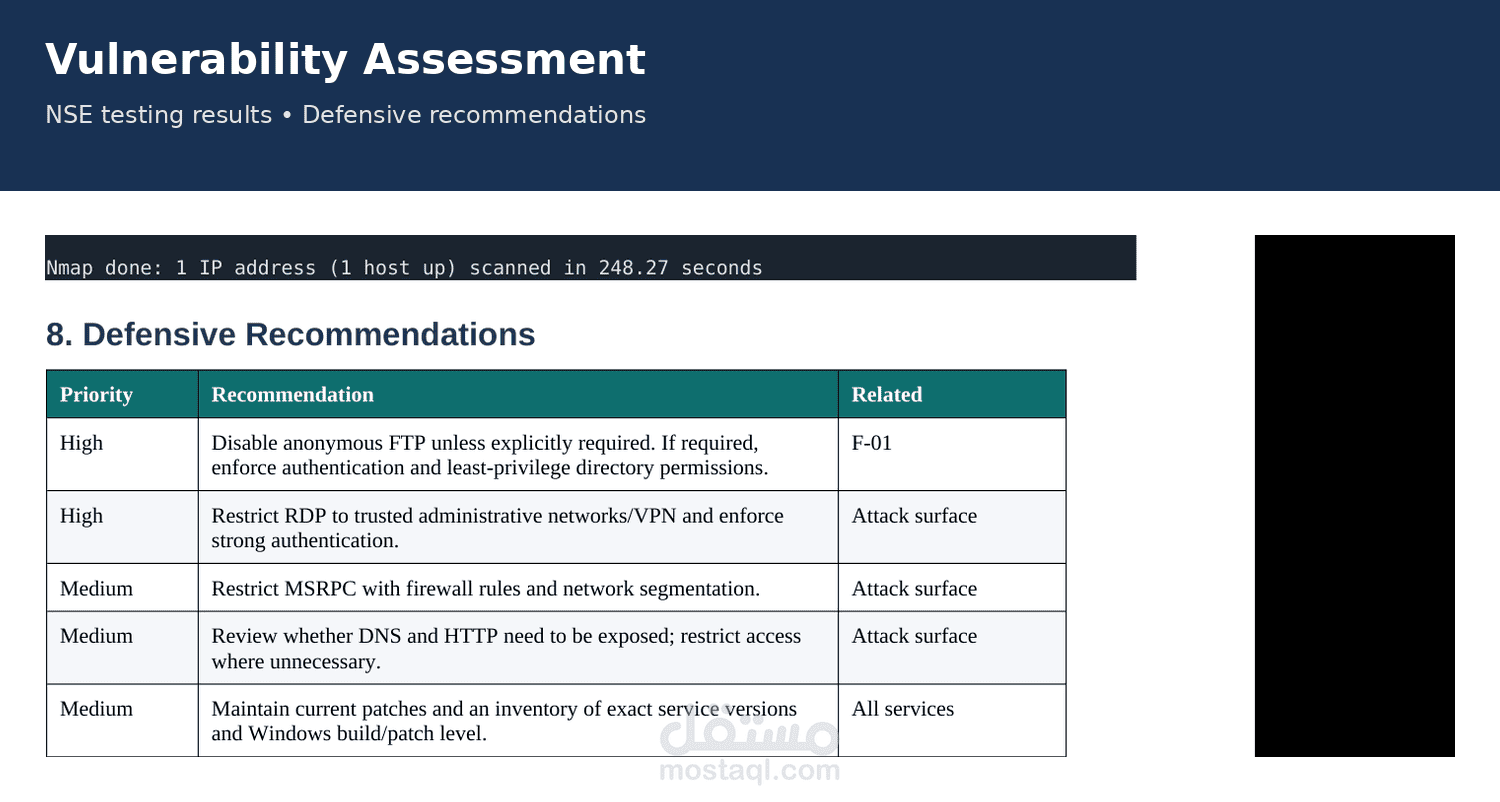
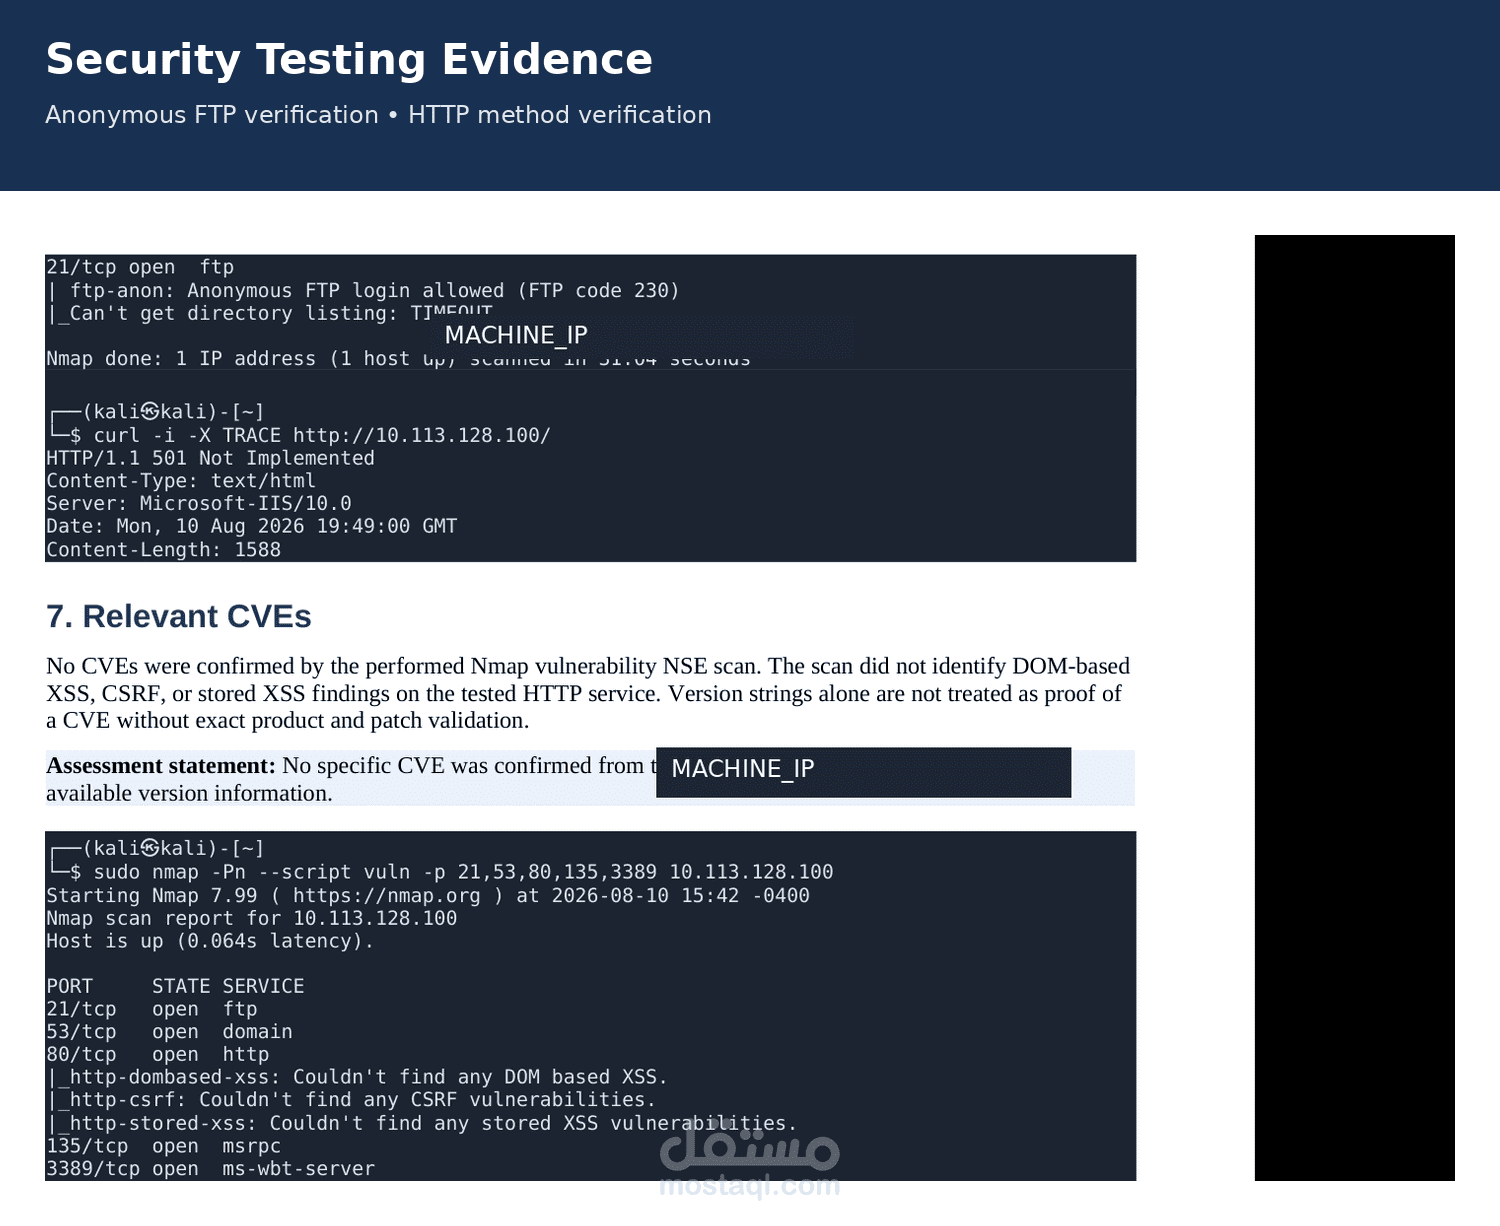
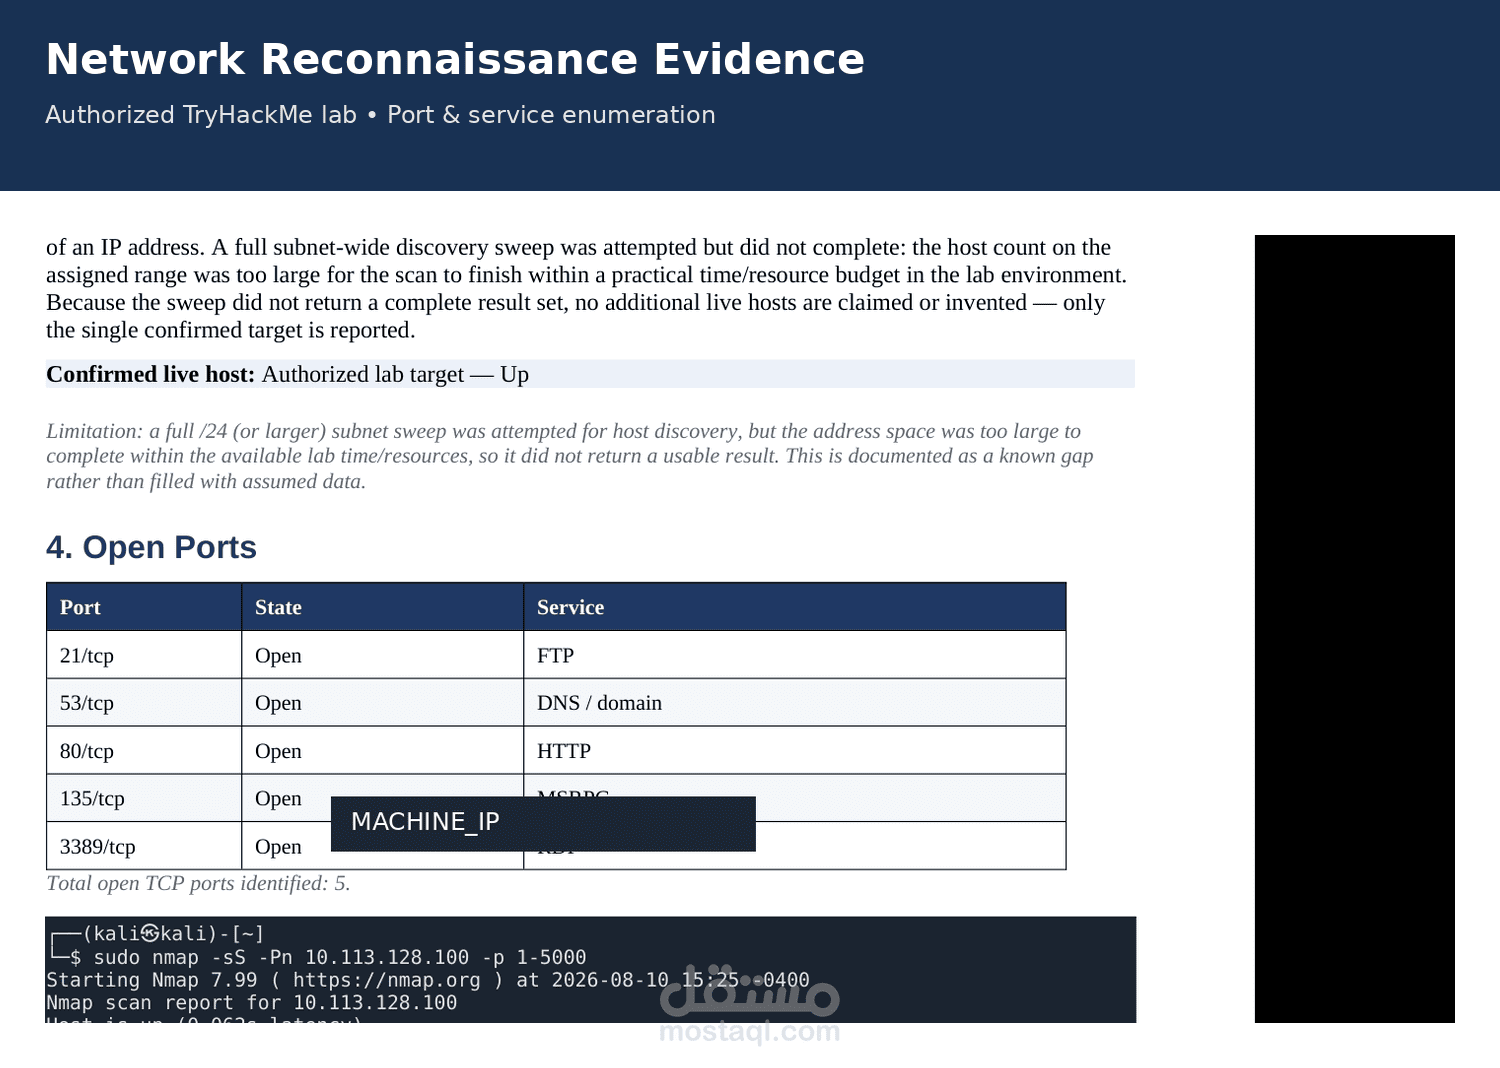
A practical cybersecurity assessment focused on network reconnaissance, service enumeration, and vulnerability validation in an authorized laboratory environment.
Scope of Work:
• Host discovery and network reconnaissance
• TCP port scanning using Nmap
• Service and version enumeration
• Anonymous FTP access verification
• HTTP security method verification
• Vulnerability NSE script testing
• Security findings documentation
• Defensive recommendations
Key Results:
• Identified exposed FTP, DNS, HTTP, MSRPC, and RDP services.
• Confirmed anonymous FTP login.
• Performed manual HTTP TRACE verification.
• Documented findings and security recommendations.
All target identifiers were sanitized for public portfolio use.