🚨 SOC Automation Lab باستخدام Wazuh وShuffle وTheHive
تفاصيل العمل
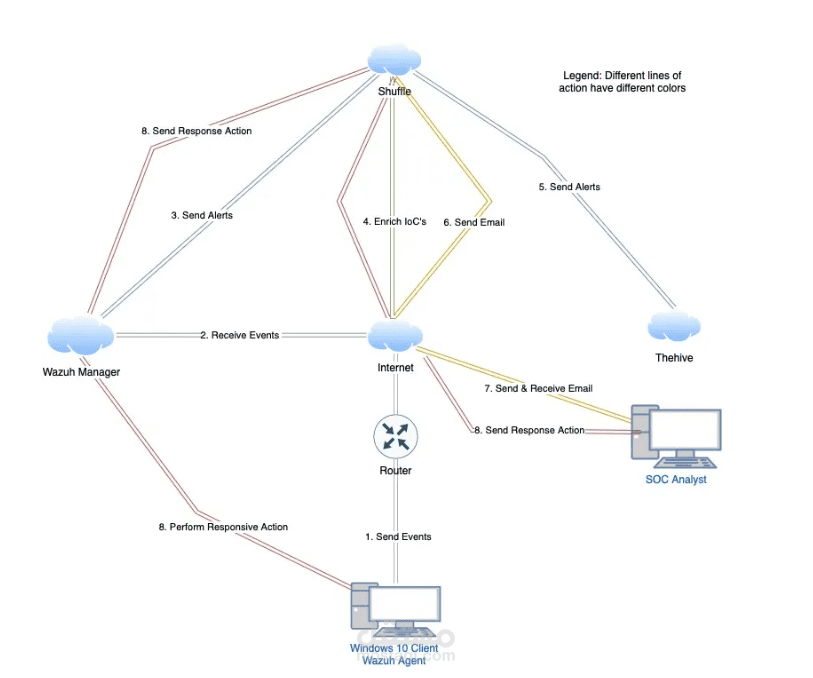
📌 نبذة عن المشروع
المشروع عبارة عن **Home SOC Lab** الهدف منه محاكاة جزء من شغل الـSOC Analyst في بيئة عملية، مع التركيز على **اكتشاف التهديدات، تحليل الـAlerts، جمع المعلومات عن الـIOCs، وإجراء الـIncident Response بشكل أكثر تنظيمًا وأتمتة**.
استخدمت في المشروع مجموعة من الأدوات الأمنية، أهمها **Wazuh وShuffle وTheHive**، بحيث كل أداة يكون لها دور محدد داخل الـSecurity Operations Workflow.
### 🔄 طريقة عمل المشروع
الـWorkflow بيبدأ من جهاز **Windows 10** عليه Wazuh Agent، والـAgent بيقوم بجمع الـSecurity Events وإرسالها إلى Wazuh Manager.
بعد كده Wazuh بيقوم بتحليل الـEvents، ولو اكتشف نشاط مشبوه بيعمل **Security Alert**.
الـAlert بعد كده بيتبعت إلى **Shuffle**، واللي بيقوم بأتمتة مجموعة من خطوات الـInvestigation، زي استخراج الـIOCs من الـAlert وعمل **Threat Intelligence Enrichment** للحصول على معلومات إضافية عن الـIP Addresses أو Domains أو Hashes المشبوهة.
بعد عملية الـEnrichment، المعلومات بتتبعت إلى **TheHive** لإنشاء Case وتنظيم عملية التحقيق وتوثيق تفاصيل الـIncident والإجراءات اللي اتخذت.
في نفس الوقت، بيتم إرسال Notification للـSOC Analyst تحتوي على تفاصيل الـAlert ونتائج الـEnrichment.
هنا بيكون للـSOC Analyst دور أساسي في اتخاذ القرار، حيث يقوم بمراجعة الـAlert والأدلة المتاحة وتحديد إذا كان محتاج يعمل **Containment أو Response Action**.
في حالة اتخاذ قرار بتنفيذ إجراء، القرار بيرجع إلى Shuffle، وبعدها يتم إرسال الـResponse من خلال Wazuh إلى الـWindows Endpoint لتنفيذ الإجراء المطلوب.
### 🛠️ الأدوات والتقنيات المستخدمة
**Wazuh:**
استخدمته في جمع وتحليل الـSecurity Events، اكتشاف الأنشطة المشبوهة، وإنشاء الـAlerts وتنفيذ بعض إجراءات الـResponse.
**Shuffle:**
استخدمته كمنصة **SOAR** لأتمتة الـSecurity Workflow وربط الأدوات ببعضها، بالإضافة إلى تنفيذ عمليات الـIOC Enrichment وإرسال الـNotifications.
**TheHive:**
استخدمته كمنصة **Incident Response وCase Management** لتنظيم الـInvestigations وتوثيق الـIncidents والـActions الخاصة بها.
**Windows 10:**
استخدمته كـEndpoint لمحاكاة جهاز مستخدم حقيقي وتوليد Security Events واختبار الـDetection والـResponse.
**Ubuntu Server:**
استخدمته لتشغيل الخدمات والمكونات الخاصة بالـSecurity Lab.
### 🎯 أهداف المشروع
* تطبيق مفهوم الـSOC بشكل عملي.
* فهم دورة حياة الـSecurity Alert من Detection لحد Response.
* التدريب على استخدام SIEM وSOAR.
* تطبيق IOC Enrichment باستخدام Threat Intelligence.
* تنظيم الـIncident Investigation باستخدام Case Management.
* تقليل الـManual Work من خلال Automation.
* فهم طريقة الربط بين الـSecurity Tools المختلفة.
* التدريب على اتخاذ قرارات الـIncident Response بناءً على الـSecurity Events والـEvidence.
### 💡 أهم حاجة اتعلمتها
المشروع ساعدني أفهم إن شغل الـSOC مش مجرد استقبال Alerts، لكن عبارة عن Workflow متكامل يبدأ من **Event Detection**، وبعدها **Alert Analysis وThreat Intelligence Enrichment**، ثم **Incident Investigation**، وفي النهاية اتخاذ قرار مناسب وتنفيذ الـResponse.
وده ساعدني أطبق بشكل عملي مفاهيم زي **SIEM, SOAR, Threat Intelligence, Incident Response, IOC Analysis وSecurity Automation**.