Full-Spectrum Web Application Security Assessment
تفاصيل العمل
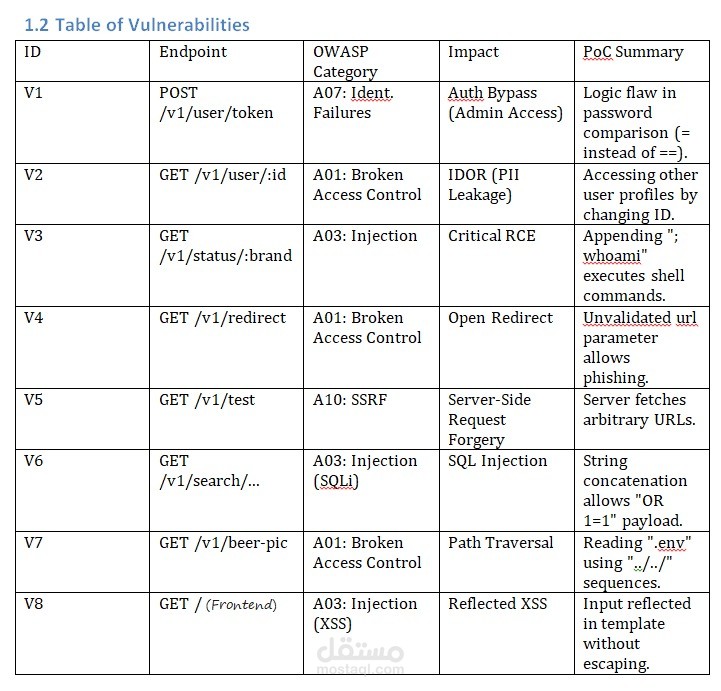
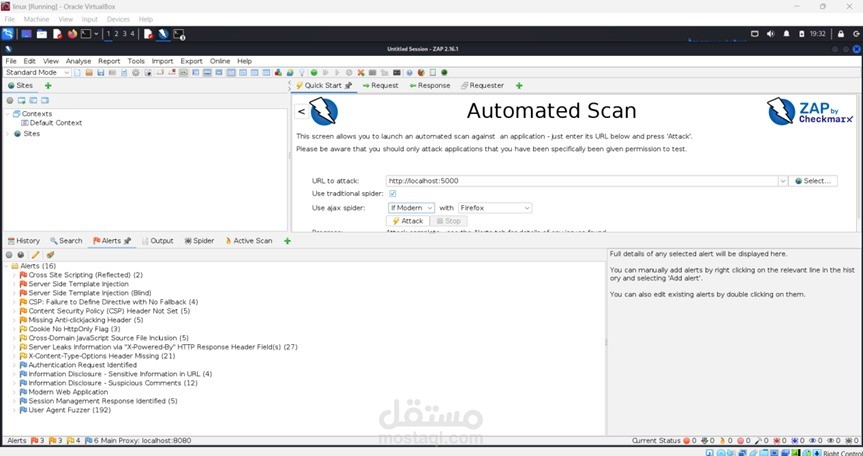
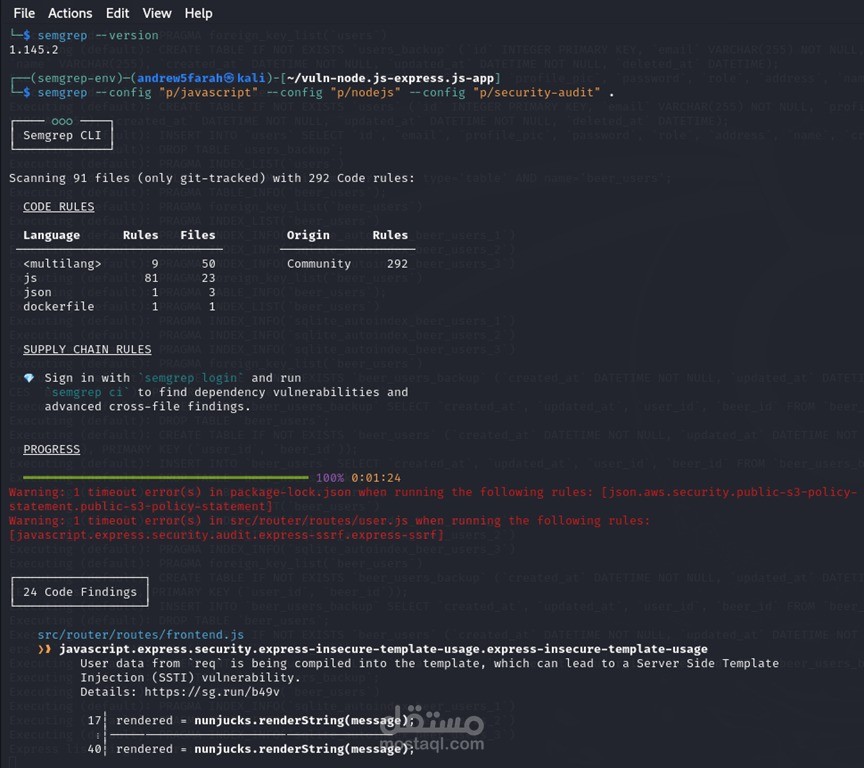
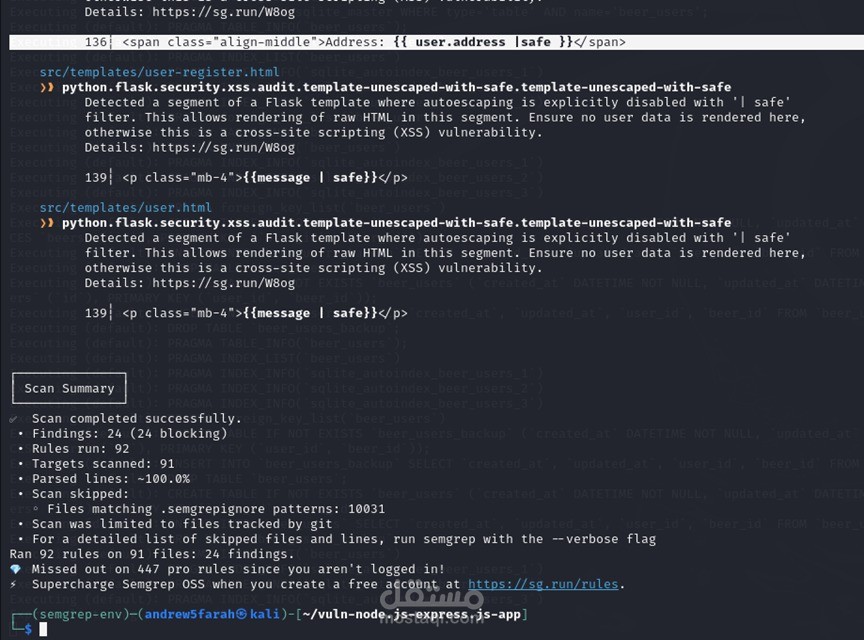
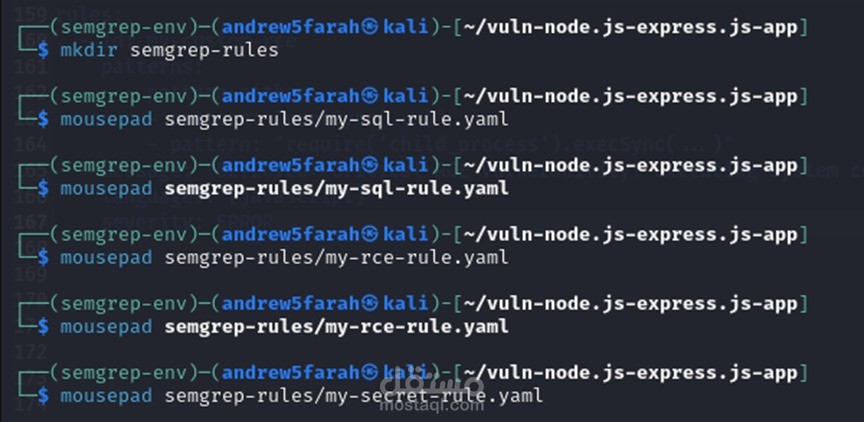
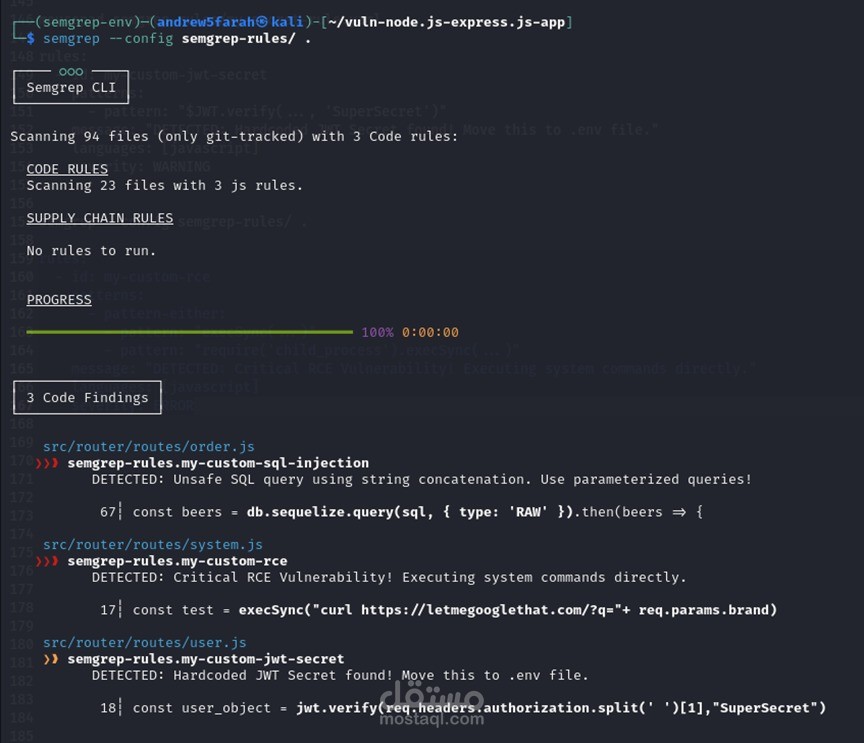
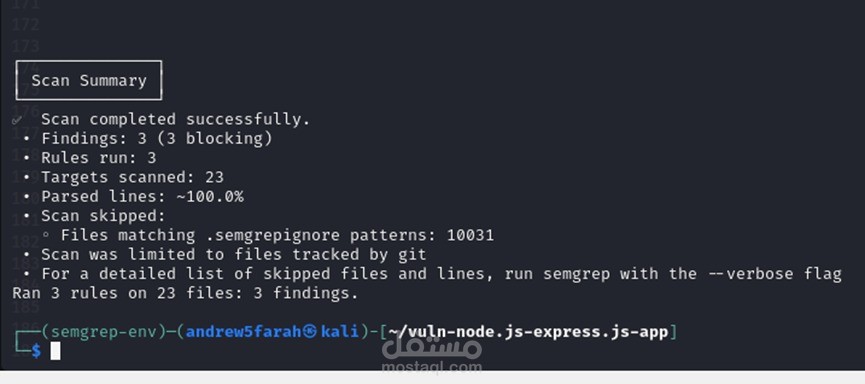
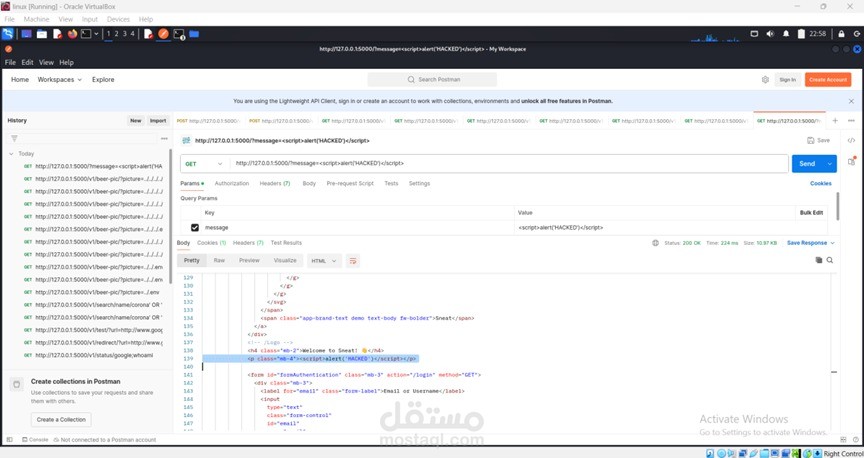
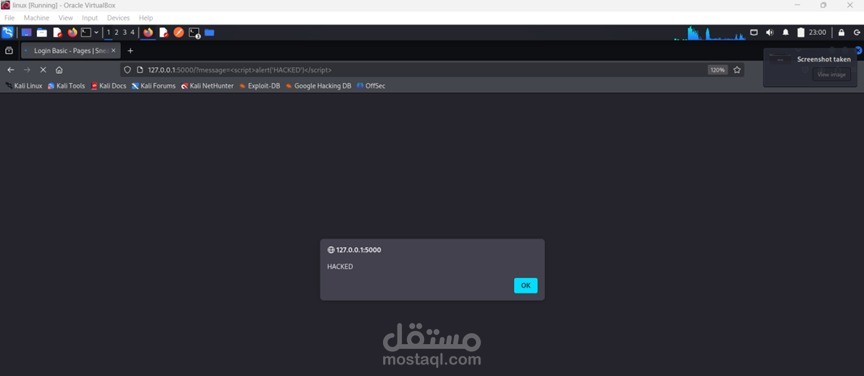
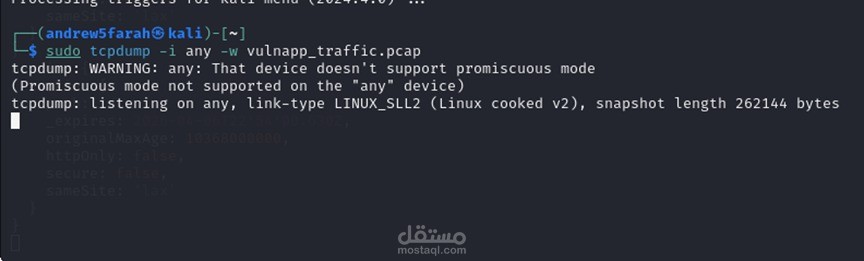
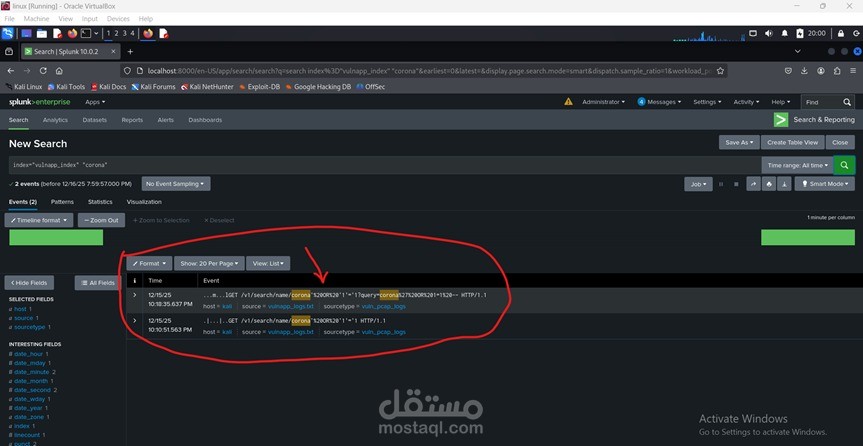
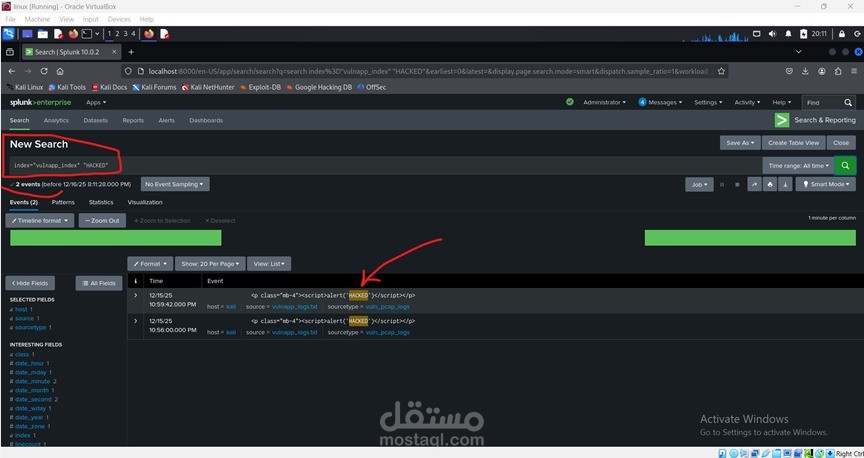
مشروع أمني يركز على إجراء تقييم شامل لأمان تطبيق ويب باستخدام مجموعة من أساليب اختبار الأمان، شملت Black-Box Penetration Testing وDynamic Application Security Testing (DAST) وStatic Application Security Testing (SAST).
تم اختبار تطبيق Node.js/Express مُعدّ للتدريب، وتم اكتشاف واستغلال 8 ثغرات أمنية حرجة، شملت: Remote Code Execution (RCE)، SQL Injection (SQLi)، Cross-Site Scripting (XSS)، Server-Side Request Forgery (SSRF)، Path Traversal، Insecure Direct Object References (IDOR)، Authentication Bypass، وOpen Redirect، مع ربط الثغرات بمخاطر OWASP Top 10.
تم استخدام OWASP ZAP لإجراء Dynamic Application Security Testing (DAST)، إلى جانب الاختبار والاستغلال اليدوي باستخدام Postman. كما تم تحليل ومتابعة حركة الشبكة باستخدام tcpdump وSplunk.
بالإضافة إلى ذلك، تم تنفيذ Static Application Security Testing (SAST) باستخدام Semgrep، مع إنشاء 3 قواعد YAML مخصصة، ثم تطبيق 5 إصلاحات أمنية مستهدفة وإعادة الفحص للتأكد من معالجة النتائج.