Automated Threat Detection & Response with Wazuh + VirusTotal on AWS
تفاصيل العمل
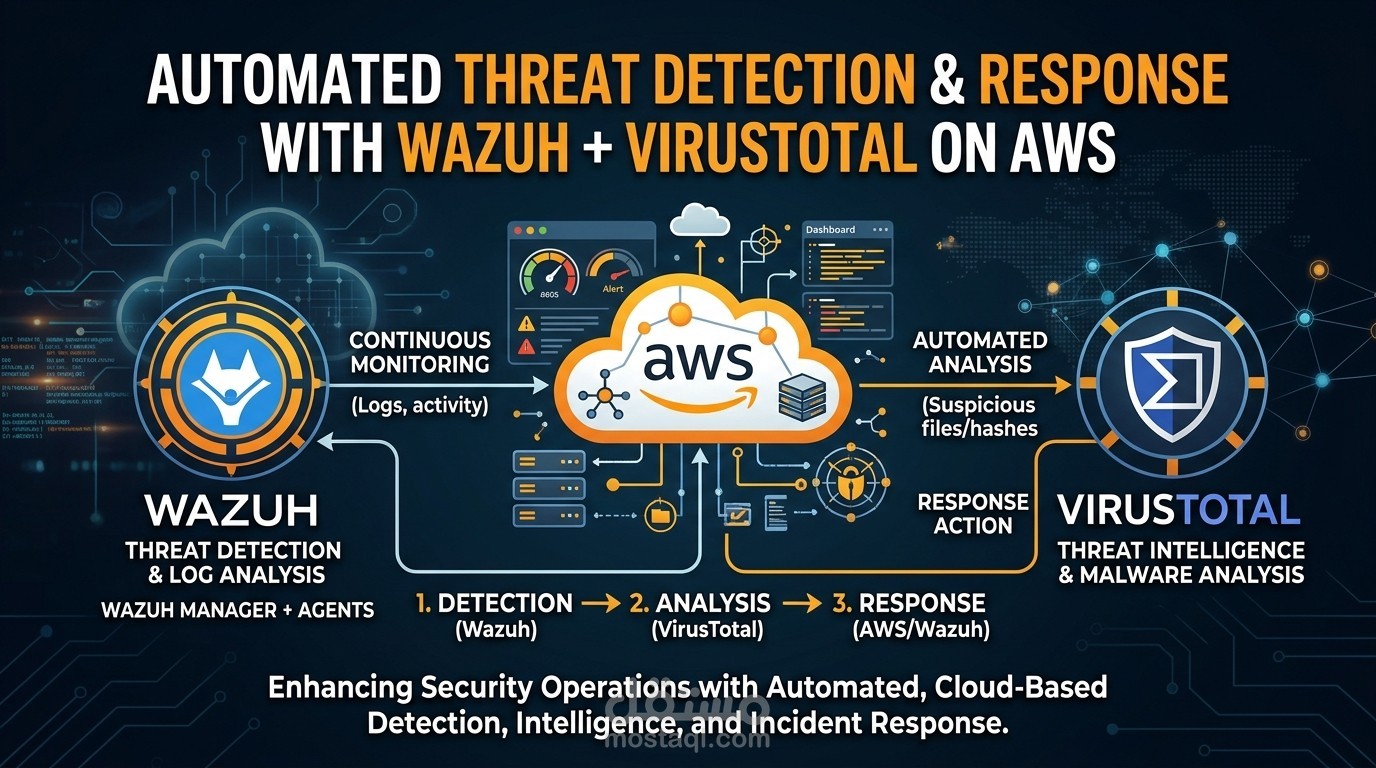
نفذت مشروعًا عمليًا يجعل السيرفر يكتشف الملفات الخطيرة ويحذفها تلقائيًا بدون تدخل من أي شخص.
الفكرة ببساطة:
ركبت نظام مراقبة (Wazuh) على سيرفر سحابي (AWS)، وربطت به جهاز يعمل بنظام Ubuntu. النظام ده بيراقب الملفات لحظة بلحظة، وأي ملف مشبوه بيتبعت تلقائيًا لـ VirusTotal (موقع بيفحص الملفات بأكثر من 60 برنامج حماية) عشان يتأكد هل هو فيروس ولا لأ. لو طلع فيروس، سكربت مخصص بيمسحه فورًا لوحده.
النتيجة:
جربت النظام بملف اختبار آمن اسمه EICAR (ملف بيستخدمه المتخصصين لاختبار أنظمة الحماية). VirusTotal أكد إنه فيروس بـ 62 برنامج، والنظام مسحه تلقائيًا في 3.6 ثانية بس من غير أي تدخل بشري.
المشاكل اللي واجهتها وحليتها:
في الأول لوحة التحكم مش بتتصل بسبب إعدادات الشبكة على AWS — صلحتها.
بعدين الملف كان بيتكشف بس مش بيتمسح. راجعت سجلات النظام ولقيت إن مفتاح VirusTotal لسه فيه القيمة الافتراضية. لما صححته، كل حاجة اشتغلت. اتعلمت إني أقرأ السجلات وأتبع الأدلة بدل التخمين.
ملاحظة مهمة:
النظام ده بيمسح الملف بعد ما يكتشفه بثواني، مش بيمنعه من الأول. الخطوة الجاية إنه يتحط في الحجر (Quarantine) بدل الحذف، مع إمكانية تعديل حساسية الكشف وتقليل الإنذارات الكاذبة.