Network Reconnaissance & Security Assessment
تفاصيل العمل
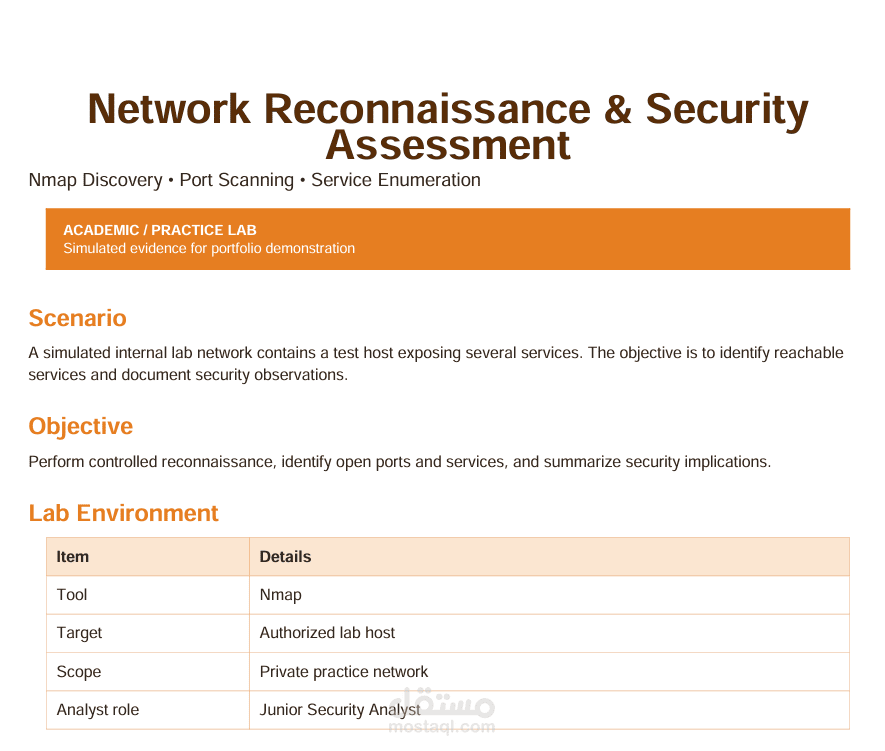
Performed controlled reconnaissance on an authorized lab host using Nmap. Identified open ports and services, enumerated available service information, assessed the exposed attack surface, and provided security recommendations for reducing unnecessary exposure.