AWS Cloud Infrastructure – Terraform
تفاصيل العمل
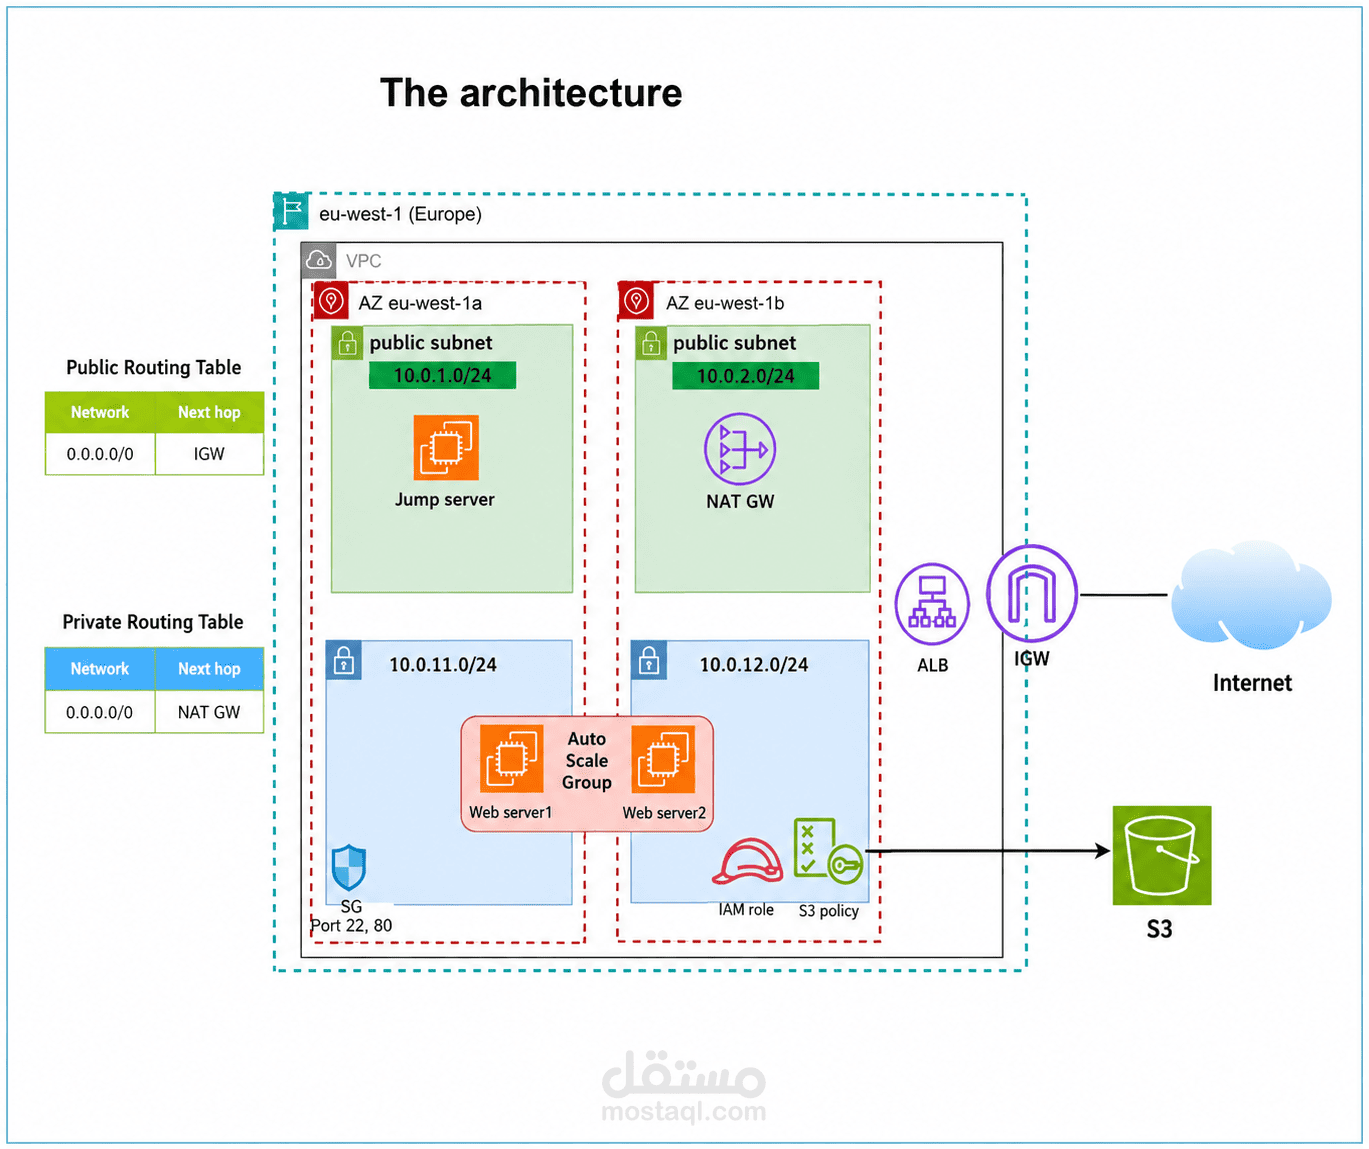
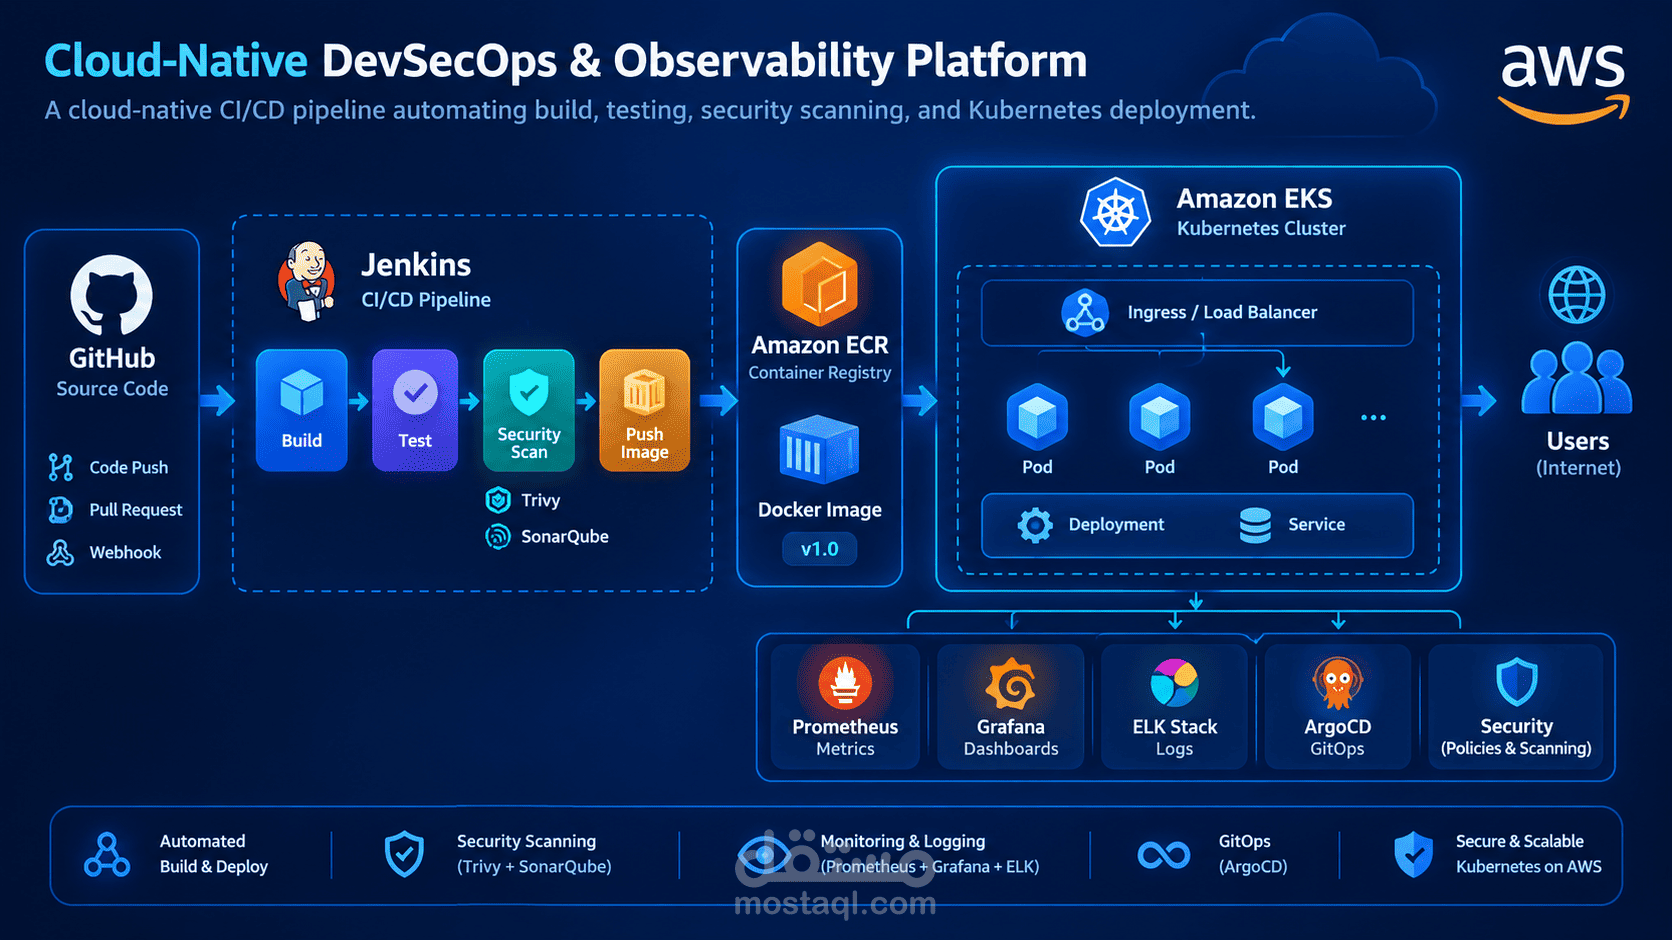
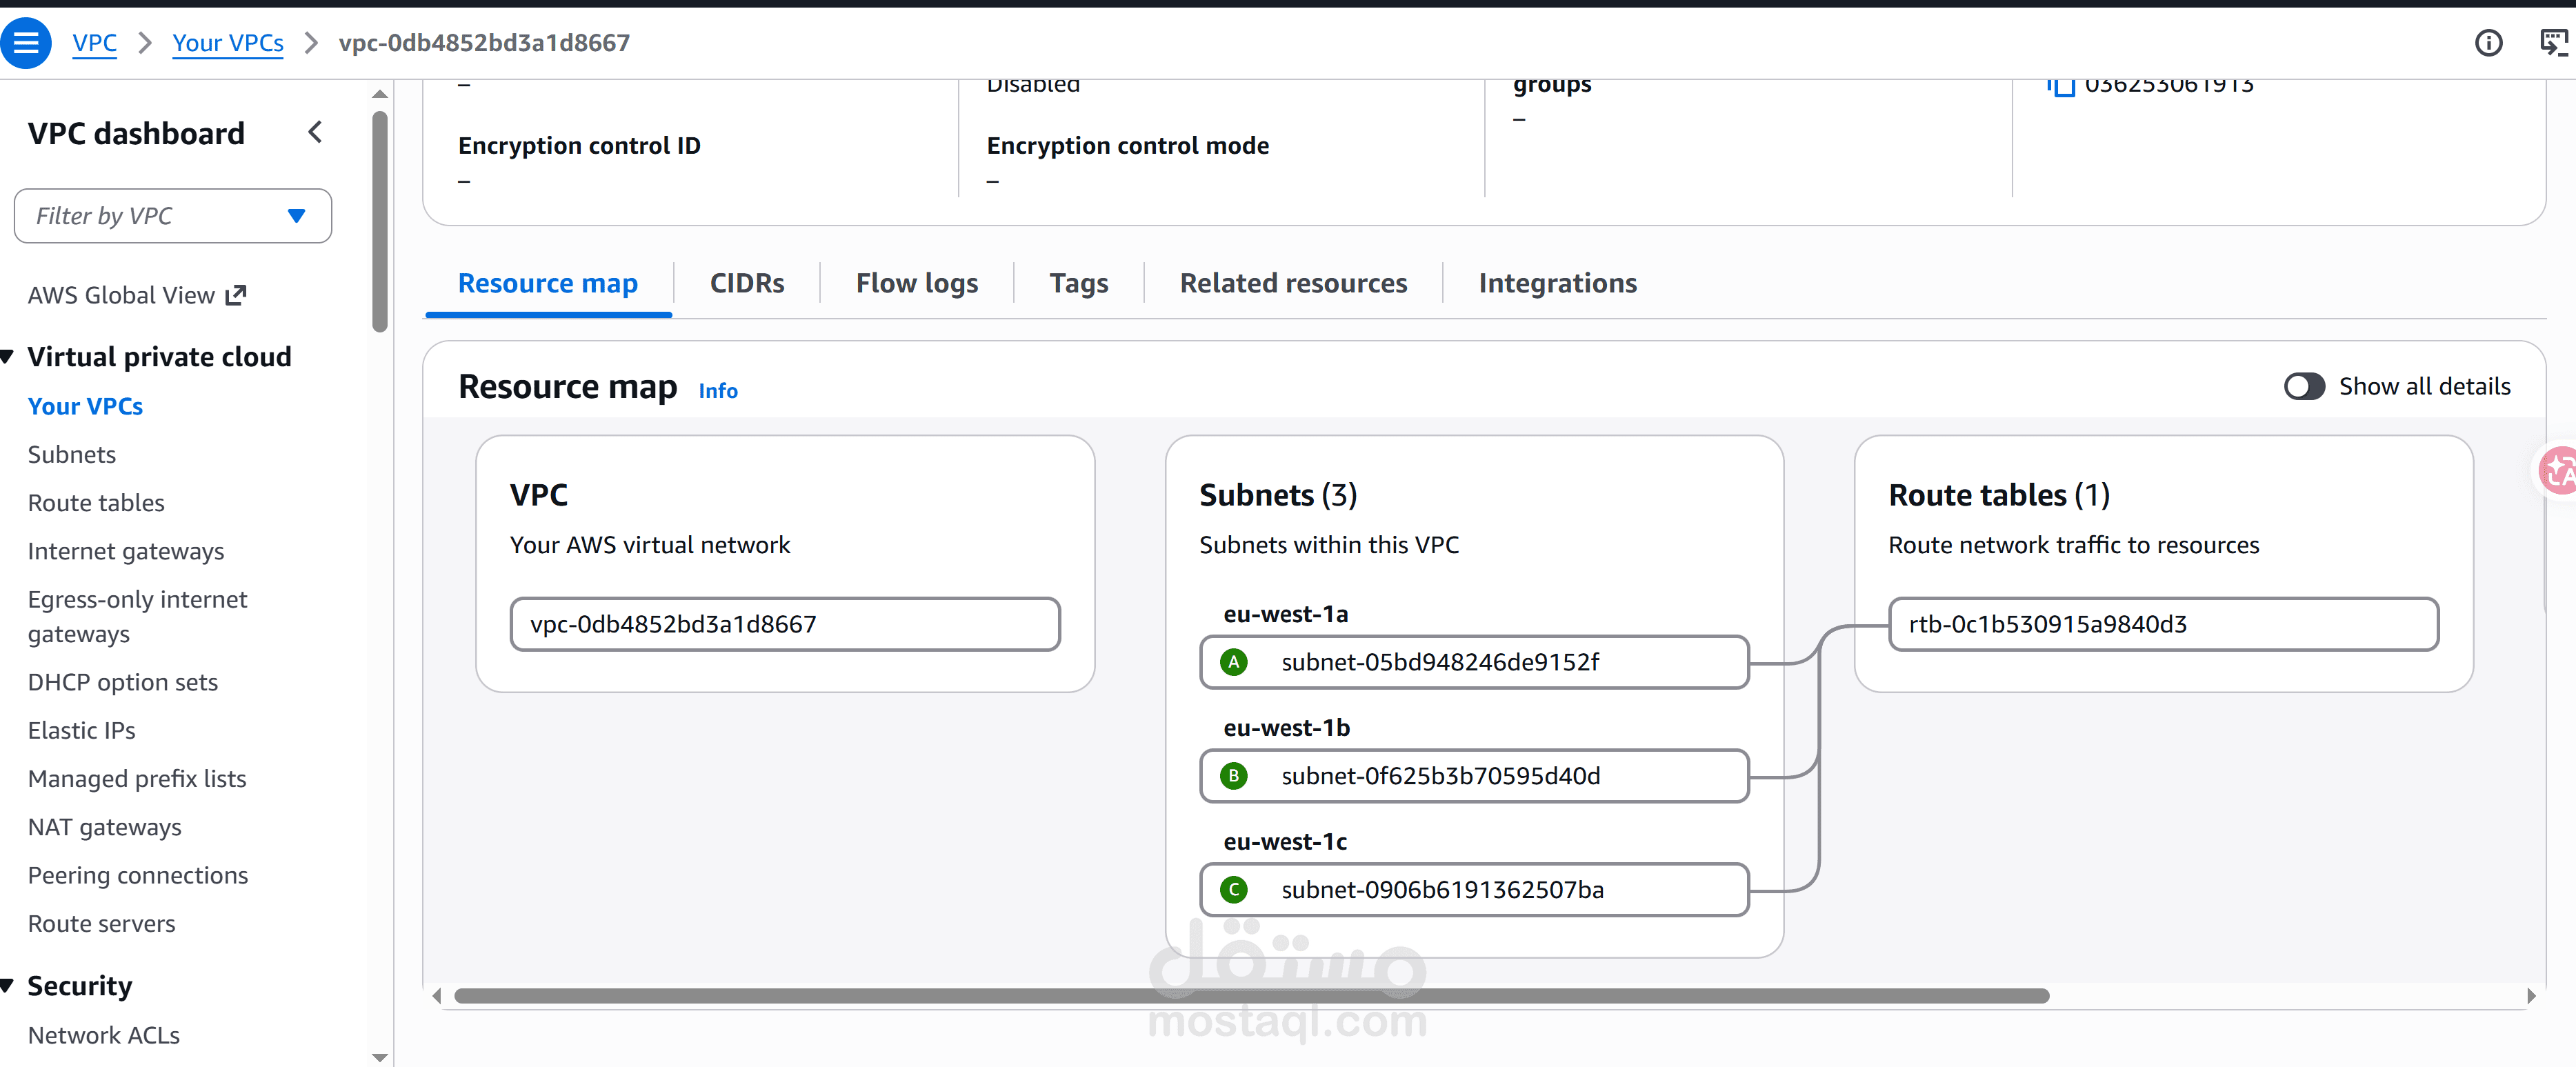
قمت بتصميم وتنفيذ بنية تحتية متكاملة على Amazon Web Services (AWS) باستخدام Terraform كـ Infrastructure as Code، بهدف إنشاء بيئة Cloud قابلة للتوسع وآمنة وقابلة للإدارة من خلال الكود بدلًا من الإعداد اليدوي.
تم بناء VPC تحتوي على Public وPrivate Subnets موزعة على أكثر من Availability Zone، مع إعداد Internet Gateway وNAT Gateway وRoute Tables للتحكم في حركة الشبكة.
تم إنشاء Web Servers باستخدام Amazon EC2 وتشغيلها داخل Auto Scaling Group، مع استخدام Application Load Balancer (ALB) لتوزيع الطلبات القادمة من الإنترنت على الخوادم.
كما تم إعداد Security Groups للتحكم في الوصول إلى الخوادم، بالإضافة إلى IAM Role وS3 Policy لإدارة الصلاحيات والوصول إلى موارد AWS.
اللغة والتقنيات المستخدمة:
Terraform / HCL — Infrastructure as Code
AWS VPC
EC2
Application Load Balancer (ALB)
Auto Scaling Group
S3
IAM
Internet Gateway
NAT Gateway
Security Groups
Route Tables
Linux / Bash
آلية التنفيذ:
تم تعريف موارد البنية التحتية باستخدام Terraform، ثم تنظيم شبكة AWS إلى Public وPrivate Subnets مع إعداد مسارات الاتصال المناسبة. تم وضع الخوادم داخل Private Subnets وتشغيلها من خلال Auto Scaling Group، بينما تم استخدام ALB كنقطة دخول للتطبيق وتوزيع الـ Traffic على الخوادم.
تم كذلك إعداد الوصول إلى الإنترنت للخدمات الموجودة في Private Subnets من خلال NAT Gateway، مع تطبيق سياسات وصول وصلاحيات باستخدام IAM وSecurity Groups.
النتيجة:
تم إنشاء Infrastructure على AWS تتميز بالتنظيم وقابلية التوسع وتحسين عزل الموارد والتحكم في الوصول، مع إمكانية إعادة إنشاء البيئة بالكامل باستخدام Terraform.