اختبار اختراق أنظمة Windows/Linux على منصة TryHackMe
تفاصيل العمل
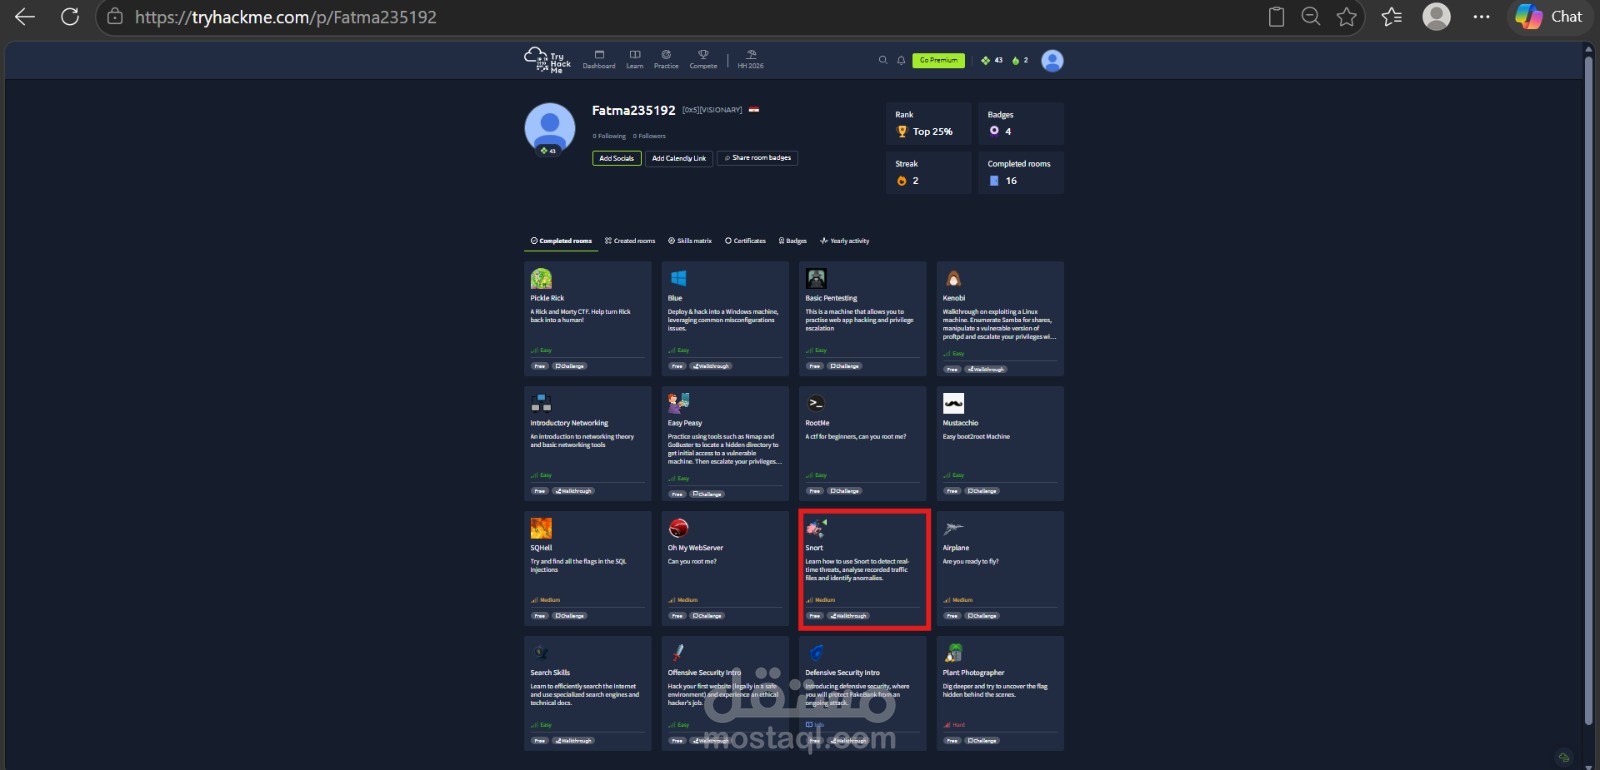
قمت بإجراء اختبارات اختراق عملية على عدة أجهزة افتراضية (Vulnerable Machines) على منصة TryHackMe، من ضمنها: Blue, RootMe, Kenobi, Basic Pentesting، مع التركيز على استغلال ثغرات أنظمة Windows وLinux باستخدام أدوات Nmap وMetasploit.
كما قمت بتحليل واستغلال ثغرات تطبيقات الويب (SQL Injection، تجاوز المصادقة، ثغرات رفع الملفات) من خلال تحديات مثل Oh My Web Server وMustacchio وPlant Photographer، بالإضافة إلى تطوير مهارات OSINT والتحليل الجنائي الرقمي عبر تحديي Airplane وEasy Peasy.