Secure Multi-Site Enterprise Network with FortiGate
تفاصيل العمل
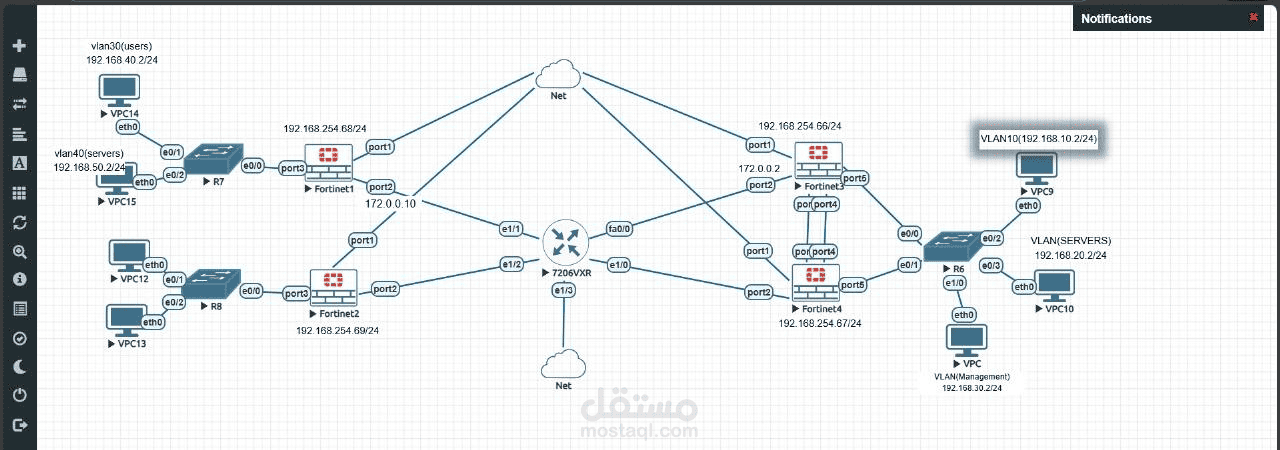
تصميم وتنفيذ شبكة Enterprise متعددة المواقع باستخدام FortiGate وEVE-NG، تشمل Headquarters وفرعين مع ربط آمن عبر Site-to-Site IPsec VPN.
تم تنفيذ المشروع بشكل عملي من الصفر، ويتضمن:
* تصميم Network Topology وتقسيم الشبكة باستخدام VLANs.
* إعداد Inter-VLAN Routing والتحكم في حركة المرور باستخدام Firewall Policies.
* إنشاء IPsec VPN بين الـ HQ والفروع بنظام Hub-and-Spoke.
* إعداد SSL VPN للوصول الآمن للمستخدمين عن بُعد.
* تطبيق Security Profiles تشمل Antivirus وWeb Filtering وIPS وApplication Control.
* إعداد NAT وStatic Routing للوصول إلى الإنترنت وربط الشبكات الداخلية.
* تنفيذ High Availability باستخدام Active-Passive FortiGate HA Cluster واختبار الـ Failover.
* إضافة خصائص أمنية متقدمة مثل DNS Filter وDoS Policies وAutomation Stitches.
تم اختبار الاتصال بين الشبكات، عمل الـ VPN tunnels، سياسات الحماية، وعمليات الـ HA Failover داخل بيئة EVE-NG الافتراضية.