Web Application Security Assessment and Vulnerability Discovery Using Burp Suite
تفاصيل العمل
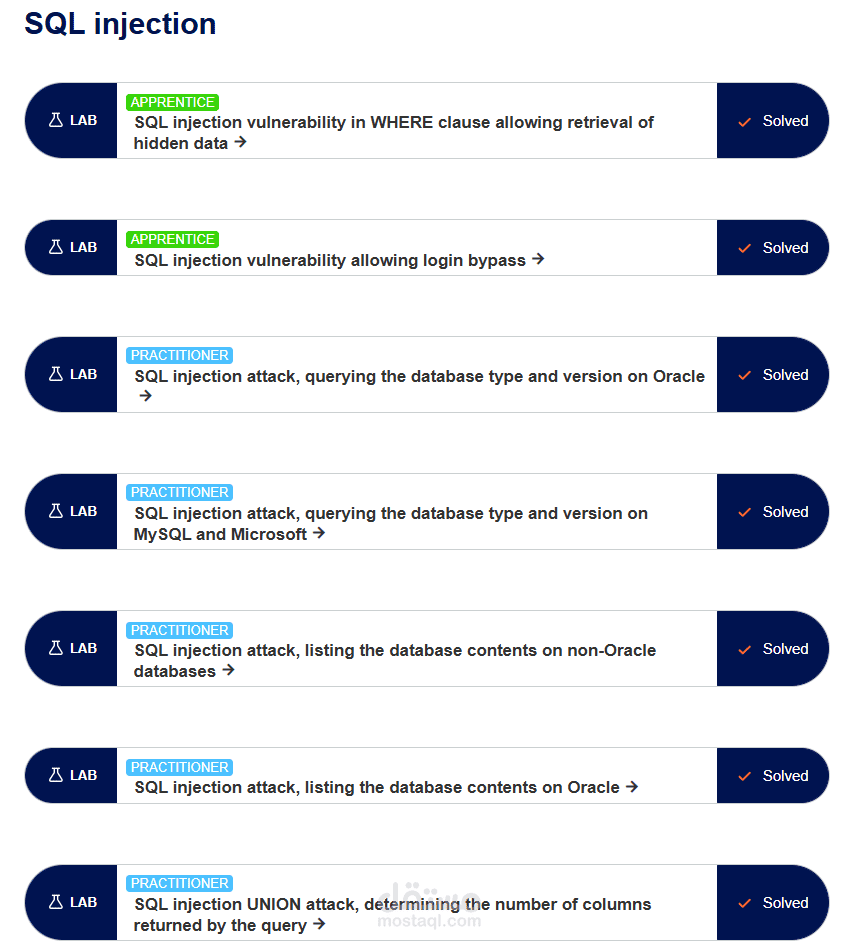
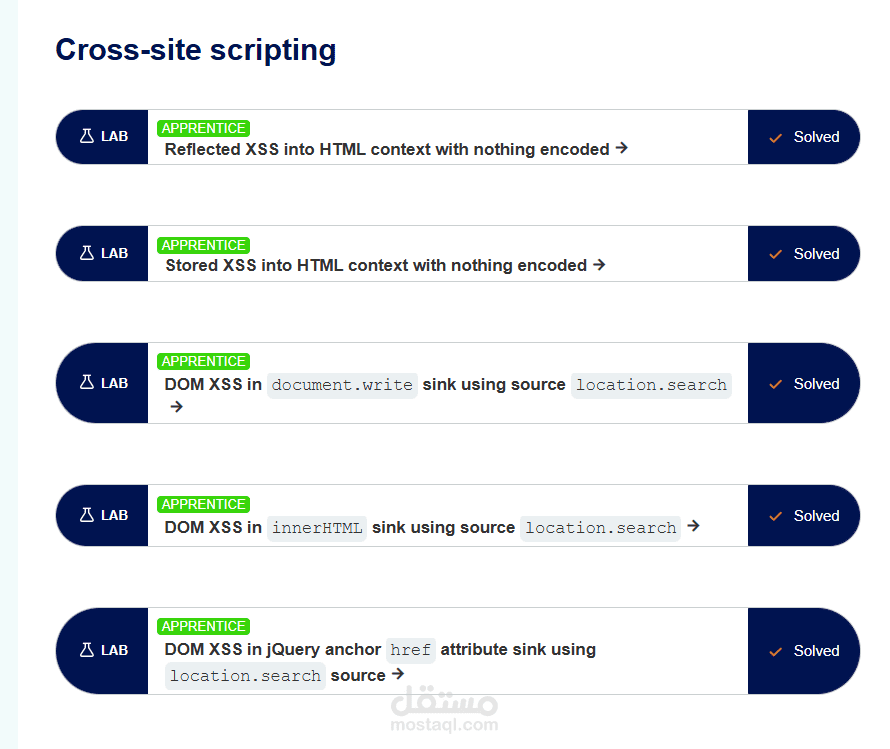
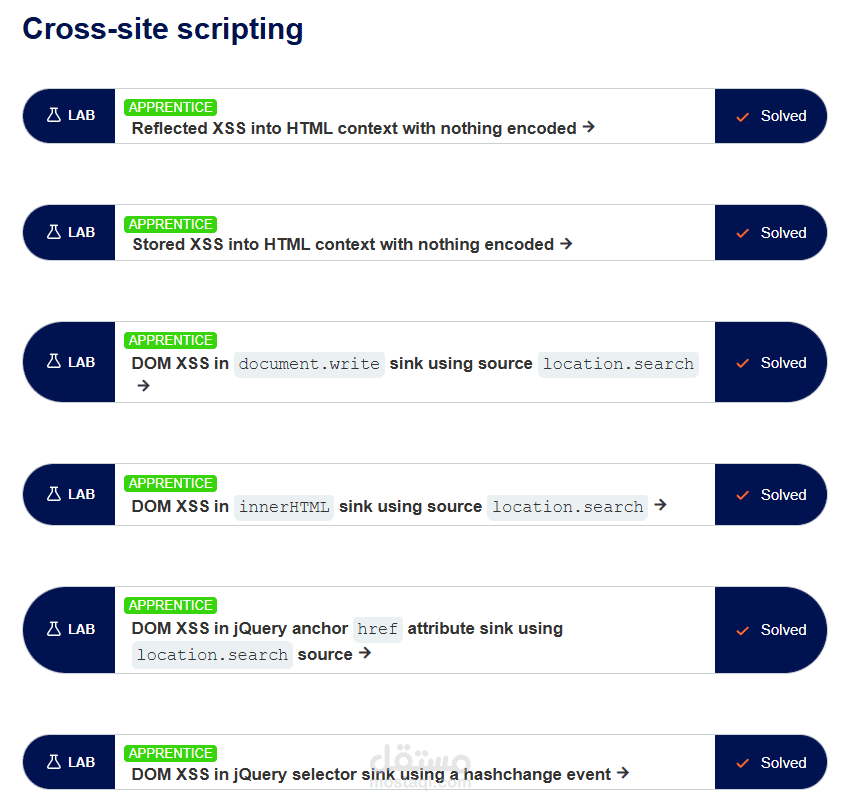
أقدم خدمة فحص أمني أساسي لتطبيقات الويب، تهدف إلى اكتشاف الثغرات الأمنية الشائعة باستخدام أداة Burp Suite. يركز الفحص على تحديد المشكلات الأمنية المنتشرة في تطبيقات الويب مثل ثغرات حقن قواعد البيانات (SQL Injection)، والبرمجة النصية عبر المواقع (Cross-Site Scripting - XSS)، بالإضافة إلى ثغرات اجتياز المسارات (Path Traversal) وغيرها من المشكلات الأمنية الشائعة.
يشمل نطاق العمل فحص صفحة ويب واحدة أو نقطة نهاية (Endpoint) واحدة بحثًا عن مشكلة أمنية محددة. وبعد الانتهاء من الفحص، يتم تقديم تحليل واضح للمشكلة الأمنية المكتشفة، مع تحديد نوع الثغرة وشرح مبسط لسبب حدوثها، إلى جانب توصيات أساسية عملية للمساعدة في معالجة المشكلة أو الحد من تأثيرها.
في النهاية، يحصل العميل على ملخص مختصر وواضح يوضح الثغرة الأمنية التي تم اكتشافها، وتأثيرها المحتمل على التطبيق، بالإضافة إلى الخطوات الأساسية الموصى بها لمعالجتها أو التخفيف من خطورتها.