Enterprise Multi-Node Security Architecture & Fortinet Security Fabric Deployment
تفاصيل العمل
1. المعمارية المادية والمنطقية (Topology & Core Components)
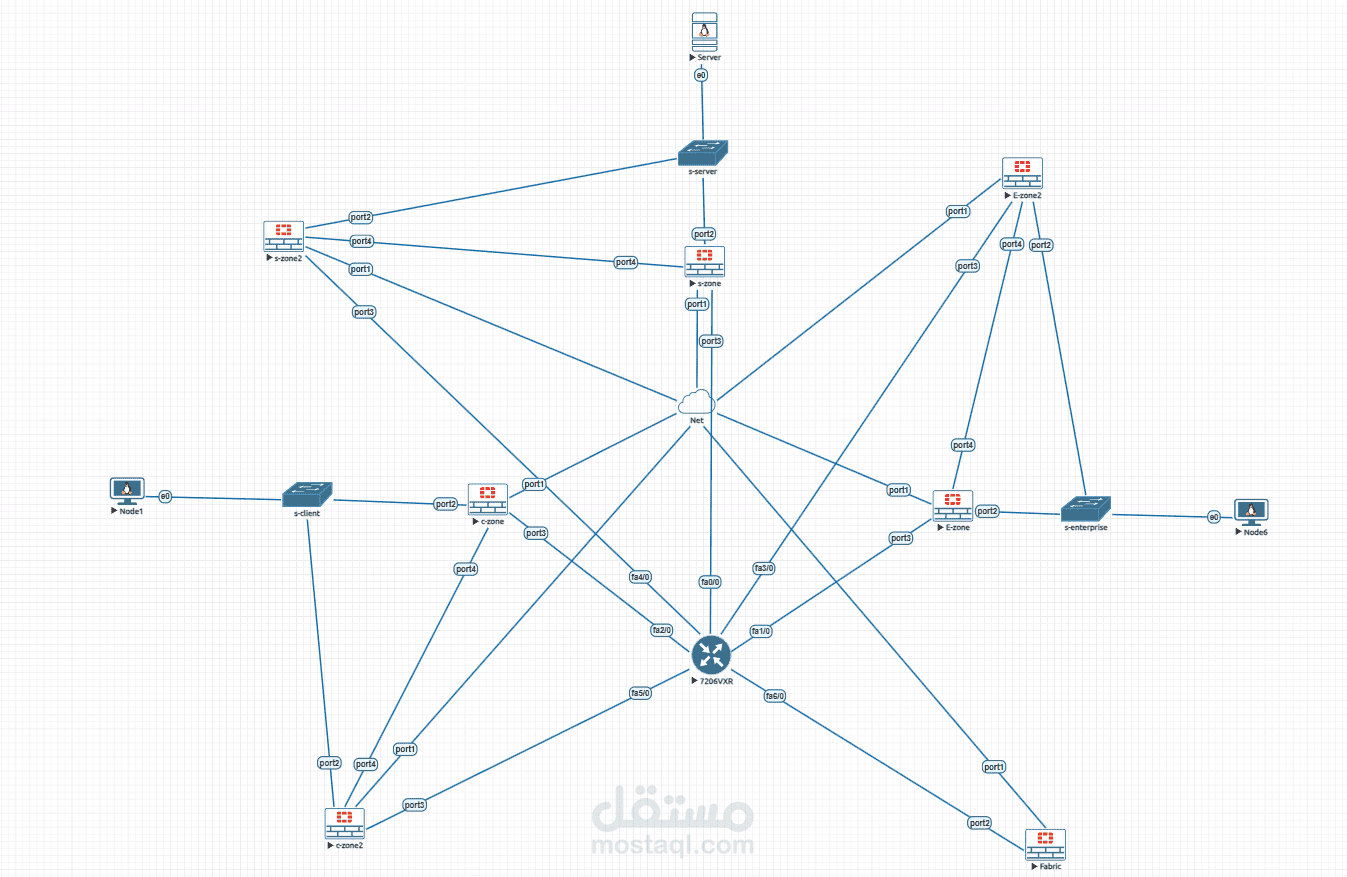
أجهزة الجدران النارية (7x FortiGate NGFW - FortiOS 7.0):
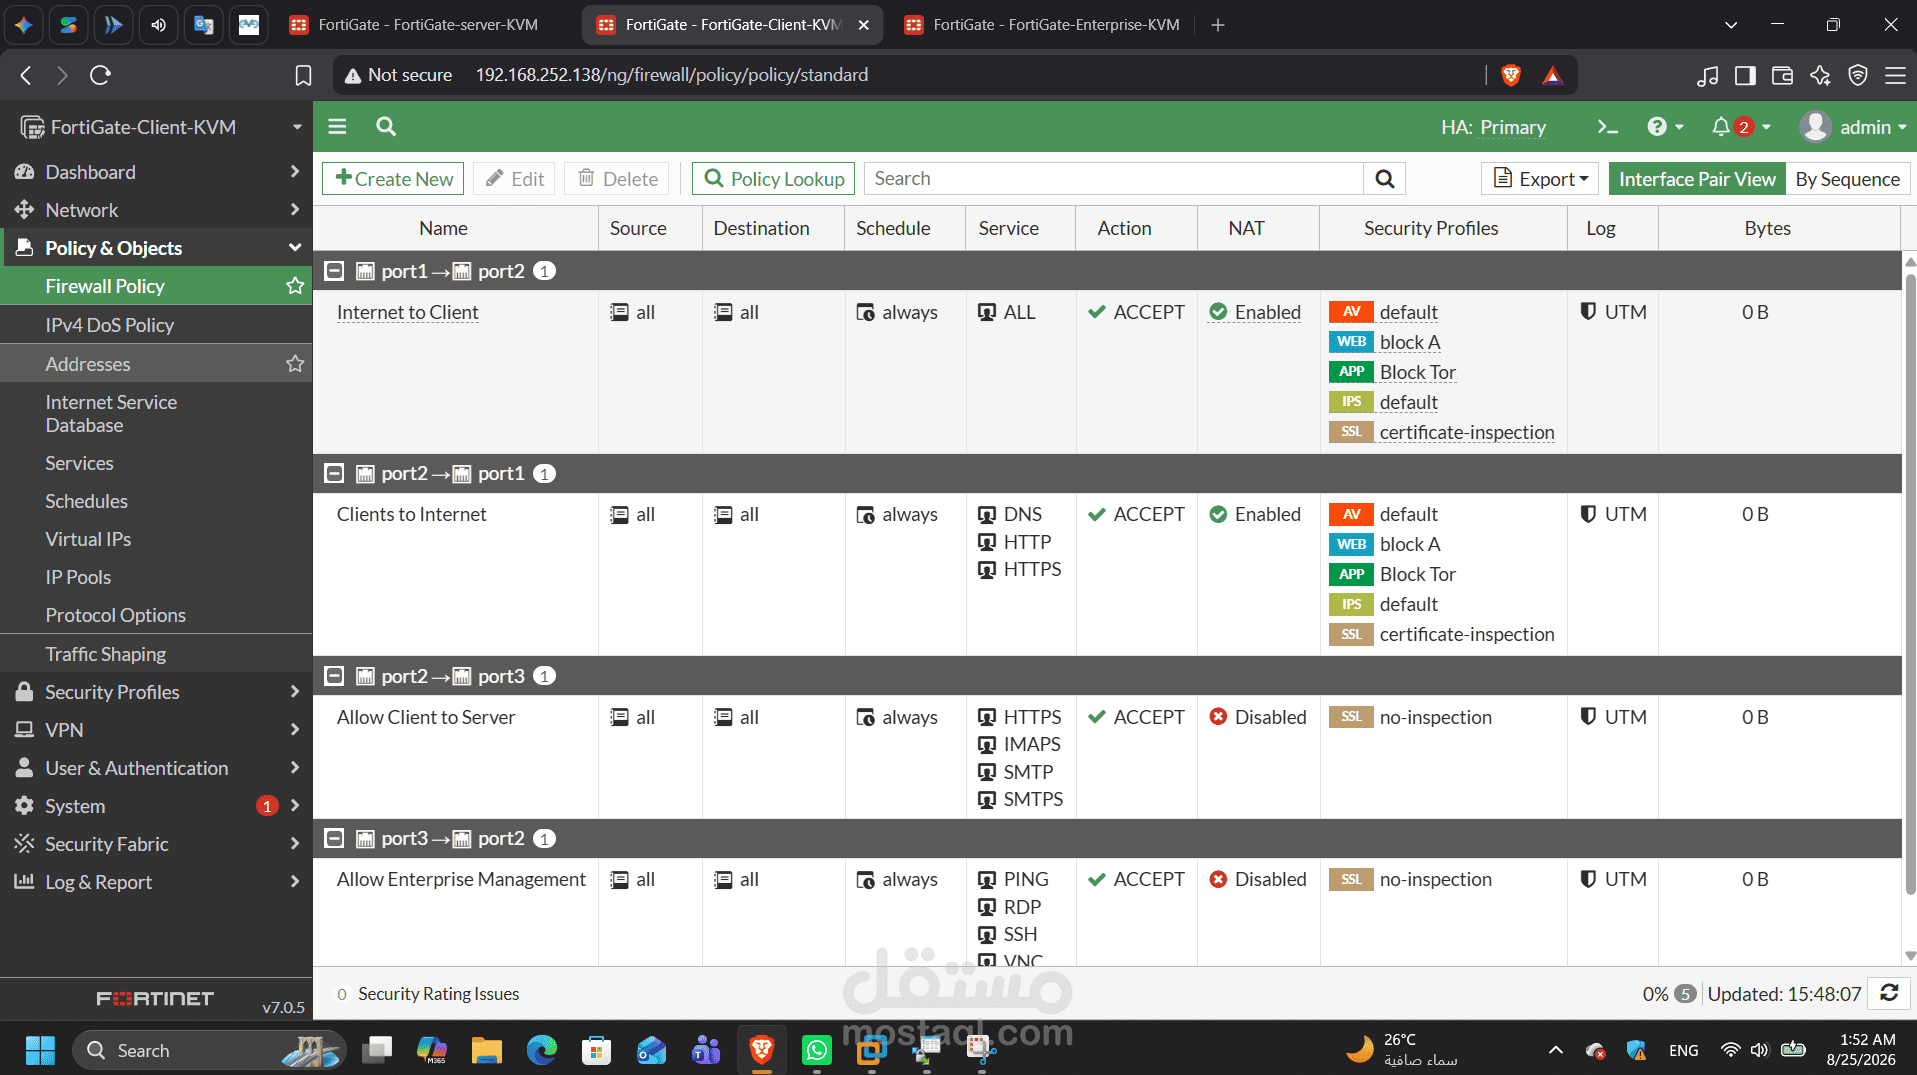
منطقة العملاء (Client Zone): تتكون من جداري حماية (c-zone و c-zone2) متصلين بسويتش s-client ومحطة العمل Node1.
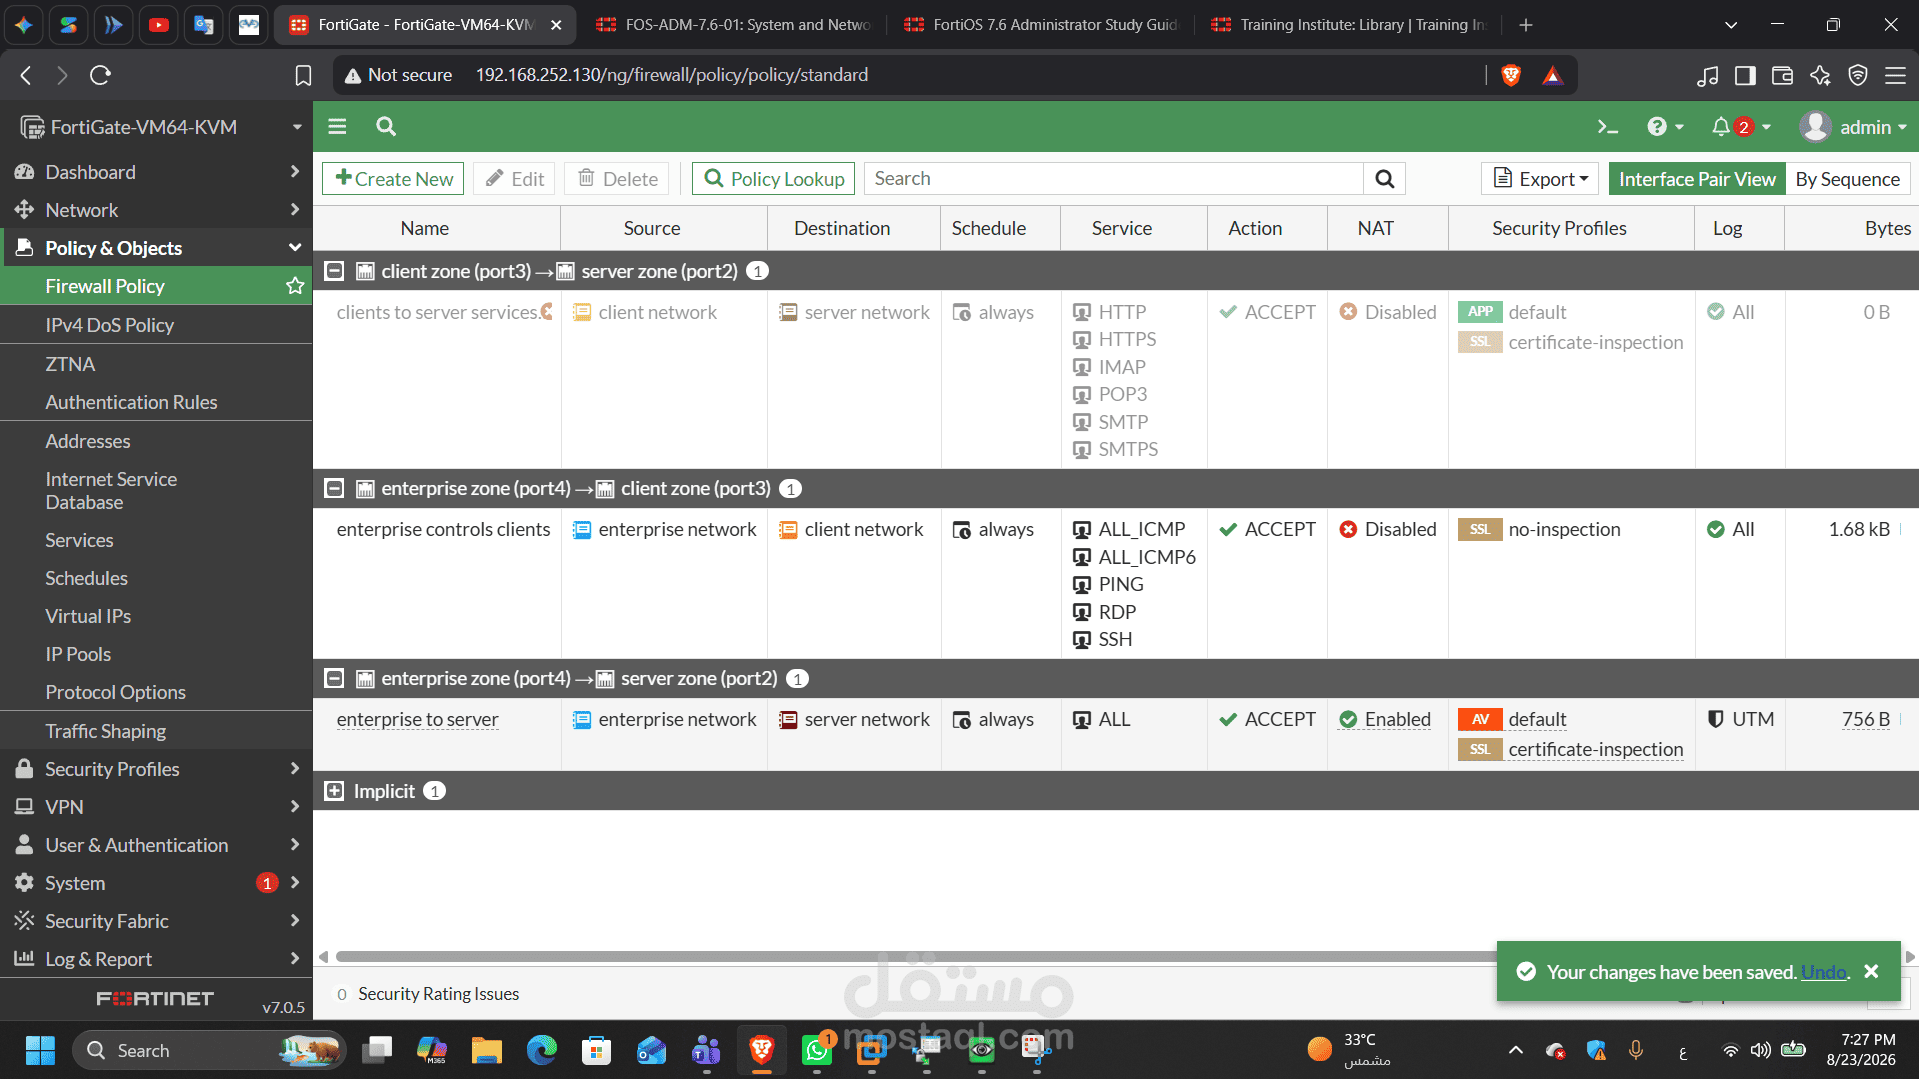
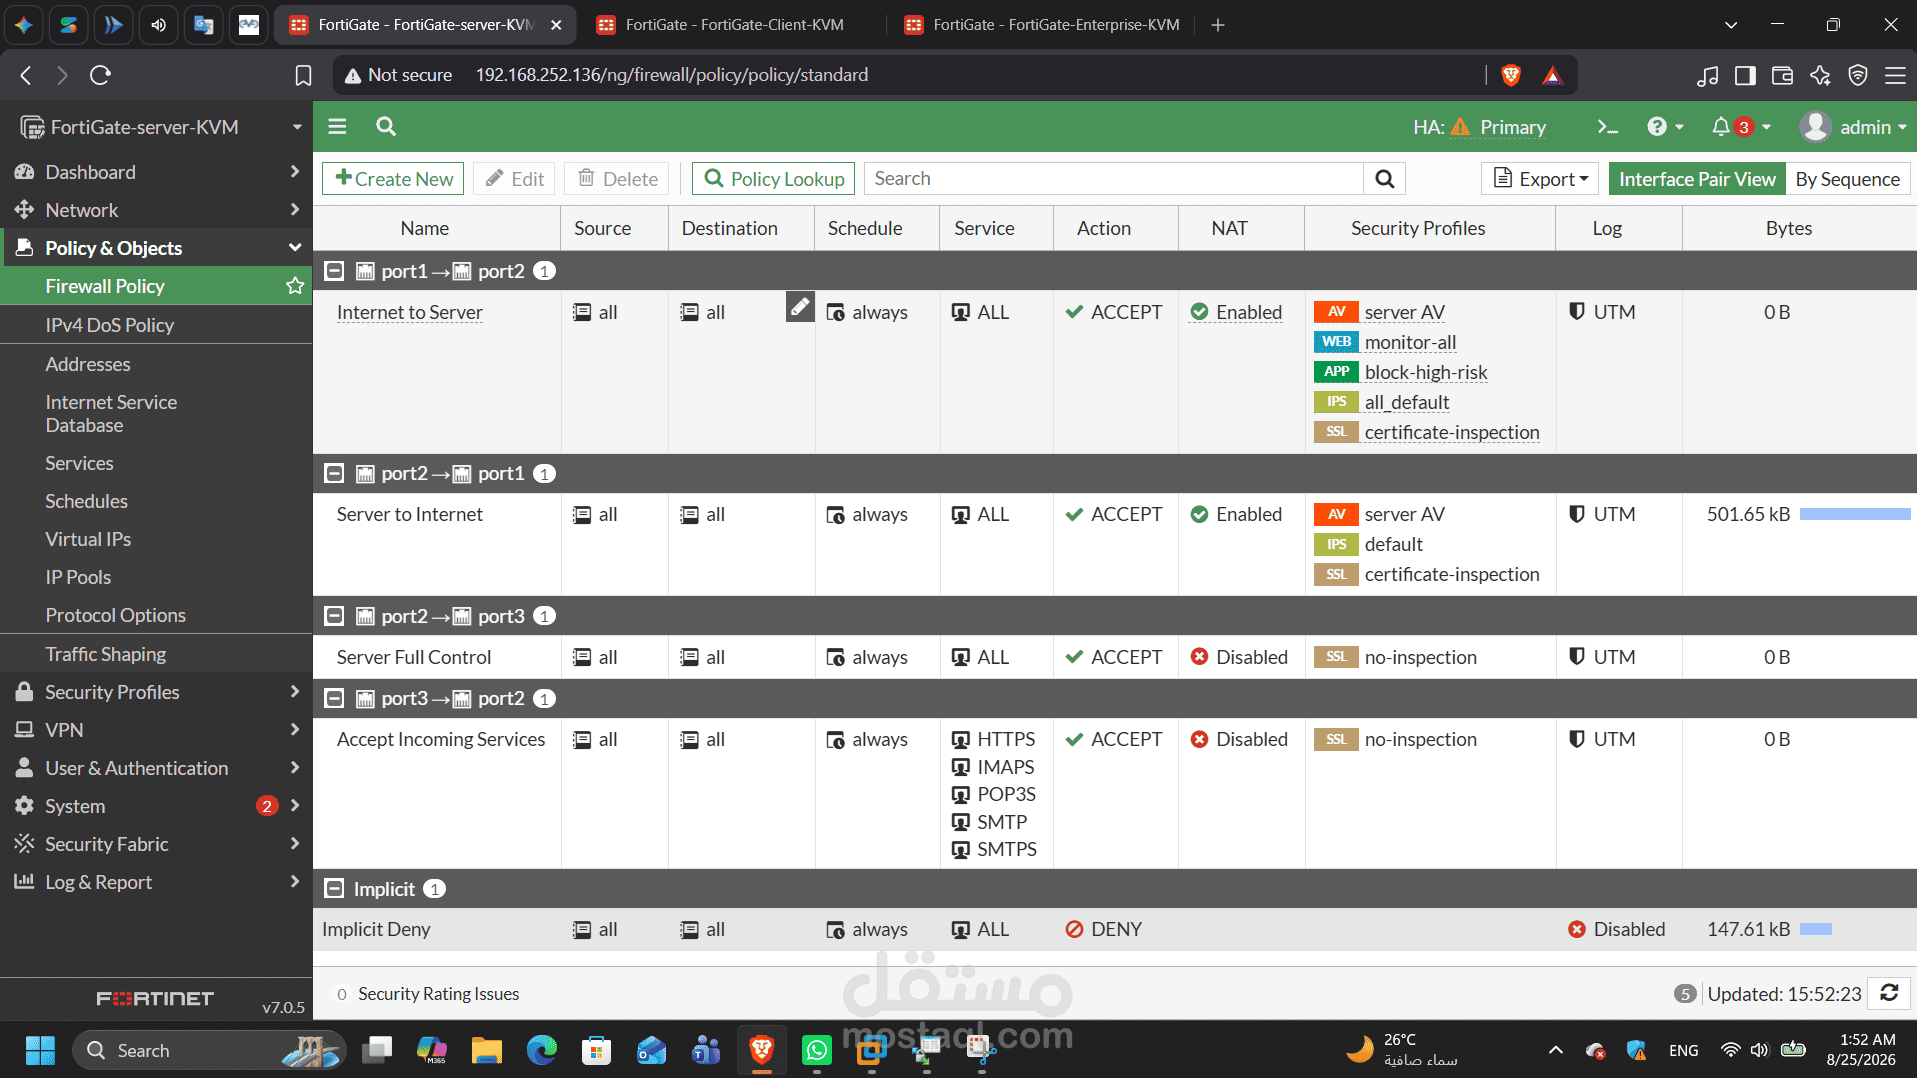
منطقة الخوادم (Server Zone): تتكون من جداري حماية (s-zone و s-zone2) متصلين بسويتش s-server وخادم الخدمات الحساسة Server.
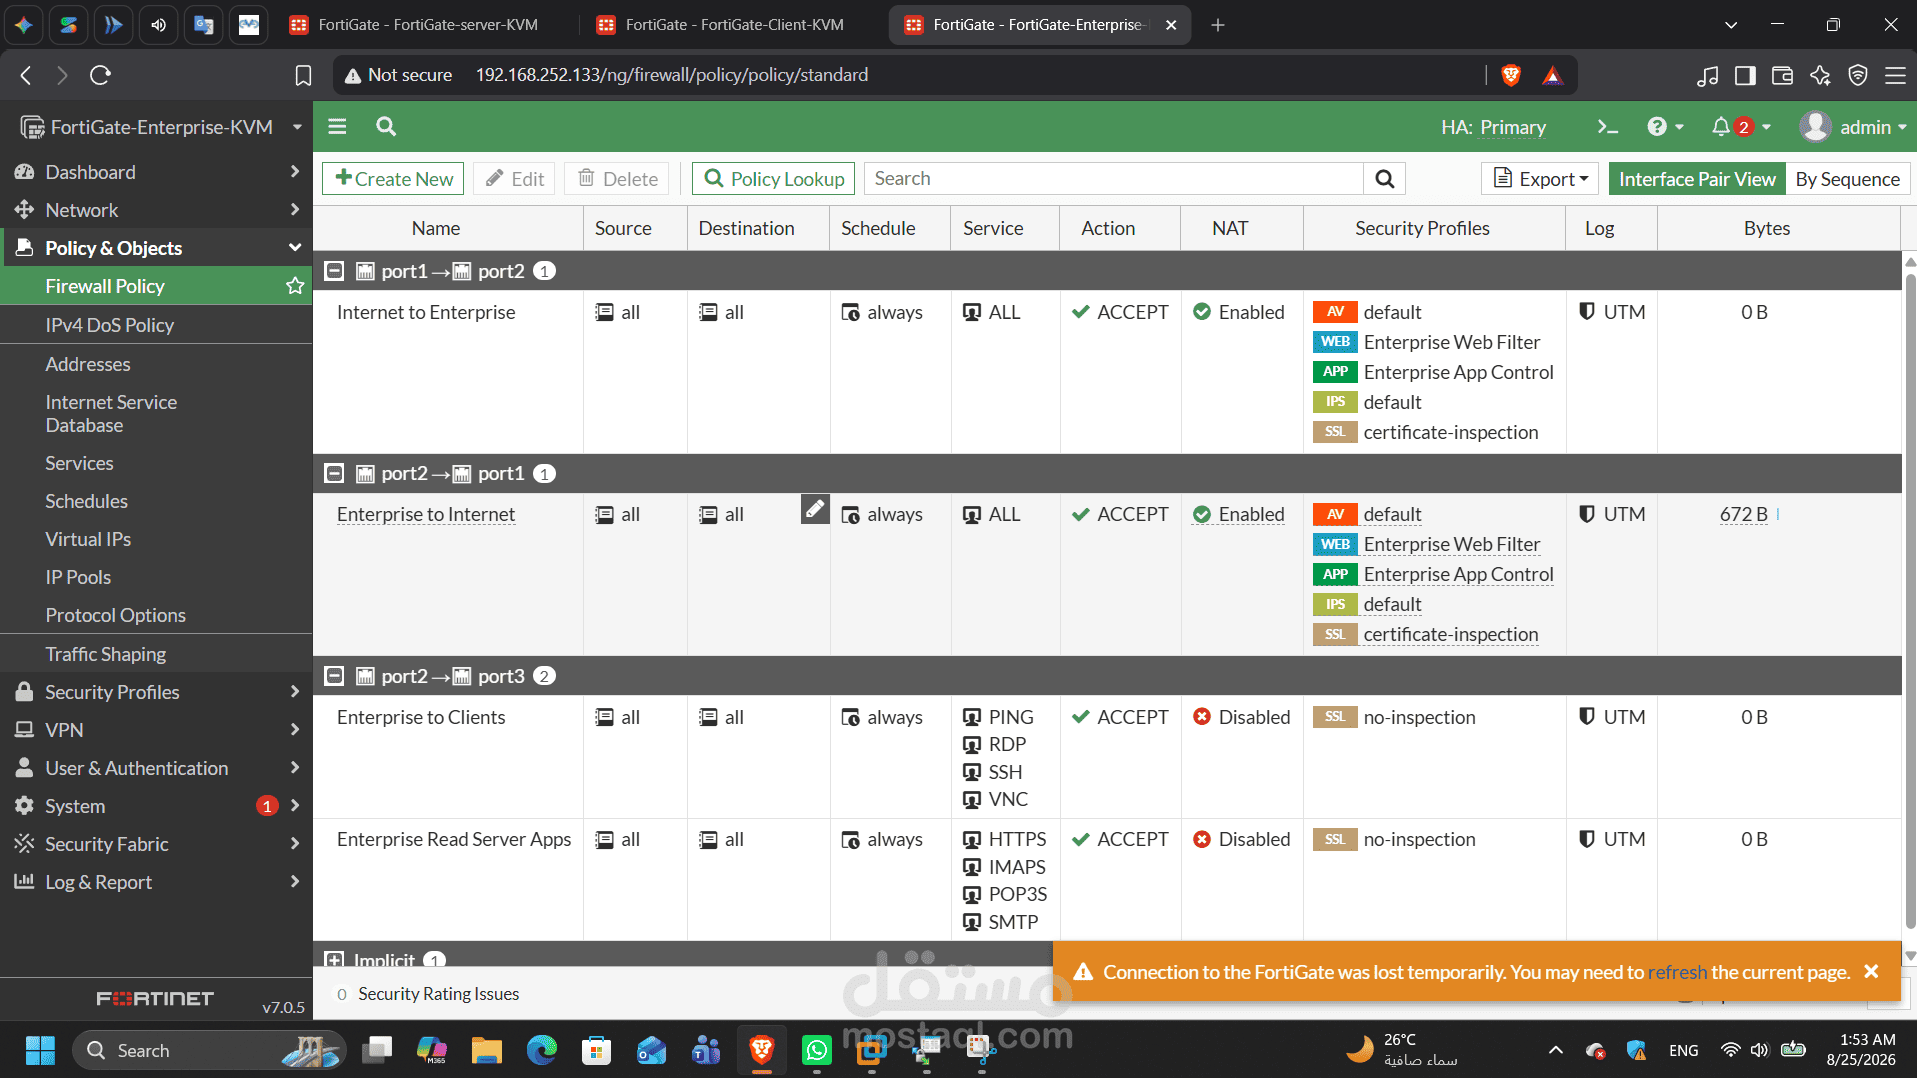
منطقة المؤسسة والفروع (Enterprise Zone): تتكون من جداري حماية (E-zone و E-zone2) متصلين بسويتش s-enterprise ومحطة العمل المؤسسية Node6.
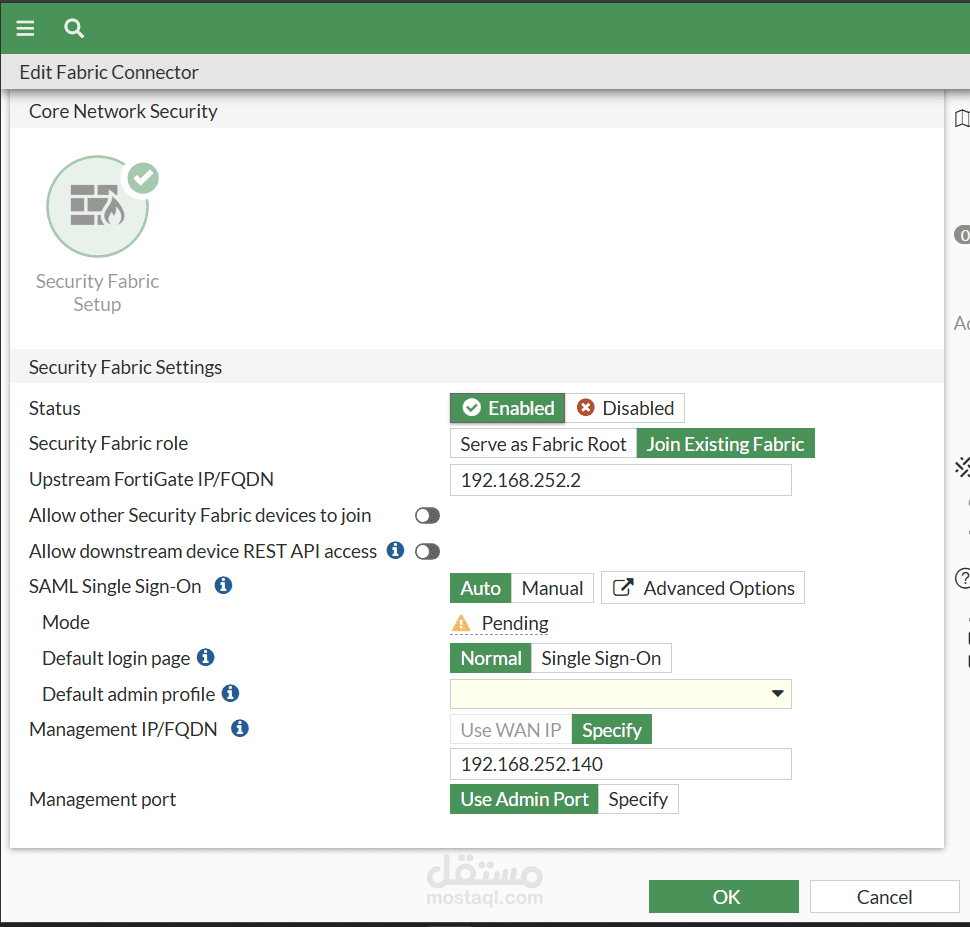
جهاز الـ Fabric الرئيسي (Fabric): جدار حماية مخصص ليعمل كـ Root FortiGate لإدارة وربط نسيج الأمان المشترك عبر الشبكة.
الراوتر المركزي للتوجيه (Core Transit Router - Cisco 7206VXR):
راوتر مركزي يربط جميع المناطق عبر واجهات FastEthernet متعددة (fa0/0 حتى fa5/0)، وظيفته إدارة حركة المرور العابرة (Transit Routing) وتوجيه البيانات بين مختلف مناطق الفايروول والشبكات الفرعية.
شبكة الإدارة والربط (Net Cloud):
سحابة مركزية تؤمن شبكة إدارة خارجية (Out-of-Band Management) لتوفير الوصول المباشر لواجهات الإدارة لجميع الأجهزة دون التأثير على حركة البيانات الإنتاجية.
2. التكوينات التقنية والمهام المنفذة عملياً (Implemented Configurations)
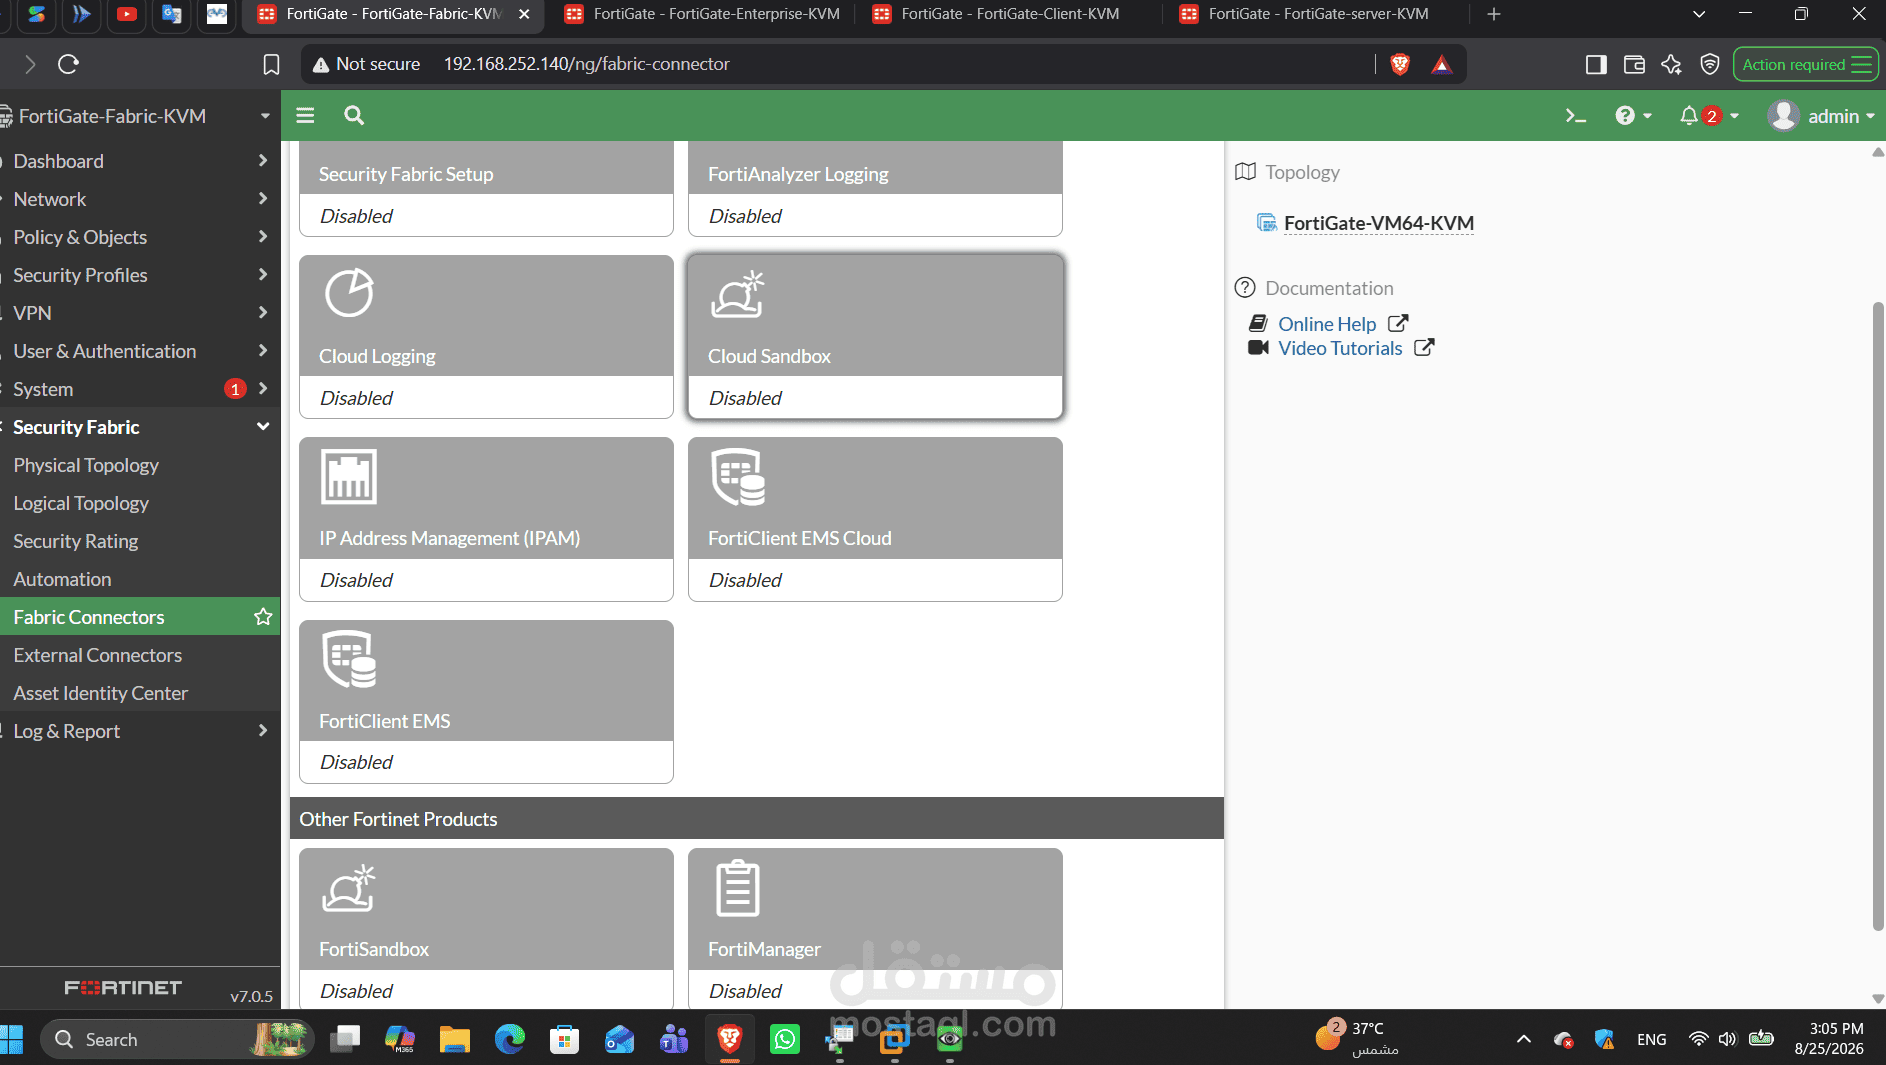
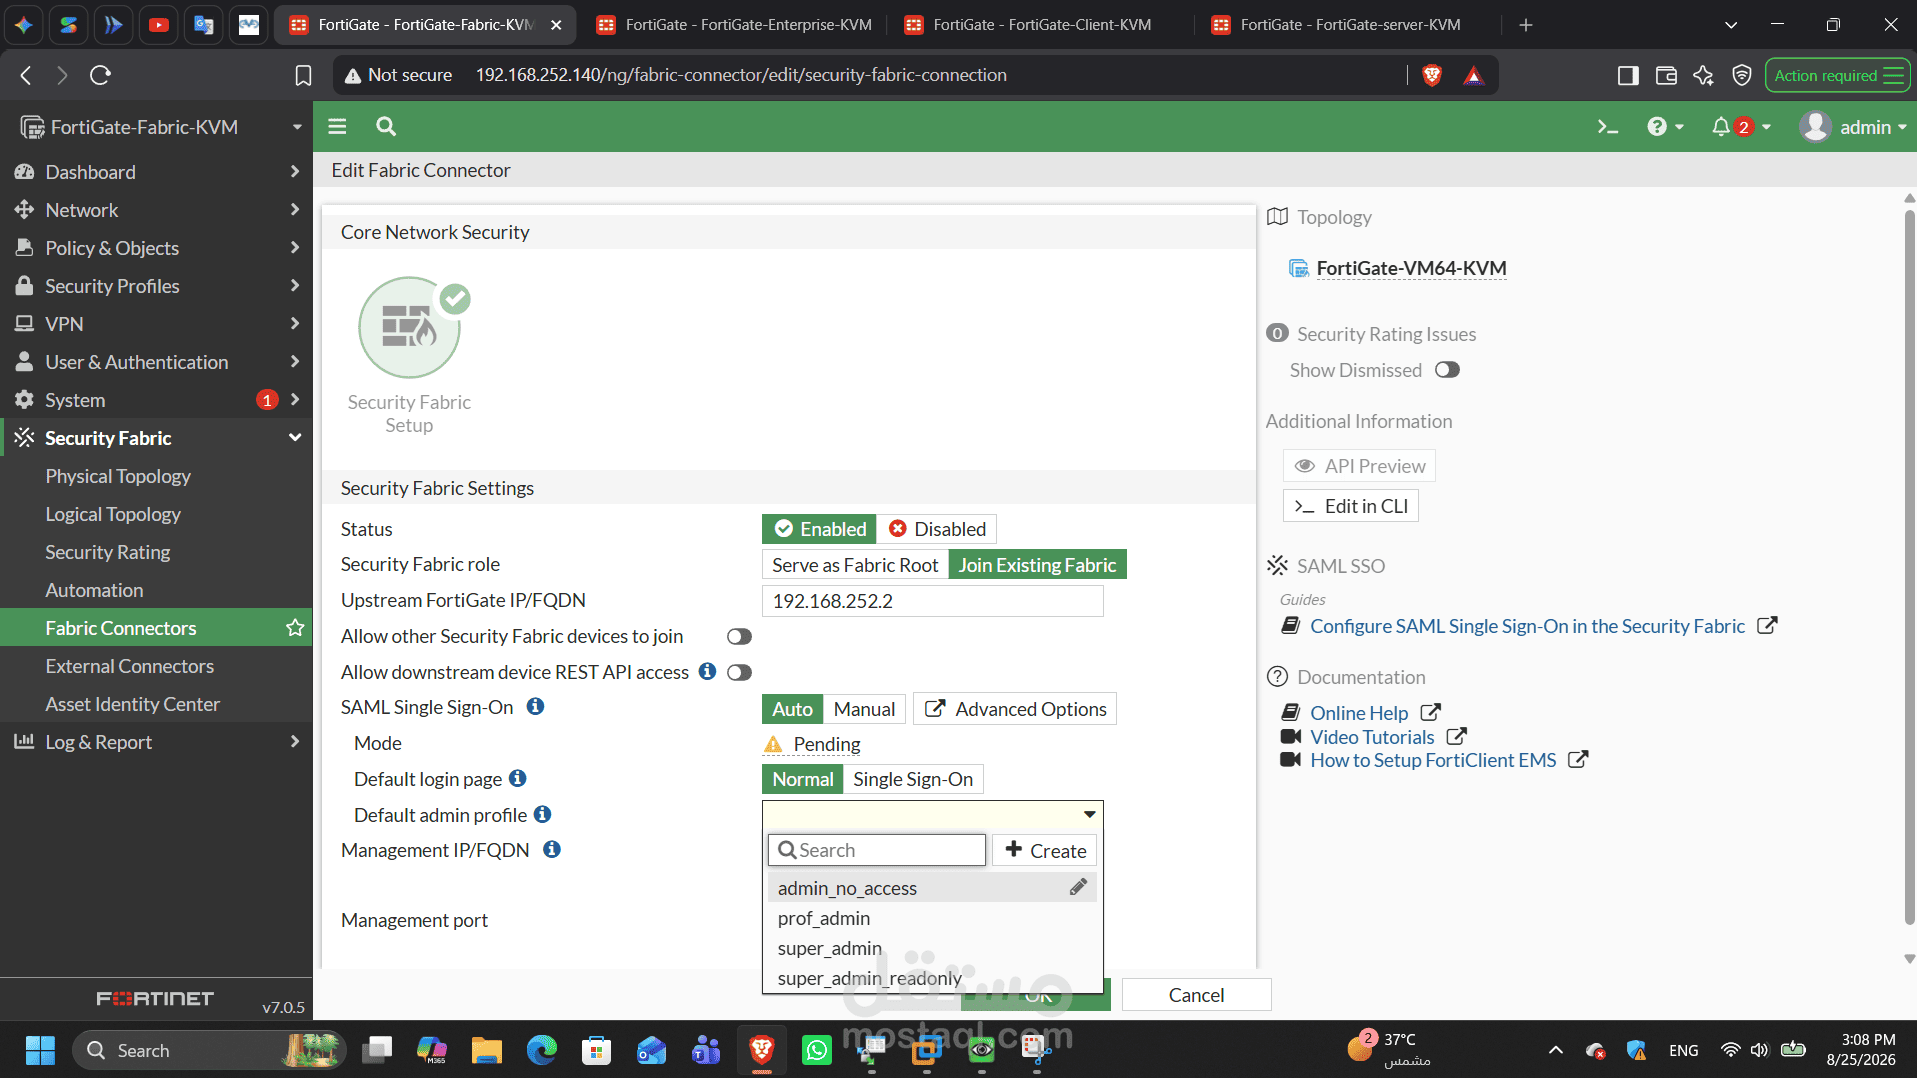
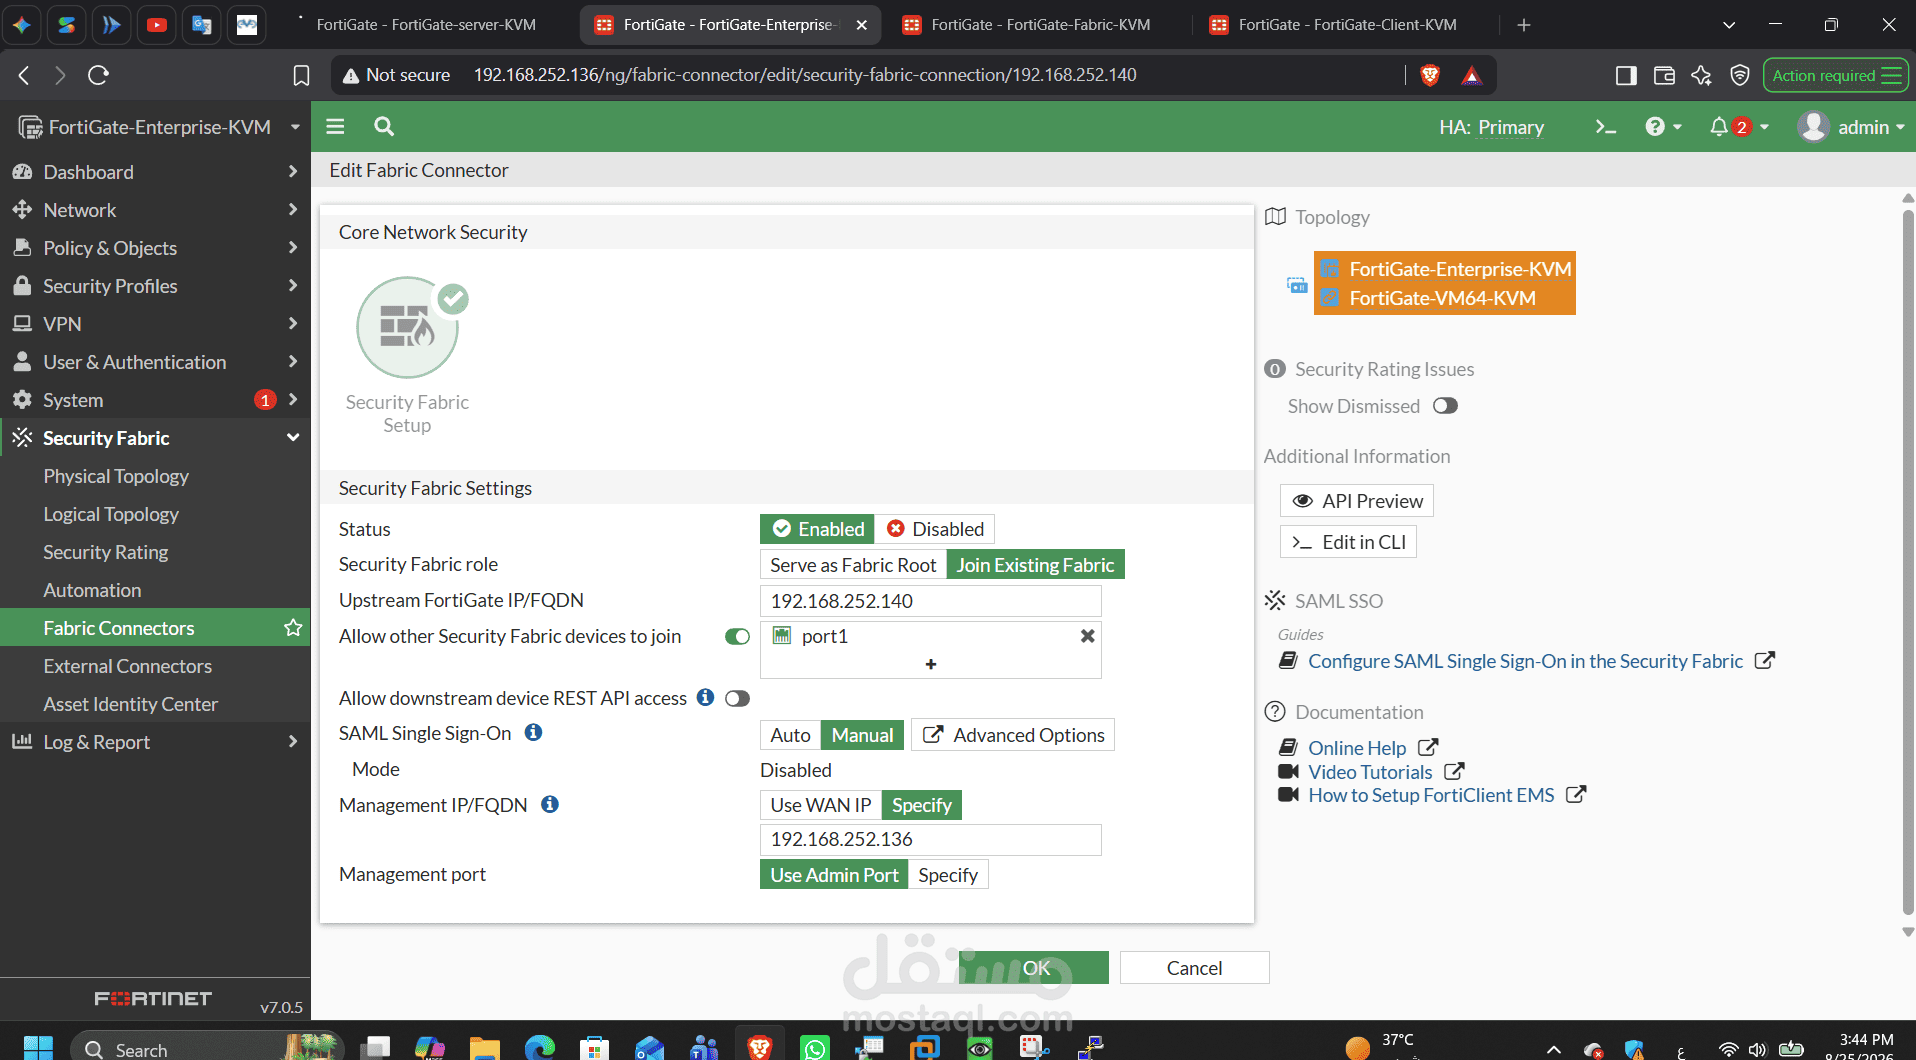
تفعيل وتكامل نسيج الأمان (Fortinet Security Fabric - CSF):
ربط أجهزة الـ FortiGate التابعة (Downstream Firewalls) بالجهاز الرئيسي (Root Fabric).
تفعيل تبادل القياسات عن بُعد (Telemetry) لمراقبة الأصول ورسم خريطة الشبكة التفاعلية وتوحيد الرؤية الأمنية على مستوى الشبكة بالكامل.
تصميم التكرارية والجاهزية العالية (High Availability - HA):
إعداد روابط الـ Heartbeat بين أزواج الفايروول في كل منطقة (عبر منافذ مخصصة مثل port4) لضمان استمرارية الأعمال ومنع حدوث أي نقطة فشل مفردة (Single Point of Failure).
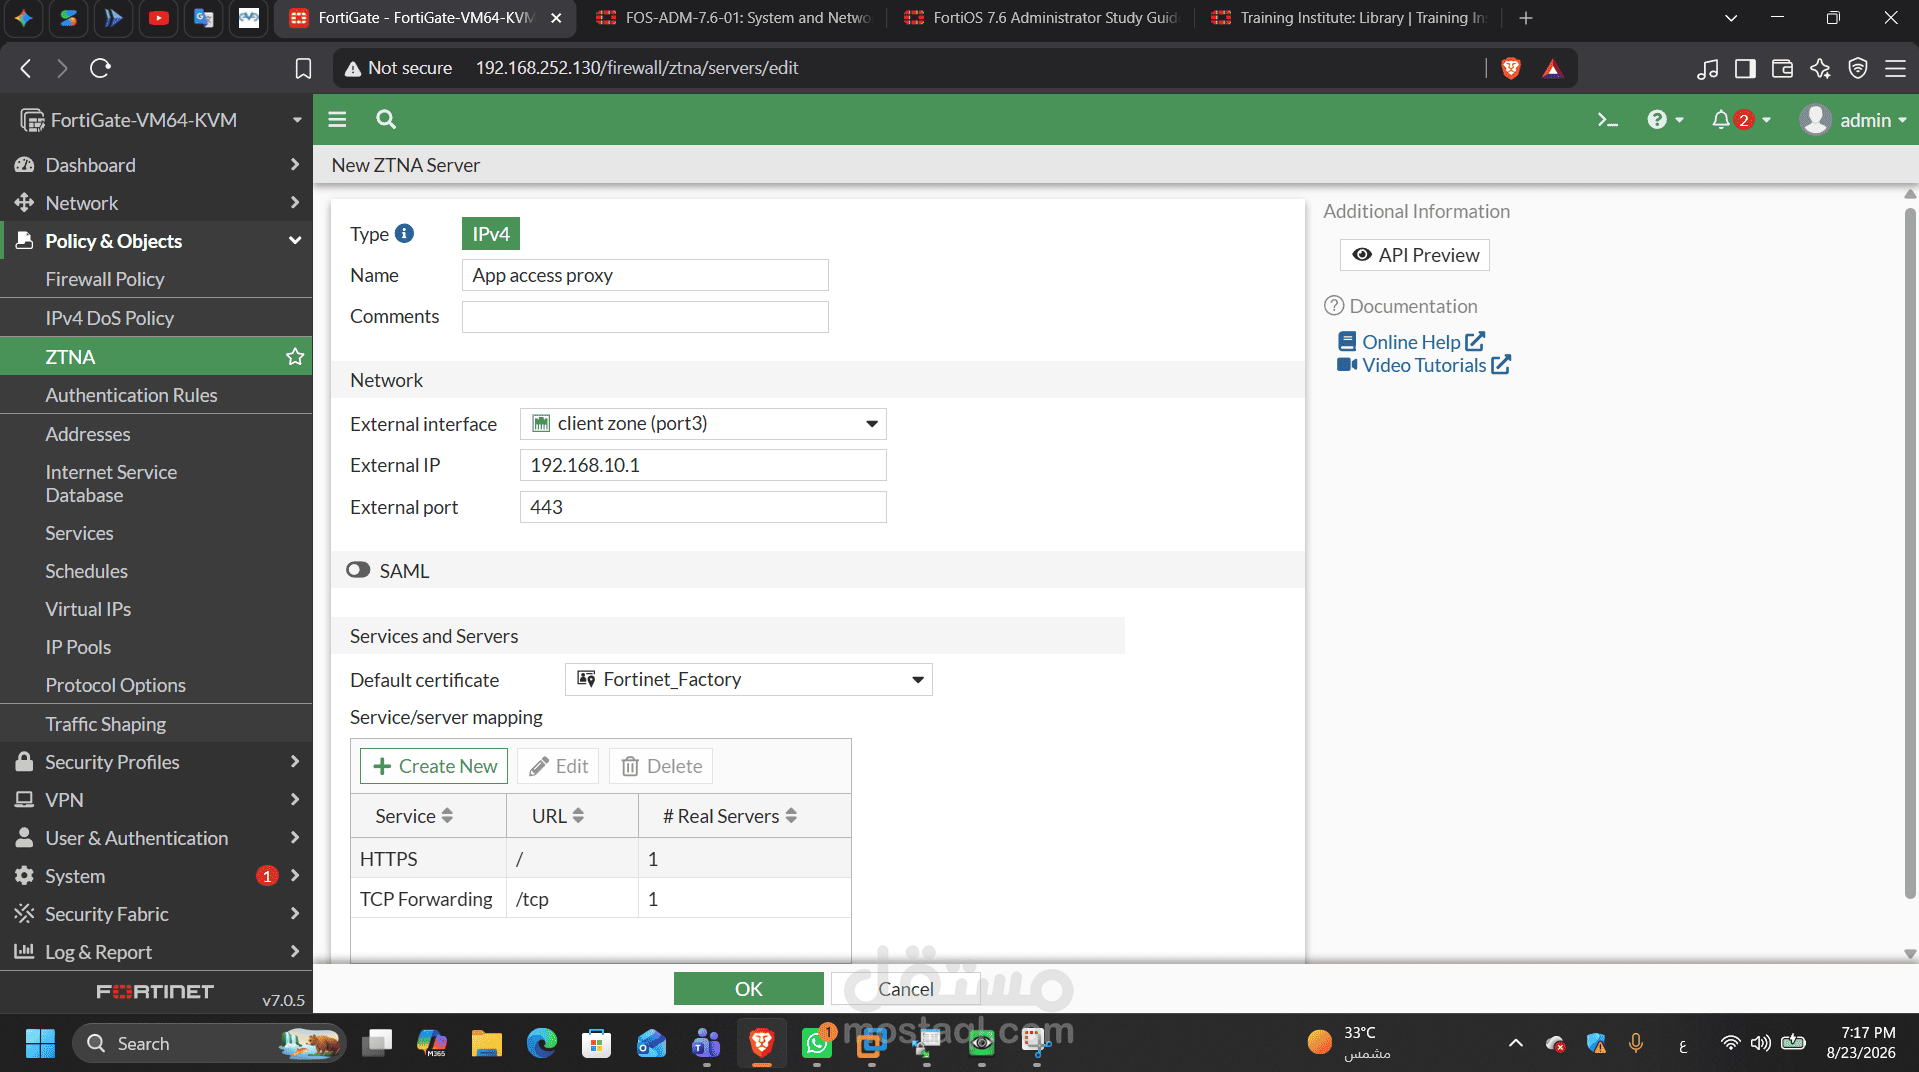
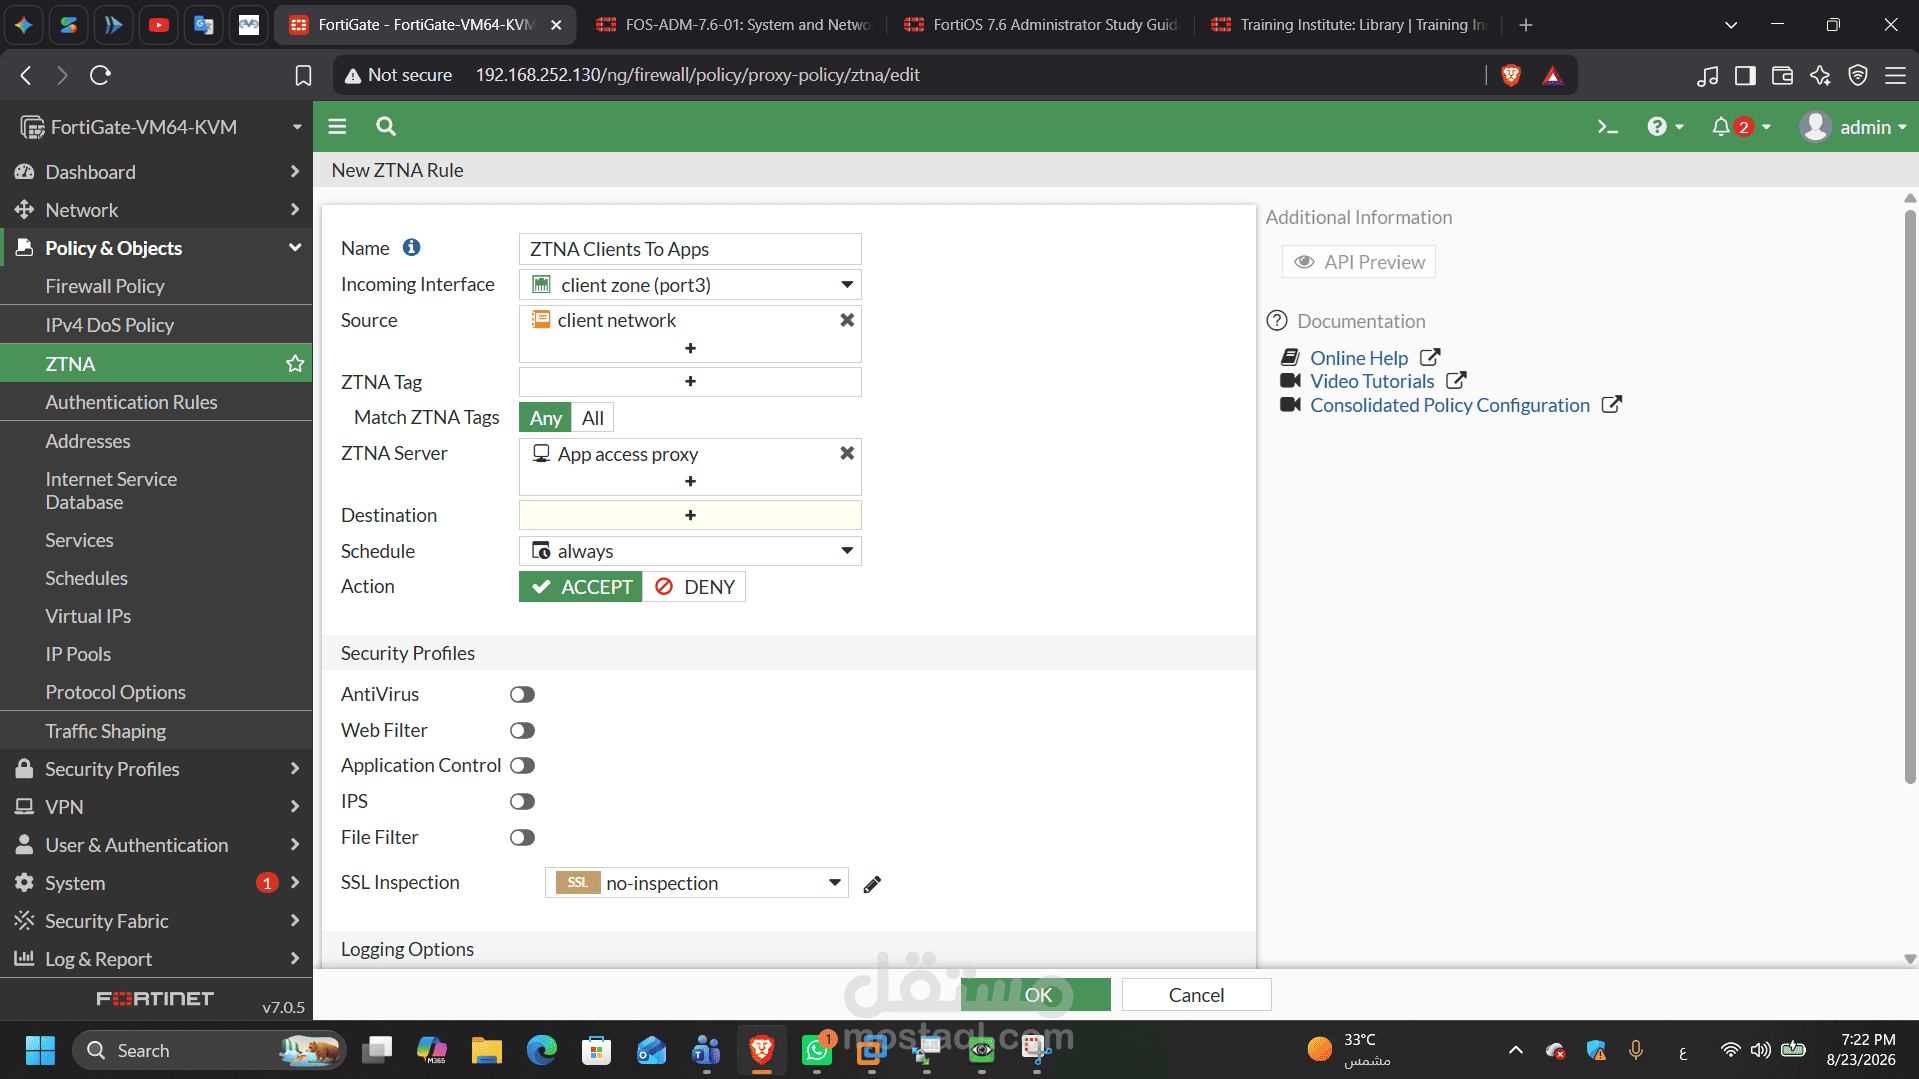
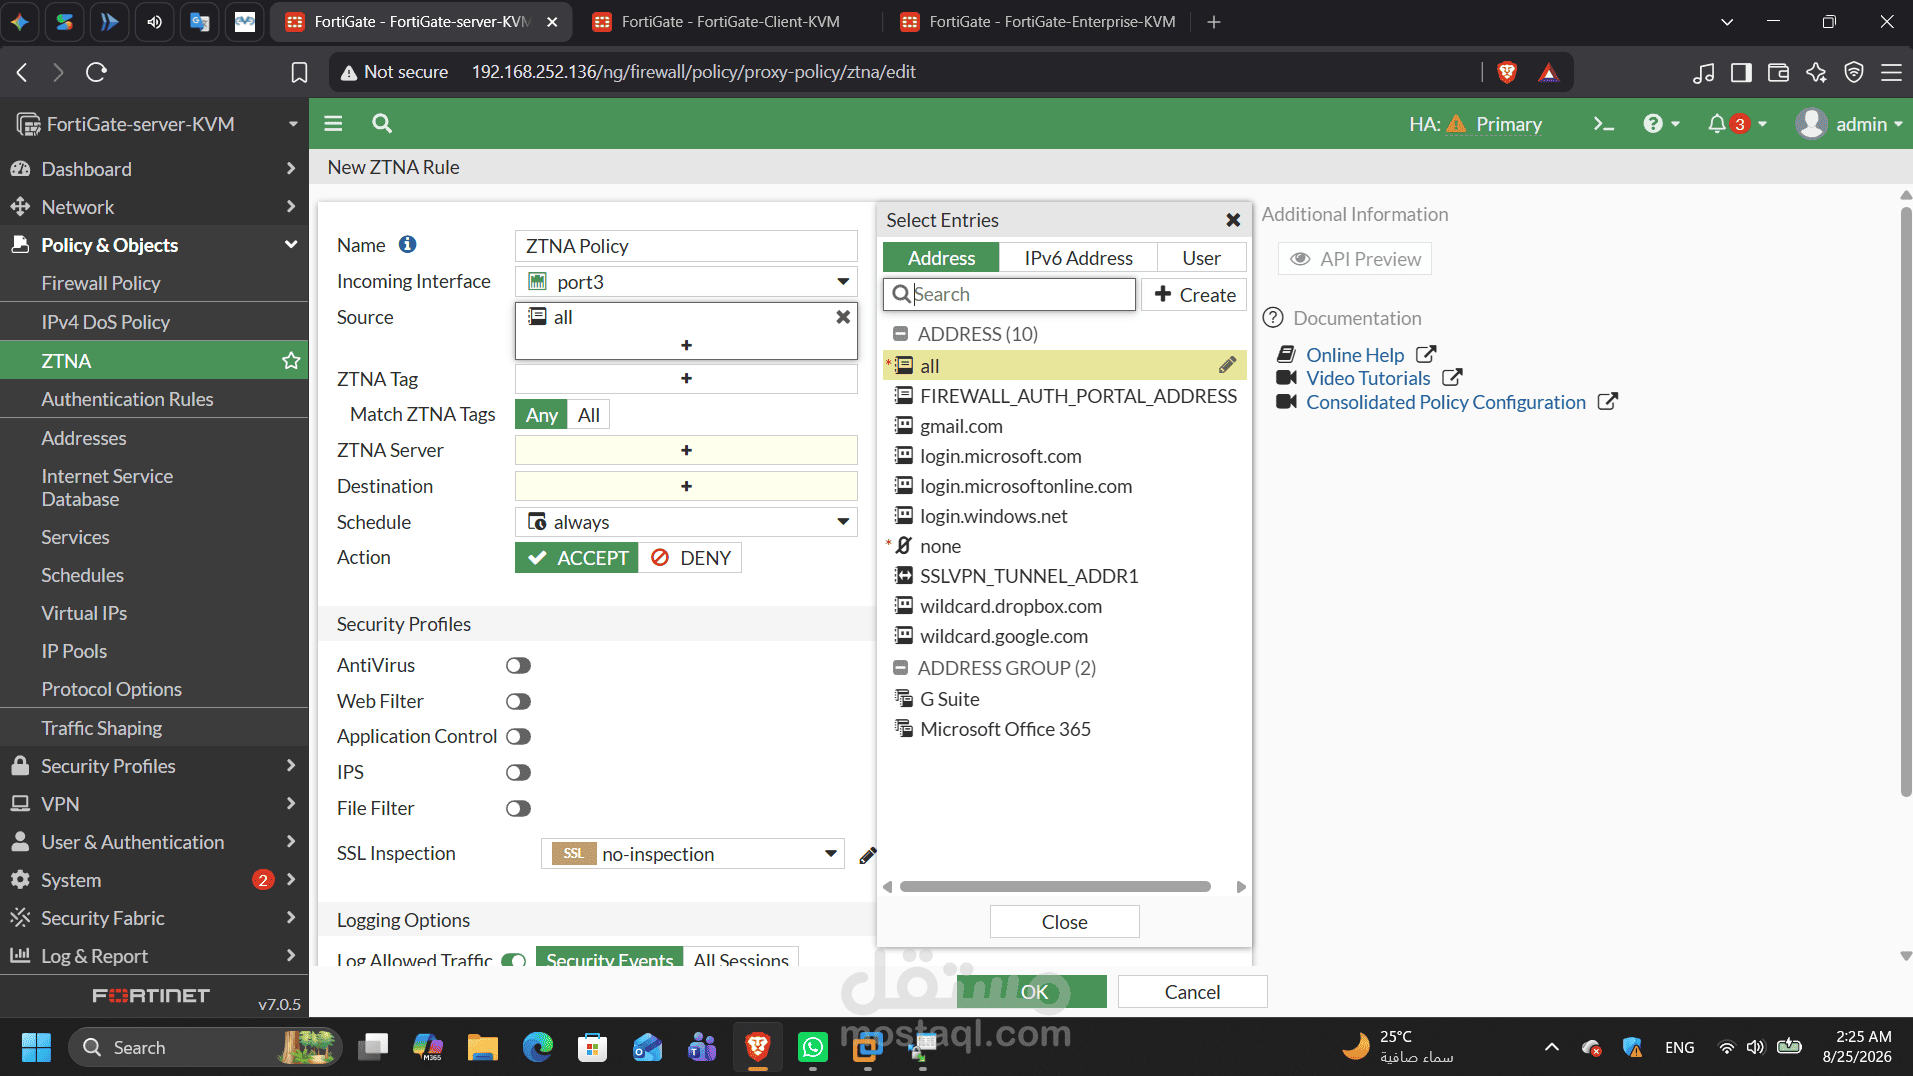
تطبيق معايير الوصول صفري الثقة (Zero Trust Network Access - ZTNA):
عزل وتجزئة الشبكة إلى مناطق أمنية مستقلة (Micro-segmentation).
تصنيف الأجهزة ونقاط النهاية باستخدام الأوسمة الأمنية (Security Tagging) لتطبيق سياسات وصول مشروطة ومقيدة.
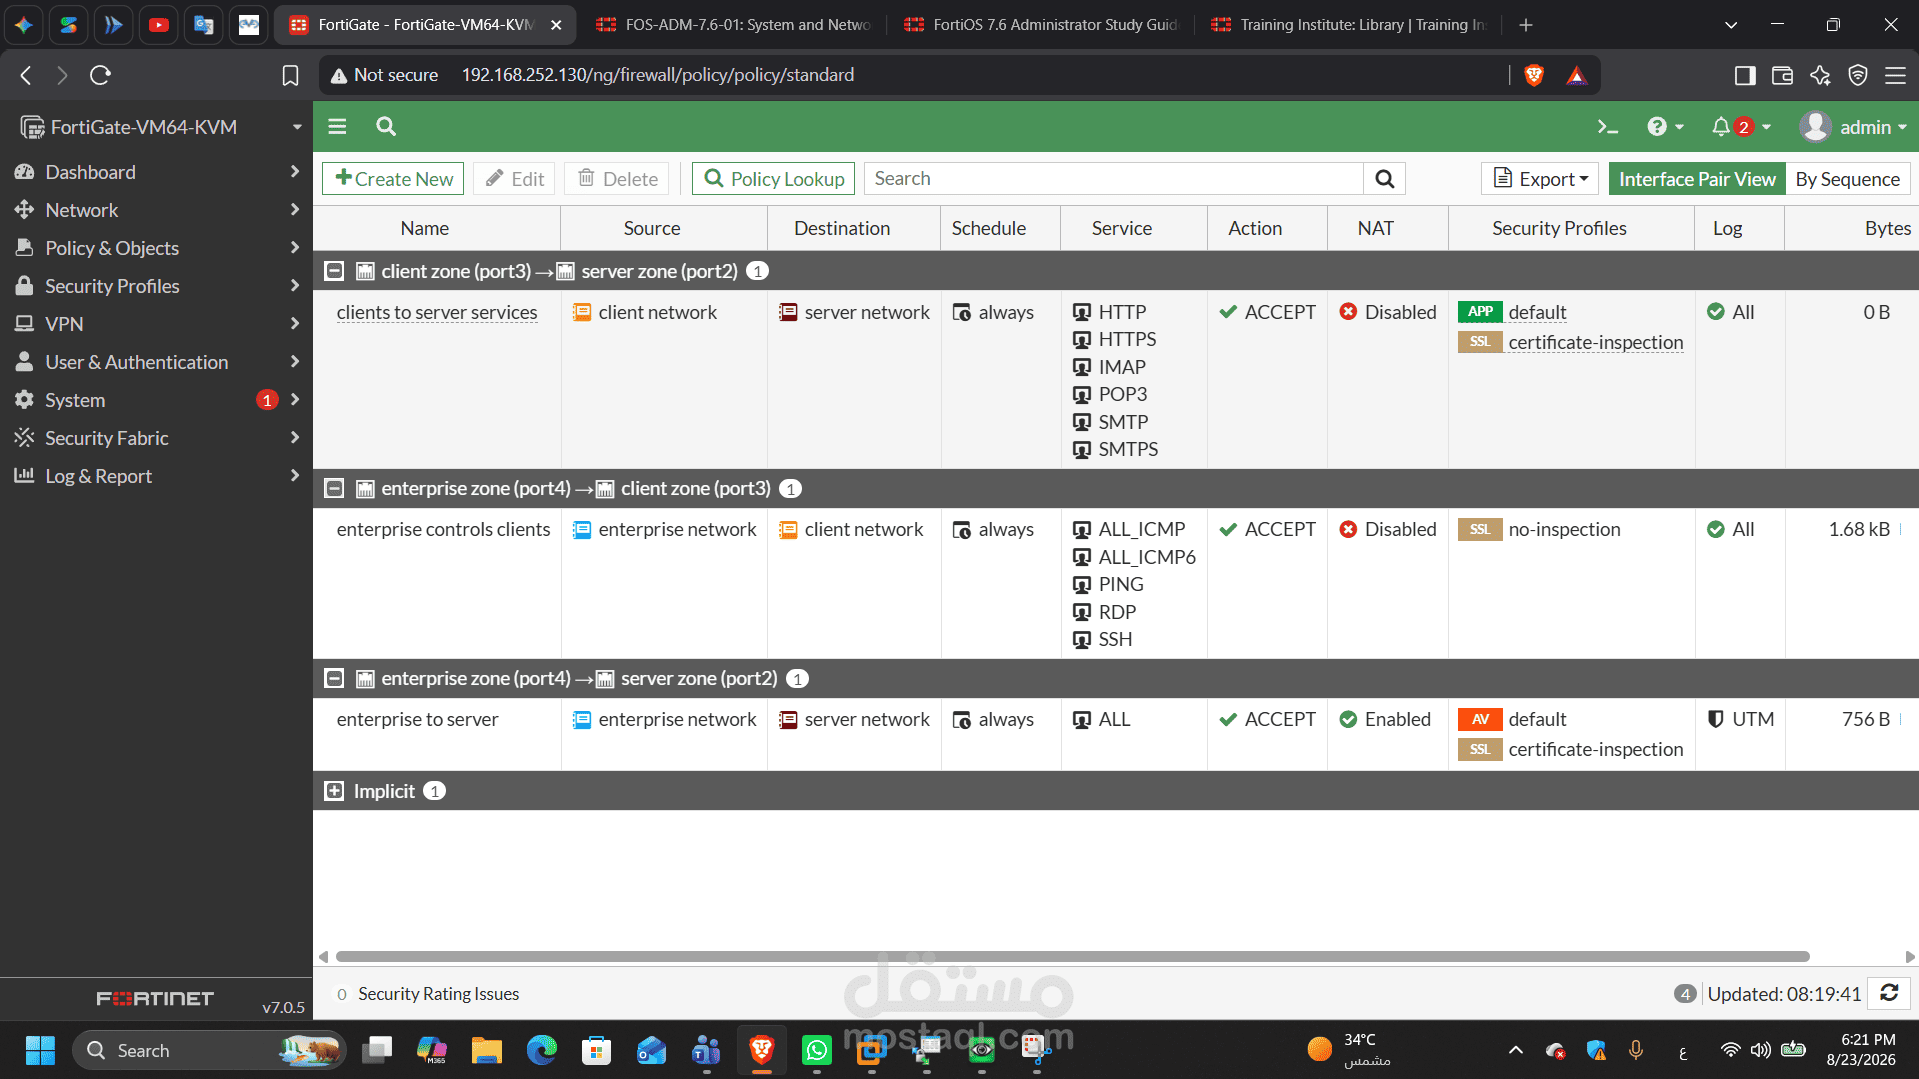
هندسة التوجيه والسياسات الأمنية (Routing & Firewall Policies):
تكوين التوجيه بين المناطق عبر راوتر Cisco 7206VXR ومطابقة جداول التوجيه (RIB و FIB) داخل أجهزة FortiGate لضمان المسار الصحيح للحزم.
كتابة وضبط سياسات الأمان وقواعد التحكم في الوصول (Firewall Policies) لعزل حركة مرور العملاء عن الخوادم الحساسة إلا عبر المنافذ المصرح بها فقط.
حل المشكلات التقنية المعقدة في FortiOS 7.0 (Advanced Troubleshooting):
معالجة مزامنة السجلات الأمنية (Logging Synchronization) عبر عقد الـ Security Fabric.
تحديث بنية الأوامر البرمجية وملائمة متغيرات الـ CLI (CLI Schema Migrations).
ضبط قيود المصادقة وشهادات الدخول الموحد (SAML SSO / FSSO) للتحقق من هوية المستخدمين مركزياً.