Enterprise Redundant Mesh Network & Multi-VLAN Architecture
تفاصيل العمل
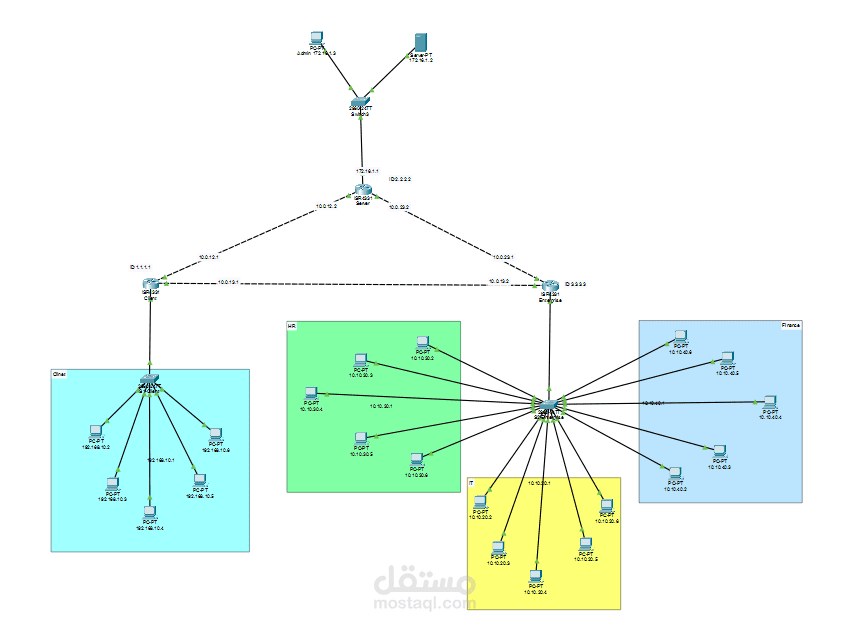
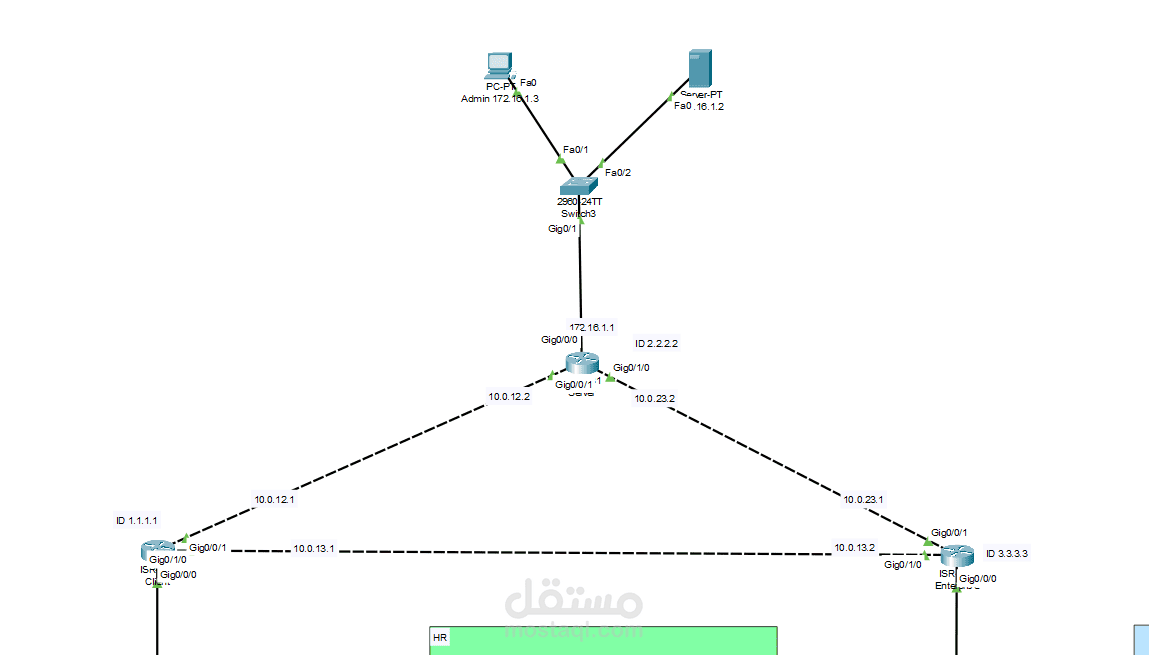
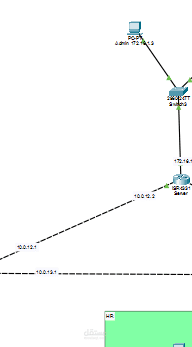
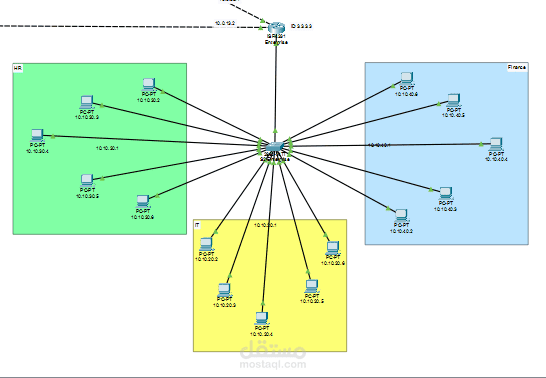
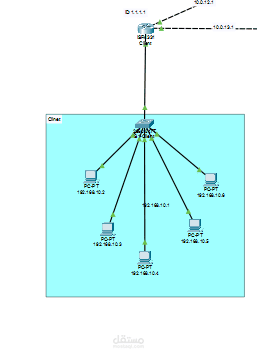
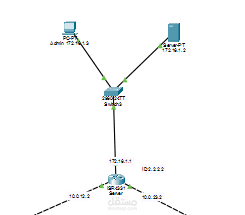
يمثل هذا اللاب المعماري نموذج شبكة متكامل يربط بين مركز البيانات (Data Center/Server Zone)، والمقر الإداري للشركة (Enterprise HQ)، وفروع العملاء (Client Branch) عبر شبكة واسعة (WAN) مثلثة تؤمن مسارات بديلة في حال سقوط أي رابط.
1. المكونات والمعمارية الهيكلية (Topology Breakdown)
شبكة العمود الفقري المثلثة (Triangular Redundant WAN Mesh):
تتكون من 3 موجهات Cisco ISR 4321 متصلة ببعضها بروابط نقطة لنقطة (Point-to-Point) باستخدام أقنعة /30:
رابط Client <-> Server: شبكة 10.0.12.0/30 (عناوين 10.0.12.1 و 10.0.12.2).
رابط Server <-> Enterprise: شبكة 10.0.23.0/30 (عناوين 10.0.23.1 و 10.0.23.2).
رابط Client <-> Enterprise: شبكة 10.0.13.0/30 (عناوين 10.0.13.1 و 10.0.13.2).
تضمن هذه المعمارية المثلثية تجاوز الأعطال تلقائياً (Failover)؛ فإذا انقطع الرابط المباشر بين العملاء والخوادم، تمر البيانات تلقائياً عبر موجه الـ Enterprise.
منطقة الإدارة والخوادم المركزية (Data Center & Management Zone):
موجه ISR 4321 Server بمعرف توجيه OSPF Router-ID: 2.2.2.2.
السويتش: Switch0 (Cisco Catalyst 2960).
النطاق الشبكي: 172.16.1.0/24 (بوابة العبور الافتراضية: 172.16.1.1).
الأجهزة: خادم رئيسي Server (172.16.1.2) وجهاز إدارة مخصص Admin (172.16.1.3).
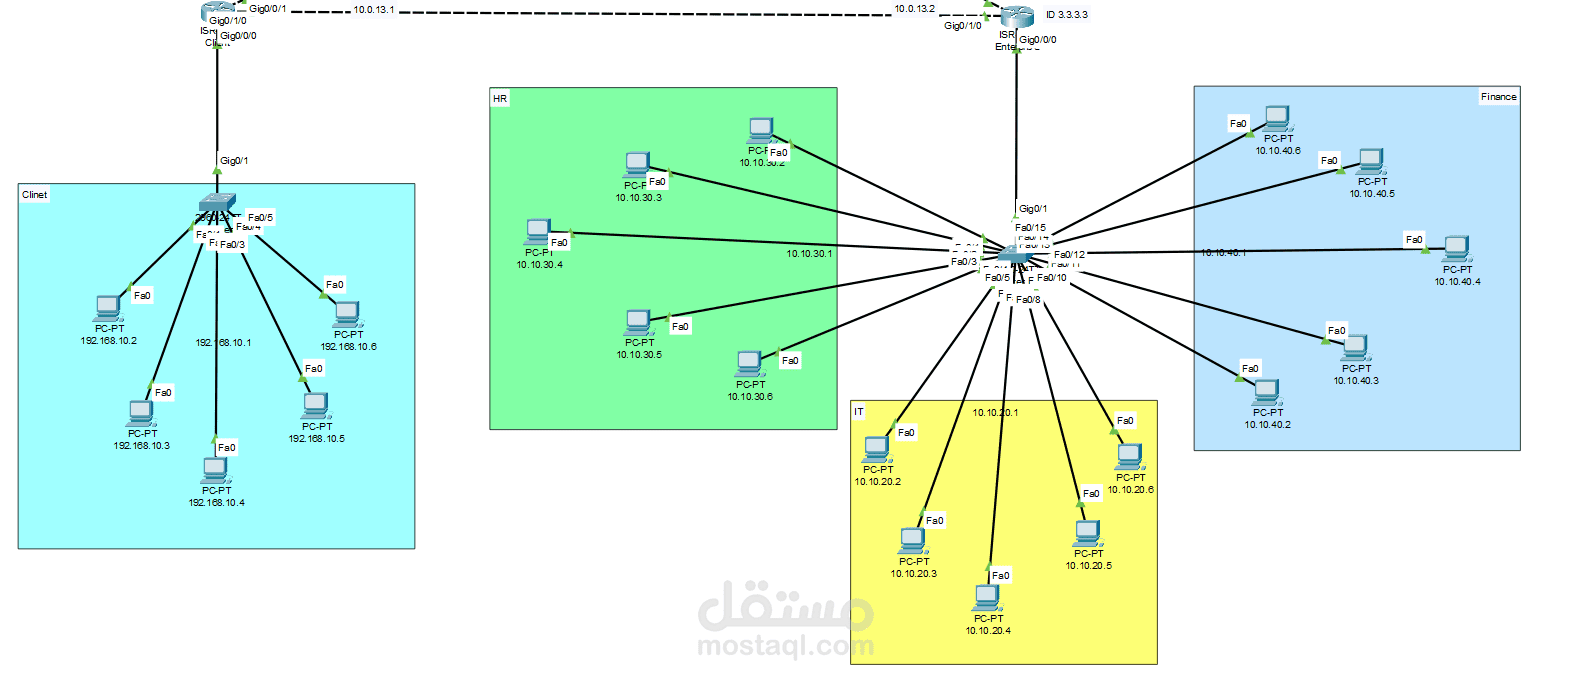
منطقة المؤسسة وفروع الأقسام (Enterprise Multi-VLAN Headquarters):
موجه ISR 4321 Enterprise بمعرف توجيه OSPF Router-ID: 3.3.3.3.
سويتش Switch2 مخصص لتقسيم الشبكة إلى شبكات افتراضية متعددة (VLANs) مع ربط الموجه بخط جذعي (Trunk) لتنفيذ Router-on-a-Stick:
قطاع الموارد البشرية (HR): شبكة 10.10.20.0/24 (البوابة 10.10.20.1، وأجهزة من 10.10.20.2 حتى 10.10.20.6).
قطاع تكنولوجيا المعلومات (IT): شبكة 10.10.30.0/24 (البوابة 10.10.30.1، وأجهزة من 10.10.30.2 حتى 10.10.30.5).
قطاع المالية (Finance): شبكة 10.10.40.0/24 (البوابة 10.10.40.1، وأجهزة من 10.10.40.2 حتى 10.10.40.5).
منطقة العملاء (Client Zone):
موجه ISR 4321 Client بمعرف توجيه OSPF Router-ID: 1.1.1.1.
السويتش: Switch1 (Cisco Catalyst 2960).
النطاق الشبكي: 192.168.10.0/24 (البوابة الافتراضية: 192.168.10.1).
الأجهزة: محطات عمل العملاء (192.168.10.2 حتى 192.168.10.6).
2. التكوينات والإعدادات التقنية المنفذة (Implemented Configurations)
التوجيه الديناميكي المتقدم (OSPFv2 Routing):
تفعيل بروتوكول OSPF (Single Area 0) عبر جميع الموجهات مع تعيين Router-ID ثابت ومميز لكل راوتر (1.1.1.1, 2.2.2.2, 3.3.3.3) لضمان سرعة التقارب (Fast Convergence) واستقرار انتخاب الـ DR/BDR.
الإعلان عن جميع الشبكات الفرعية وشبكات الـ Transit لتحقيق اتصال كامل (Full End-to-End Reachability).
التوجيه بين الشبكات الافتراضية (Inter-VLAN Routing):
تفعيل منافذ فرعية (Sub-interfaces) على منفذ راوتر Enterprise باستخدام معيار التغليف 802.1Q Encapuslation (Gig0/0/0.20, Gig0/0/0.30, Gig0/0/0.40).
عزل نطاقات البث (Broadcast Domains) بين الأقسام (HR, IT, Finance) لتعزيز الأداء وتقليل الحمل الشبكي.
التحكم الأمني وتصفية تدفق البيانات (Security ACLs):
تطبيق قوائم التحكم بالوصول الممتدة (Extended ACLs) لمنع أقسام مثل الـ Finance والعملاء من الوصول العشوائي لشبكات الـ Management، وتخصيص صلاحيات الوصول إلى الـ Server لجهاز Admin وبروتوكولات محددة فقط.
إدارة العنونة المتقدمة (Hierarchical IP Addressing & Subnetting):
توزيع عناوين موحد يسهل التلخيص (Route Summarization)، والاعتماد على أقنعة /30 للروابط التوجيهية لتفادي إهدار العناوين.