OSINT & Digital Footprint
تفاصيل العمل
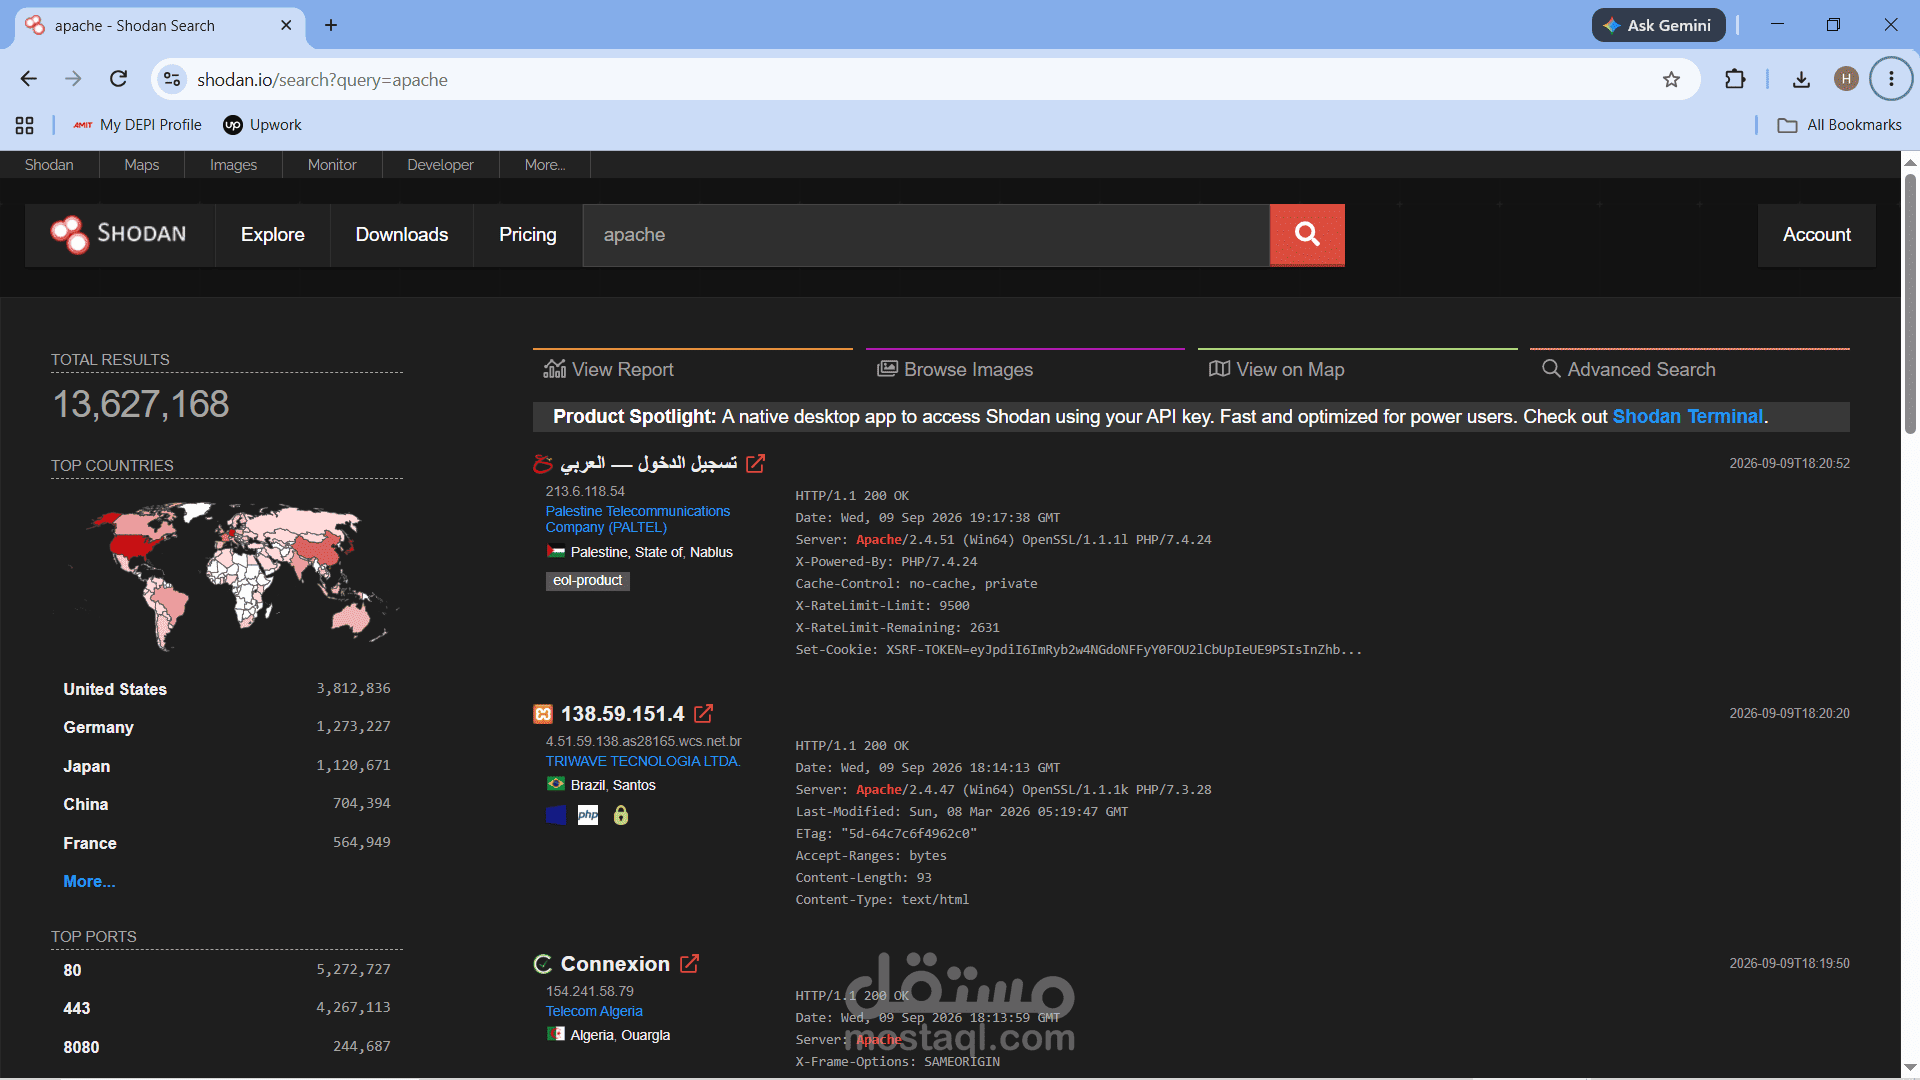
تطبيق منهجية جمع المعلومات الاستخباراتية مفتوحة المصدر (OSINT) على نطاق تجريبي لمعرفة ما يمكن للمهاجم جمعه من معلومات عامة دون إرسال أي حركة مرور مشبوهة.
الخطوات المنفذة:
فحص سجلات النطاق (WHOIS, DNS Records) وتحديد استضافة الموقع وخوادم البريد.
اكتشاف النطاقات الفرعية (Subdomains) المرتبطة بالنطاق الأساسي.
التحقق من تسريبات البريد الإلكتروني وسجلات تكوين الأمان الخاصة بالبريد (مثل SPF وDMARC لمنع انتحال الشخصية).
الأدوات المستخدمة: Whois, Sublist3r, MXToolbox, DNSdumpster