Vulnerability Assessment & Port Scanning
تفاصيل العمل
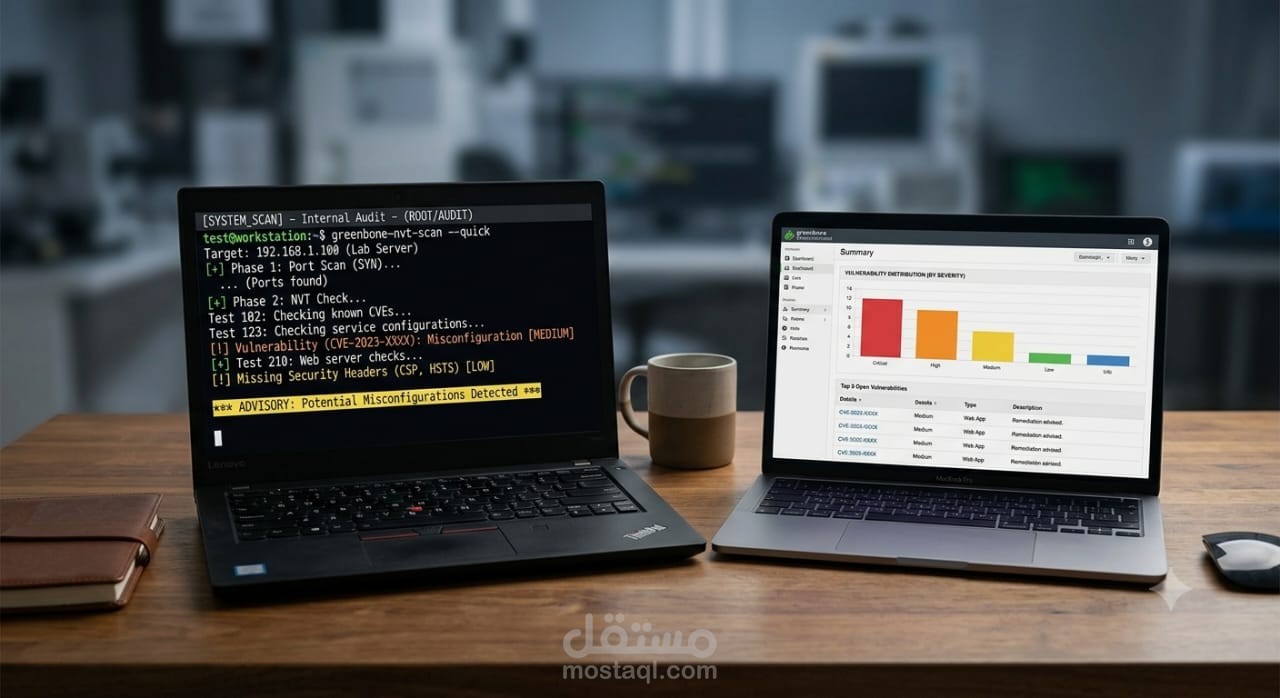
تقييم أمني وتدقيق لمنافذ وخدمات خادم في بيئة تجريبية معزولة لاكتشاف المنافذ غير الضرورية ونقاط الدخول المحتملة.
الخطوات المنفذة:
إجراء فحص شامل للمنافذ المفتوحة والخدمات العاملة عليها وتحديد إصداراتها.
مراجعة مخرجات الفحص ومقارنتها بقواعد بيانات الثغرات المفتوحة (CVEs) للتأكد من عدم وجود خدمات بإصدارات قديمة أو مصابة.
كتابة تقرير مبسط يتضمن قائمة بالمنافذ التي يجب إغلاقها فوراً عبر جدار الحماية (Firewall) لتقليل مساحة الهجوم.
الأدوات المستخدمة: Nmap, Zenmap