Web Application Authentication Security Testing
تفاصيل العمل
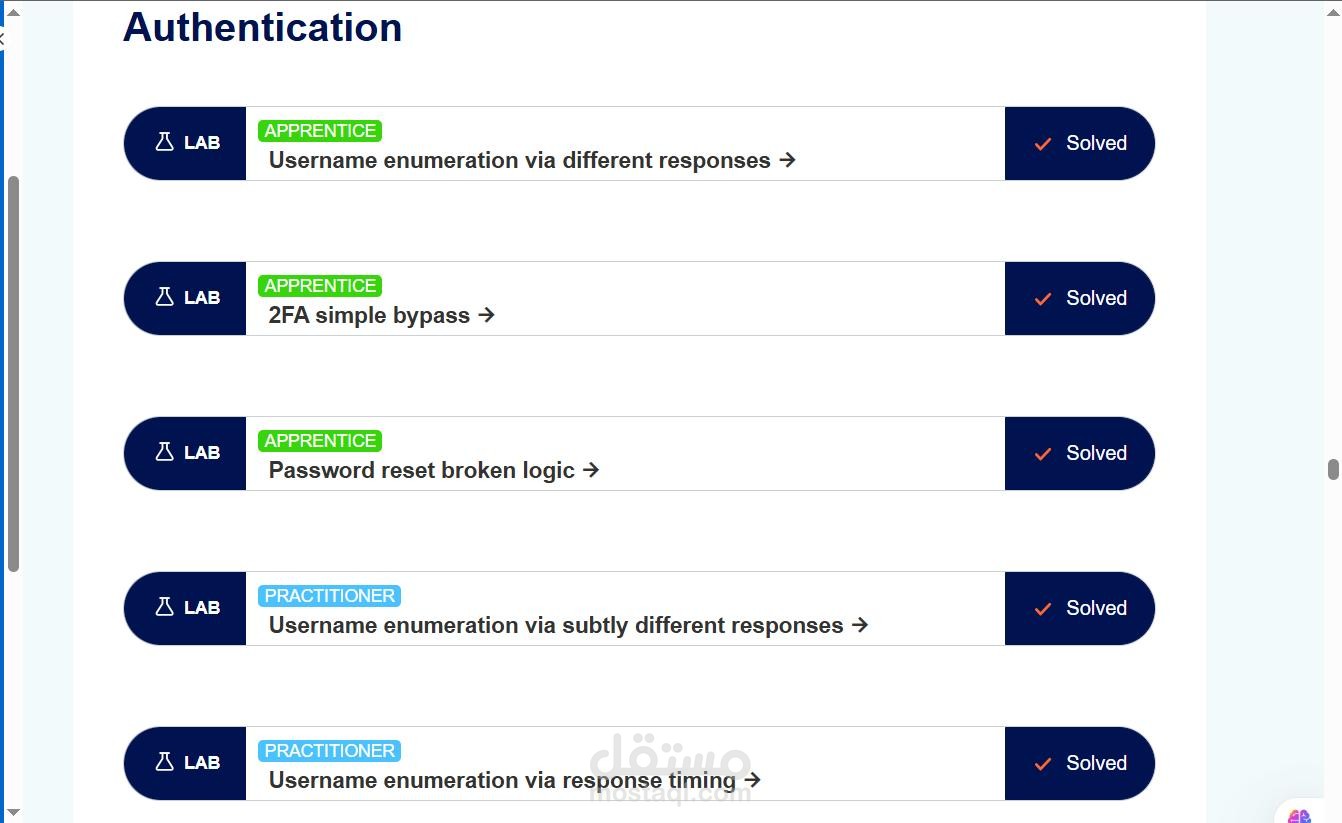
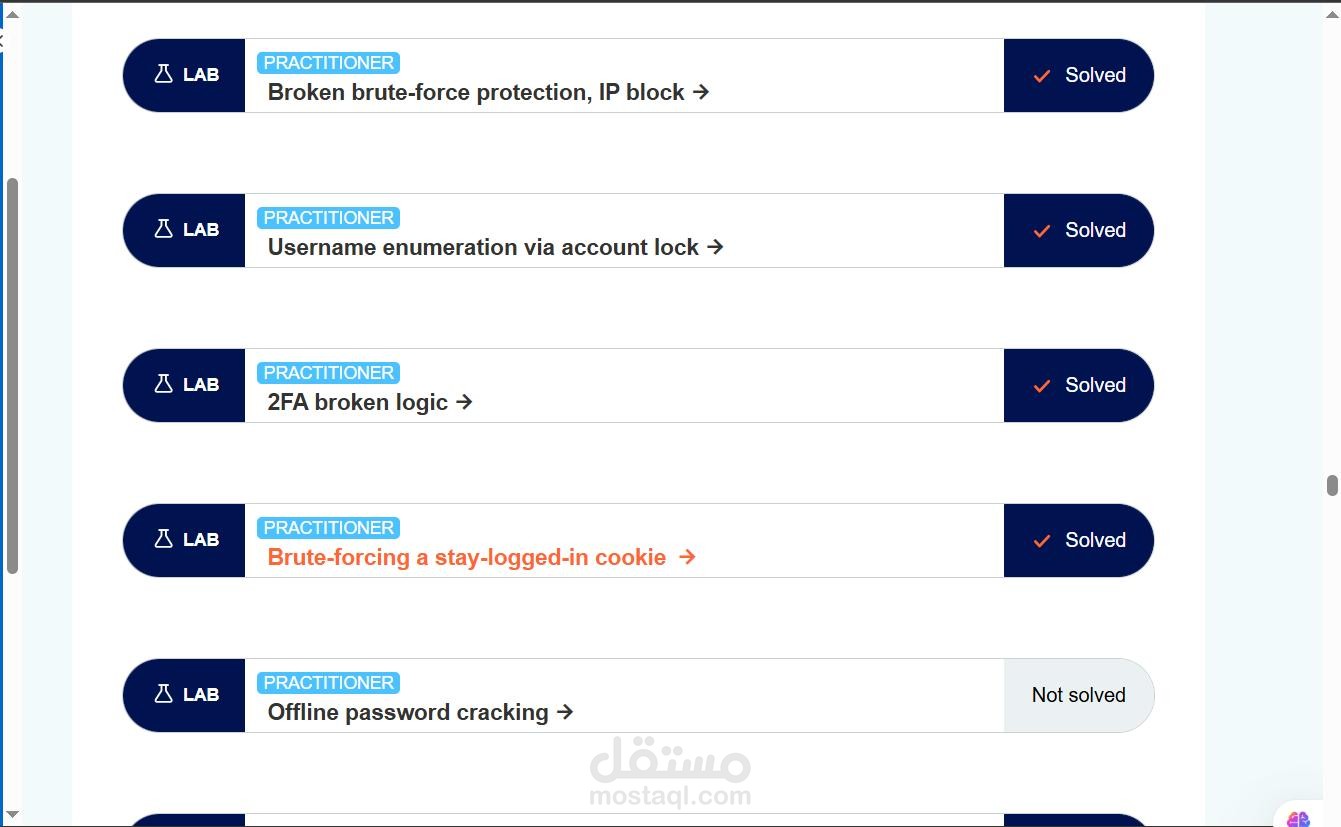
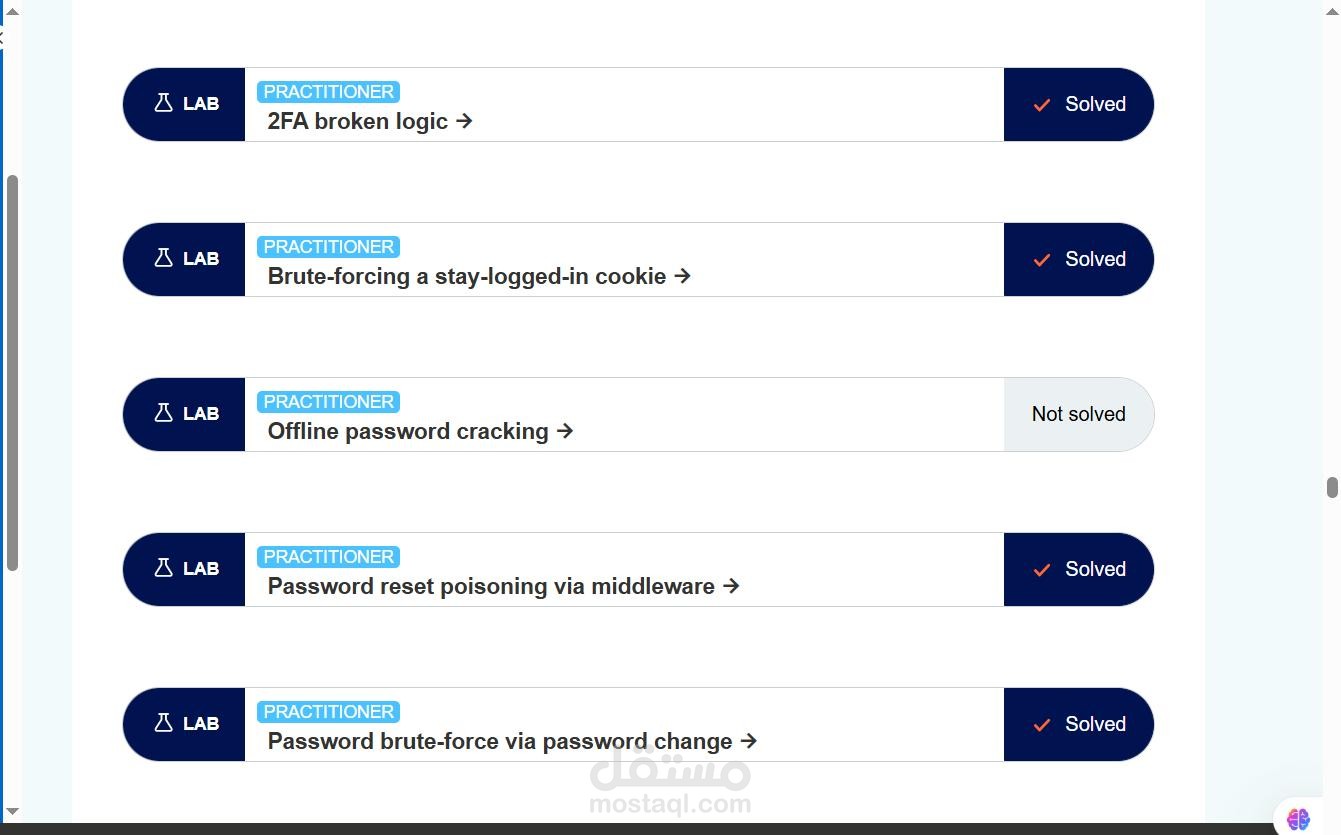
قمت بتنفيذ مجموعة من المختبرات العملية المتخصصة في Authentication Vulnerabilities ضمن منصة PortSwigger Web Security Academy، بهدف تطوير مهاراتي العملية في اختبار آليات تسجيل الدخول والمصادقة وأمان استعادة كلمات المرور.
تمكنت من حل 11 مختبرًا عمليًا بمستويي Apprentice وPractitioner، والتعامل مع مجموعة متنوعة من الثغرات والسيناريوهات المتعلقة بالمصادقة.
أبرز الثغرات والسيناريوهات التي تم التعامل معها:
Username Enumeration من خلال اختلاف استجابات التطبيق.
Username Enumeration باستخدام Response Timing.
Username Enumeration من خلال Account Lockout.
تجاوز أنظمة 2FA البسيطة والمعقدة.
اكتشاف أخطاء Password Reset Logic.
اختبار ضعف الحماية ضد Brute-Force Attacks.
استغلال ضعف الحماية المعتمدة على IP Blocking.
تحليل واستغلال Stay-Logged-In Cookies.
Password Reset Poisoning.
استغلال ضعف عملية Password Change لتنفيذ Password Brute-Force.
تحليل آليات Authentication وAuthorization واكتشاف نقاط الضعف فيها.
الأدوات والتقنيات المستخدمة:
Burp Suite
HTTP Requests & Responses
Intruder
Authentication Testing
Brute-Force Testing
Parameter Manipulation
Session & Cookie Analysis
Password Reset Flow Analysis
ركز المشروع على فهم كيفية عمل أنظمة المصادقة، واكتشاف الأخطاء المنطقية والتنفيذية التي قد تسمح بتجاوز آليات الحماية أو الوصول غير المصرح به إلى الحسابات.
النتيجة:
تم حل 11 مختبرًا بنجاح ضمن مسار Authentication، مع تطبيق عملي على مجموعة متنوعة من سيناريوهات اختبار الاختراق في بيئة تدريبية آمنة.