Web Application Access Control Security Testing
تفاصيل العمل
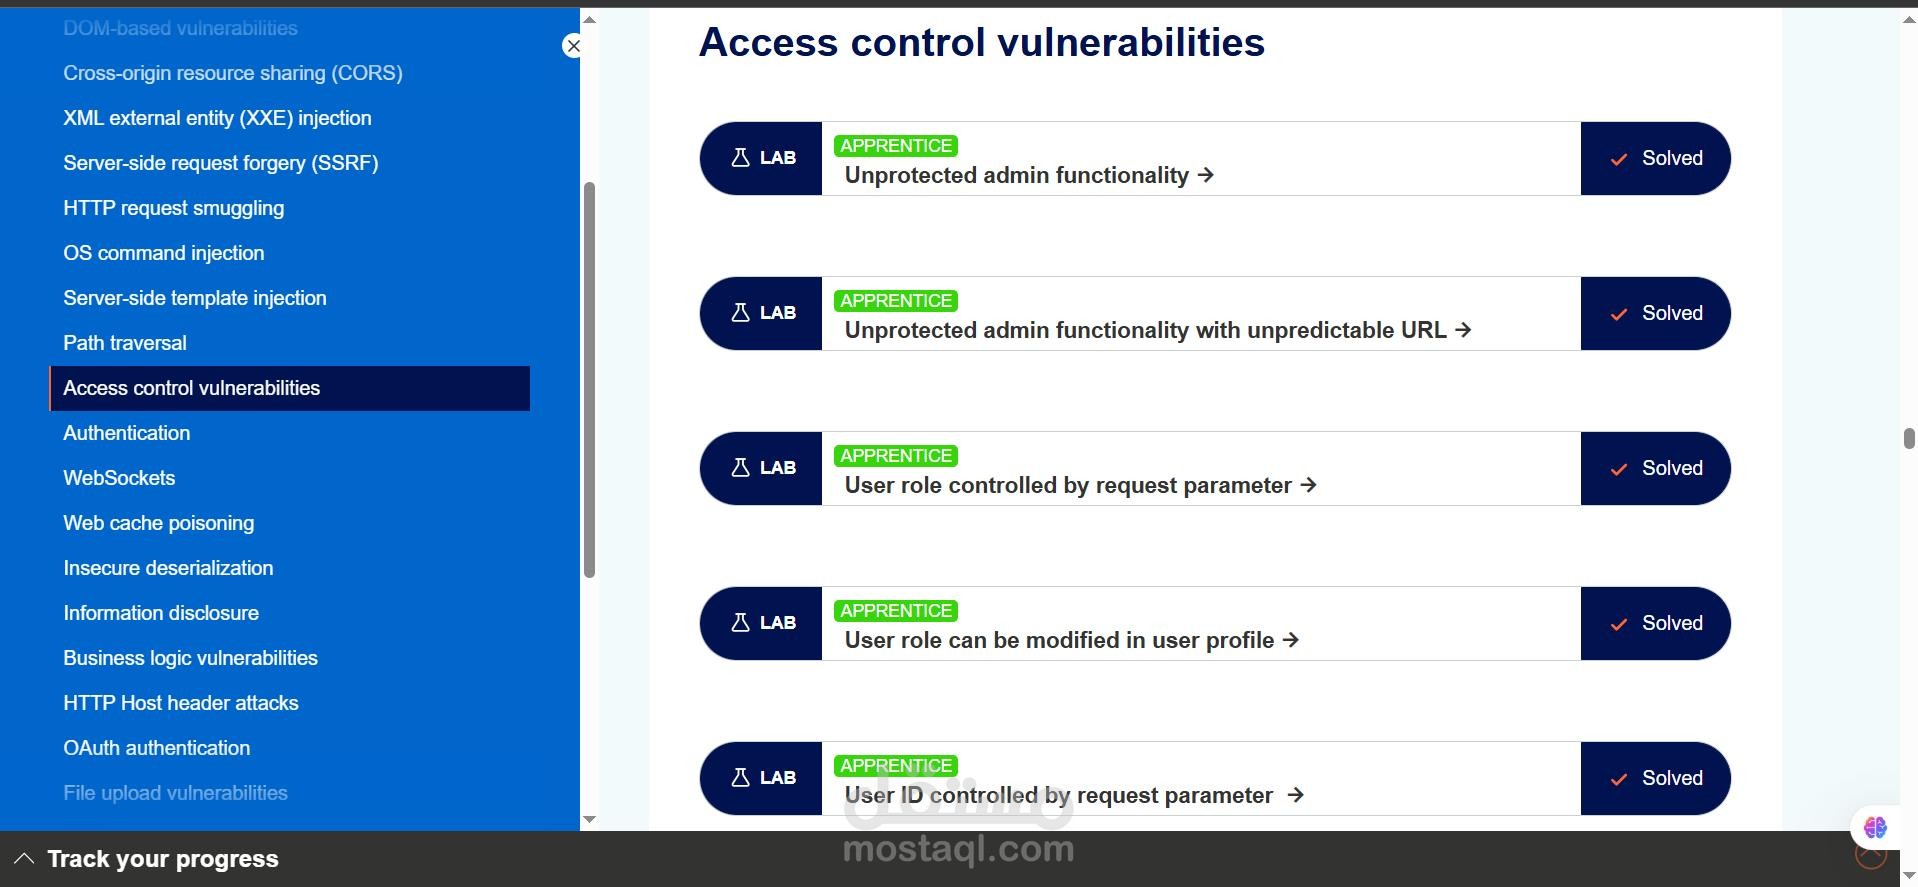
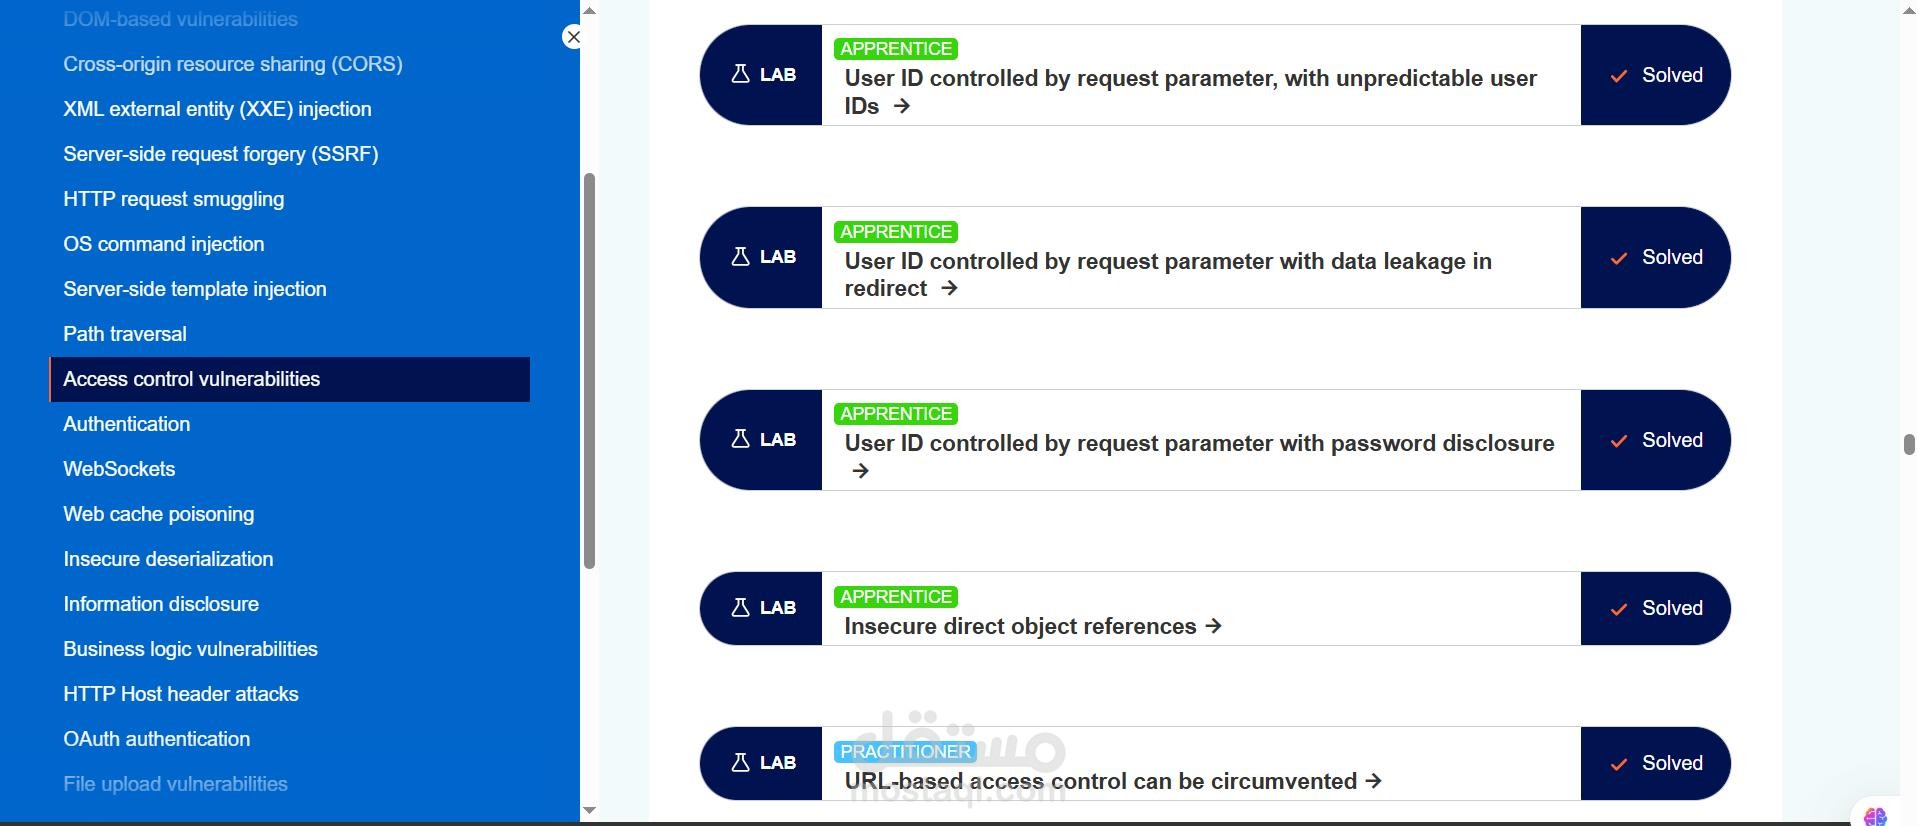
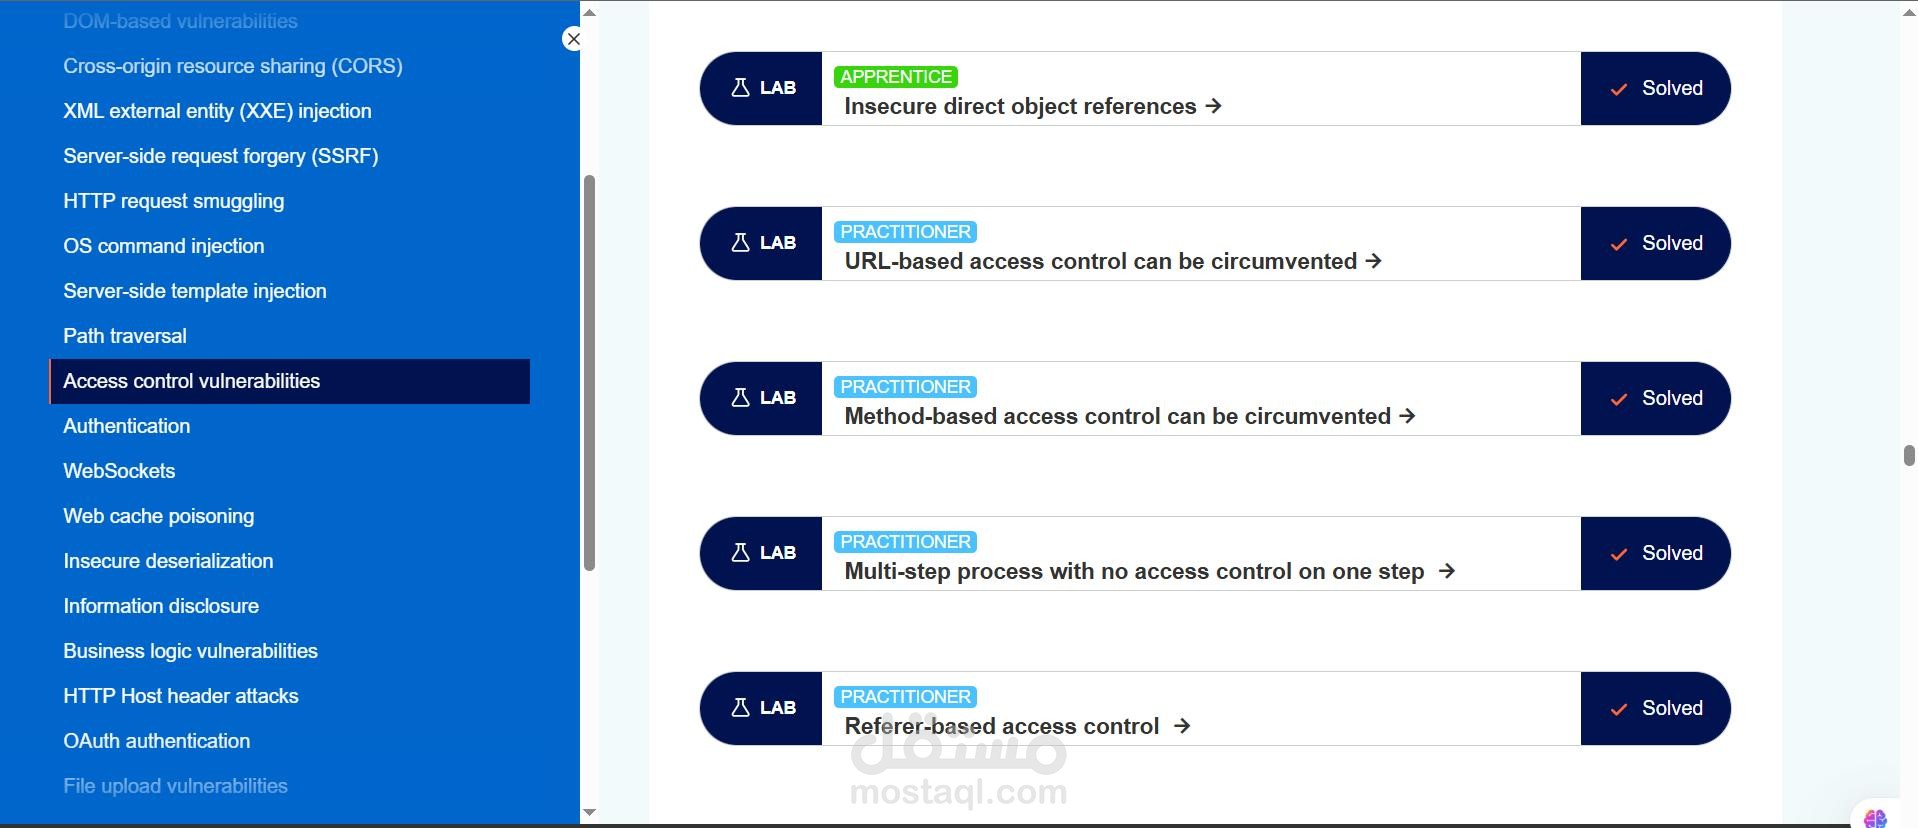
قمت بتنفيذ مجموعة من المختبرات العملية المتخصصة في Access Control Vulnerabilities ضمن منصة PortSwigger Web Security Academy، بهدف تطوير مهاراتي العملية في اختبار أمان تطبيقات الويب واكتشاف مشاكل التحكم في الصلاحيات.
خلال المشروع، قمت بحل 13 مختبرًا عمليًا بمستويي Apprentice وPractitioner، وتدربت على اكتشاف واستغلال مجموعة متنوعة من ثغرات التحكم في الوصول.
أبرز الثغرات والتقنيات التي تم التعامل معها:
Broken Access Control
IDOR (Insecure Direct Object References)
الوصول غير المحمي إلى وظائف Admin
تجاوز صلاحيات المستخدمين وتغيير User Roles
التلاعب بمعاملات Request Parameters
استغلال User ID للوصول إلى بيانات مستخدمين آخرين
اكتشاف Sensitive Data Leakage
Password Disclosure من خلال ضعف التحكم في الوصول
تجاوز التحكم في الوصول المعتمد على URL
تجاوز التحكم المعتمد على HTTP Methods
استغلال الثغرات في Multi-Step Processes
تحليل واستغلال Referer-Based Access Control
الأدوات والتقنيات المستخدمة:
Burp Suite
HTTP Requests / Responses
Web Application Security Testing
Access Control Testing
IDOR Testing
Parameter Manipulation
Authentication & Authorization Analysis
كان الهدف من المشروع هو فهم كيفية اكتشاف نقاط الضعف في Authorization mechanisms وتحليل تأثيرها، بالإضافة إلى فهم الطرق المناسبة لتأمين تطبيقات الويب ضد الوصول غير المصرح به.
النتيجة:
تم حل جميع المختبرات الـ 13 بنجاح، مما ساعدني على تطوير خبرة عملية في اختبار ثغرات Access Control ضمن بيئة تدريبية آمنة.