اخبار اختراق web application
تفاصيل العمل
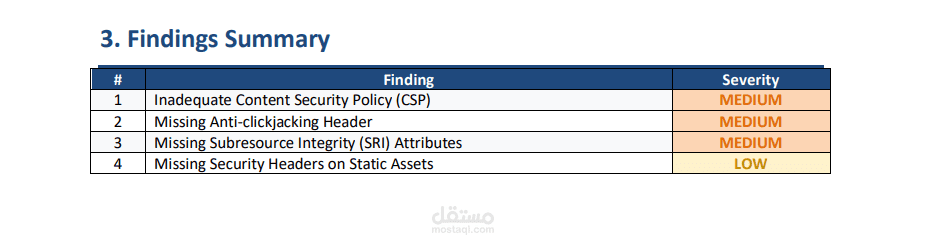
قمت بتنفيذ فحص أمني شامل لاختراق تطبيقات الويب (VAPT) لتطبيق ويب حديث مبني بتقنيات (React & Tailwind CSS). الهدف الأساسي من المشروع لم يكن مجرد استخدام أدوات الفحص الآلي، بل تقديم مراجعة معمارية دقيقة (Architectural Review) لفهم طبيعة عمل الموقع، فلترة الإنذارات الكاذبة (False Positives)، وتقديم حلول أمنية قابلة للتطبيق فوراً دون كسر وظائف الموقع (Functionality).
دوري في المشروع والمنهجية المتبعة:
Reconnaissance & Fingerprinting: تحليل البنية التحتية للموقع والتقنيات المستخدمة بدقة.
Automated & Manual Testing: دمج أدوات الفحص الآلي (مثل OWASP ZAP) مع الفحص اليدوي (Manual Verification) لاعتراض وتحليل الطلبات (HTTP Requests).
Vulnerability Triage: تقييم الثغرات بناءً على تأثيرها الفعلي على البزنس (Business Impact)، واستبعاد تقارير الأدوات الآلية غير الدقيقة.
أبرز التهديدات التي تم اكتشافها ومعالجتها:
هندسة وبناء سياسة أمان محتوى صارمة ومخصصة (Content Security Policy - CSP) لسد ثغرات الـ Cross-Site Scripting (XSS) مع ضمان عمل الـ External APIs للموقع.
اكتشاف وإصلاح غياب الـ Subresource Integrity (SRI) لمنع هجمات سلاسل التوريد (Supply Chain Attacks) المتعلقة بملفات الـ CSS/JS الخارجية.
تأمين الموقع بالكامل ضد هجمات الـ Clickjacking وتكوين جميع الـ HTTP Security Headers الأساسية.
المخرجات (Deliverables):
تقرير أمني احترافي (Executive & Technical Report) مصمم ليكون مفهوماً للإدارة التنفيذية، وفي نفس الوقت غنياً بالتفاصيل التقنية لفريق المطورين.
خطة علاجية مخصصة (Custom Remediation Plan) تضمنت كتابة أكواد إعدادات جاهزة للنسخ واللصق لخوادم (Nginx) لتطبيق الحماية المطلوبة فوراً.
التقنيات والأدوات المستخدمة:
Web Application Penetration Testing | OWASP ZAP | Nmap | OSINT | Nginx Security | Content Security Policy (CSP) | HTTP Security Headers | Vulnerability Assessment & Management.