اختبار اختراق تطبيق موبايل (Mobile Application Security Assessment)
تفاصيل العمل
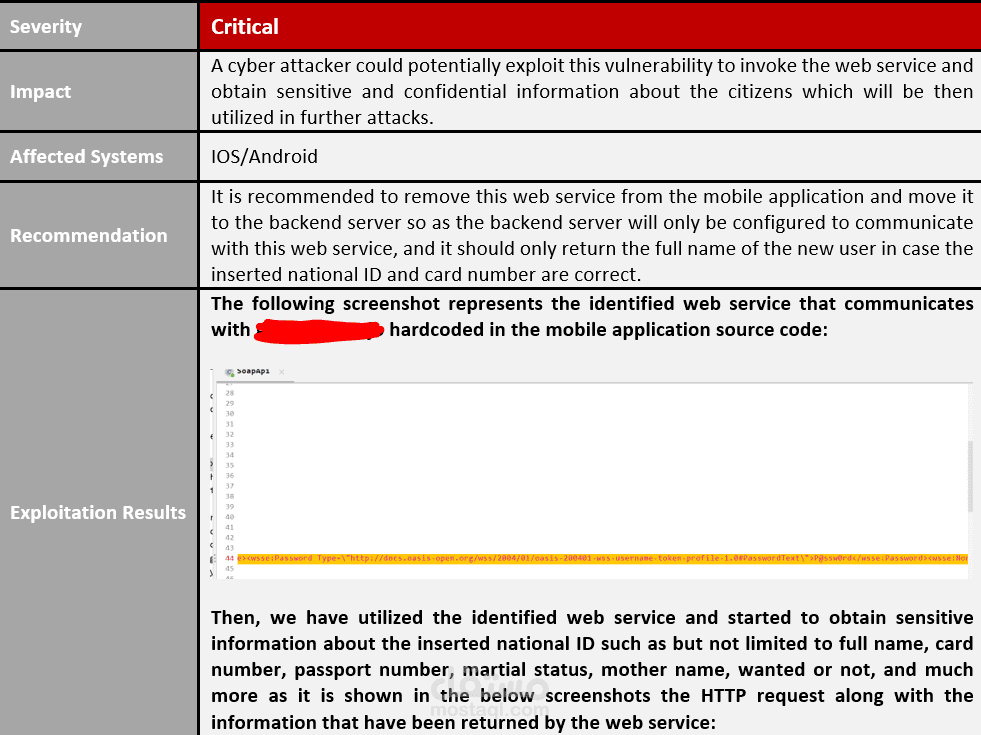
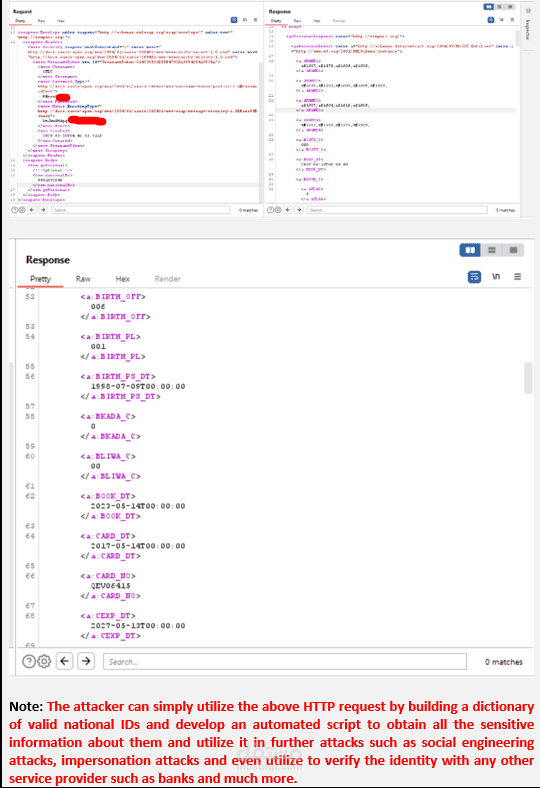
تحليل أمني ديناميكي (Static/Dynamic Analysis) شامل لتطبيقات الموبايل يغطي كافة ثغرات OWASP Mobile Top 10 وأكثر (تخزين البيانات غير الآمن، ضعف التشفير، المصادقة غير الآمنة، تسريب البيانات عبر المكونات المُصدَّرة، وغيرها)، وليس الاكتفاء بثغرات محددة، باستخدام أدوات مثل Frida وGhidra وJADX. من أبرز الثغرات التي تم اكتشافها: ثغرات عالية الخطورة في طبقة التشفير وحماية البيانات أثناء النقل والتخزين، وثغرات في مكونات التطبيق المُصدَّرة. يتم توثيق كل ثغرة بتصنيف CWE وربطها بمصفوفة MITRE ATT&CK، مع خطوات إعادة إنتاج عبر ADB، وتسليم تقرير تقني وتنفيذي يوضح المخاطر ومقترحات المعالجة.