Tr0ll Machine Exploit
تفاصيل العمل
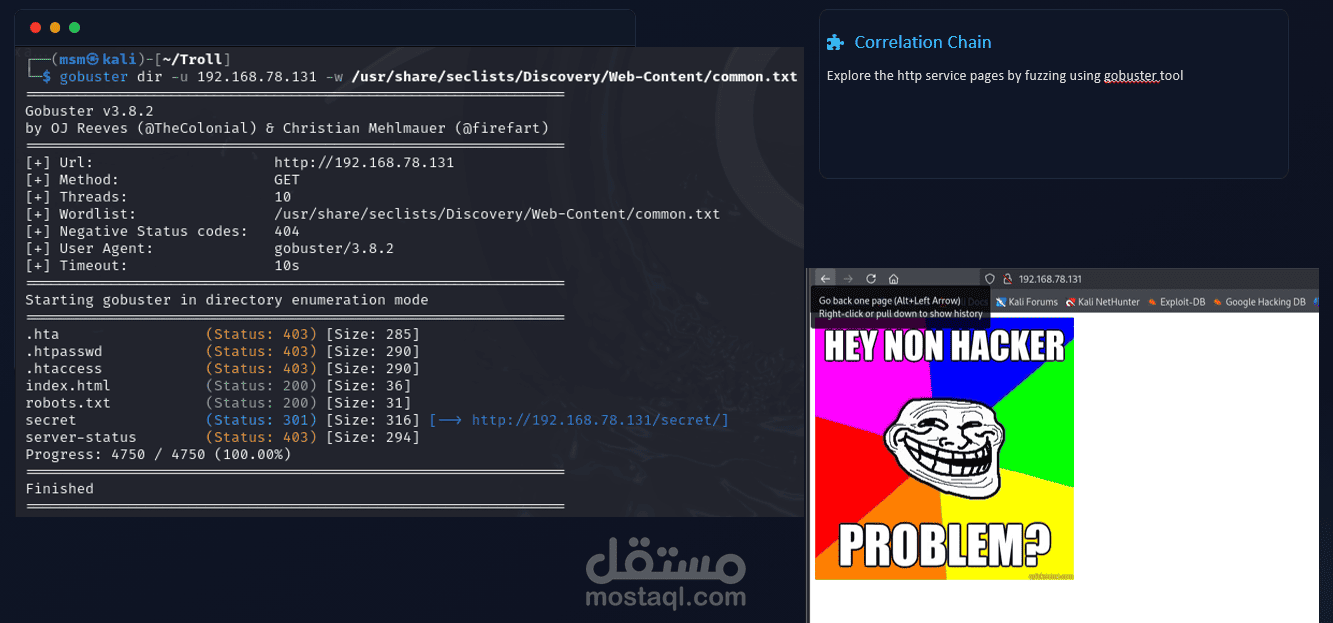
مشروع اختبار اختراق (Penetration Testing) مصمم لتقييم أمان نظام Linux ضعيف واكتشاف الثغرات التي يمكن استغلالها للوصول من مستخدم عادي إلى صلاحيات Root. تم تنفيذ العمل باستخدام منهجية Boot-to-Root، بدايةً من Network Reconnaissance وPort Scanning باستخدام Nmap، ثم FTP وWeb Enumeration، وتحليل ملفات PCAP باستخدام Wireshark، وربط الـclues لاكتشاف بيانات الدخول، ثم إنشاء SSH foothold، وأخيرًا تنفيذ Privilege Escalation للوصول إلى Root.
تم توثيق مراحل الاختبار والأدلة والنتائج والثغرات المكتشفة، بالإضافة إلى تحليل الـAttack Chain وتقديم توصيات لمعالجة الثغرات وتحسين أمان النظام.