FortiGate NGFW & SOC Lab
تفاصيل العمل
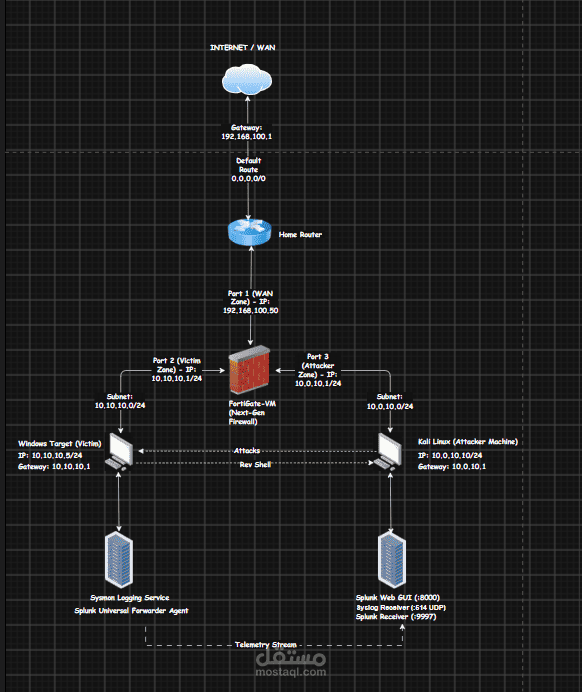
تصميم وبناء بيئة افتراضية متقدمة للأمن السيبراني تعتمد على عزل الشبكات باستخدام جدار حماية من الجيل التالي (FortiGate-VM NGFW)، لربط منطقة الضحية (Victim Zone) بمنطقة المهاجم (Attacker Zone) وتجميع السجلات الأمنية عبر Splunk SIEM.
ميزات العمل
عزل وتحكم صارم عبر NGFW: فصل منطقة الهجوم عن منطقة الضحايا باستخدام واجهات ومناطق جدار حماية مستقلة لتطبيق سياسات الأمان والتفتيش (Firewall Policies & Inspection).
تحليل ورصد كامل للهجمات (Full Telemetry): جمع سجلات العمليات والأنظمة من جهاز الضحية عبر Sysmon وإرسالها مشفرة إلى خادم Splunk عبر Splunk Universal Forwarder.
محاكاة هجمات الاختراق العكسي: اختبار سيناريوهات هجومية واقعية مثل حقن الحمولات الضارة وإنشاء اتصالات عكسية (Reverse Shells) عبر جدار الحماية.
إدارة السجلات المركزية: استقبال السجلات عبر المنافذ المخصصة (Splunk Receiver :9997، واجهة الويب :8000، وSyslog :514 UDP).