Enterprise SOC Home Lab
تفاصيل العمل
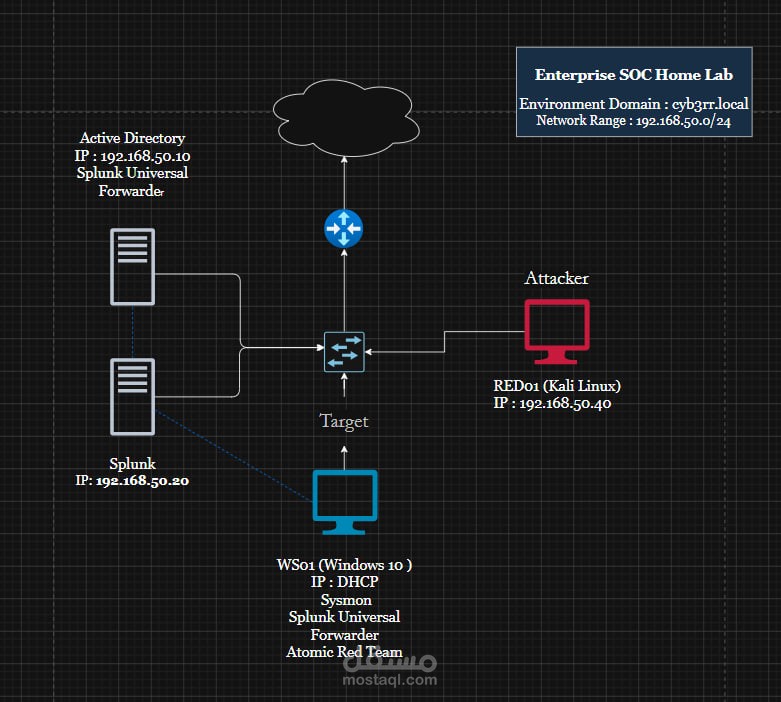
بناء وتجهيز بيئة افتراضية تفاعلية تحاكي مركز عمليات أمن المعلومات (SOC) وشبكة مؤسسية ضمن نطاق أكتيف دايركتوري (cyb3rr.local)، مخصصة لمحاكاة الهجمات السيبرانية واكتشافها ومراقبة السجلات الأمنية في الوقت الفعلي.
ميزات العمل
محاكاة بيئة مؤسسية واقعية: ربط الأجهزة بخادم Active Directory للتحكم بالصلاحيات وإدارة النطاق (192.168.50.0/24).
جمع وتحليل السجلات المركزية (SIEM): استخدام خادم Splunk Enterprise لاستقبال السجلات من الخوادم والأجهزة الطرفية وتحليلها للكشف عن السلوكيات المشبوهة.
رصد متقدم على مستوى النظام: تفعيل أداة Sysmon على أجهزة المستخدمين لتسجيل تفاصيل العمليات، وإنشاء العمليات الفرعية، والاتصالات الشبكية المشبوهة بدقة عالية.
محاكاة هجمات حقيقية وأتمتتها: تجهيز بيئة هجومية متكاملة عبر Kali Linux وأداة Atomic Red Team لاختبار مصفوفة تكتيكات هجمات MITRE ATT&CK.