SIEM-Solution
تفاصيل العمل
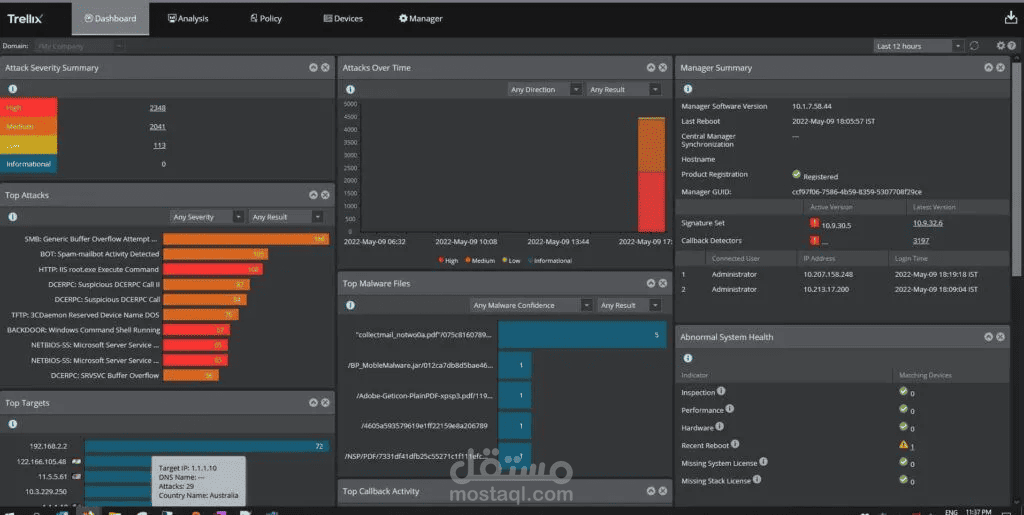
تطوير نظام ذكي لإدارة ومراقبة الأحداث الأمنية (SIEM) بهدف اكتشاف التهديدات والهجمات السيبرانية من خلال تحليل سجلات وحركة الشبكة. يعتمد النظام على تقنيات تعلم الآلة (One-Class SVM) لاكتشاف الأنماط غير الطبيعية (Anomaly Detection)، وتصنيف مستوى خطورة الأحداث وإصدار تنبيهات أمنية في الوقت الفعلي، مع دعم محاكاة سيناريوهات هجمات مختلفة وربط النتائج بلوحة تحكم مركزية للمراقبة والتحليل.