Web Application Penetration Testing & Vulnerability Assessment
تفاصيل العمل
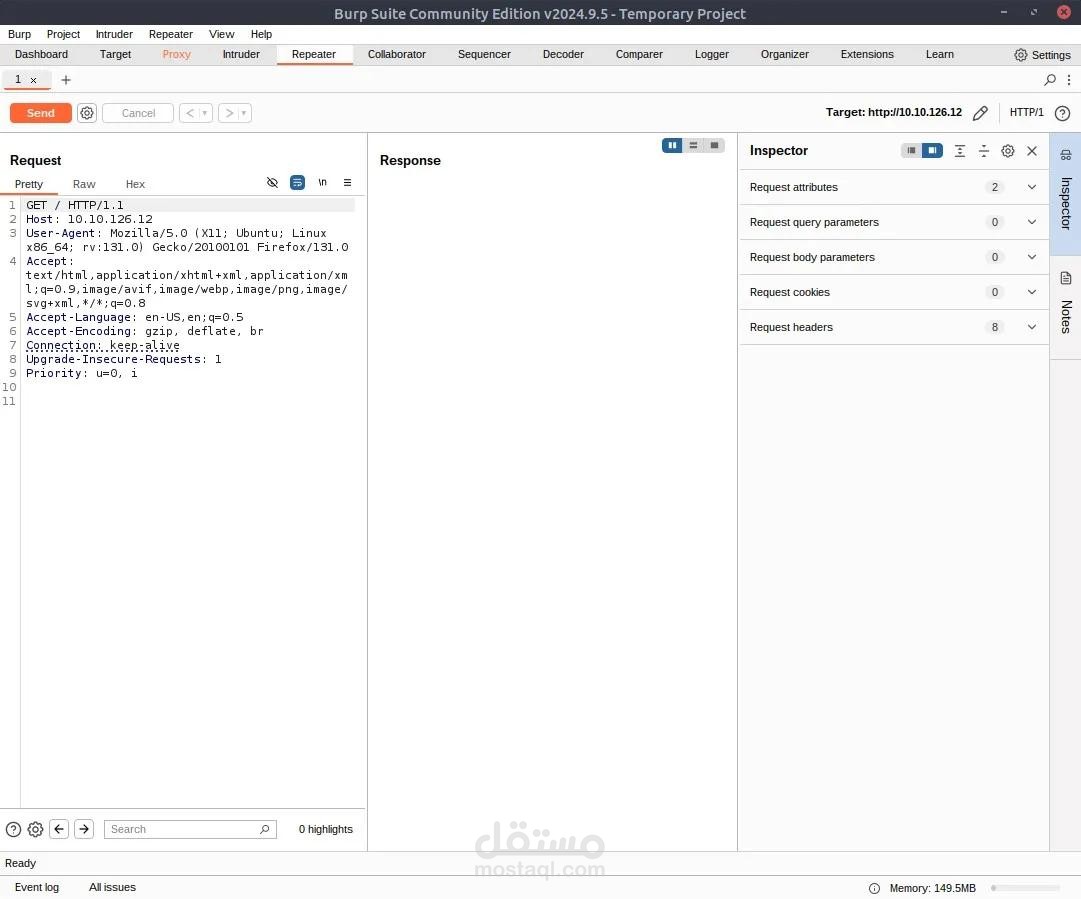
نفذت مشروعًا عمليًا لاختبار أمان تطبيقات الويب داخل بيئة اختبار مصرح بها، بهدف اكتشاف الثغرات الأمنية وتحليل تأثيرها.
شمل العمل اختبار مجموعة من الثغرات الشائعة، مثل SQL Injection، Cross-Site Scripting (XSS)، Authentication Bypass، Access Control Issues، File Path Traversal، OS Command Injection، وSSRF.
استخدمت أدوات وتقنيات مثل Burp Suite وNmap وFeroxbuster، مع تحليل الطلبات والاستجابات HTTP والتحقق من قابلية استغلال الثغرات بشكل آمن.
في نهاية الاختبارات، قمت بتوثيق النتائج وتوضيح مستوى خطورة كل ثغرة وتأثيرها، بالإضافة إلى تقديم توصيات مناسبة لمعالجة نقاط الضعف.