Intrusion Detection System (IDS) – Security Monitoring Project
تفاصيل العمل
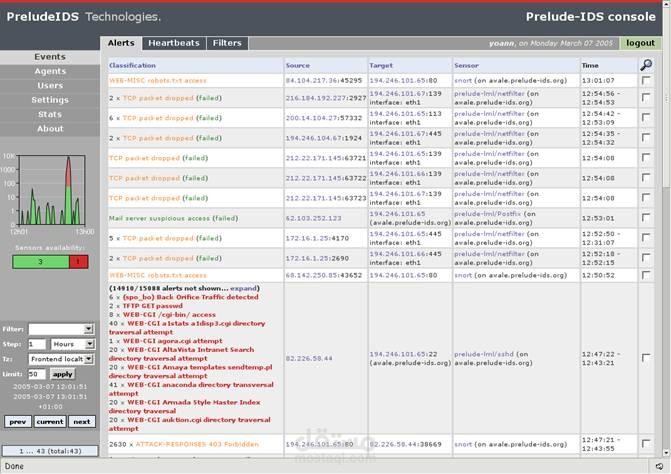
طورت مشروعًا عمليًا لنظام كشف التسلل (IDS) بهدف مراقبة الأحداث الأمنية واكتشاف الأنشطة المشبوهة داخل بيئة الشبكة.
يقوم النظام بتحليل سجلات الأحداث واكتشاف أنماط مثل محاولات تسجيل الدخول الفاشلة المتكررة وBrute Force Attacks، ثم تصنيف الأحداث وإظهار التنبيهات الأمنية للمساعدة في اكتشاف الهجمات مبكرًا.
تم تنفيذ المشروع باستخدام Python مع التركيز على تحليل الـLogs واكتشاف الأنماط المشبوهة وتوليد تقارير واضحة عن الأحداث الأمنية.
يتضمن المشروع اختبار النظام باستخدام سيناريوهات هجومية داخل بيئة معملية آمنة والتحقق من قدرته على اكتشاف الأنشطة غير الطبيعية.