Web Security Testing & CTF Vulnerability Analysis
تفاصيل العمل
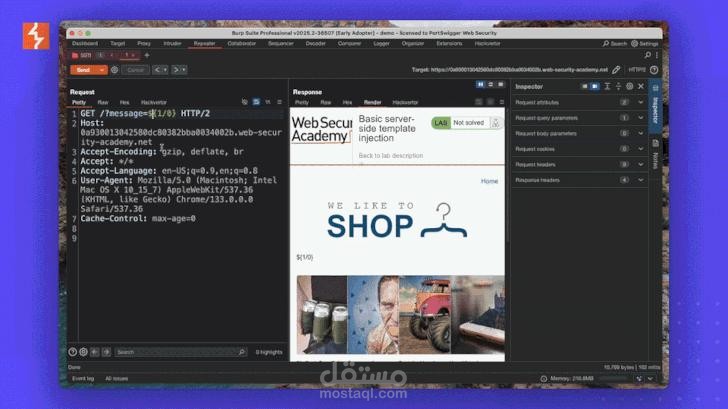
نفذت مجموعة من اختبارات أمن تطبيقات الويب من خلال بيئات تدريبية وCTF Labs مصممة لمحاكاة ثغرات حقيقية.
شمل العمل تحليل واكتشاف ثغرات مثل Information Disclosure، Authentication Vulnerabilities، Logic Flaws، File Path Traversal، OS Command Injection، وSSRF.
استخدمت Burp Suite لتحليل وتعديل HTTP Requests، بالإضافة إلى أدوات الاستطلاع واكتشاف المسارات مثل Nmap وFeroxbuster.
ركزت خلال المشروع على فهم سبب وجود الثغرة، طريقة اكتشافها، تأثيرها على التطبيق، وكيفية تقديم توصيات لتقليل المخاطر ومعالجة المشكلة.