واجهة برمجية آمنة لإدارة المهام (Task Manager API)
تفاصيل العمل
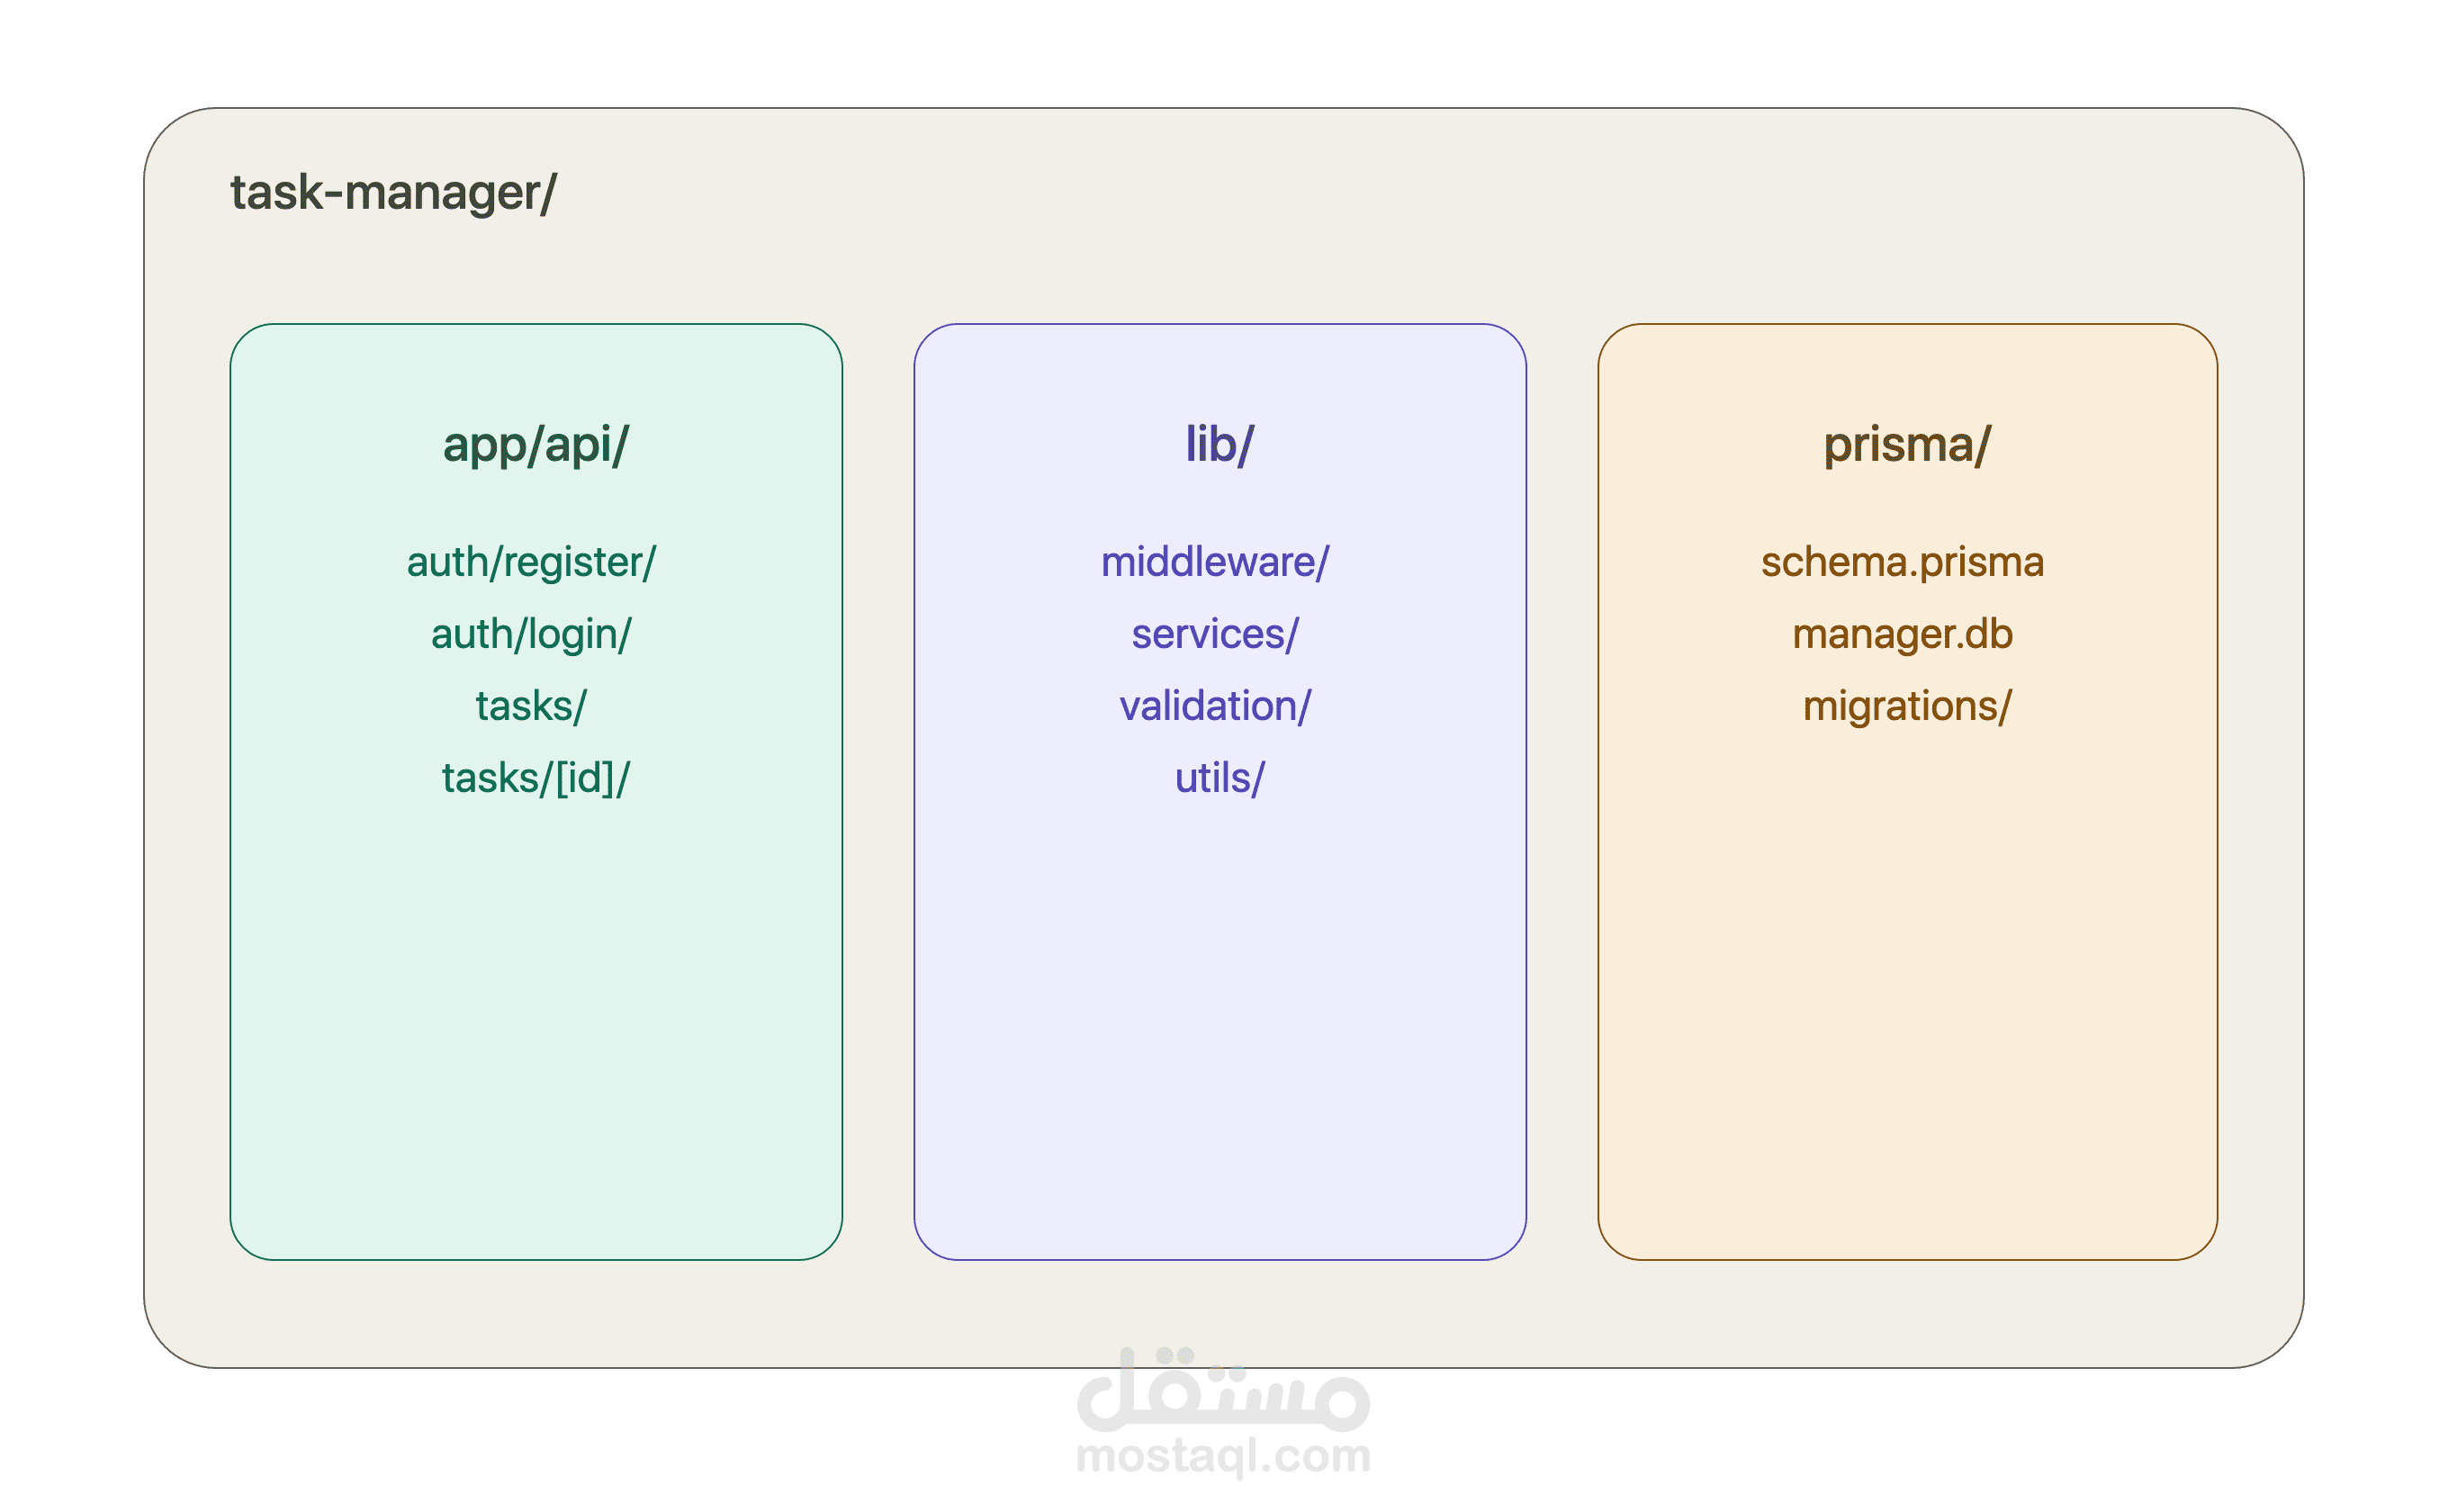
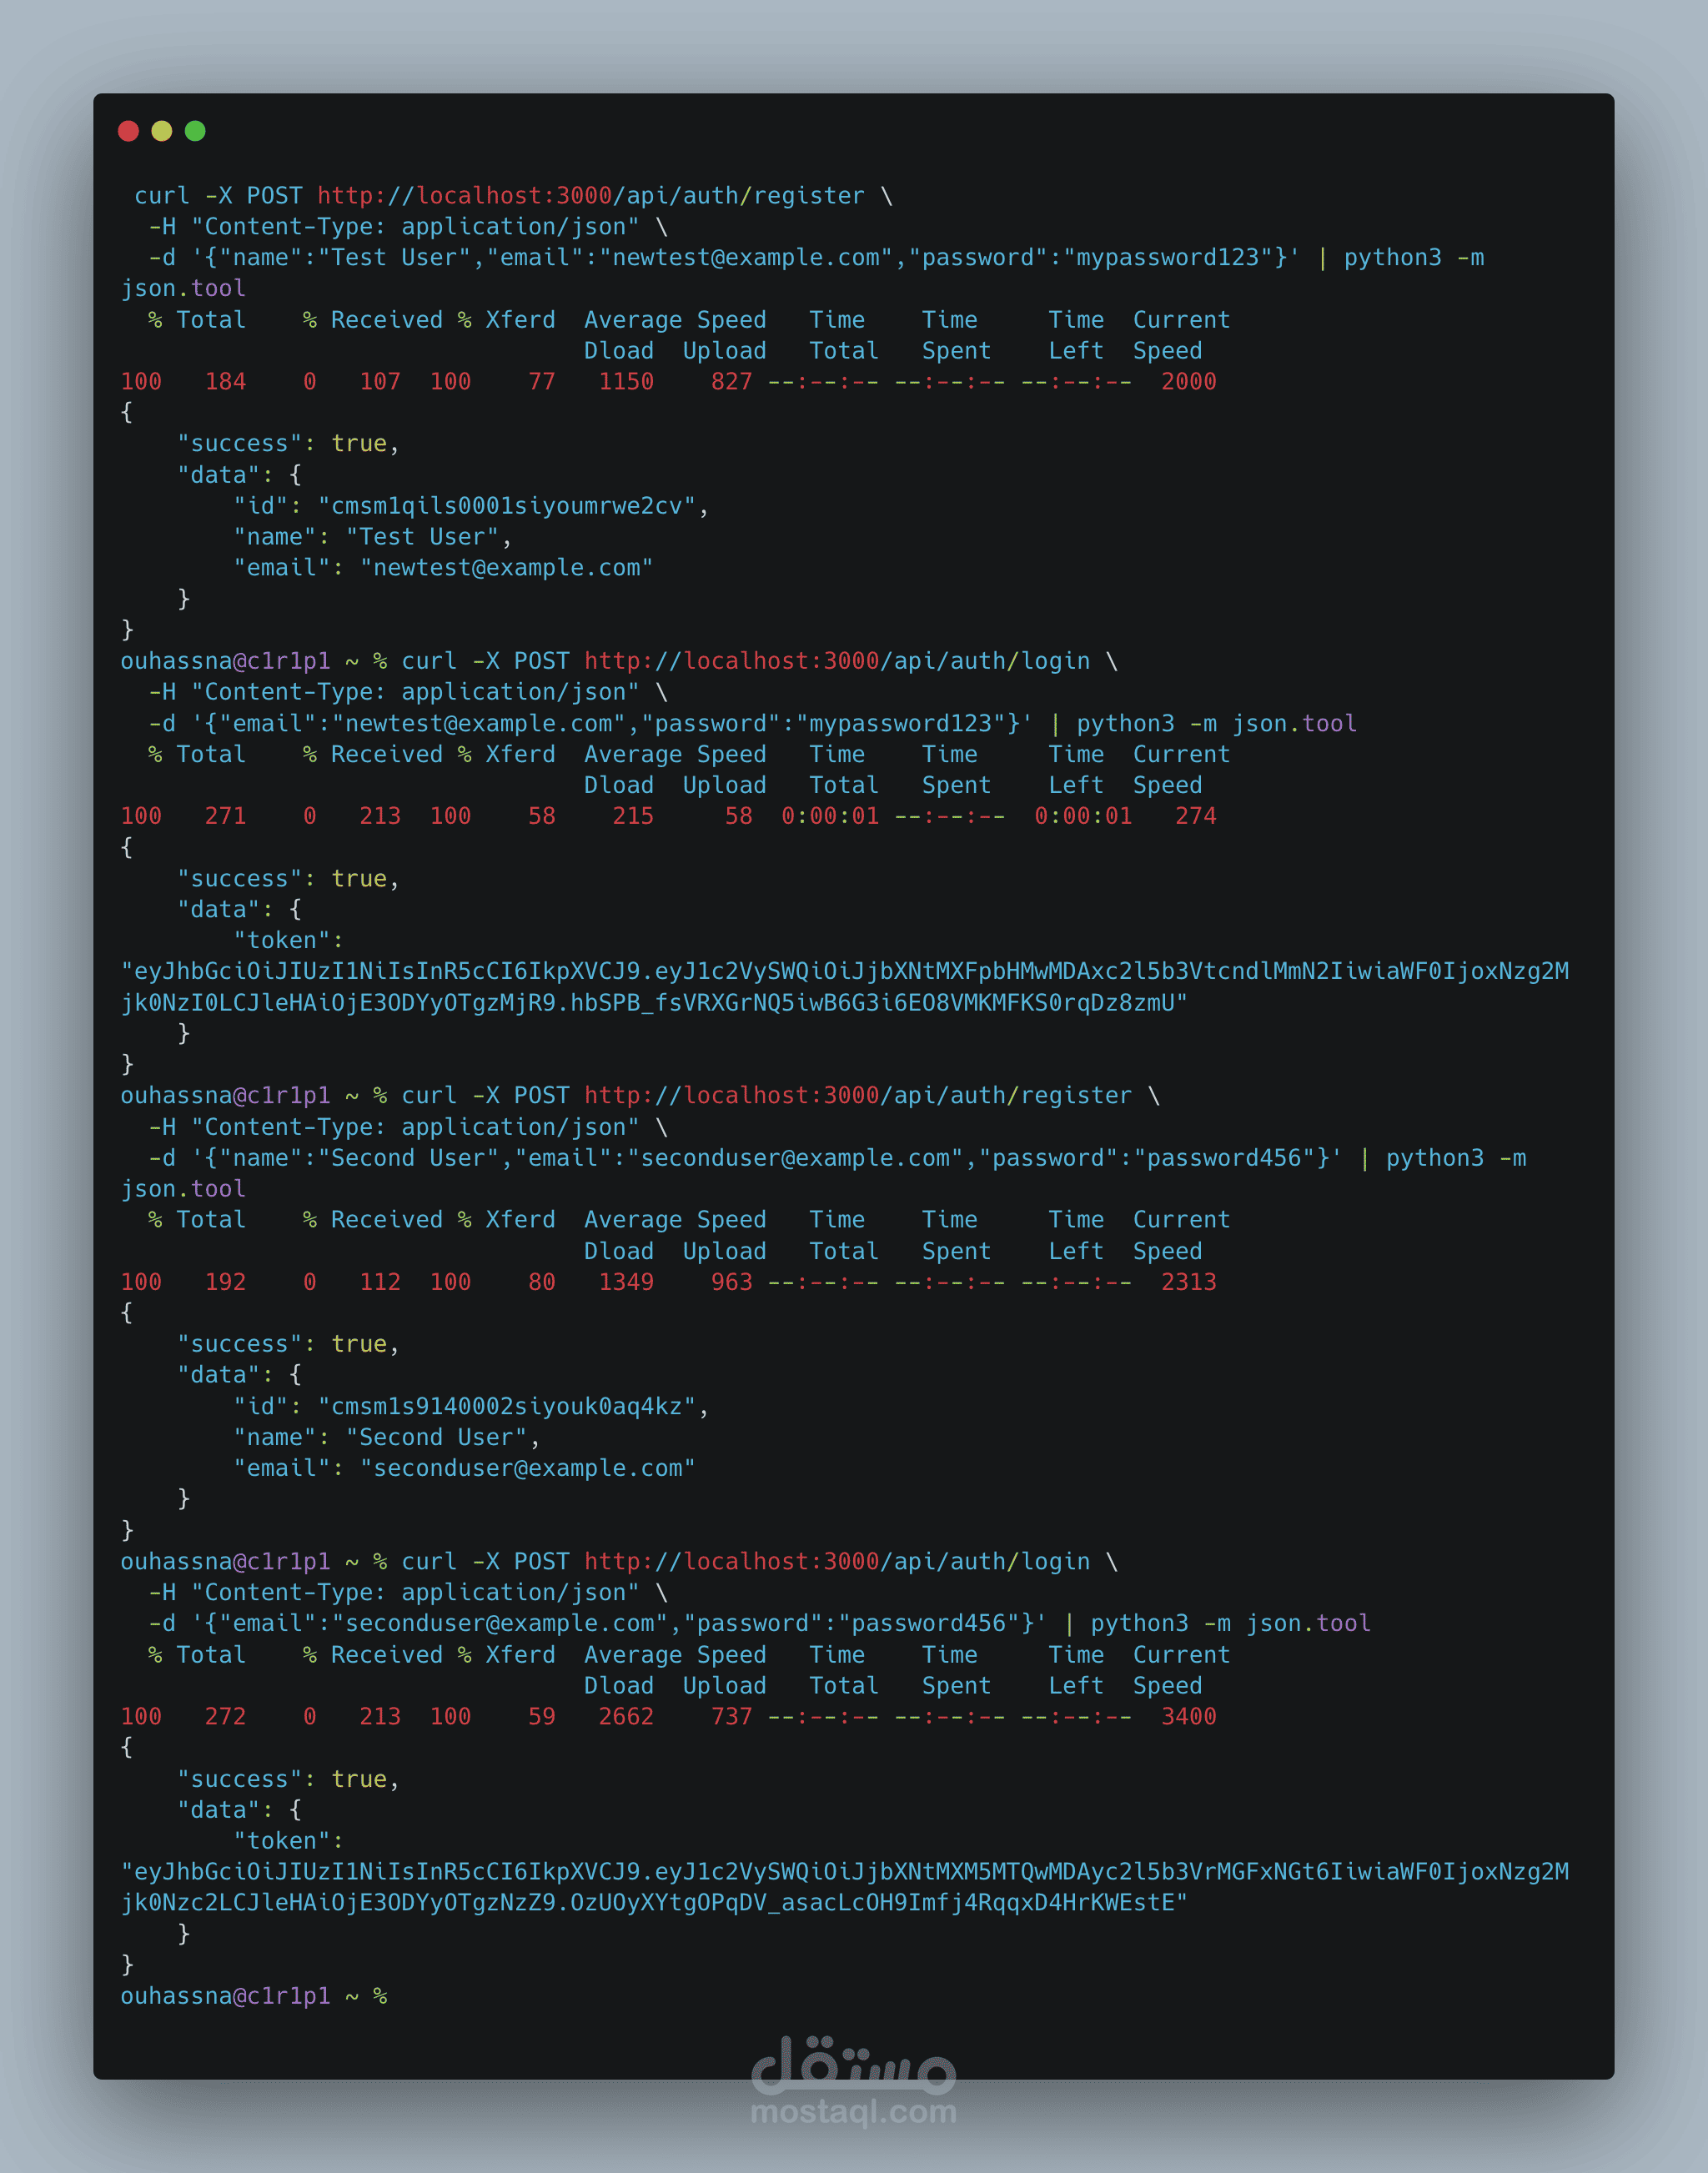
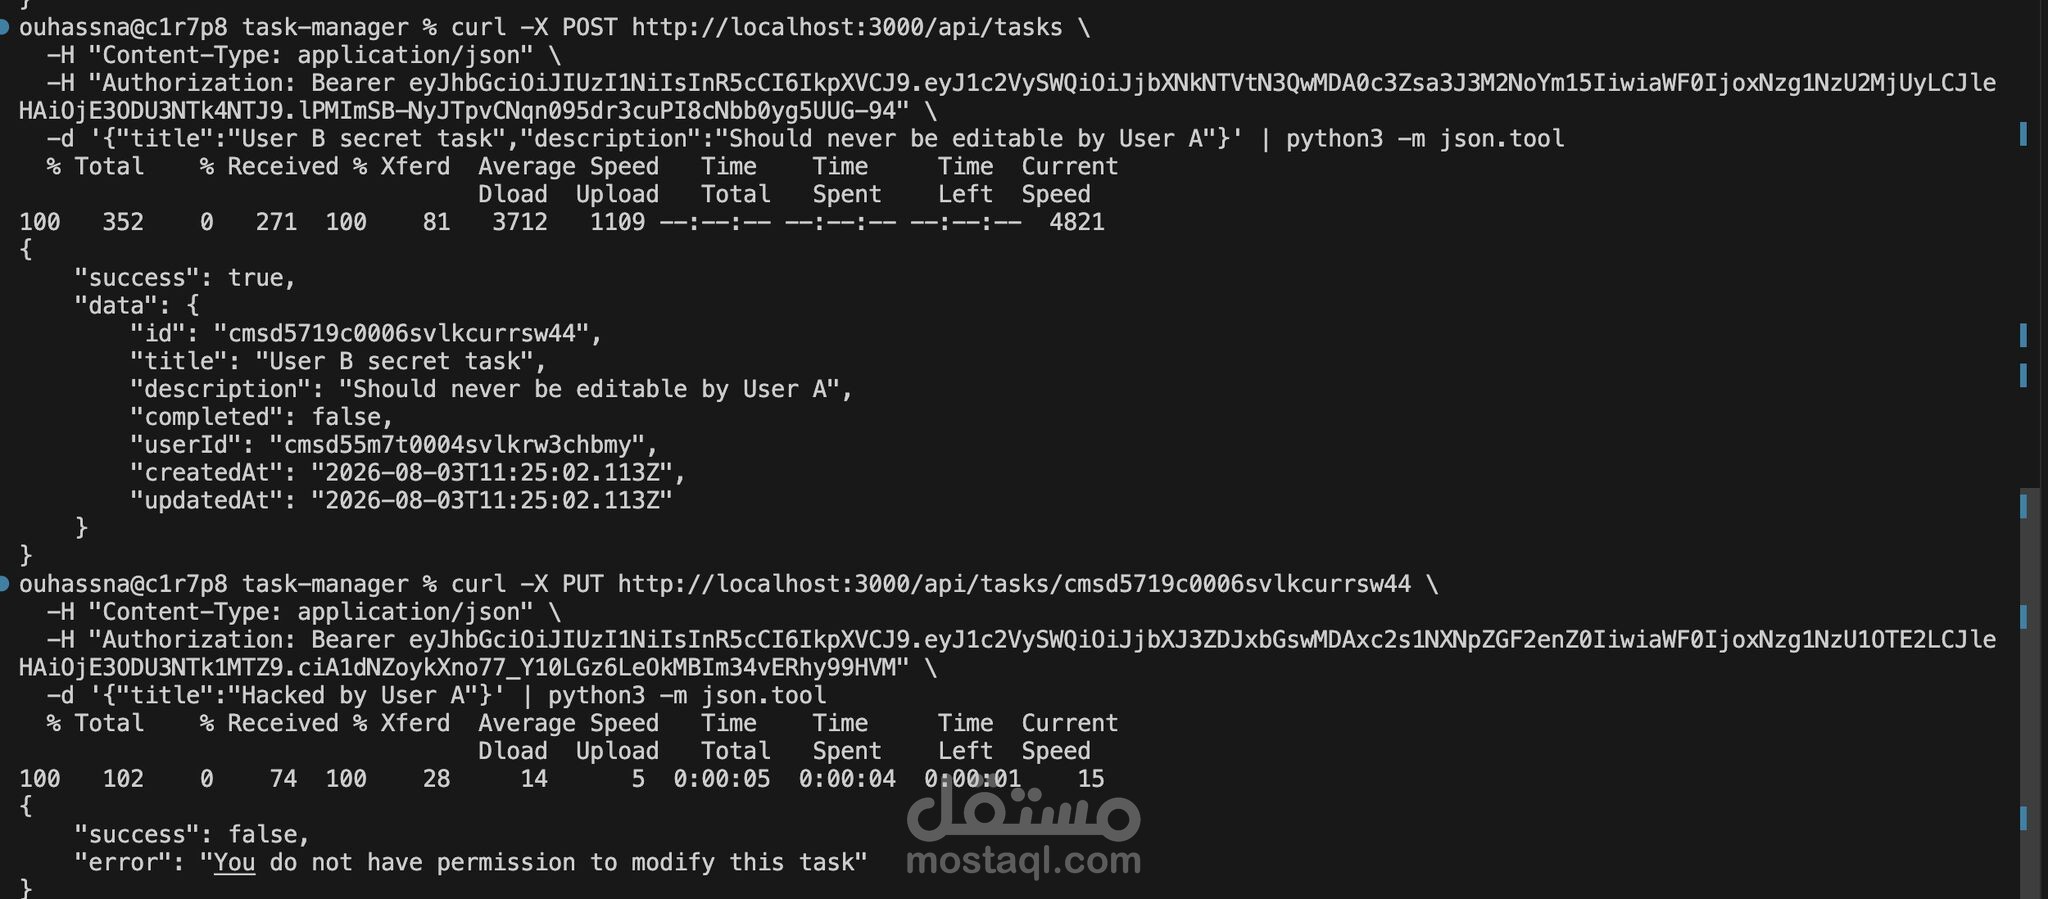
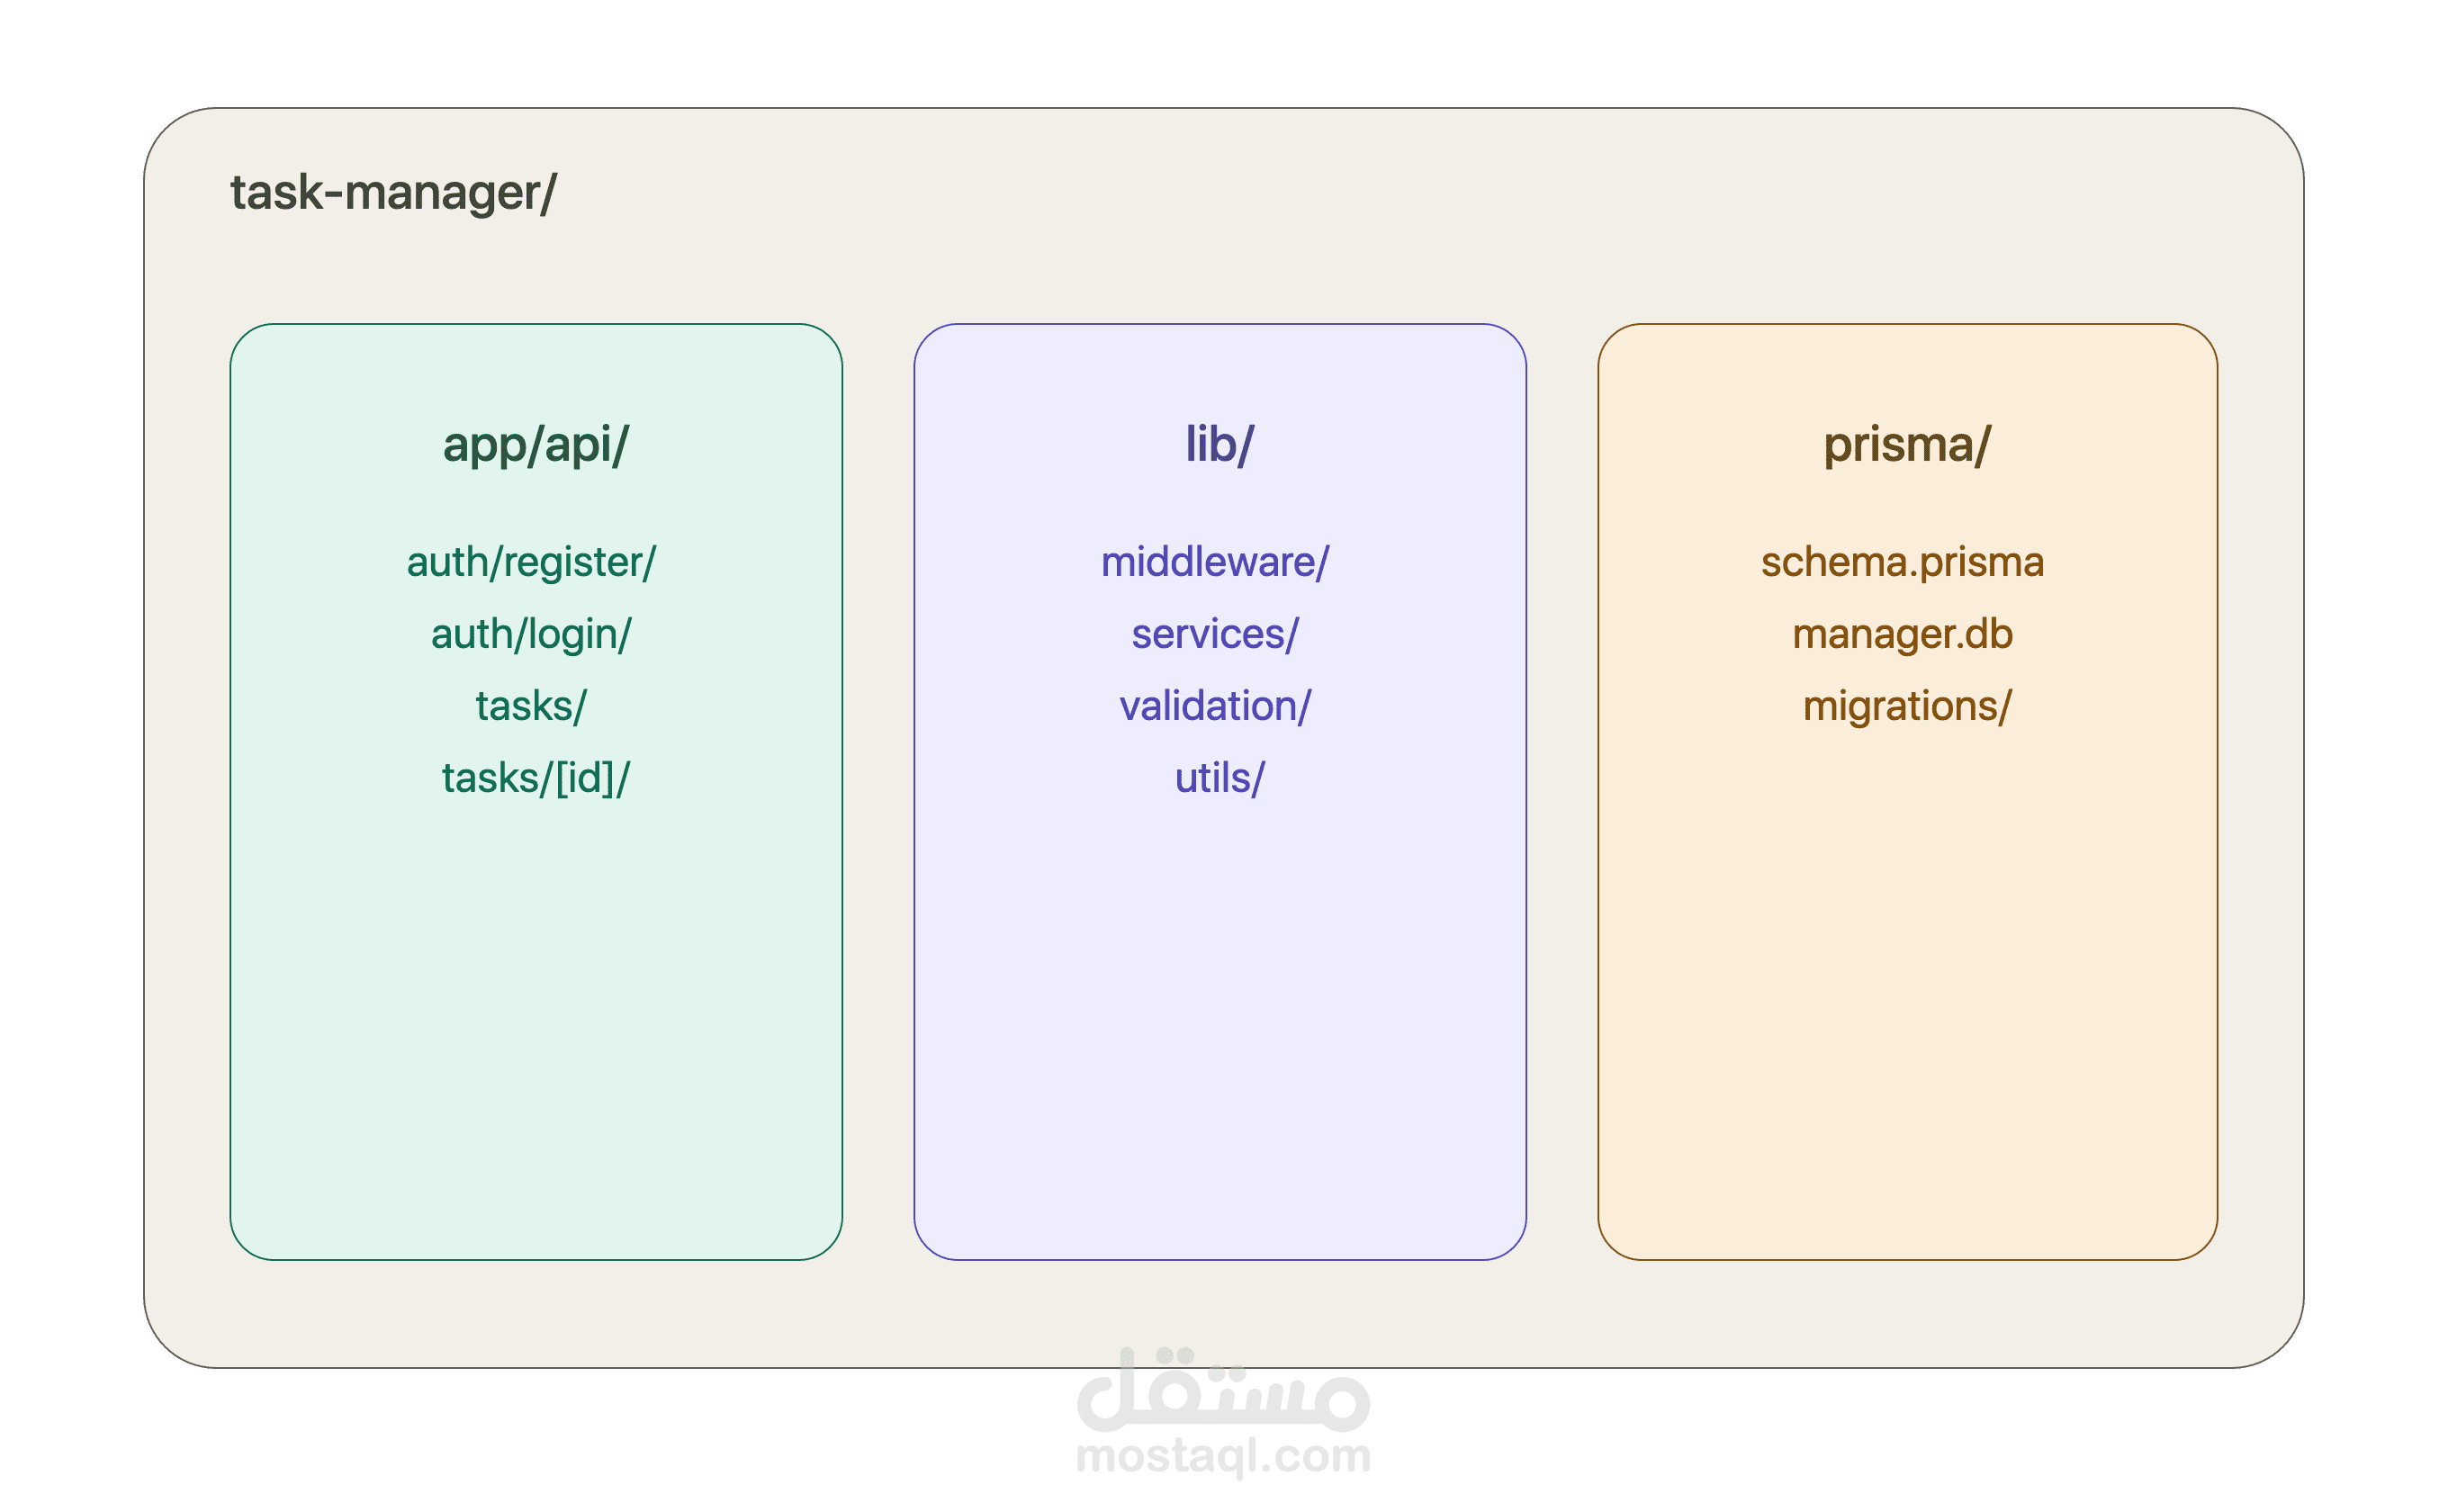
واجهة برمجية خلفية (REST API) متكاملة لإدارة المهام، تم بناؤها باستخدام Next.js وPrisma وJWT. صُمم المشروع باعتماء منهجية "الأمان أولاً" (Security-by-Design)، حيث يُبنى الأمان كجزء أساسي من الكود منذ اليوم الأول وليس كمجرد إضافة لاحقة بعد اكتشاف الثغرات.
يتيح النظام للمستخدمين إنشاء حسابات، تسجيل الدخول، وإدارة مهامهم الخاصة فقط (إنشاء، قراءة، تعديل، وحذف) بكفاءة وأمان تام.
أبرز معايير الحماية والحلول التقنية المطبقة والمفحوصة يدوياً:
- تشفير كلمات المرور: استخدام خوارزمية Bcrypt لمنع تخزين أي بيانات بحالتها النصية مجردة.
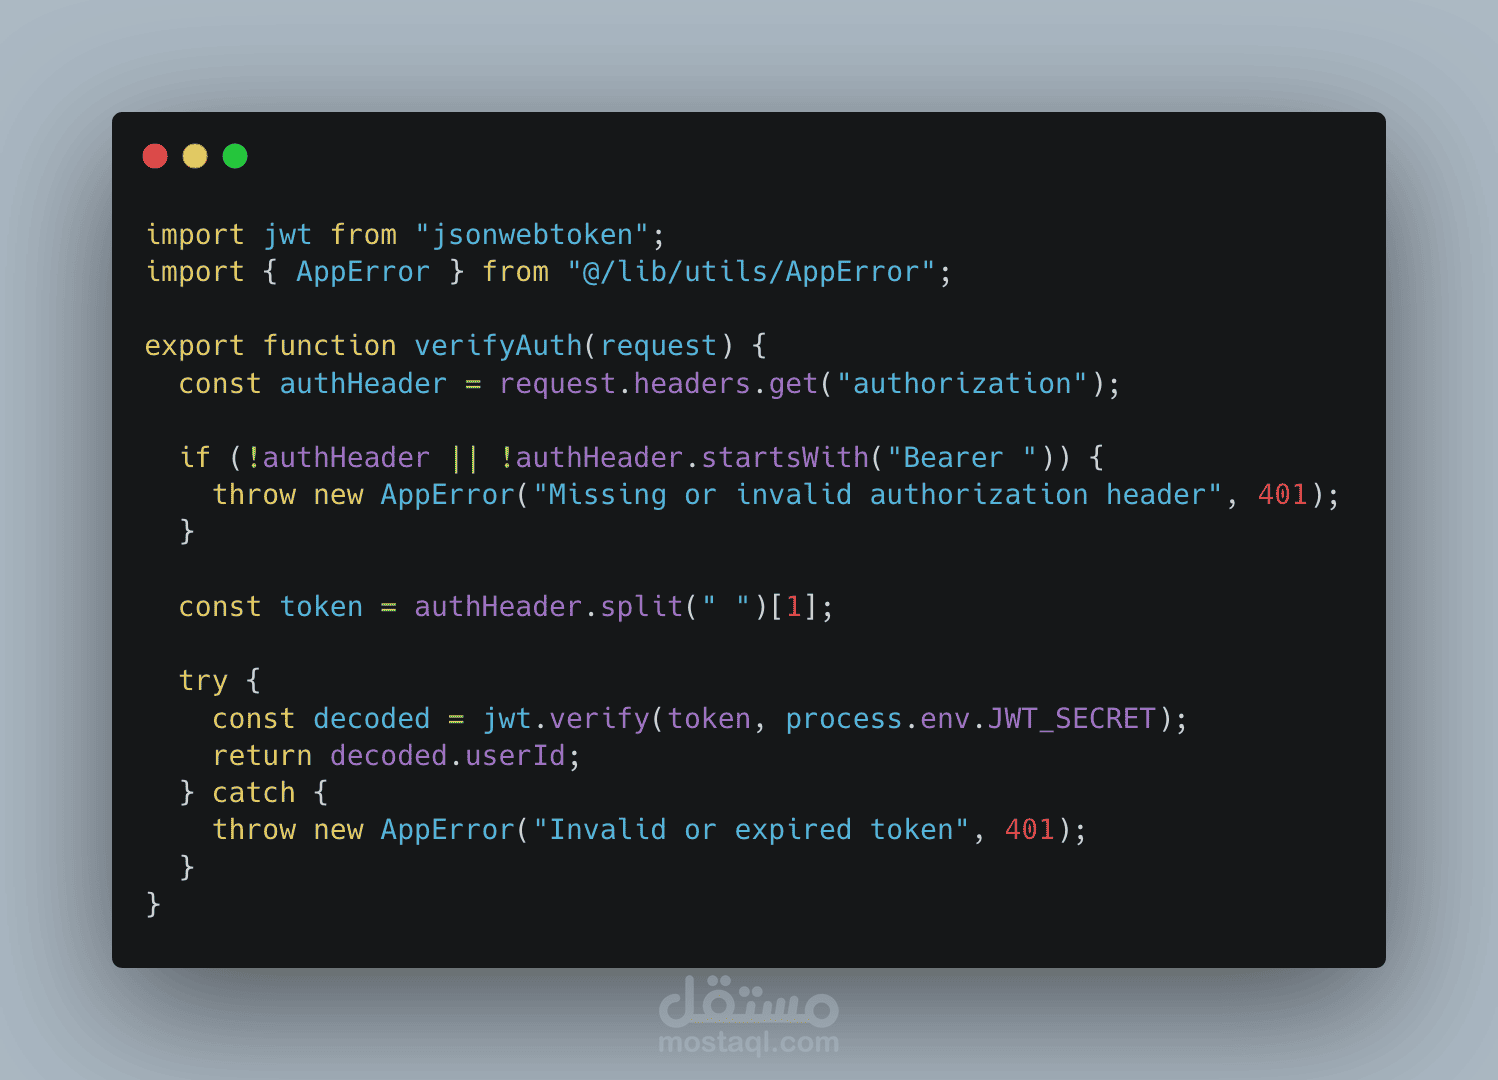
- المصادقة والتحقق: اعتماد نظام JWT لتوثيق الجلسات بمدة صلاحية محدودة (ساعة واحدة).
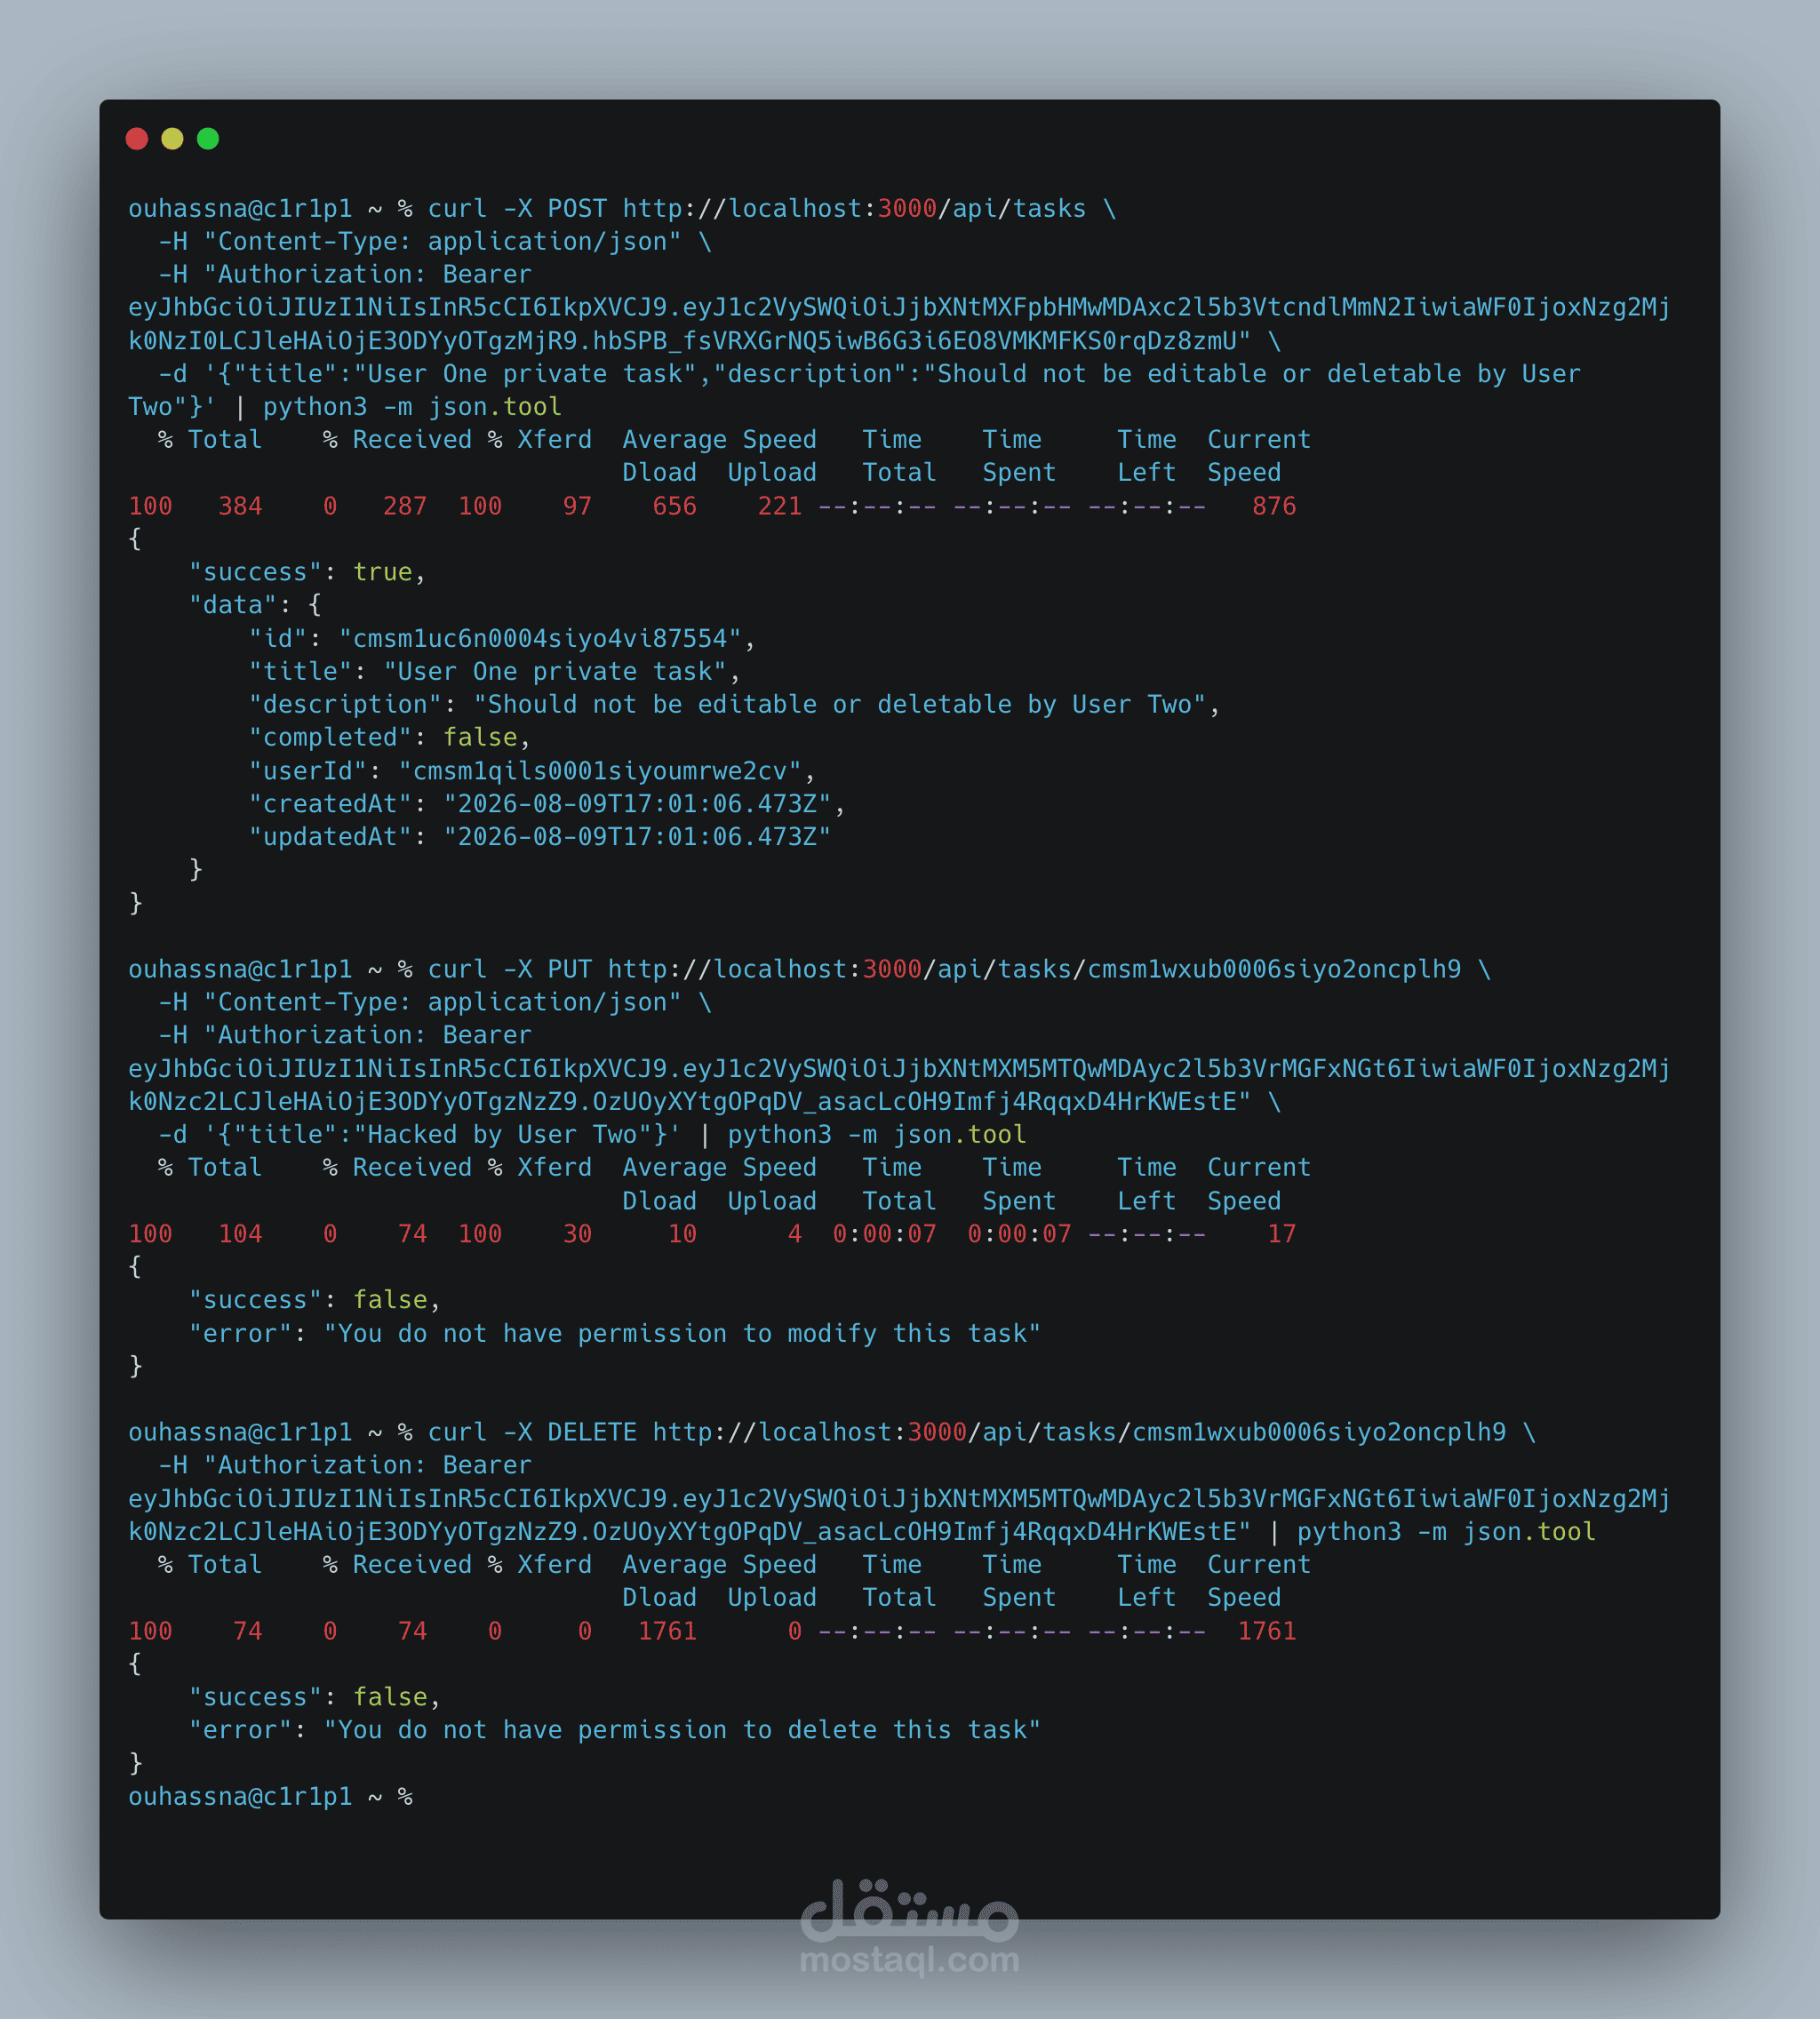
- الوقاية من ثغرة IDOR: التحقق البرمجي الدقيق لضمان عدم قدرة أي مستخدم على الوصول لمهام غيره أو تعديلها، حتى عند تغيير مُعرّف الطلب (Request ID) يدوياً.
- الحماية من هجمات التخمين: تطبيق Rate Limiting للحد من محاولات تسجيل الدخول المتكررة (Brute-force).
- منع استكشاف الحسابات (Email Enumeration): توحيد رسائل الخطأ عند فشل الدخول لمنع المهاجمين من كشف الإيميلات المسجلة.
- التحقق من البيانات (Input Validation): فحص وتطهير جميع المدخلات عبر كل الـ Endpoints باستخدام مكتبة Zod.
المشروع مفتوح المصدر بالكامل على GitHub، ومرفق بتوثيق شامل وكتالوج اختباري (Postman Collection) جاهز للاستخدام والتجربة خلال دقائق.
تم بناء هذا المشروع برؤية أمنية دقيقة تعكس خلفيتي الحاصلة على شهادة eJPT (اختبار الاختراق)؛ لإيماني بأن الكود الجيد هو الكود الآمن بطبعه.