تصميم وتنفيذ بنية تحتية آمنة على AWS (VPC + Subnets + Security Groups)
تفاصيل العمل

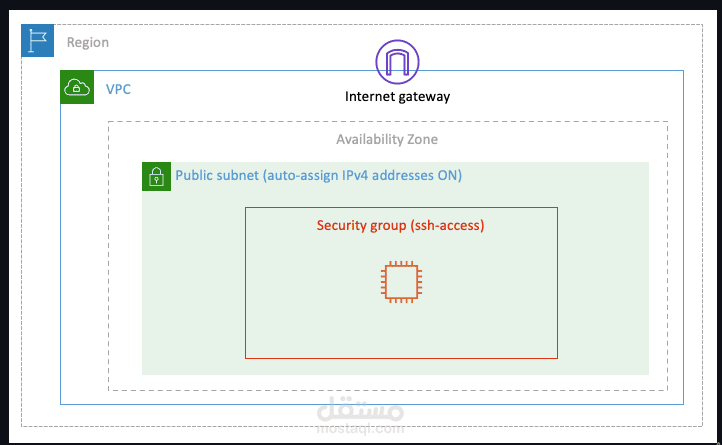
أقدم لك تصميم وتنفيذ بنية تحتية (Infrastructure) على AWS باستخدام أفضل الممارسات الأمنية، مناسبة للمشاريع الصغيرة والمتوسطة.
تشمل الخدمة:
- تصميم VPC (Virtual Private Cloud) خاص بالمشروع.
- إنشاء Subnets عامة وخاصة.
- ربط VPC بـ Internet Gateway للاتصال بالإنترنت.
- إعداد Security Groups للتحكم في الدخول (مثل SSH، HTTP، HTTPS).
- تفعيل auto-assign IPv4 للـ Public Subnet.
- رفع البنية باستخدام AWS Console (أو Terraform حسب الطلب).
- تقديم ملف توثيق يشرح التصميم (Diagram + Explanation).
الهدف:
توفير بيئة آمنة ومنظمة لتشغيل التطبيقات أو الخوادم على AWS.